افتح فقط حركة مرور الويب التي يحتاجها خادم SLES 15 الخاص بك

استخدم firewall-cmd لفحص المنطقة النشطة، والسماح بـ HTTP بأمان، والحفاظ على الوصول إلى SSH، والتحقق من أن القاعدة تبقى بعد إعادة التحميل على SLES 15.
مثال توضيحي: تخيل مسؤول نظام يُجهز خادمًا افتراضيًا يعمل بنظام SLES 15 باسم web01 لاستضافة موقع ويب عام صغير. الهدف هو السماح باستقبال طلبات HTTP على منفذ TCP 80 مع الحفاظ على مسار إدارة SSH الحالي متاحًا. هذا مثال توضيحي فقط، وليس تقريرًا عن اختبار أو ادعاءً بأن جميع عمليات تثبيت SLES 15 لها نفس أسماء الواجهات أو الخدمات.
في نظام SLES 15، firewalldيُعدّ جدار الحماية الافتراضي هو المسؤول firewall-cmdعن التحكم فيه. أولًا، حدّد المنطقة النشطة وتحقق من إمكانية الوصول عن بُعد؛ ثم أضف أصغر خدمة مطلوبة إلى تلك المنطقة في التكوين الدائم وأعد تحميل النظام. يوثّق دليل الأمان والتحصين لنظام SLES 15 SP7 من SUSE هذا النموذج القائم على المناطق والفرق بين قواعد وقت التشغيل والقواعد الدائمة. تفترض هذه الخطوات تثبيت جدار الحماية وتشغيله؛ قد تحتاج الأنظمة القديمة التي تمت ترقيتها إلى فحص ترحيل منفصل.
اتصل عبر وحدة تحكم الخادم أو جلسة إدارة يمكنك استعادتها في حال انقطاع الوصول إلى الشبكة. إذا كنت متصلاً عبر SSH، فاحرص على إبقاء الجلسة مفتوحة أثناء إجراء تغييرات جدار الحماية. تأكد من تشغيل firewalld، وتحقق من المنطقة التي تملك الواجهة.
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --get-default-zone
يجب أن يُظهر الأمر الأول قيمةً معينة running. يُدرج الأمر active-zones المناطق التي تم تعيين واجهات أو عناوين مصدر لها؛ وقد يُظهر أكثر من منطقة. في المثال الافتراضي web01، لنفترض أنه يُظهر publicواجهةً معينة ens192. استخدم المنطقة المُرفقة بواجهة الشبكة الواردة في الأوامر اللاحقة. لا تفترض أن اسم الواجهة هو eth0، ولا تفترض publicأنها نشطة لمجرد أنها افتراضية شائعة.
إذا كانت الخدمة متوقفة، فتحقق من حالتها قبل تشغيلها sudo systemctl status firewalld. في عمليات تثبيت SLES 15 القياسية، يتم تثبيت firewalld وتفعيله افتراضيًا، ولكن قد تختلف ملفات تعريف الصور أو الترقيات أو السياسات المحلية. إذا كانت الخدمة مثبتة ولكنها متوقفة، فقم بتشغيلها وتفعيلها فقط بعد التأكد من أن سياستها الحالية ستحافظ على وصولك المطلوب. sudo systemctl enable --now firewalldعلى مضيف مُدار عن بُعد، تأكد من إمكانية الوصول إلى وحدة التحكم ومن السماح لك بالوصول عبر SSH قبل تفعيل جدار حماية غير معروف قواعده الحالية.
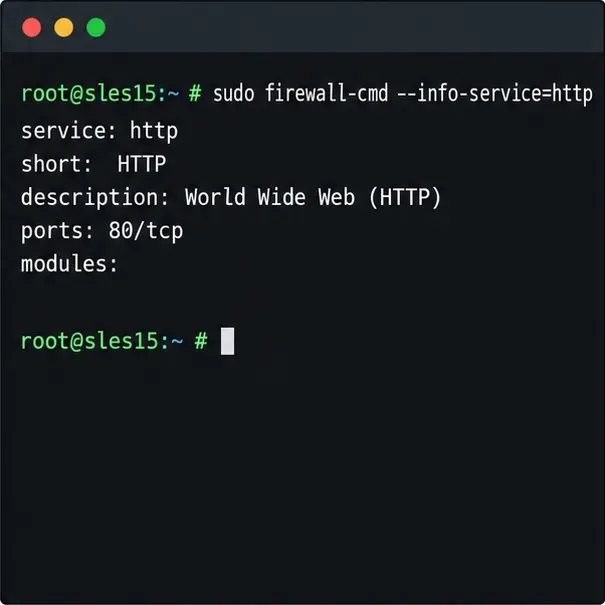
خدمة جدار الحماية (firewalld) عبارة عن حزمة مُسماة من المنافذ والبروتوكولات. تحقق من التعريف المحلي قبل فتحها.
sudo firewall-cmd --info-service=http
sudo firewall-cmd --zone=public --list-all
في نظام SLES، httpتتوافق الخدمة المُعرّفة مسبقًا مع منفذ TCP رقم 80. تتيح لك قائمة المناطق فحص الخدمات والمنافذ المسموح بها حاليًا. استبدل publicالمنطقة النشطة التي عثرت عليها. إذا كنت تستخدم SSH لإدارة الخادم، فتأكد sshمن السماح بالوصول إلى تلك المنطقة قبل المتابعة. قد يختلف سلوك تثبيت SLES والسياسة الحالية، لذا تحقق من ذلك بدلًا من الاعتماد على الافتراضات. إذا كان برنامج SSH المُثبّت يستمع على منفذ غير قياسي، sshفقد لا يتطابق إدخال الخدمة العام معه؛ تأكد أولًا من منفذ الاستماع الفعلي للبرنامج وسياسة جدار الحماية الحالية.
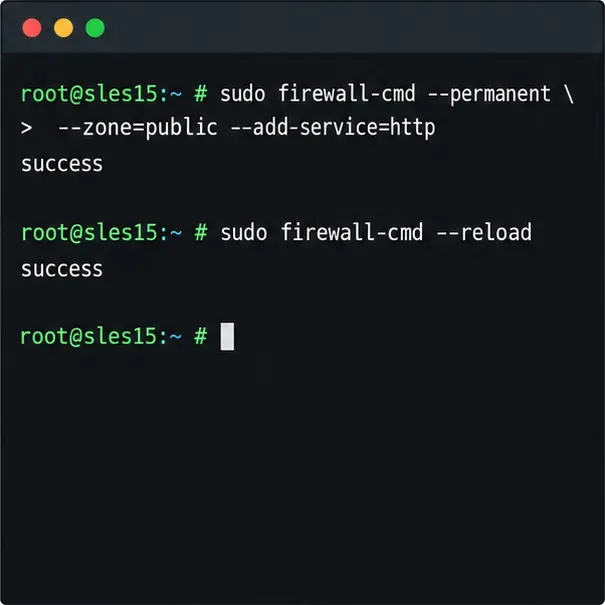
يحتفظ Firewalld بإعدادات منفصلة للتشغيل وللإعدادات الدائمة. يقوم الأمر العادي بتغيير قواعد التشغيل النشطة فقط؛ --permanentحيث يكتب الإعدادات المحفوظة ولكنه لا يُفعّل هذا التغيير فورًا. بالنسبة إلى web01، أضف خدمة HTTP إلى المنطقة التي تمتلك واجهتها العامة.
sudo firewall-cmd --permanent --zone=public --add-service=http
sudo firewall-cmd --reload
استخدم --zoneهذا الخيار صراحةً حتى لا يتم وضع القاعدة في منطقة افتراضية غير مقصودة. عند إعادة التحميل، تُطبَّق القواعد الدائمة على وقت التشغيل. تُحذف التغييرات غير المحفوظة الخاصة بوقت التشغيل فقط أثناء إعادة التحميل، لذا افحص واحفظ أي قواعد مؤقتة تحتاجها قبل تشغيلها. لاختبار خدمة قبل جعلها دائمة، يمكنك تشغيلها أولاً sudo firewall-cmd --zone=public --add-service=httpبدون خيار --permanent`----`؛ إذا نجحت، أضف القاعدة الدائمة وأعد التحميل. يُفقد اختبار وقت التشغيل فقط بعد إعادة التحميل أو إعادة تشغيل جدار الحماية.
إذا كنتَ بحاجة إلى منفذ واحد بدلاً من خدمة مُحددة مسبقاً، فحدد كلاً من المنفذ والبروتوكول، على سبيل المثال --add-port=8080/tcp. لا تفعل ذلك إلا إذا كان التطبيق يستمع فعلياً على ذلك المنفذ. لا يُؤدي السماح لجدار الحماية إلى تشغيل خادم ويب، أو إنشاء قاعدة لمجموعة أمان سحابية، أو تهيئة جهاز توجيه الشبكة؛ بل يجب أن تسمح جميع طبقات الشبكة بمرور البيانات.
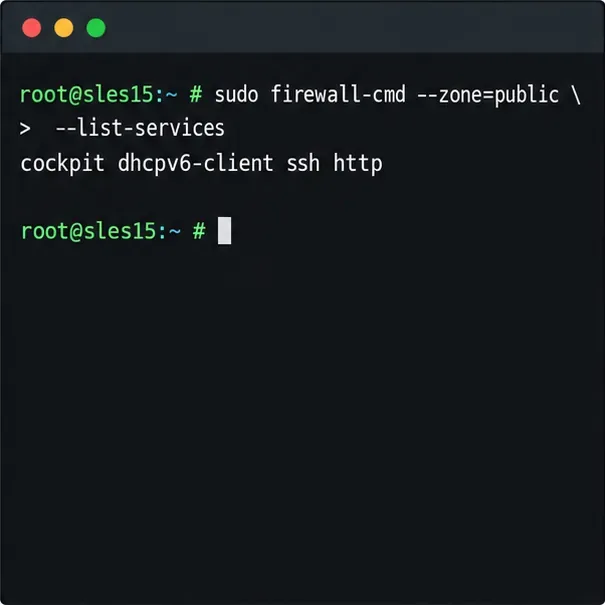
تحقق من الإعدادات الحالية والمحفوظة:
sudo firewall-cmd --zone=public --list-services
sudo firewall-cmd --permanent --zone=public --list-services
sudo firewall-cmd --check-config
يجب أن تتضمن المخرجات httpكلا قائمتي الخدمات، ويجب أن يكتمل فحص التكوين دون الإبلاغ عن أي خطأ. تحقق أيضًا من أن التطبيق يستمع محليًا، على سبيل المثال باستخدام الأمر `ls` sudo ss -lntp، واختبر الموقع من جهاز عميل على الشبكة المقصودة. يؤكد إدراج جدار الحماية وجود قاعدة، وليس إمكانية الوصول من طرف إلى طرف: إذ لا يزال بإمكان نظام أسماء النطاقات (DNS) وجدار الحماية السحابي والتوجيه وخادم الويب نفسه حظر الطلب أو رفضه.
إذا لم يعد بروتوكول HTTP مطلوبًا، فاحذف القاعدة المحفوظة وأعد تحميلها. ثم sudo firewall-cmd --permanent --zone=public --remove-service=httpأعد sudo firewall-cmd --reloadالتحقق من قوائم وقت التشغيل والقوائم الدائمة. تجنب مسح جميع القواعد أو التبديل إلى منطقة موثوقة لحل مشكلة وصول واحدة؛ فقد تؤدي هذه التغييرات الشاملة إلى تعريض خدمات أخرى للخطر.
للحصول على إرشادات خاصة بكل إصدار، راجع دليل الأمان والتحصين لنظام SUSE SLES 15 SP7 . للاطلاع على سلوك الأوامر عبر إصدارات firewalld المختلفة، راجع وثائق firewall-cmd الأصلية ومرجع التكوين أثناء التشغيل مقابل التكوين الدائم . قد تختلف الخيارات المتاحة باختلاف إصدار firewalld المرفق مع حزمة خدمة SLES، لذا يُرجى مراجعة المساعدة المحلية في firewall-cmd --helpحال عدم توفر أمرٍ ما.
استخدم firewall-cmd لفحص المنطقة النشطة، والسماح بـ HTTP بأمان، والحفاظ على الوصول إلى SSH، والتحقق من أن القاعدة تبقى بعد إعادة التحميل على SLES 15.
تتبع فشل PAM إلى الخدمة أو سياسة الحساب أو موفر الهوية، ثم قم بإصلاح تكوين SLES الصحيح مع الحفاظ على جلسة مسؤول عاملة.
قم بعمل نسخ احتياطية لملفات Nextcloud و MariaDB معًا، وجدول لقطات Restic المشفرة باستخدام cron، وتحقق من الاستعادة دون المخاطرة بالخادم المباشر.
قم بتشخيص وضع الطوارئ في خادم أوبونتو بأمان. اقرأ سجلات بدء التشغيل، وتحقق من مجلدات الجذر و fstab، وأصلح الوحدة المعطلة، وتعامل مع أخطاء نظام الملفات، وتحقق من إعادة التشغيل النظيفة.
قم بتصدير صندوق بريد فردي من إصدار Zimbra Community Edition، وتحقق من صحة نسخة TGZ الاحتياطية الخاصة به، واستعد العناصر المفقودة دون الكتابة فوق البريد الموجود.
السماح فقط للحسابات المعتمدة ببدء غرف Jitsi Meet باستخدام Keycloak ومصادقة الرمز المميز، مع إبقاء إمكانية انضمام الضيوف متاحة عند الحاجة.
قم بتوصيل ONLYOFFICE DocSpace بـ Active Directory أو OpenLDAP، واستورد المستخدمين والمجموعات بأمان، وقم بتعيين حقول الحساب، وجدول مزامنة موثوقة.
قم بتثبيت الخطوط المخصصة في خادم مستندات ONLYOFFICE، وقارن عمليات تحميل Docker الدائمة مع النسخ المباشرة، وأعد بناء قائمة الخطوط، وتحقق من النتيجة.
تشخيص عمليات إيقاف MySQL بسبب نفاد الذاكرة على Debian 12، والتحقق من حدود ذاكرة VPS، وتكوين التبديل، وضبط ذاكرة قاعدة البيانات والتزامن دون تقديم حل شامل.
قم بتحميل وحدة نواة SLES 15 مخصصة دون تعطيل خاصية التمهيد الآمن. طابق النواة قيد التشغيل، ووقّع ملف .ko، وسجّل مفتاح MOK، وتحقق من التحميل.








