احتفظ بميزة التدقيق الإملائي في ONLYOFFICE على اللغة التي تختارها

قم بتعيين لغة التدقيق اللغوي للمستند بأكمله أو النص المحدد، وتأكد من أن التدقيق الإملائي نشط، وحدد متى يكون قاموس الخادم مفقودًا.
قم بتعيين لغة التدقيق اللغوي للمستند بأكمله أو النص المحدد، وتأكد من أن التدقيق الإملائي نشط، وحدد متى يكون قاموس الخادم مفقودًا.

قم بتمكين ميزة تتبع التغييرات الدائمة للجميع في مستند ONLYOFFICE واحد، وتحقق من تسجيل التعديلات، وافهم حدود هذا الإعداد.

ابحث عما إذا كان Nginx أو شبكة Docker أو خدمة ONLYOFFICE الداخلية تُرجع الخطأ 502، ثم تحقق من المصدر المصحح وفحص الحالة.

قم بتشخيص حالات فشل حفظ ملفات ONLYOFFICE عن طريق التحقق من مسار رد الاتصال في Nextcloud، وعمليات إعادة توجيه الوكيل، وسجلات التخزين، ثم تحقق من استمرار الملف الذي تم تعديله.

ابحث عن سبب تعطل ذاكرة ONLYOFFICE، وتحقق من حدود Docker، وقم بتحديد حجم ذاكرة الوصول العشوائي VPS بشكل صحيح، وأضف مساحة التبديل بأمان، وتحقق من فتح المستندات وحفظها.

افصل بين مشاكل التنزيل من المتصفح وأخطاء التحويل من جانب الخادم، واستخدم سجل التحقق أو فحص الوصول المناسبين لجعل عملية تصدير ملف PDF تعمل.

قم بمطابقة سر JWT المستخدم بواسطة ONLYOFFICE Docs و Nextcloud، وقم بتطبيقه بأمان على عمليات تثبيت Docker أو Linux، وتحقق من الاتصال دون إضعاف المصادقة.
قم بتثبيت ONLYOFFICE Workspace Community على Ubuntu 24.04 باستخدام برنامج Docker الرسمي، وتحقق من متطلبات الخادم، وتخطى البريد إذا لزم الأمر، وتحقق من البوابة بأمان.

قم بتكوين أسرار JWT المطابقة لـ ONLYOFFICE Docs وموصلها، مع خطوات آمنة لحزم Linux وعمليات نشر Docker والتحقق.

أضف شعار شركتك وألوان واجهة المستخدم إلى محرر ONLYOFFICE Docs المدمج باستخدام ملف سمة مخصص وإعدادات المحرر. راجع حدود التحرير وفحوصات النشر.

تتبع التعديلات في برنامج Writer، واحتفظ بمصدر ODT قابل للتحرير، وتحقق من ملف DOCX المُصدّر في برنامج Word قبل مشاركته.
اتبع إجراء SP7 الخاص بشركة SUSE لتمكين وضع FIPS، وأعد التشغيل بأمان، وتحقق من السياسة النشطة، وتحقق مما إذا كانت متطلبات الامتثال الخاصة بك تتطلب وحدات تم التحقق من صحتها.

قم بمقارنة YaST و cryptsetup لوحدة تخزين بيانات SLES مشفرة جديدة، واختر LUKS1 أو LUKS2، وتحقق من سلوك إلغاء القفل والتركيب بأمان.

قم بإعداد RMT على SLES 15، وقم بنسخ المستودعات المرخصة، وتحقق من تسجيل HTTPS والوصول إلى الحزم من عميل اختبار.

قم بتوصيل SLES 15 بـ AD باستخدام إدارة تسجيل الدخول المستندة إلى SSSD من YaST، ثم تحقق من البحث في الدليل، وتسجيل الدخول إلى المجال، وتذاكر Kerberos.

قم بإعداد مسار التصحيح المباشر الصحيح لنظام SLES 16.0 أو 15 SP7، وقم بتطبيق إصلاحات النواة المؤهلة، وتأكد من ما هو نشط دون الخلط بينه وبين تحديث النواة الذي يتطلب إعادة التشغيل.

يمكن ترقية نظام SLES 15 SP5 إلى SP6 عبر الإنترنت، ولكن يجب إعادة تشغيل كل عقدة. استخدم ترقية متدرجة مُختبرة أو عملية نقل تدريجية (أزرق-أخضر) للحفاظ على إمكانية الوصول إلى أحمال العمل.

قم بإنشاء وتحسين والتحقق من ملف تعريف AppArmor ذي أقل الامتيازات على SLES 15 SP7، مع ملاحظة واضحة حول SELinux الافتراضي في SLES 16.

استخدم ملف تعريف STIG المدعوم من SUSE لفحص SLES 15، واختبار المعالجة، ومراجعة النتائج المتبقية، والاحتفاظ بأدلة التقييم.

تتبع فشل اتصال Cockpit من خلال DNS، والمنفذ 9090، ومقبس systemd، وfirewalld، وTLS، وإعدادات تسجيل الدخول باستخدام إرشادات SUSE الحالية.
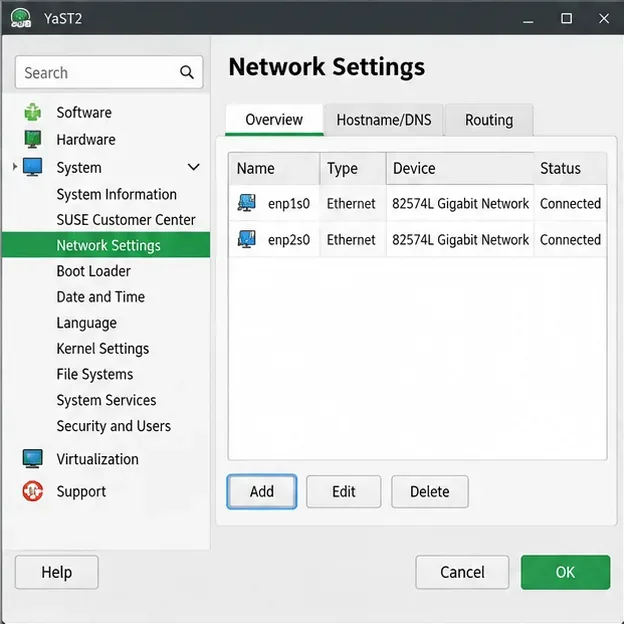
قم بإنشاء اتصال إيثرنت زائد على SLES 15 باستخدام YaST و Wicked، وقم بتكوين ربط النسخ الاحتياطي النشط، وتحقق من كلا المنفذين والتحويل التلقائي في حالة الفشل.
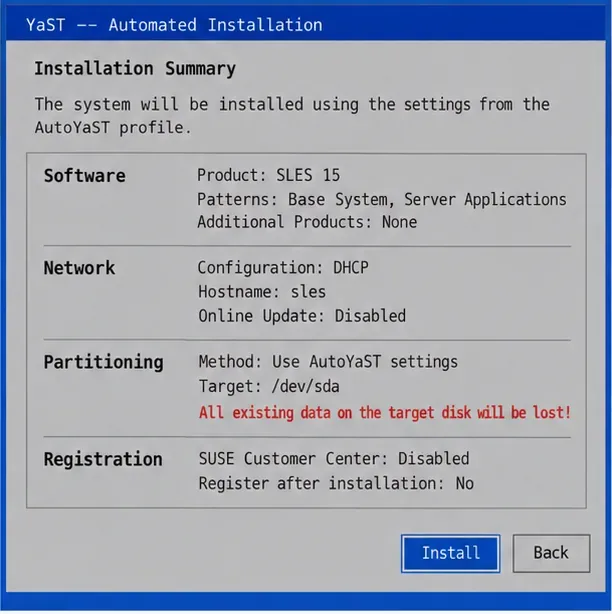
قم بتحويل نظام SLES 15 الحالي إلى ملف تعريف AutoYaST تمت مراجعته، وقم بالتحقق من صحته، واستخدمه لنشر خادم اختبار بخطوات يدوية أقل.
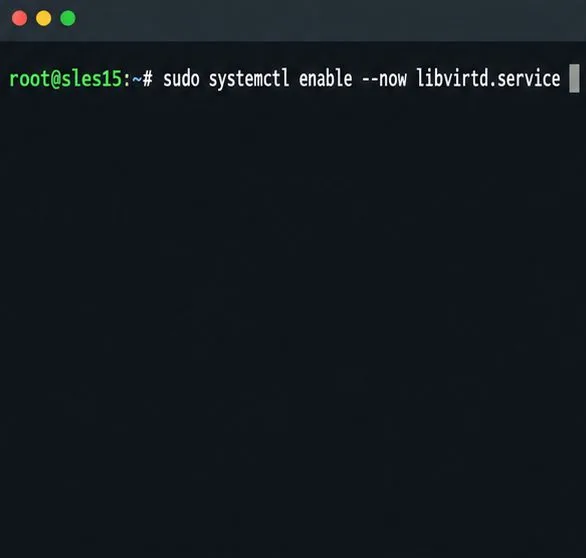
قم بتثبيت أدوات SLES 15 KVM و libvirt، وقم بتمكين خدمة المضيف الصحيحة، وقم بتكوين الأجهزة الافتراضية المحددة للبدء بعد إعادة التشغيل.
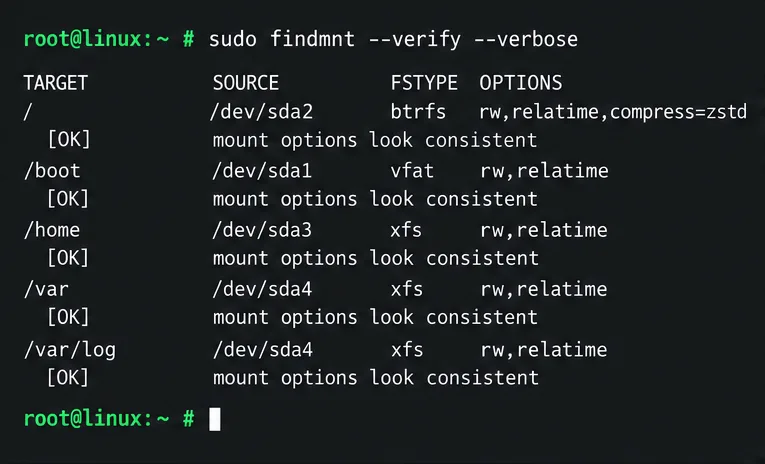
استخدم وظائف systemd وسجل التمهيد السابق لتحديد موقع خدمة بطيئة أو عملية تحميل أو تبعية تخزين، ثم قم بتصحيحها دون إخفاء السبب.
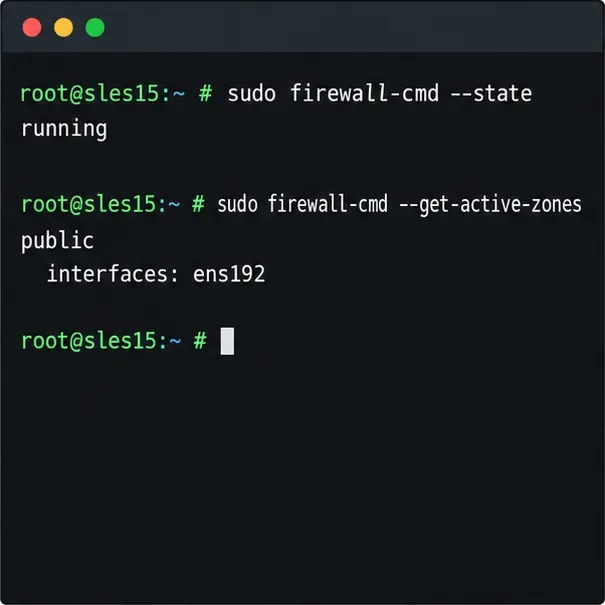
استخدم firewall-cmd لفحص المنطقة النشطة، والسماح بـ HTTP بأمان، والحفاظ على الوصول إلى SSH، والتحقق من أن القاعدة تبقى بعد إعادة التحميل على SLES 15.
تتبع فشل PAM إلى الخدمة أو سياسة الحساب أو موفر الهوية، ثم قم بإصلاح تكوين SLES الصحيح مع الحفاظ على جلسة مسؤول عاملة.
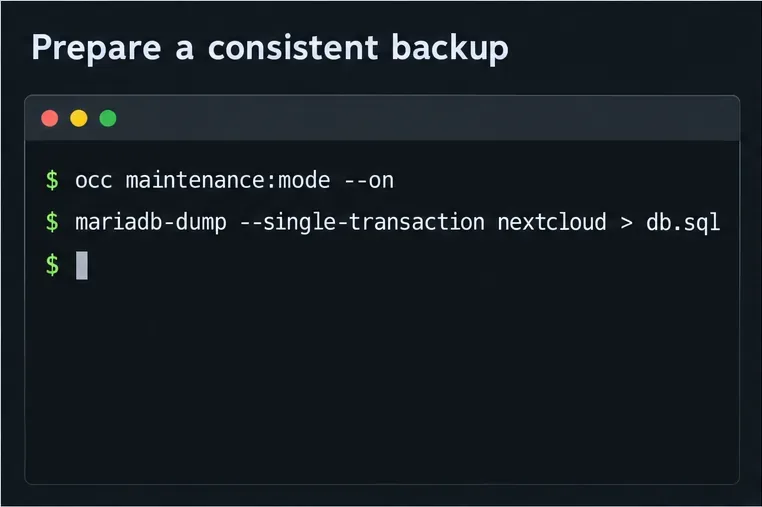
قم بعمل نسخ احتياطية لملفات Nextcloud و MariaDB معًا، وجدول لقطات Restic المشفرة باستخدام cron، وتحقق من الاستعادة دون المخاطرة بالخادم المباشر.
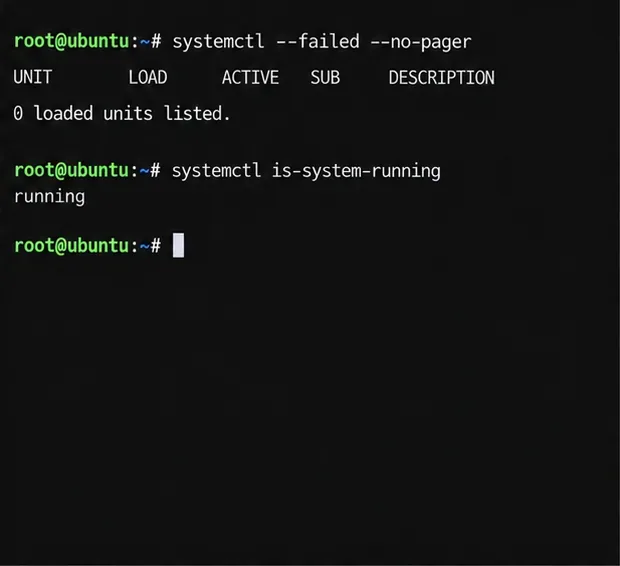
قم بتشخيص وضع الطوارئ في خادم أوبونتو بأمان. اقرأ سجلات بدء التشغيل، وتحقق من مجلدات الجذر و fstab، وأصلح الوحدة المعطلة، وتعامل مع أخطاء نظام الملفات، وتحقق من إعادة التشغيل النظيفة.
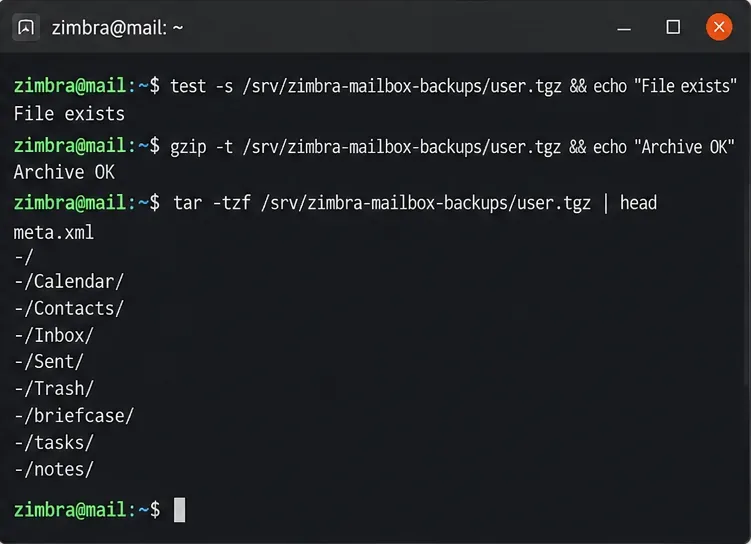
قم بتصدير صندوق بريد فردي من إصدار Zimbra Community Edition، وتحقق من صحة نسخة TGZ الاحتياطية الخاصة به، واستعد العناصر المفقودة دون الكتابة فوق البريد الموجود.
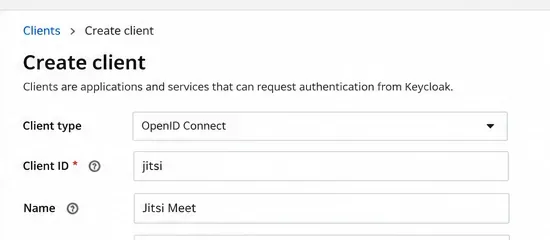
السماح فقط للحسابات المعتمدة ببدء غرف Jitsi Meet باستخدام Keycloak ومصادقة الرمز المميز، مع إبقاء إمكانية انضمام الضيوف متاحة عند الحاجة.
في قسم كيفية، احصل على دليل شامل و إرشادات خطوة بخطوة لإصلاح أعطال الهواتف والأجهزة التقنية، واستخدام السيارات الجديدة بكفاءة. نصائح عملية لتحسين تجربتك اليومية مع الحلول الفعالة.