قم بإنشاء خادم تحديث محلي لنظام SUSE مع RMT على SLES 15

قم بإعداد RMT على SLES 15، وقم بنسخ المستودعات المرخصة، وتحقق من تسجيل HTTPS والوصول إلى الحزم من عميل اختبار.
تشفير الرسائل ، المعروف أيضًا باسم التشفير الشامل في Zalo، هو ميزة أمان حديثة ومفيدة لمساعدة المستخدمين على ضمان سلامة المحادثات. ستوضح لك المقالة أدناه كيفية تشفير رسائل Zalo من خلال بضع خطوات بسيطة.
تعليمات حول كيفية تشفير رسائل Zalo
دليل البدء السريع
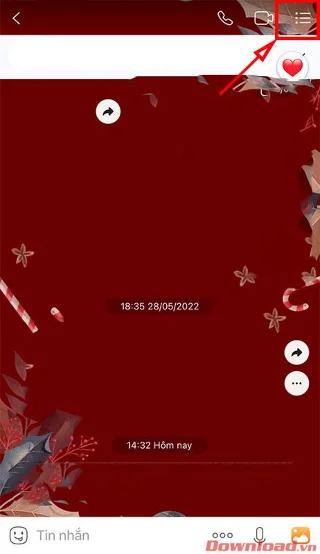
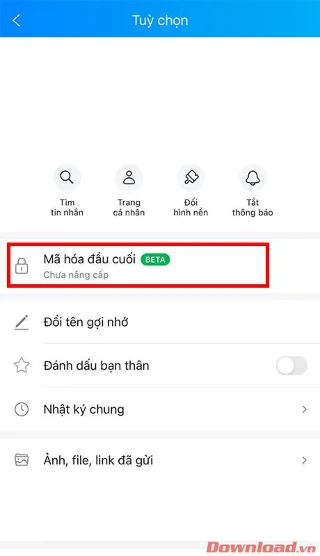
قم بالوصول إلى المحادثة التي تريدها باستخدام ميزة التشفير، ثم انقر فوق زر القائمة المكون من 3 نقاط في الزاوية اليمنى العليا من الشاشة -> انقر فوق التشفير من النهاية إلى النهاية -> ترقية التشفير من النهاية إلى النهاية -> انتظر حتى صديق في المحادثة للموافقة على ترقية تشفير Zalo لإكماله.
تعليمات مفصلة
لاستخدام ميزة التشفير في Zalo، انتقل أولاً إلى المحادثة التي تريد استخدام ميزة التشفير فيها، ثم انقر فوق زر القائمة المكون من 3 نقاط في الزاوية اليمنى العليا من الشاشة.
في شاشة الخيارات التي تظهر، انقر على زر التشفير من طرف إلى طرف في منتصف الصفحة.
في شاشة تشفير الرسائل الكاملة التي تظهر، انقر فوق الزر التالي .
للتأكيد، انقر فوق زر ترقية التشفير من النهاية إلى النهاية .
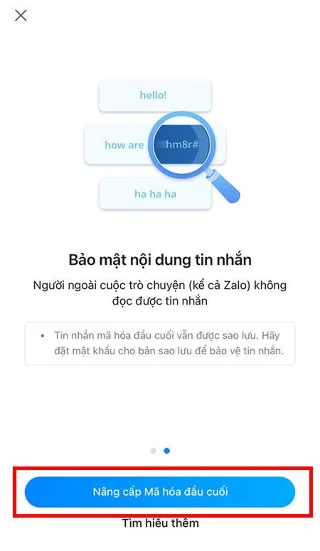
أخيرًا، سنحتاج إلى موافقة الصديق في المحادثة على ترقية تشفير Zalo لإكمال هذه العملية. اضغط على العودة إلى الدردشة وأرسل رسالة لتذكير الشخص الآخر بقبول ترقية التشفير.
لذلك، من خلال بضع خطوات بسيطة، يمكنك تشغيل ميزة تشفير الدردشة في Zalo.
أتمنى لك النجاح!
قم بإعداد RMT على SLES 15، وقم بنسخ المستودعات المرخصة، وتحقق من تسجيل HTTPS والوصول إلى الحزم من عميل اختبار.
قم بتوصيل SLES 15 بـ AD باستخدام إدارة تسجيل الدخول المستندة إلى SSSD من YaST، ثم تحقق من البحث في الدليل، وتسجيل الدخول إلى المجال، وتذاكر Kerberos.
قم بإعداد مسار التصحيح المباشر الصحيح لنظام SLES 16.0 أو 15 SP7، وقم بتطبيق إصلاحات النواة المؤهلة، وتأكد من ما هو نشط دون الخلط بينه وبين تحديث النواة الذي يتطلب إعادة التشغيل.
يمكن ترقية نظام SLES 15 SP5 إلى SP6 عبر الإنترنت، ولكن يجب إعادة تشغيل كل عقدة. استخدم ترقية متدرجة مُختبرة أو عملية نقل تدريجية (أزرق-أخضر) للحفاظ على إمكانية الوصول إلى أحمال العمل.
قم بإنشاء وتحسين والتحقق من ملف تعريف AppArmor ذي أقل الامتيازات على SLES 15 SP7، مع ملاحظة واضحة حول SELinux الافتراضي في SLES 16.
استخدم ملف تعريف STIG المدعوم من SUSE لفحص SLES 15، واختبار المعالجة، ومراجعة النتائج المتبقية، والاحتفاظ بأدلة التقييم.
تتبع فشل اتصال Cockpit من خلال DNS، والمنفذ 9090، ومقبس systemd، وfirewalld، وTLS، وإعدادات تسجيل الدخول باستخدام إرشادات SUSE الحالية.
قم بإنشاء اتصال إيثرنت زائد على SLES 15 باستخدام YaST و Wicked، وقم بتكوين ربط النسخ الاحتياطي النشط، وتحقق من كلا المنفذين والتحويل التلقائي في حالة الفشل.
قم بتحويل نظام SLES 15 الحالي إلى ملف تعريف AutoYaST تمت مراجعته، وقم بالتحقق من صحته، واستخدمه لنشر خادم اختبار بخطوات يدوية أقل.
قم بتثبيت أدوات SLES 15 KVM و libvirt، وقم بتمكين خدمة المضيف الصحيحة، وقم بتكوين الأجهزة الافتراضية المحددة للبدء بعد إعادة التشغيل.








