تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

في كل مرة تقوم فيها بتسجيل الدخول إلى جهاز غير موثوق به مع تشغيل التحقق بخطوتين ، ستتلقى رمز أمان في بريدك الإلكتروني أو على هاتفك للتأكد من أنك الشخص الذي يسجل الدخول. إذا قمت بإيقاف تشغيل التحقق على خطوتين ، فستتلقى رموز الأمان وتعيد إرسالها بشكل دوري وكلما كان هناك خطر على أمان حسابك. إذا كنت لا تريد استخدام البريد الإلكتروني أو المكالمات أو الرسائل النصية ، فيمكنك استخدام تطبيق Microsoft Authenticator لتحسين أمان حسابك وتسجيل الدخول بدون كلمة مرور. لتمكين أو تعطيل التحقق على خطوتين:

قم بإعداد التحقق الثنائي

تابع تسجيل الدخول إلى حساب Microsoft Office الخاص بك

أدخل رقم الهاتف للتحقق وحدد " التالي "

أدخل رمز التحقق المرسل إلى رسالة الهاتف النصية وحدد " تحقق "
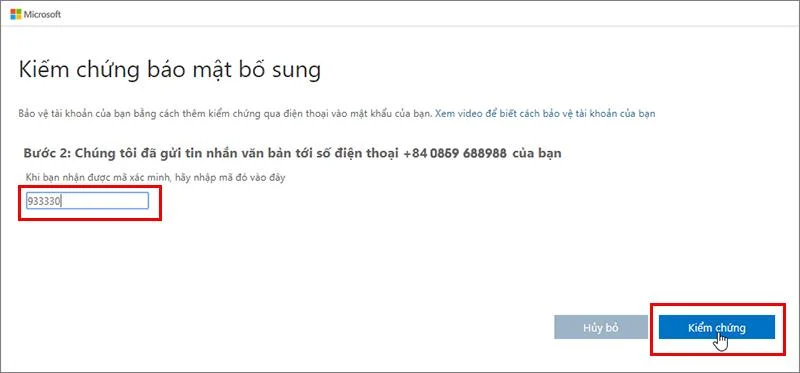
تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

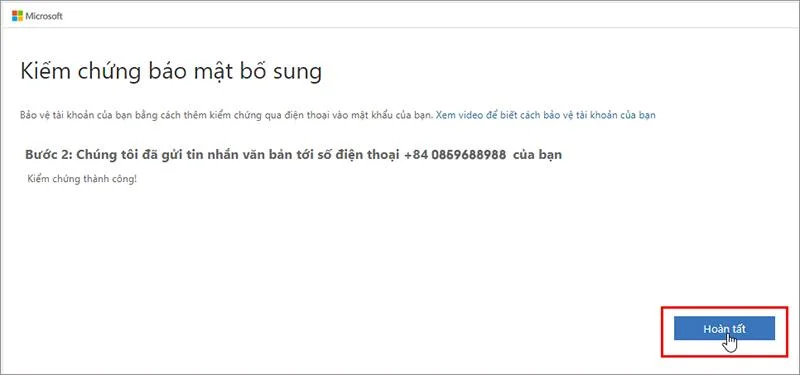
المصادقة ناجحة ، حدد " إنهاء "

تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

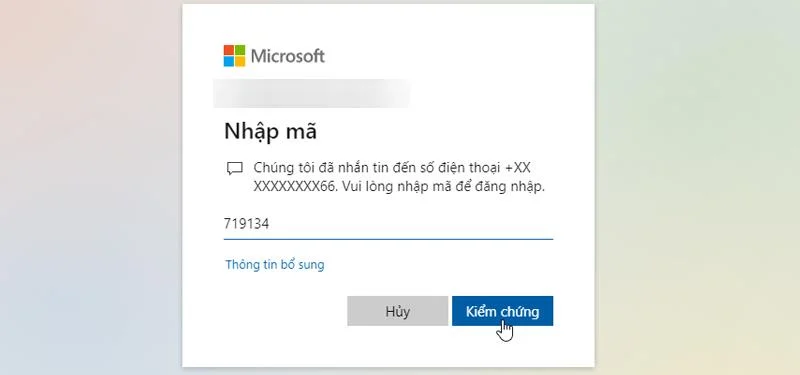
في كل مرة نقوم بتسجيل الدخول على جهاز كمبيوتر غريب ، بالإضافة إلى كلمة المرور ، سنقوم بالمصادقة عبر رسالة OTP المرسلة إلى الهاتف ، نحتاج إلى إدخال OTP - كلمة مرور لمرة واحدة وتحديد " Verify "

تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

في حالة استخدام Office 365 بانتظام على جهاز كمبيوتر واحد (لا تتم مشاركته مع الآخرين) ، يمكننا اختيار " عدم إظهار هذه الرسالة مرة أخرى " وتأكيد " نعم "

قم بإيقاف تشغيل ميزة "المصادقة الثنائية"

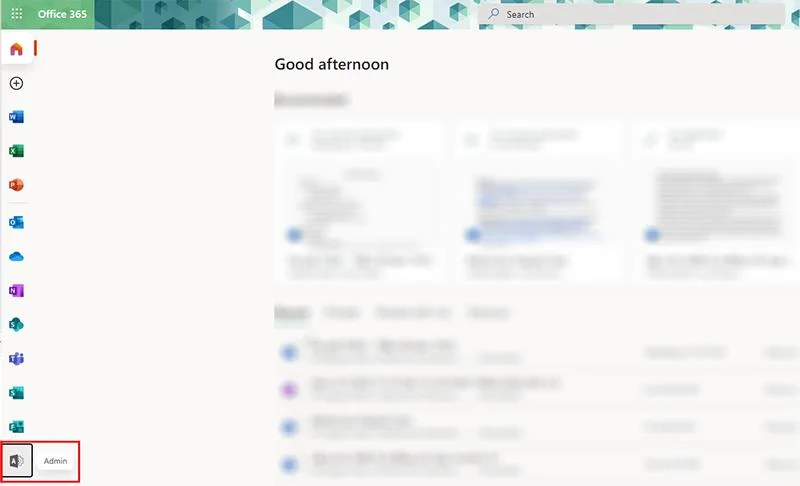
توفر ميزة المصادقة ثنائية العوامل أمانًا مطلقًا للمؤسسة ، ولكنها تسبب أيضًا الكثير من المتاعب للمستخدمين العاديين. لإيقاف تشغيل هذه الميزة ، نحتاج إلى تسجيل الدخول باستخدام حساب المسؤول وتحديد مركز المسؤول

تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

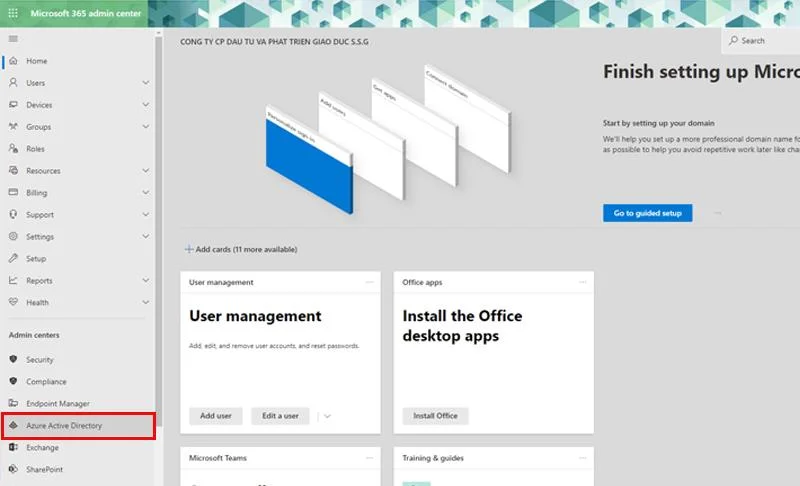
بعد ذلك نختار " Azure Active Directory "

تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

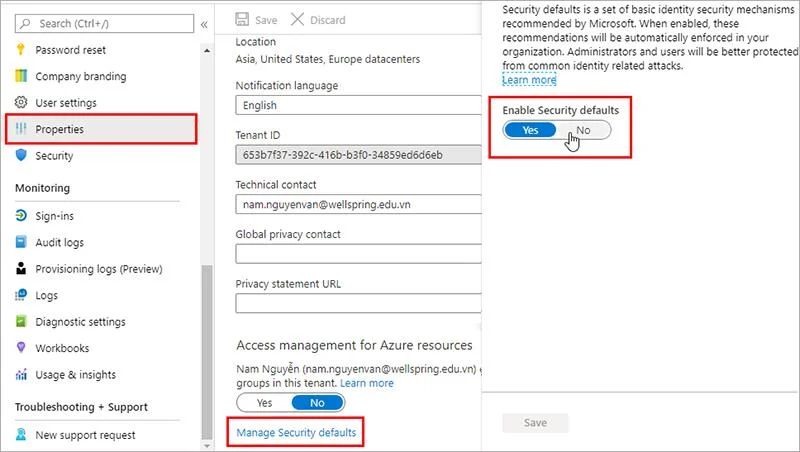
استمر في تحديد Azure Active Directory >> الخصائص >> إدارة افتراضيات الأمان

تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

في مربع الخيار تمكين الإعدادات الافتراضية للأمان ، انقر فوق لا

تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

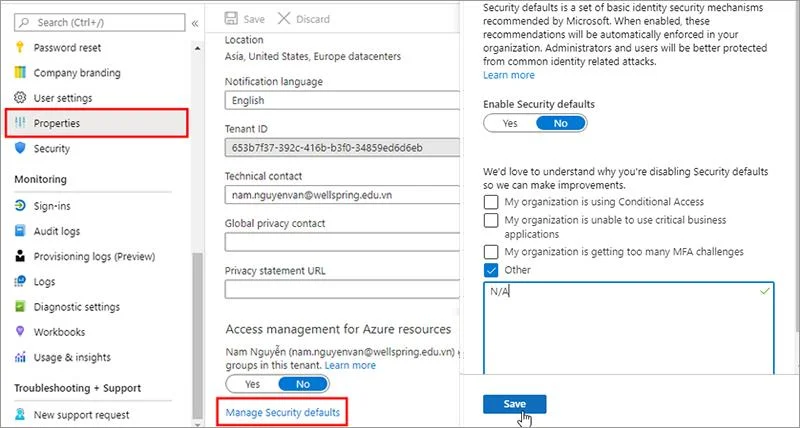
عند إيقاف تشغيل هذه الوظيفة ، نحتاج إلى تحديد سبب إيقاف تشغيلها (على سبيل المثال ، يمكنك إدخال "غير متاح") واختيار " حفظ ".

تمكين أو تعطيل المصادقة الثنائية لحساب Microsoft الخاص بك -

من الآن فصاعدًا ، لن تتطلب حسابات Office 365 في مؤسسة تسجيل الدخول بعد الآن مصادقة ثنائية حتى يقوم المسؤول بتشغيلها.
اترك تعليقاً

قم بتفعيل وضع FIPS على نظام SLES 15 وتحقق من حالة الإقلاع

قم بتفعيل وضع FIPS على نظام SLES 15 وتحقق من حالة الإقلاع

اتبع إجراء SP7 الخاص بشركة SUSE لتمكين وضع FIPS، وأعد التشغيل بأمان، وتحقق من السياسة النشطة، وتحقق مما إذا كانت متطلبات الامتثال الخاصة بك تتطلب وحدات تم التحقق من صحتها.

قم بإعداد وحدة تخزين بيانات مشفرة باستخدام LUKS على SLES

قم بإعداد وحدة تخزين بيانات مشفرة باستخدام LUKS على SLES

قم بمقارنة YaST و cryptsetup لوحدة تخزين بيانات SLES مشفرة جديدة، واختر LUKS1 أو LUKS2، وتحقق من سلوك إلغاء القفل والتركيب بأمان.

قم بإنشاء خادم تحديث محلي لنظام SUSE مع RMT على SLES 15

قم بإنشاء خادم تحديث محلي لنظام SUSE مع RMT على SLES 15

قم بإعداد RMT على SLES 15، وقم بنسخ المستودعات المرخصة، وتحقق من تسجيل HTTPS والوصول إلى الحزم من عميل اختبار.

ربط نظام SLES 15 بـ Active Directory باستخدام SSSD في YaST

ربط نظام SLES 15 بـ Active Directory باستخدام SSSD في YaST

قم بتوصيل SLES 15 بـ AD باستخدام إدارة تسجيل الدخول المستندة إلى SSSD من YaST، ثم تحقق من البحث في الدليل، وتسجيل الدخول إلى المجال، وتذاكر Kerberos.

قم بتمكين التحديث المباشر لنظام SLES وتحقق من إصلاح النواة

قم بتمكين التحديث المباشر لنظام SLES وتحقق من إصلاح النواة

قم بإعداد مسار التصحيح المباشر الصحيح لنظام SLES 16.0 أو 15 SP7، وقم بتطبيق إصلاحات النواة المؤهلة، وتأكد من ما هو نشط دون الخلط بينه وبين تحديث النواة الذي يتطلب إعادة التشغيل.

إبقاء الخدمات متاحة أثناء الترقية من SLES 15 SP5 إلى SP6

إبقاء الخدمات متاحة أثناء الترقية من SLES 15 SP5 إلى SP6

يمكن ترقية نظام SLES 15 SP5 إلى SP6 عبر الإنترنت، ولكن يجب إعادة تشغيل كل عقدة. استخدم ترقية متدرجة مُختبرة أو عملية نقل تدريجية (أزرق-أخضر) للحفاظ على إمكانية الوصول إلى أحمال العمل.

إنشاء ملف تعريف AppArmor مخصص على نظام SUSE Linux

إنشاء ملف تعريف AppArmor مخصص على نظام SUSE Linux

قم بإنشاء وتحسين والتحقق من ملف تعريف AppArmor ذي أقل الامتيازات على SLES 15 SP7، مع ملاحظة واضحة حول SELinux الافتراضي في SLES 16.

تطبيق معيار SLES 15 STIG بأمان باستخدام OpenSCAP

تطبيق معيار SLES 15 STIG بأمان باستخدام OpenSCAP

استخدم ملف تعريف STIG المدعوم من SUSE لفحص SLES 15، واختبار المعالجة، ومراجعة النتائج المتبقية، والاحتفاظ بأدلة التقييم.

استعادة الوصول إلى لوحة التحكم في خادم SUSE Linux Enterprise

استعادة الوصول إلى لوحة التحكم في خادم SUSE Linux Enterprise

تتبع فشل اتصال Cockpit من خلال DNS، والمنفذ 9090، ومقبس systemd، وfirewalld، وTLS، وإعدادات تسجيل الدخول باستخدام إرشادات SUSE الحالية.

قم بتهيئة خاصية تجاوز الأعطال الموثوقة لشبكة إيثرنت باستخدام تقنية ربط SLES 15

قم بتهيئة خاصية تجاوز الأعطال الموثوقة لشبكة إيثرنت باستخدام تقنية ربط SLES 15

قم بإنشاء اتصال إيثرنت زائد على SLES 15 باستخدام YaST و Wicked، وقم بتكوين ربط النسخ الاحتياطي النشط، وتحقق من كلا المنفذين والتحويل التلقائي في حالة الفشل.