الرئيسية
» كيف
»
قم بإعداد وحدة تخزين بيانات مشفرة باستخدام LUKS على SLES
قم بإعداد وحدة تخزين بيانات مشفرة باستخدام LUKS على SLES
لإنشاء وحدة تخزين بيانات جديدة على خادم SUSE Linux Enterprise، استخدم YaST Expert Partitioner إذا كنت ترغب في أن يقوم SUSE بإنشاء القسم المشفر وتكوين ربطه في عملية واحدة. استخدم هذه الطريقة cryptsetupعندما تحتاج إلى إعداد سطر أوامر قابل للتكرار، ويمكنك أيضًا إدارة عمليات التشفير واختبارات الإقلاع. مع ذلك /etc/crypttab، /etc/fstabلا تضمن أي من الطريقتين تشفير وحدة تخزين موجودة دون مخاطرة: فعملية إنشاء LUKS على قسم ما تؤدي إلى استبدال محتوياته.
يتبع هذا التوثيق وثائق SLES 15 SP7؛ قد تختلف حزم الخدمة الأقدم. النطاق: قسم بيانات جديد، وليس قسم الجذر، /bootأو قرص قاعدة بيانات إنتاجية بدون خطة تغيير. قم بعمل نسخة احتياطية من البيانات وتأكد من الهدف واستعادة عبارة المرور قبل البدء.
اختر الطريقة وتنسيق LUKS
اختيار
الأنسب
المقايضة الرئيسية
مُقسِّم YaST الخبير
وحدة تخزين بيانات جديدة واحدة على مضيف SLES
عدد أقل من عمليات تعديل التكوين اليدوي؛ تعتمد الخيارات والتسميات المتاحة على حزمة خدمة SLES المثبتة.
cryptsetup
التشغيل الآلي أو المسؤول الذي يرغب في تحكم صريح
يجب عليك ضبط سلوك فتح القفل والتركيب بنفسك واختباره قبل إعادة التشغيل إلى بيئة الإنتاج.
LUKS1
التوافق مع الأدوات أو الأنظمة القديمة
تنسيق رأس أقدم وعدد أقل من خانات المفاتيح مقارنةً بـ LUKS2.
LUKS2
عمليات نشر جديدة حيث تدعمها مجموعة البرامج بأكملها
يتطلب YaST تمكين دعم LUKS2 الخاص به بشكل صريح؛ يؤثر اختيار PBKDF على التوافق واستخدام الذاكرة.
يدعم YaST نظام LUKS2 بدءًا من SLES 15 SP4، لكن SUSE تُصنّف مُحدِّده على أنه تجريبي ويتطلب تفعيلًا صريحًا. لا تُغيّر معلمات بدء التشغيل في بيئة الإنتاج لمجرد تفعيله. إذا لم يُوفّر مُقسِّم النظام المُشغَّل نظام LUKS2، فاستخدم مسار سطر الأوامر المُوثَّق أو الإعداد الافتراضي المُتاح في YaST. يتميز LUKS2 برأس أحدث، ويدعم ما يصل إلى 32 مفتاحًا وعلامة، ويمكنه استخدام Argon2، الذي يستهلك ذاكرة أكبر. اختر LUKS1 للتوافق مع الأدوات القديمة؛ اختر LUKS2 فقط بعد اختبار حزمة الخدمة وأدوات الاسترداد والنسخ الاحتياطية. راجع مرجع مُقسِّم YaST Expert من SUSE للاطلاع على الخيارات المُحدَّدة.
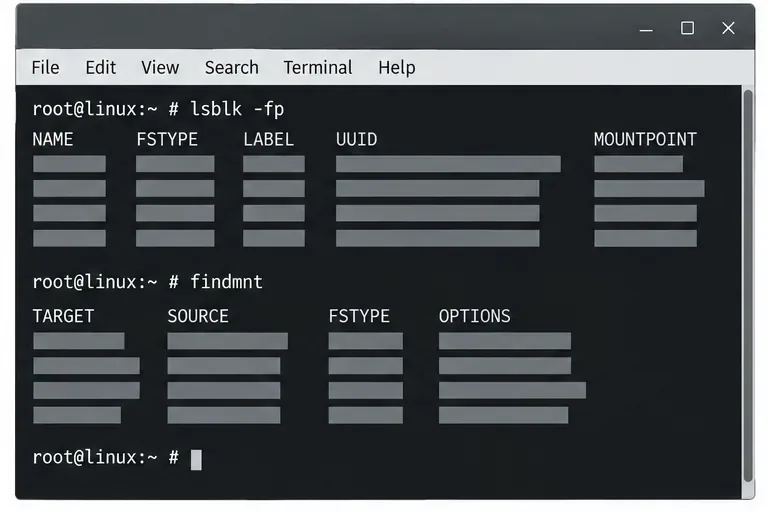
ابدأ بجرد تخزين للقراءة فقط لتتمكن من تمييز قسم البيانات المقصود عن قرص النظام. عرض الطرفية توضيحي فقط، ولا يُظهر خادمًا تم اختباره.
YaST: المسار الأقل صيانة لوحدة تخزين واحدة
حدد الهدف. شغّل lsblk -fpالأمر findmnt. طابق القرص أو القسم باستخدام مُعرّف الجهاز الثابت، والحجم، ونظام الملفات الحالي، ونقطة التحميل. تأكد من أنه هدف مخصص ومُخزّن بنسخة احتياطية. إذا كان يحتوي على بيانات تحتاجها، فتوقف؛ حيث يقوم نظام تشفير YaST بتهيئة القسم المُحدد.
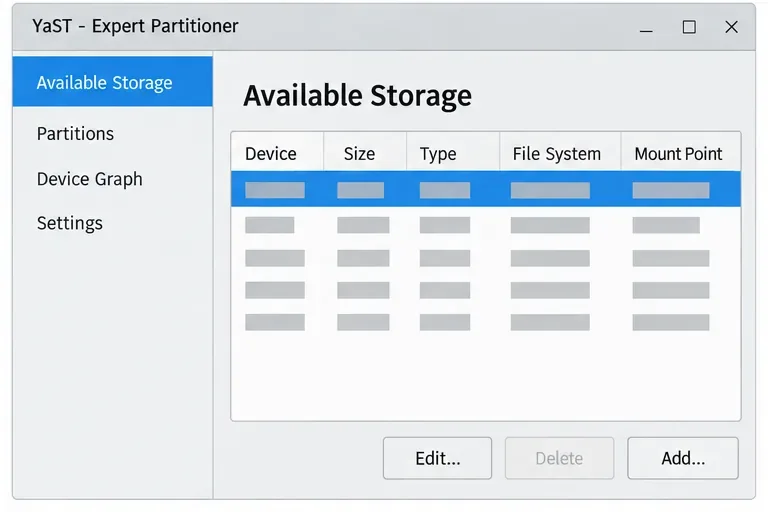
افتح برنامج تقسيم القرص. في مركز تحكم YaST، اختر النظام > برنامج تقسيم القرص . في برنامج تقسيم القرص المتقدم، حدد القرص المطلوب، وأنشئ قسمًا مخصصًا إذا لزم الأمر، أو حدد القسم الفارغ الموجود واختر تحرير . اقرأ بيانات الجهاز وحجمه مرة أخرى قبل تطبيق أي تغييرات.
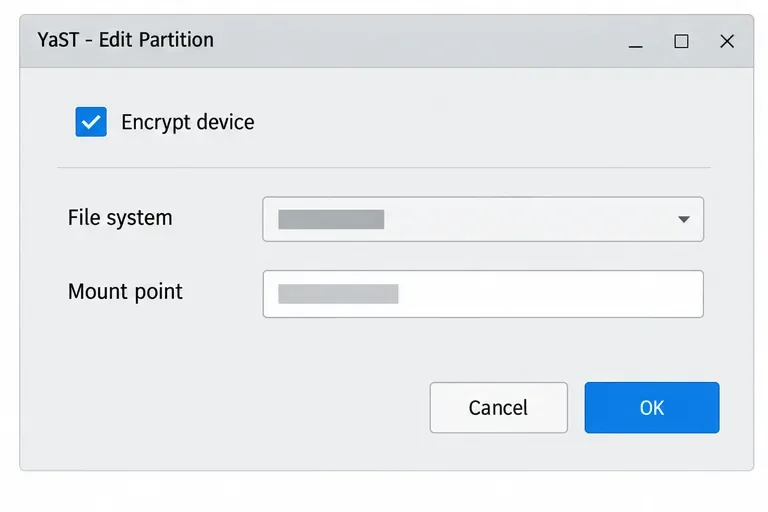
فعّل التشفير وحدد الاستخدام. اختر "تشفير الجهاز" ، ثم اختر نظام ملفات مثل XFS أو أي نظام ملفات آخر يدعمه نظام التشغيل لديك، وحدد نقطة التحميل. اختر ما إذا كان سيتم تحميل وحدة التخزين تلقائيًا /etc/fstabعند بدء التشغيل أو إبقاؤها متاحة للتحميل اليدوي. تُشير SUSE إلى أنه قد يلزم تثبيت برنامج التشفير المطلوب عند ظهور المطالبة.
اختر LUKS وعيّن عبارة مرور. أدخل عبارة مرور قوية وقم بتأكيدها، ثم أكمل تغييرات YaST. لاختيار LUKS2 في YaST، فعّل دعمه التجريبي الموثق في إعدادات YaST أولًا؛ وإلا فقد لا يظهر مُحدد طريقة التشفير. احفظ عبارة المرور في عملية حفظ الأسرار المعتمدة للمؤسسة. فقدانها قد يجعل البيانات غير قابلة للوصول.
راجع الجهاز المحدد في قائمة التخزين المتاحة في YaST قبل فتح إعدادات القسم الخاصة به؛ القيم غير معروضة عمداً كبيانات قرص حقيقية.يُتيح برنامج YaST خيارات التشفير ونظام الملفات ونقاط التحميل في محرر الأقسام. وقد يختلف التخطيط الفعلي باختلاف إصدار SLES ووضع التثبيت.أدخل عبارة المرور الخاصة بوحدة التخزين مرتين وقم بتخزينها من خلال عملية استرداد معتمدة؛ الحقول هنا فارغة.
cryptsetupمزيد من التحكم، مزيد من العمل اليدوي
استخدم هذا الخيار فقط لقسم جديد غير مُثبَّت، بعد التحقق منه وإنشاء نسخة احتياطية منه. تأكد من cryptsetupتثبيت YaST باستخدام الأمر المناسب cryptsetup --version؛ إذا كان مفقودًا، فاستخدم مستودع SLES المعتمد وعملية إدارة الحزم الخاصة بمؤسستك. استبدل العنصر النائب بالمسار الثابت المُؤكَّد ضمن /dev/disk/by-id/. سيؤدي أمر التنسيق إلى حذف البيانات الموجودة على هذا الهدف؛ لذا لا تُنفِّذه أبدًا على اسم مُخْتَمَد . يشرح دليل تشفير SLES 15 SP7/dev/sdX من SUSE آلية عمل YaST وقيودها.
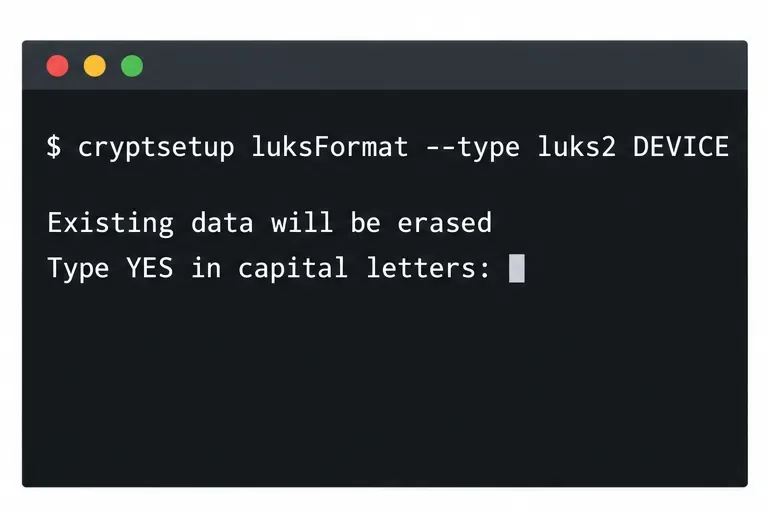
أنشئ حاوية LUKS. يطلب هذا المثال LUKS2 صراحةً. يطلب الأمر عبارة مرور وتأكيدًا؛ لا تضع عبارة المرور في سطر الأوامر أو في نص برمجي.
luksFormatيقوم هذا الأمر بتهيئة رأس LUKS واستبدال محتويات الجهاز المستهدف الحالية. تحقق من مُعرّف الجهاز قبل التأكيد.
افتح التعيين. سيتم إنشاء اسم التعيين أدناه /dev/mapper/appdata_cryptبعد إدخال عبارة المرور.
sudo cryptsetup open "$DEVICE" appdata_crypt
يؤدي فتح حاوية LUKS إلى طلب عبارة المرور الخاصة بها ويكشف عن جهاز مُرتبط أثناء كونه غير مقفل.
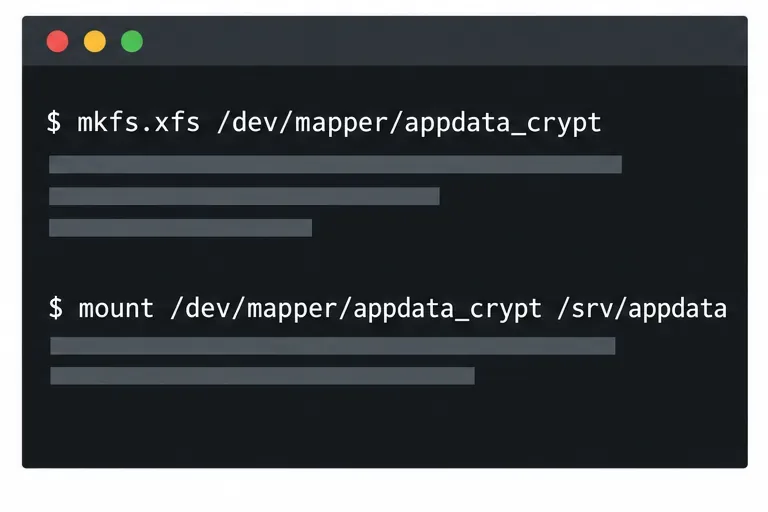
أنشئ نظام ملفات وقم بتثبيته. يستخدم هذا المثال نظام ملفات XFS /srv/appdata. يؤدي إنشاء نظام ملفات إلى مسح البيانات الموجودة على الجهاز المُثبَّت، لذا قم بتشغيله فقط على الجهاز المُثبَّت حديثًا.
قم بتهيئة وتثبيت جهاز التعيين غير المقفل، وليس القسم المشفر الأساسي.
قم بضبط سلوك بدء التشغيل وتحقق منه. لعرض مطالبة عبارة مرور تفاعلية عند بدء التشغيل، أضف مُعرّف LUKS الفريد (UUID) إلى المسار /etc/crypttabالمحدد، وقم بربط وحدة التخزين (mapper mount ) بالمسار المحدد /etc/fstab. استرجع مُعرّف LUKS الفريد (UUID) باستخدام الأمر المناسب sudo cryptsetup luksUUID "$DEVICE"، ثم استبدل العنصر النائب في ملف الإعدادات.
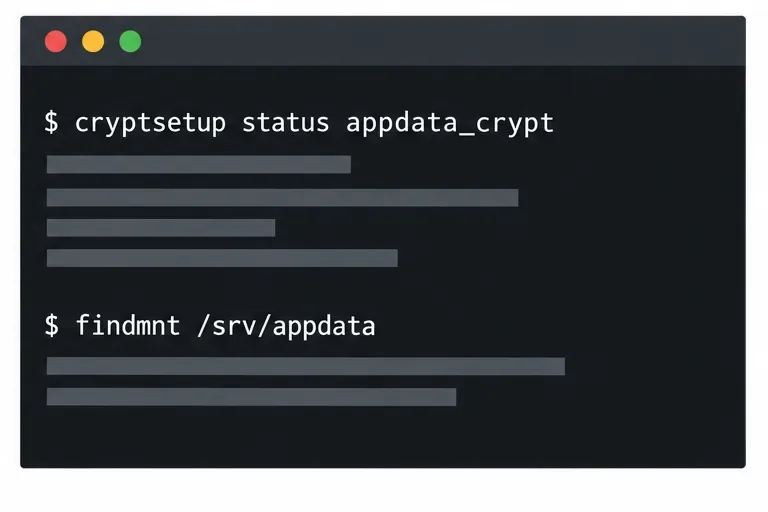
اختبر عملية الربط والتثبيت قبل إعادة التشغيل. تأكد من أن cryptsetup status appdata_cryptالنظام يُظهر الربط المتوقع، findmnt /srv/appdataويُشير إلى وجود نظام ملفات XFS في المسار المقصود، lsblk -fويُظهر الحاوية المُشفّرة ونظام الملفات المُرتبط. إذا كان الخادم يعمل بدون واجهة رسومية، فقد يمنع ظهور عبارة مرور عند بدء التشغيل التثبيت التلقائي؛ لذا لا تُخزّن مفتاحًا نصيًا عاديًا على نفس المضيف. بالنسبة لمفاتيح الخادم المُدارة مركزيًا، تُوضح وثائق cryptctl من SUSE تصميم خادم مفاتيح منفصل بمتطلبات توفر ونسخ احتياطي وموثوقية خاصة به.
تحقق من كلا الطبقتين: تعيين LUKS مفتوح، ونظام الملفات مثبت في المسار الذي تتوقعه خدمتك.
ما يحميه التشفير وما لا يحميه
يحمي نظام LUKS البيانات الموجودة على جهاز مقفل، مثل قرص تم فصله من خادم مطفأ. بمجرد تثبيته، تُحدد صلاحيات المضيف الوصول إليه. يُنصح بتشفير النسخ الاحتياطية بشكل منفصل وتخزين نسخة احتياطية لرأس LUKS مع مواد الاسترداد المحمية. لا يحمي LUKS وحدة تخزين غير مقفلة أو نظام تشغيل مُخترق.
بالنسبة لوحدة تخزين بيانات SLES واحدة، يُفضّل استخدام YaST عندما يتوافق تنسيقها المتاح مع متطلباتك. استخدمه cryptsetupعندما تبرر الأتمتة إدارة التكوين الإضافي. قبل استئناف الخدمة، تحقق من إلغاء القفل، والتركيب، وإمكانية الوصول إلى التطبيقات، والاسترداد.