الرئيسية
» PC Tips
»
قم بربط عميل Pardus بـ Active Directory باستخدام realmd
قم بربط عميل Pardus بـ Active Directory باستخدام realmd
بالنسبة لـ Pardus 25، ابدأ بتطبيق Pardus Domain Joiner إذا كانت مؤسستك قد قامت بتثبيته وتوثيق إعداداته؛ حيث يُدرج Pardus هذه الأداة كخيار رسومي لضم جهاز كمبيوتر إلى نطاق أو إزالته منه. إذا كنت بحاجة إلى إجراء قابل للتكرار، فاستخدم سير العمل الطرفي الموضح أدناه: قم بتكوين DNS والوقت، وثبّت حزم realmd/SSSD المتوفرة لإصدار Pardus الخاص بك، واكتشف النطاق، ثم انضم إليه باستخدام حساب مُصرّح به. يستخدم هذا المثال نطاق DNS افتراضيًا ad.example.comوحسابًا باسم joinadmin. استبدل كلا الاسمين بقيم مؤسستك. هذا الإجراء مناسب لعميل Pardus الذي يمكنه الوصول إلى وحدة تحكم نطاق Windows Active Directory موجودة؛ فهو لا يُنشئ نطاقًا ولا يُطبّق تلقائيًا جميع سياسات مجموعة Windows.
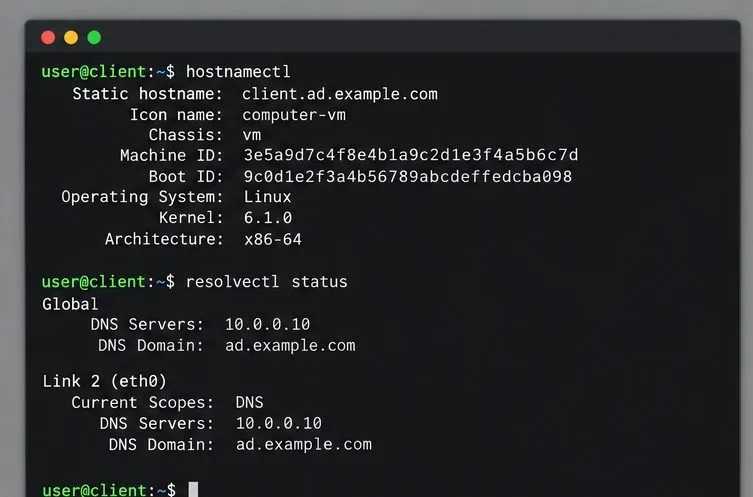
عرض توضيحي لطرفية عمليات التحقق من اسم المضيف والمحلل قبل الانضمام إلى نطاق المثال.
تأكد من أن برنامج Pardus يستطيع العثور على النطاق
قبل تغيير إعدادات هوية الكمبيوتر، تأكد مع مسؤول النظام من حصولك على إذن لربط أجهزة الكمبيوتر، وأن اسم الجهاز والوحدة التنظيمية المستهدفة (OU) يتبعان سياسة مؤسستك. يؤدي ربط الكمبيوتر بالمجال إلى إنشاء حساب في Active Directory أو استخدامه. استخدم جهاز اختبار أولًا إذا كانت محطة عمل إنتاجية مُدارة.
قم بتوصيل العميل بشبكة المؤسسة أو بشبكة VPN التي يمكنها الوصول إلى وحدات تحكم المجال. اضبط إعدادات العميل لاستخدام خوادم DNS الخاصة بـ Active Directory في المؤسسة. قد تتمكن خوادم DNS العامة من تحديد مواقع الويب العادية، ولكنها قد تفشل في تحديد مواقع خدمات LDAP وKerberos الداخلية، لذا فإن الوصول إلى الإنترنت وحده غير كافٍ. تحقق من اسم النظام، والمُحلِّل، والساعة.
hostnamectl
resolvectl status
timedatectl status
clientعلى سبيل المثال، قد يستخدم عميلٌ 10.0.0.10ما خادم DNS خاصًا به، ويستقبل ad.example.comنطاق بحثٍ خاصًا به. اطلب من قسم تقنية المعلومات القيم الصحيحة بدلًا من نسخ هذه الأمثلة. حافظ على مزامنة الساعة مع مصدر الوقت الخاص بمؤسستك؛ فقد يفشل توثيق Kerberos عند اختلاف ساعات العميل ووحدة تحكم المجال. تجنّب تعديل ملفات المُحلِّل المُنشأة يدويًا عندما تتم إدارتها بواسطة NetworkManager أو إعدادات شبكة Pardus.
قم بتثبيت أدوات الانضمام إلى المجال
تُشير ملاحظات إصدار Pardus 25 إلى Pardus Domain Joiner كتطبيق للتكامل مع Windows Active Directory، ويصف دليل تطبيقات Pardus أداة رسومية لضم وإزالة النطاقات. إذا كنت تستخدم واجهة المستخدم الرسومية، فافتح مركز برامج Pardus، وابحث عن Pardus Domain Joiner، واتبع تعليمات مؤسستك. تؤكد المراجع العامة غرض الأداة، لكنها لا توثق أسماء الحقول بدقة أو واجهة كل إصدار؛ لذا لا تفترض أن الخيارات متطابقة بين الإصدارات.
يستخدم مسار سطر الأوامر realmdلاكتشاف الجهاز وتسجيله، adcliولعمليات النطاق، ويستخدم SSSD (برنامج خدمة أمان النظام) لتوفير البحث عن الهوية والمصادقة. أسماء هذه الحزم موثقة لأنظمة عائلة دبيان، ولكن قد يختلف توفر الحزم باختلاف إصدار باردوس والمستودع. على باردوس، قم أولاً بتحديث فهرس الحزم وتحقق مما إذا كانت الحزم متوفرة في المستودعات التي قمت بتكوينها.
راجع التغييرات المقترحة من مدير الحزم قبل تأكيدها. إذا كانت الحزمة غير متوفرة، فتوقف وتحقق من مستودعات Pardus ووثائق الإصدار، أو استشر مسؤول النظام. لا تُضِف مستودع توزيعة غير ذات صلة لفرض التثبيت.
تقوم خطوة الحزمة بتثبيت مكونات الاكتشاف وSSSD عندما تكون موجودة في مستودعات Pardus المُكوّنة.
اكتشف وانضم إلى نطاق Active Directory
قم بتشغيل عملية اكتشاف النطاق قبل محاولة التسجيل:
sudo realm -v discover ad.example.com
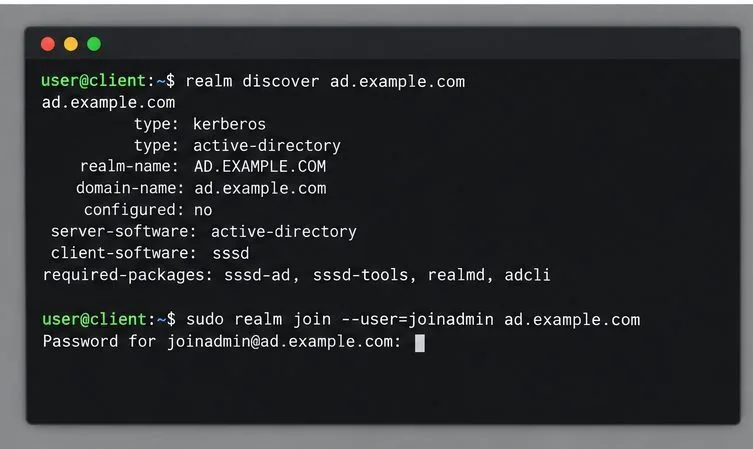
في حال نجاح العملية، يتم تحديد النطاق على أنه Active Directory، ويظهر اسم نطاق Kerberos (عادةً ما يكون بأحرف كبيرة، مثل AD.EXAMPLE.COM.)، وقد يتم تحديد SSSD كبرنامج العميل. في حال فشل الاكتشاف، توقف هنا. تحقق من سجلات DNS والاتصال مع مسؤول النظام بدلاً من تجربة تهجئات عشوائية للنطاق أو إدخال عنوان IP لوحدة تحكم النطاق بشكل ثابت.
عند نجاح عملية الاكتشاف، انضم باستخدام حساب لديه صلاحية مُفوضة لإضافة هذا الكمبيوتر. سيطلب منك الأمر إدخال كلمة المرور دون حفظها في سجل الأوامر.
sudo realm join --user=joinadmin ad.example.com
أدخل كلمة مرور الحساب فقط عند ظهور المطالبة. لا تُضِف كلمة مرور أخرى بعد ذلك --password، ولا تلصقها في أمر أو تذكرة أو لقطة شاشة. عادةً ما يعود الاتصال الناجح إلى سطر الأوامر دون ظهور رسالة تأكيد. إذا كان مسؤول النظام يشترط اسم وحدة تنظيمية أو اسم جهاز معين، فاطلب realm joinالخيارات المعتمدة قبل الاتصال؛ فقد لا يتوافق الموقع الافتراضي مع سياسة الشركة.
ينبغي أن يحدد نظام الاكتشاف Active Directory قبل أن يطلب أمر الانضمام كلمة مرور الحساب المصرح به.
تحقق من الكمبيوتر واختبر تسجيل الدخول إلى Active Directory
تحقق من العضوية أولاً:
realm list
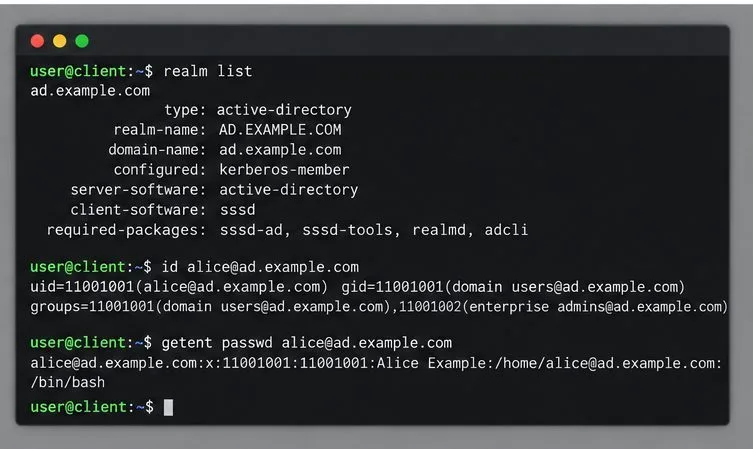
يجب أن يظهر النطاق كما هو مُهيأ، مع استخدام Active Directory كبرنامج الخادم. ثم اطلب من SSSD البحث عن مستخدم اختبار معروف باستخدام اسمه الكامل.
id alice@ad.example.com
getent passwd alice@ad.example.com
استبدل aliceالحساب بحساب حقيقي مُصرّح له بتسجيل الدخول. يُشير مُعرّف المستخدم (UID) المُسترجع، وقائمة المجموعات، وسجل كلمة المرور إلى قدرة النظام على تحديد الحساب؛ لكنها لا تُثبت وحدها صحة سياسة تسجيل الدخول أو الوصول إلى سطح المكتب. اختبر تسجيل دخول تفاعلي باستخدام تنسيق الحساب الذي يُحدده مسؤول النظام، وعادةً ما يكون username@ad.example.com. احتفظ بحساب مسؤول محلي مُتاحًا حتى تتأكد من تسجيل الدخول إلى المجال واستعادة الوصول.
يعتمد إنشاء دليل المستخدم الرئيسي وسلوك تسجيل الدخول إلى سطح المكتب على إصدار Pardus، ومدير العرض، وإعدادات PAM/SSSD. لا تفترض أن دليل المستخدم الرئيسي لمستخدم Active Directory يُنشأ تلقائيًا: تحقق من ذلك باستخدام حساب اختبار مُتحكم به، أو اطلب من المسؤول تكوين وحدة الجلسة المطلوبة واختبارها. وبالمثل، لا تمنح عضوية المجال تلقائيًا sudoصلاحيات المسؤول المحلي.
تؤكد هذه الفحوصات عضوية المجال والبحث في الدليل؛ ولا يزال هناك حاجة إلى اختبار تسجيل دخول حقيقي للتحقق من سياسة محطة العمل.
إذا فشلت عملية الربط
في حال ظهور رسالة "لم يتم العثور على النطاق" أو انتهاء مهلة الاكتشاف، تأكد من أن Pardus يستخدم نظام أسماء النطاقات الداخلي لـ Active Directory، وأن اسم النطاق هو نفسه اسم DNS الخاص به، وأن العميل قادر على الوصول إلى وحدة تحكم النطاق. اطلب من قسم تقنية المعلومات تأكيد سجلات DNS المطلوبة وصلاحيات الوصول إلى جدار الحماية.
أخطاء Kerberos أو أخطاء الساعة: قارن timedatectl statusمع مصدر الوقت الخاص بالمنظمة وقم بتصحيح مزامنة الوقت قبل إعادة المحاولة.
تم رفض المصادقة أو الإذن: تأكد من أن حساب الانضمام مصرح به وأن كائن الكمبيوتر المقصود لا يتعارض مع كائن موجود أو قيود وحدة تنظيمية.
تنجح عملية الانضمام، لكن البحث/تسجيل الدخول يفشل: افحص realm listحالة SSSD باستخدام الأمر systemctl status sssd; لعرض journalctl -u sssdرسائل التشخيص. اتبع سياسة تقنية المعلومات المحلية قبل تغيير قواعد الوصول إلى SSSD أو PAM أو بيانات الاعتماد المخزنة مؤقتًا.