الرئيسية
» كيف
»
كيفية تعطيل / إيقاف تشغيل Touchpad Chromebook
كيفية تعطيل / إيقاف تشغيل Touchpad Chromebook
إذا كنت تستخدم جهاز Chromebook كجهاز كمبيوتر يوميًا ولا تحتاج إلى استخدام إمكانات لوحة اللمس ، فيمكنك تعطيل هذه الميزة أو إيقاف تشغيلها. يمكنك أيضًا إعادة تمكين لوحة اللمس لجهاز Chromebook حسب حاجتك.
لماذا تريد تعطيل أو إيقاف تشغيل لوحة اللمس على جهاز Chromebook؟
ربما تفضل استخدام ماوس متصل عبر USB أو Bluetooth ، أو تريد المزيد من التحكم في المؤشر على الشاشة والإجراءات المطلوبة أثناء استخدام جهاز Chromebook ، حيث يتيح الماوس مستوى أعلى من البراعة والدقة.
ربما تحتاج فقط إلى تنظيف لوحة اللمس؟ يُنصح ، بعد كل شيء ، بتعطيل لوحة اللمس كلما احتجت إلى القيام بأكثر من مجرد مسحها سريعًا.
كيف يمكنني تعطيل لوحة اللمس لجهاز Chromebook؟
أول شيء تريد القيام به هو الانتقال إلى الجانب الأيمن السفلي من جهاز Chromebook. بعد ذلك ، اتبع الخطوات التالية:
انقر فوق صورة ملفك الشخصي للوصول إلى إعدادات Chromebook.
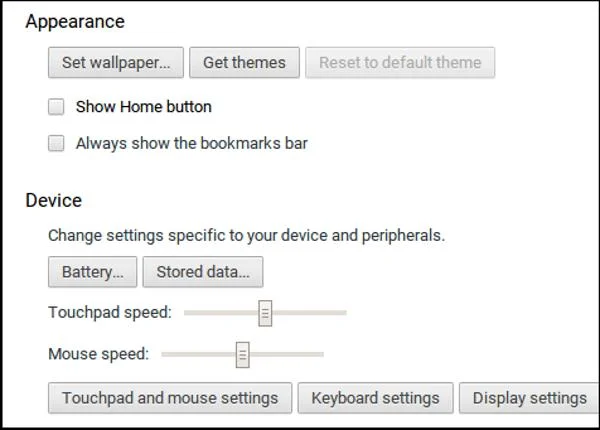
بعد ذلك ، انقر فوق الإعدادات . إذا لزم الأمر ، فمرر لأسفل حتى تصل إلى " الجهاز ". هنا ، يمكنك ضبط إعدادات لوحة اللمس أو تعطيل "انقر للنقر".
انقر فوق إعدادات لوحة اللمس والماوس . هذا يفتح نافذة الإعدادات. الآن ، يمكنك ضبط طريقة تفاعل لوحة اللمس والماوس مع جهاز Chromebook.
قم بإلغاء تحديد المربع الموجود أسفل "لوحة اللمس" حيث تظهر عبارة " تمكين النقر للنقر ".
في الأصل ، كان بإمكانك تعطيل لوحة اللمس على جهاز Chromebook تمامًا ، لكن تحديثات Chromebook الأخيرة أزالت القدرة على القيام بذلك. لا يمكنك حتى استخدام أمر التحكم في الإدخال في Crosh لضبط إعدادات لوحة اللمس والماوس المتقدمة بعد الآن.
على الجانب الإيجابي ، فإن إيقاف تشغيل "النقر للنقر" يعني أنك لن تقلق بشأن النقر فوق الأشياء في كل مرة تقوم فيها بتنظيف لوحة اللمس عن طريق الخطأ ، ولا داعي للقلق بشأن إخراج ماوس عمره خمس سنوات من التخزين في المرة القادمة التي تسقط فيها الحساء عن طريق الخطأ!
إذا كانت الاقتراحات المذكورة أعلاه لا تعمل مع علامتك التجارية لجهاز Chromebook ، فقد اقترح مارسيل (مستخدم مسجل لـ Tech Junkie) أن تحاول تمكين اختصارات ash-debug-debug في Chrome Flags. تتيح هذه العملية اختصارات لوحة مفاتيح إضافية للمساعدة في تصحيح الأخطاء ، ولكنها تعمل أيضًا على تعطيل وظيفة لوحة اللمس في Chromebook.
اكتب الكود التالي في شريط عنوان المتصفح:chrome://flags/#ash-debug-shortcuts
حدد تمكين
أعد تشغيل Chromebook
اضغط على Search + Shift + P لتعطيل / تمكين لوحة اللمس