روابط الجهاز
يمكن أن تظهر رسائل البريد العشوائي في كل تطبيق تواصل اليوم ، ولا يُعد Telegram استثناءً. هذا يجعل تقييد الرسائل العشوائية أمرًا مهمًا لسلامتك الشخصية وسلامة جهازك. ومع ذلك ، قد يؤدي حظرهم في بعض الأحيان إلى حدوث إرباك ، خاصة إذا كنت مستخدمًا جديدًا للتطبيق. تقدم معظم التطبيقات نفس الخيار ، لكن لكل تطبيق تخطيط مختلف ، وقد يكون العثور على الموقع الصحيح أمرًا صعبًا.
ستوفر لك هذه المقالة جميع الخطوات اللازمة لمنع البريد العشوائي على Telegram على أجهزة مختلفة.
كيفية الحد من إضافتك إلى مجموعات Telegram
تتمثل إحدى الطرق التي يملأ بها مرسلو البريد العشوائي بريدك الوارد برسائل غير مرغوب فيها في إضافتك إلى مجموعات كبيرة. نظرًا لأن مجموعات Telegram يمكنها استيعاب ما يصل إلى 200000 مستخدم ، فهذه طريقة سهلة للمحتالين للوصول إلى عدد أكبر من الأشخاص بسرعة. إذا كان اسم المستخدم الخاص بك عامًا ، فيمكنهم إضافتك إلى مجموعة حتى إذا كانوا لا يعرفون رقمك عن طريق كتابة اسم مستخدم يطابق اسم المستخدم الخاص بك بشكل عشوائي في البحث العالمي.
لحسن الحظ ، يمكنك منع المحتالين من إضافتك إلى مجموعات ضارة في بضع خطوات بسيطة.
على Android
إذا كنت تستخدم هاتف Android ، فيمكنك إخفاء رقم هاتفك وتقييد إضافته إلى المجموعات في هذه الخطوات القليلة:
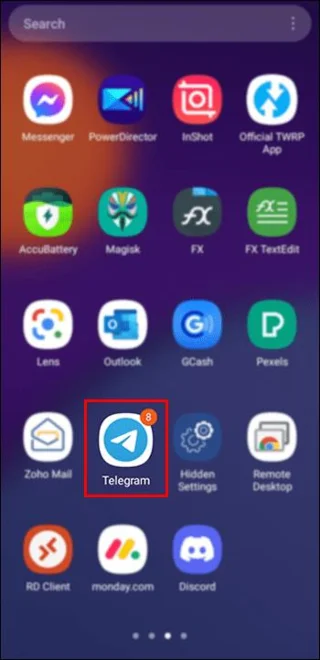
- افتح تطبيق Telegram على هاتف Android الخاص بك.

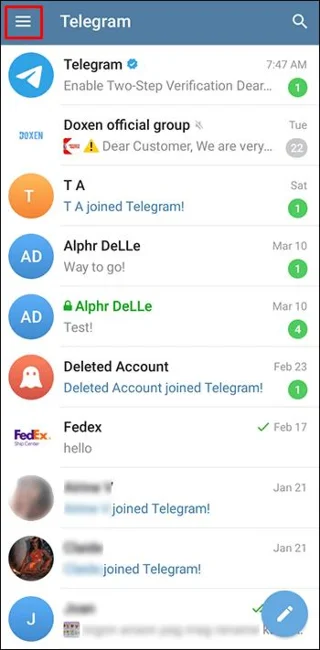
- اضغط على قائمة الهامبرغر في الزاوية اليسرى العليا.

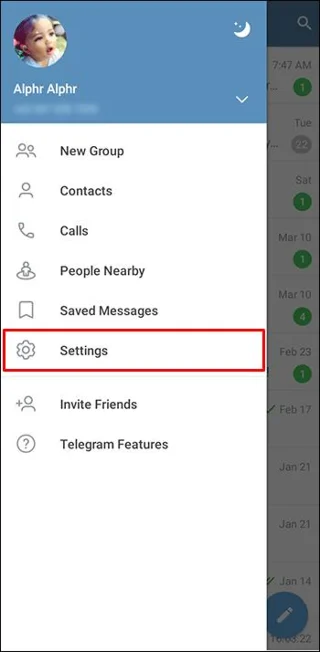
- بمجرد فتح القائمة الجانبية ، انقر على "الإعدادات".

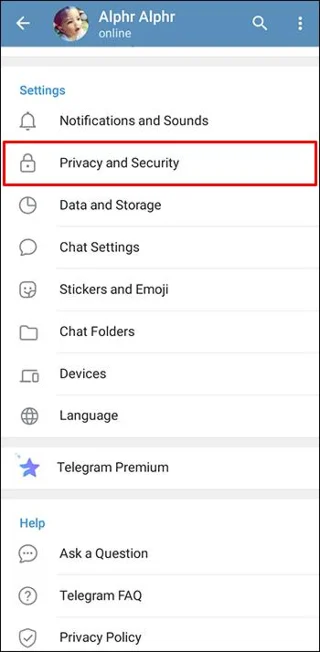
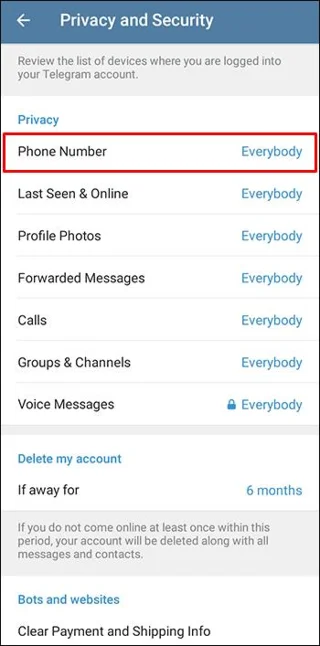
- ابحث عن "الخصوصية والأمان" وانقر عليها.

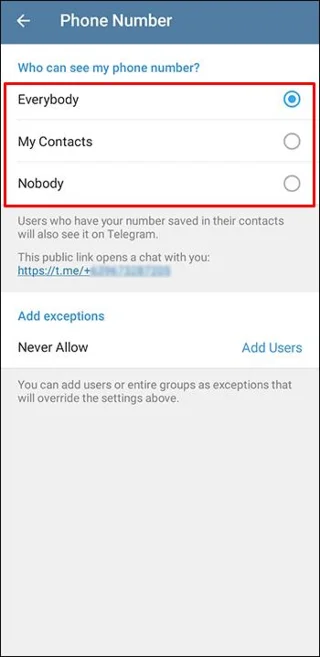
- في منطقة "الخصوصية" ، انقر على "رقم الهاتف".

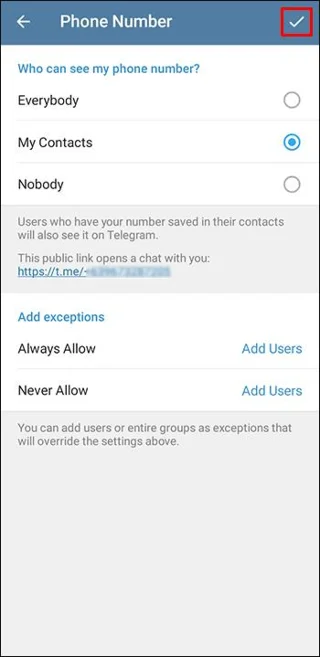
- بدّل الخيار الافتراضي "الجميع" إلى "جهات اتصالي" أو "لا أحد".

- اضغط على علامة الاختيار في الزاوية اليمنى العليا.

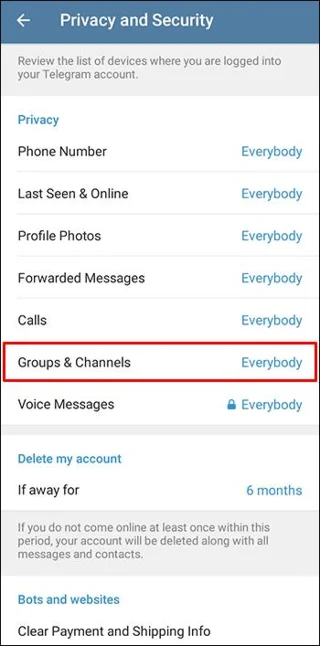
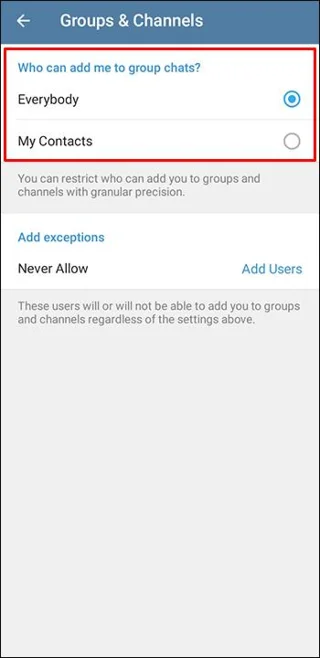
- ارجع إلى منطقة "الخصوصية" وابحث عن "المجموعات والقنوات".

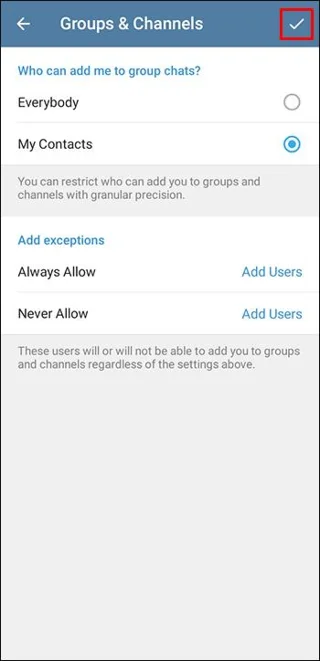
- تحت السؤال "من يمكنه إضافتي إلى الدردشات الجماعية؟" تبديل الافتراضي "الجميع" إلى "جهات الاتصال الخاصة بي".

- انقر فوق علامة اختيار في الزاوية اليمنى العليا لتأكيد اختياراتك.

على iPhone
يتم تحديد من يمكنه إضافتك إلى المجموعات وإخفاء رقم هاتفك على Telegram بالمثل على أجهزة iPhone. هذه هي الخطوات:
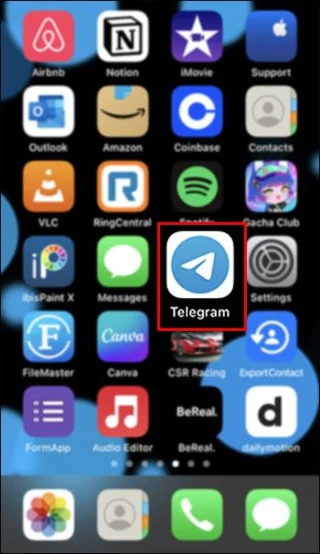
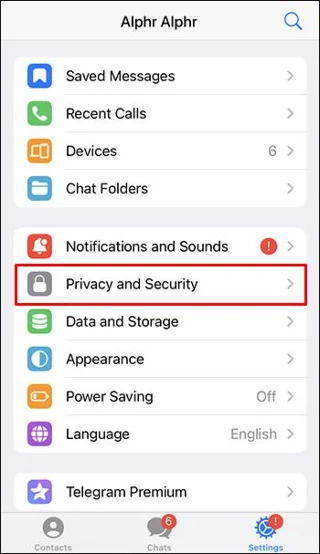
- افتح تطبيق Telegram على جهاز iPhone الخاص بك.

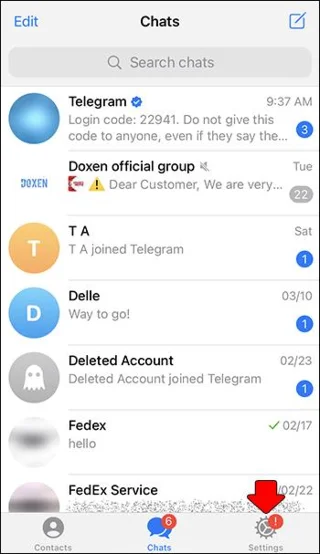
- انتقل إلى "الإعدادات" في الركن الأيمن السفلي.

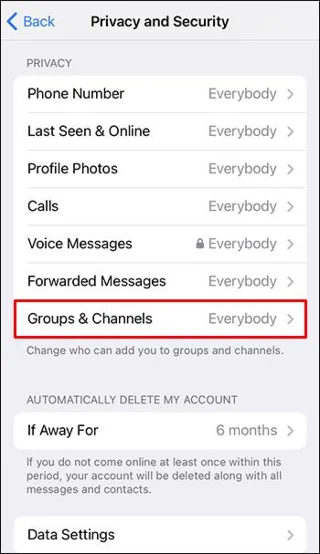
- انقر فوق "الخصوصية والأمان".

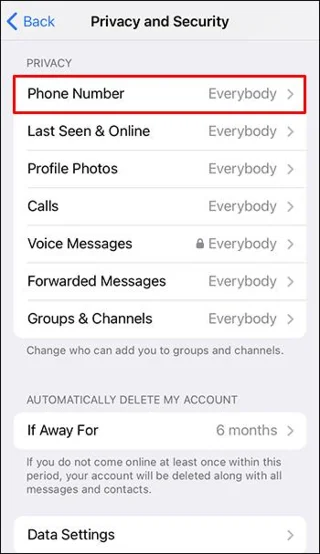
- في منطقة "الخصوصية" ، انقر على "رقم الهاتف".

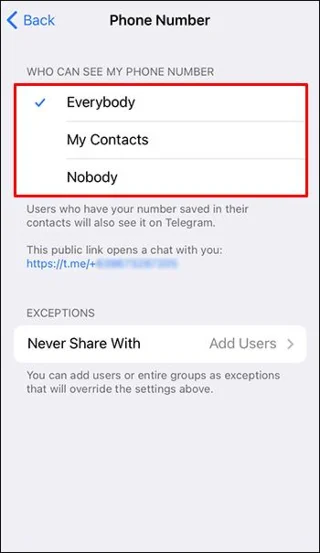
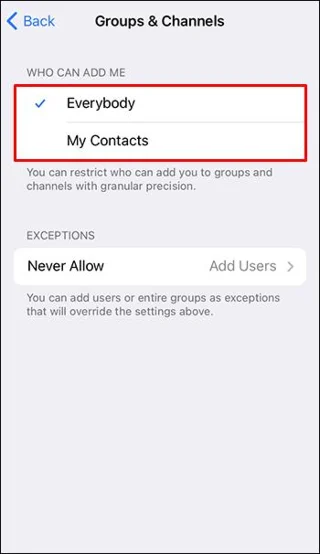
- بدّل الخيار الافتراضي "الجميع" إلى "جهات اتصالي" أو "لا أحد".

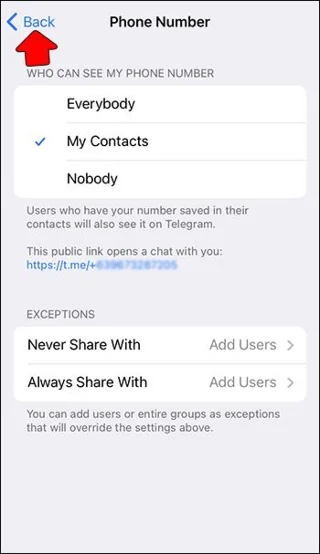
- انقر فوق الجزء الخلفي في الزاوية اليسرى العليا لتأكيد اختياراتك.

- ارجع إلى منطقة "الخصوصية" وابحث عن "المجموعات والقنوات".

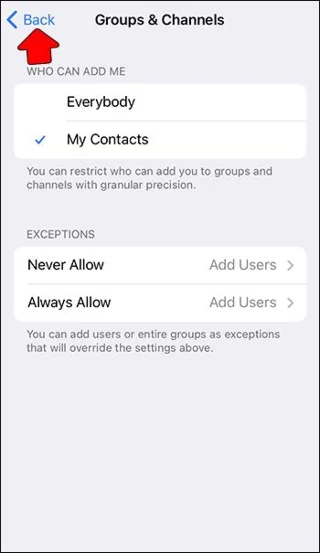
- تبديل الافتراضي "الجميع" إلى "جهات الاتصال الخاصة بي".

- انقر فوق الجزء الخلفي في الزاوية اليسرى العليا لتأكيد اختياراتك.

على تطبيق Desktop Telegram
إن تقييد من يمكنه إضافتك إلى القنوات وتحديد من يمكنه رؤية رقمك على سطح المكتب هو نفسه تقريبًا على Android. إليك كيف تفعل ذلك:
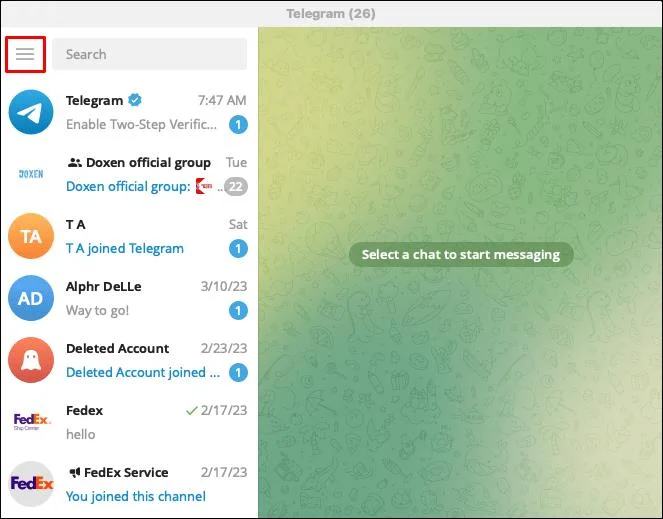
- افتح تطبيق Telegram على سطح المكتب الخاص بك.

- اضغط على قائمة الهامبرغر في الزاوية اليسرى العليا.

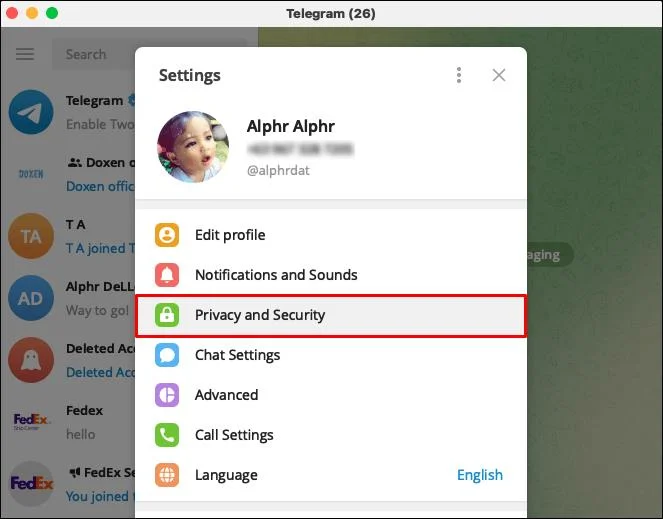
- بمجرد فتح القائمة المنبثقة ، انقر على "الإعدادات".

- ابحث عن "الخصوصية والأمان" وانقر عليها.

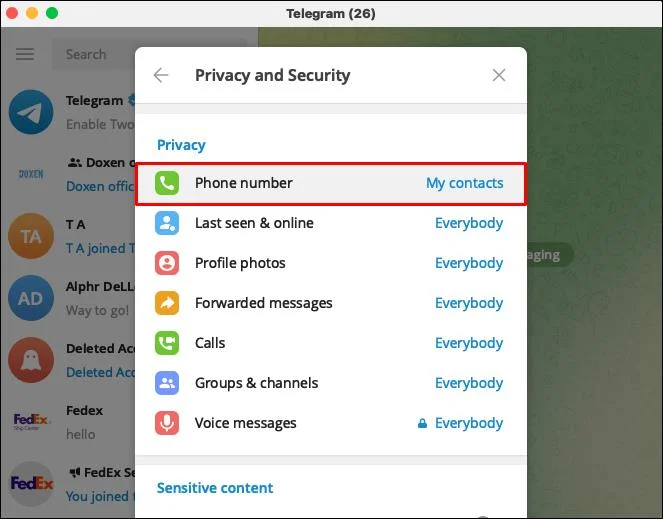
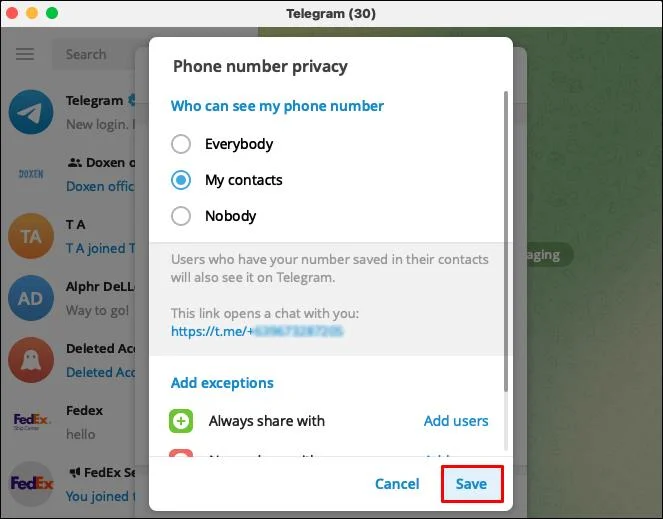
- في منطقة "الخصوصية" ، انقر على "رقم الهاتف".

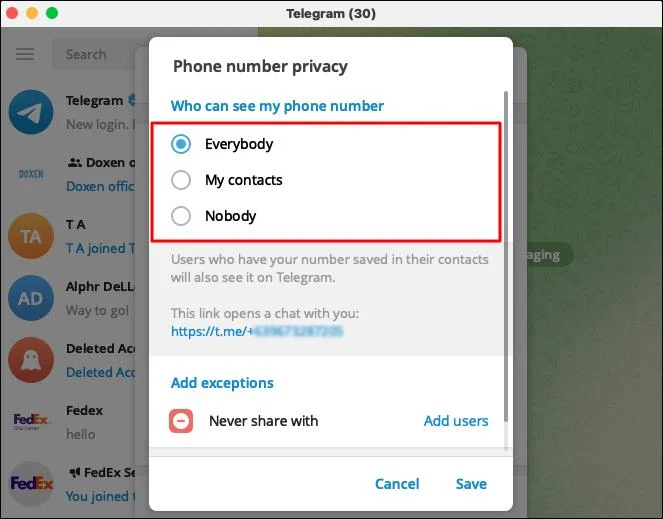
- بدّل الخيار الافتراضي "الجميع" إلى "جهات اتصالي" أو "لا أحد".

- حدد "حفظ".

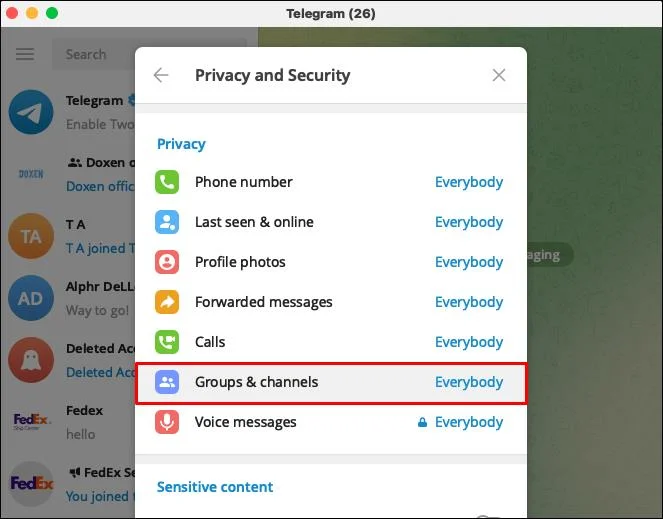
- ارجع إلى منطقة "الخصوصية" وابحث عن "المجموعات والقنوات".

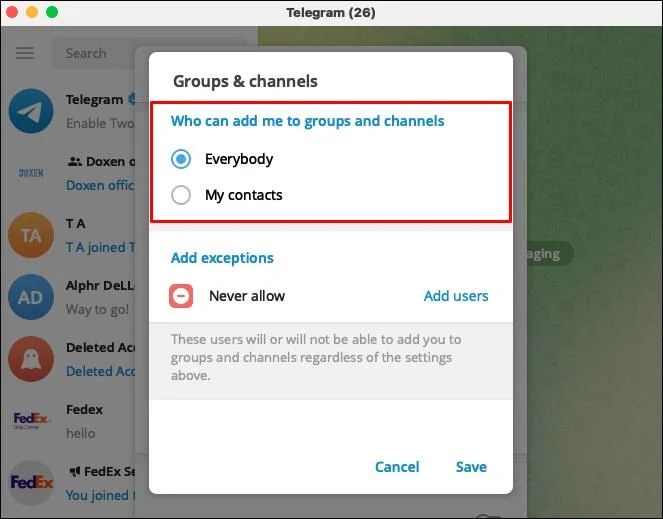
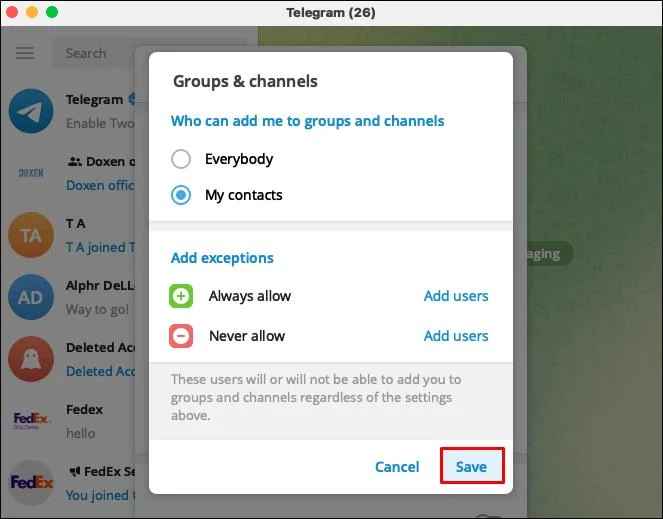
- تحت السؤال "من يمكنه إضافتي إلى الدردشات الجماعية؟" تبديل الافتراضي "الجميع" إلى "جهات الاتصال الخاصة بي".

- انقر فوق "حفظ" لتأكيد اختياراتك.

كيفية التعرف على مجموعة البريد العشوائي
لحماية نفسك من مجموعات البريد العشوائي الضارة ، من الضروري معرفة متى تمت إضافتك إلى هذه المجموعة. التعرف على مجموعة البريد العشوائي على Telegram أسهل مما تعتقد.
- أولاً ، تحتاج إلى التمييز بين المجموعات التي أنت بالفعل جزء منها وتلك الجديدة بالنسبة لك.
- إذا تمت إضافتك إلى مجموعة بشكل عشوائي ، فراجع الرسائل السابقة. إذا كانوا جميعًا متشابهين ولا يشبهون محادثة عادية بين الأشخاص ، فاخرج بالنقر فوق الزر "الإبلاغ عن الرسائل غير المرغوب فيها والمغادرة".
- إذا قدم لك أحد أعضاء المجموعة فرصة للمشاركة في هدايا أو نوعًا من المشاريع مقابل سعر ، فمن المحتمل أن تكون مجموعة بريد عشوائي تحاول خداعك.
أسئلة وأجوبة
هل سيتمكن مستخدم في نفس المجموعة مثلي من رؤية رسائلي إذا قمت بحظرهم؟
إذا قمت بحظر مستخدم من دردشة جماعية ، فسيظل بإمكانه رؤية رسائلك في تلك الدردشة على الرغم من أنه لن يتمكن من مراسلتك مباشرة.
كيف يمكنني الإبلاغ عن شخص ما بسبب بريد عشوائي؟
يمكنك الإبلاغ عن شخص ما بسبب بريد عشوائي من خلال النقر على النقاط الثلاث في ملفه الشخصي والضغط على "إبلاغ". اختر "بريد عشوائي" وأرسله إلى فريق Telegram.
ماذا أفعل إذا تم الإبلاغ عن رسائل غير مرغوب فيها؟
إذا تم الإبلاغ عن رسائل غير مرغوب فيها عن طريق الخطأ ، فقد يتم تقييد حسابك لبضعة أيام فقط. إذا تم الإبلاغ عن رسائل غير مرغوب فيها عدة مرات ، فقد تفقد حسابك بشكل دائم.
ابق آمنًا
على الرغم من أن Telegram اعتاد أن يكون أحد تطبيقات الاتصال الأكثر أمانًا ، إلا أنه أصبح اليوم أرضًا خصبة لمرسلي البريد العشوائي تمامًا مثل أي تطبيق آخر. اضبط إعدادات الخصوصية الخاصة بك باستخدام هذه النصائح في اللحظة التي تقوم فيها بإنشاء حساب لمساعدتك على استعادة السيطرة إذا حدث الأسوأ. كن حذرًا من الرسائل غير المرغوب فيها ، خاصةً إذا كانت تؤدي إلى روابط مشبوهة وتقدم هدايا.
هل تلقيت بالفعل بريدًا عشوائيًا على Telegram؟ هل استخدمت أيًا من هذه النصائح للتعامل معها؟ اسمحوا لنا أن نعرف في التعليقات أدناه.