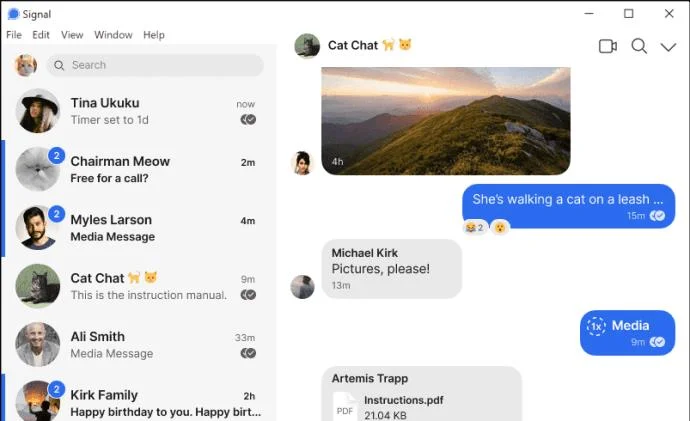
في هذه الأيام ، يبدو أن Signal أصبح تطبيق المراسلة الجديد المفضل لدى الجميع - ولسبب وجيه. يقوم Signal بتشفير جميع رسائلك على هاتفك ، ولا توجد طريقة لبرامج الجهات الخارجية للوصول إلى محادثاتك.
كل ما تكتبه في Signal يبقى بينك وبين الشخص الذي تراسله. ولكن كيف يمكنك معرفة ما إذا كان هذا الشخص قد قرأ رسالتك؟ في هذه المقالة ، سنغطي هذا السؤال وغيره من الأسئلة الملحة المتعلقة بإرسال واستقبال الرسائل على Signal.
كيف تتحقق مما إذا كانت رسالتك قد تمت قراءتها في Signal
كما قلنا ، فإن Signal تدور حول الأمان. لهذا السبب ، لا يمكنك ببساطة معرفة ما إذا كان المستلم قد قرأ رسالتك. إذا كنت تريد أن تعمل هذه الميزة ، فعليك أنت وجهة الاتصال الخاصة بك تمكين إيصالات الاستلام.
أدناه ، سنوضح لك كيفية تمكين إيصالات القراءة من جانبك.
كيفية تمكين إيصالات القراءة في تطبيق Signal
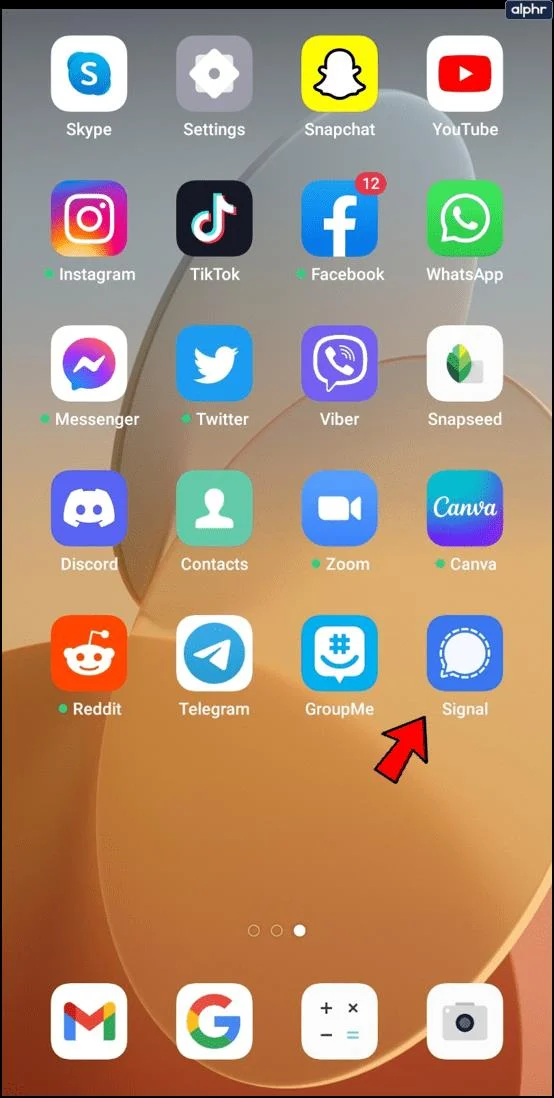
- افتح تطبيق Signal على جهازك.

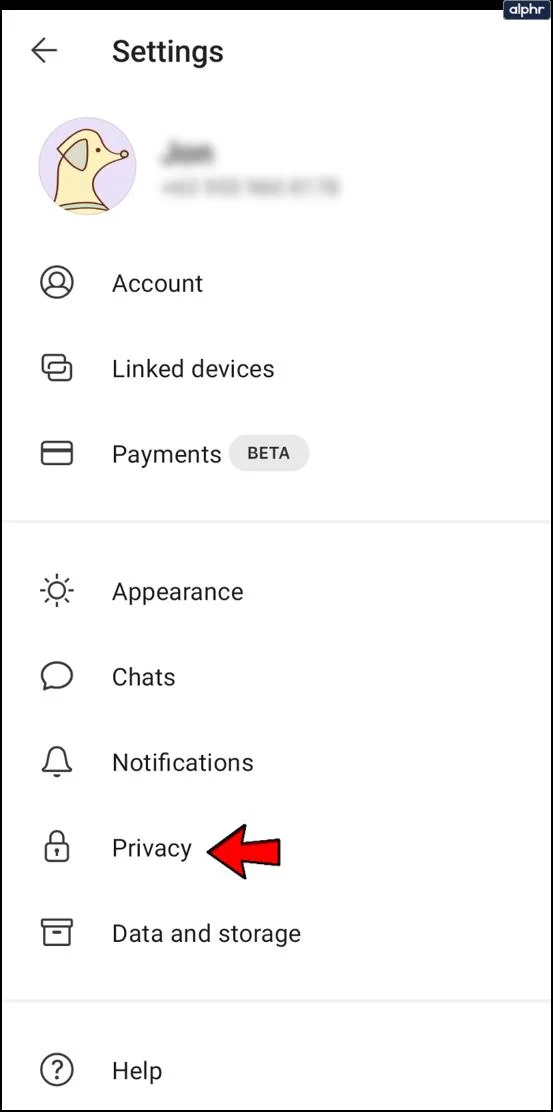
- انتقل إلى إعدادات تطبيق Signal. ستصل إلى هناك من خلال النقر على الصورة الرمزية الصغيرة المستديرة في الجزء العلوي الأيسر من الشاشة.

- توجه إلى "الخصوصية".

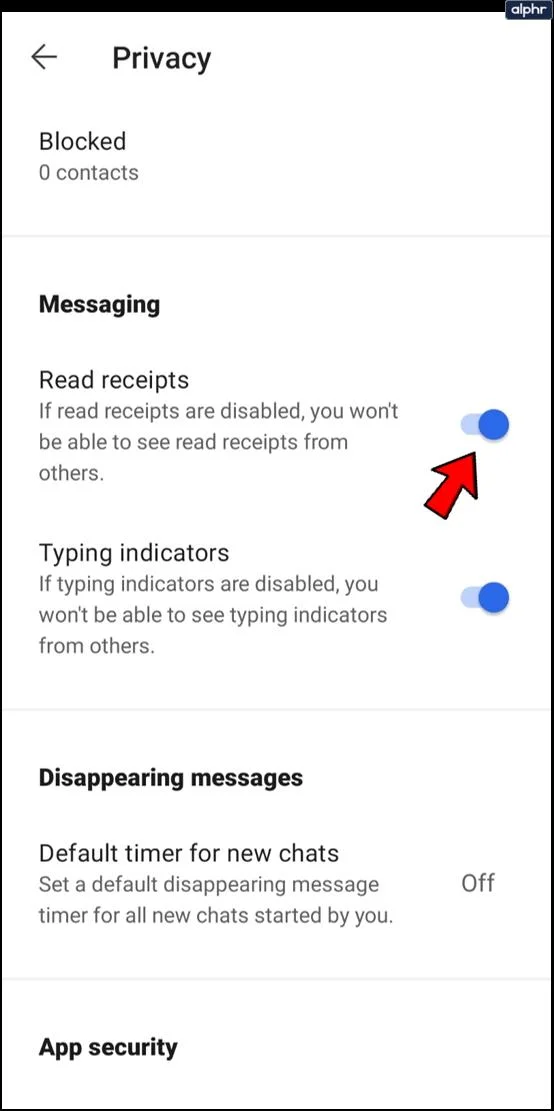
- تأكد من تبديل زر "قراءة الإيصالات" ، وبالتالي تمكينه.

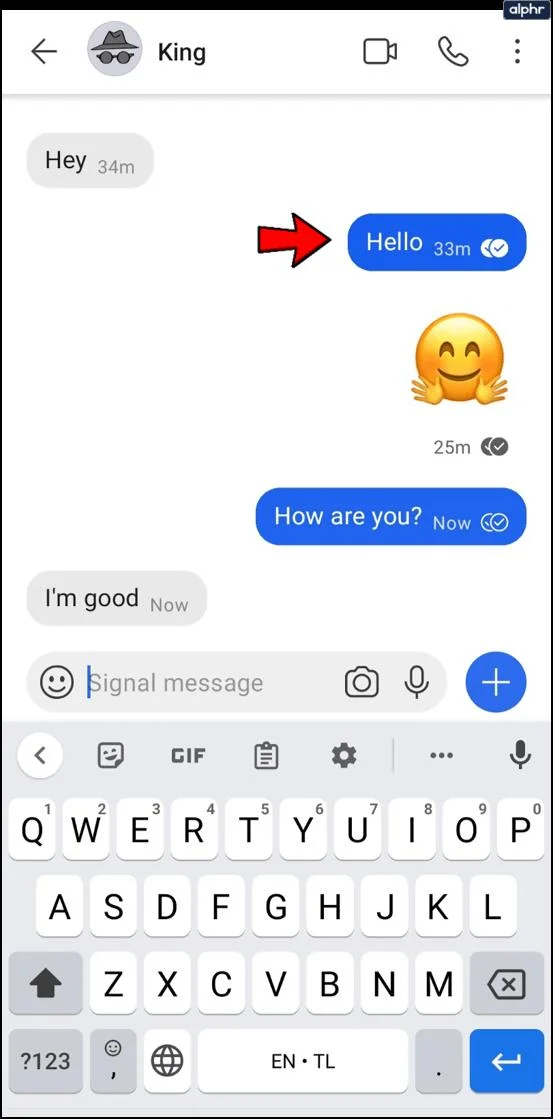
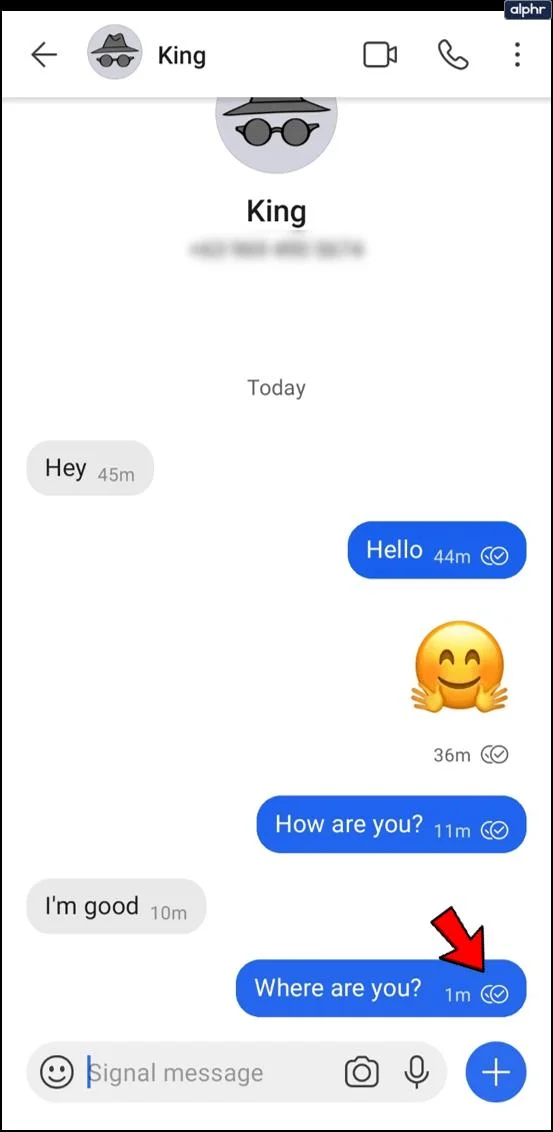
تحتاج جهة الاتصال الخاصة بك إلى أن تفعل الشيء نفسه بالنسبة لك لمعرفة ما إذا كانت قد قرأت رسالتك. إذا فعلوا ذلك ، فسترى دائرتين رماديتين مظللتين بعلامات اختيار بيضاء بجوار الرسالة. إنها علامة على أن المستلم قد قرأ رسالتك.
يمكنك التحقق مرة أخرى مما إذا كان قد تم تمكين "إيصال القراءة" باتباع الخطوات التالية:
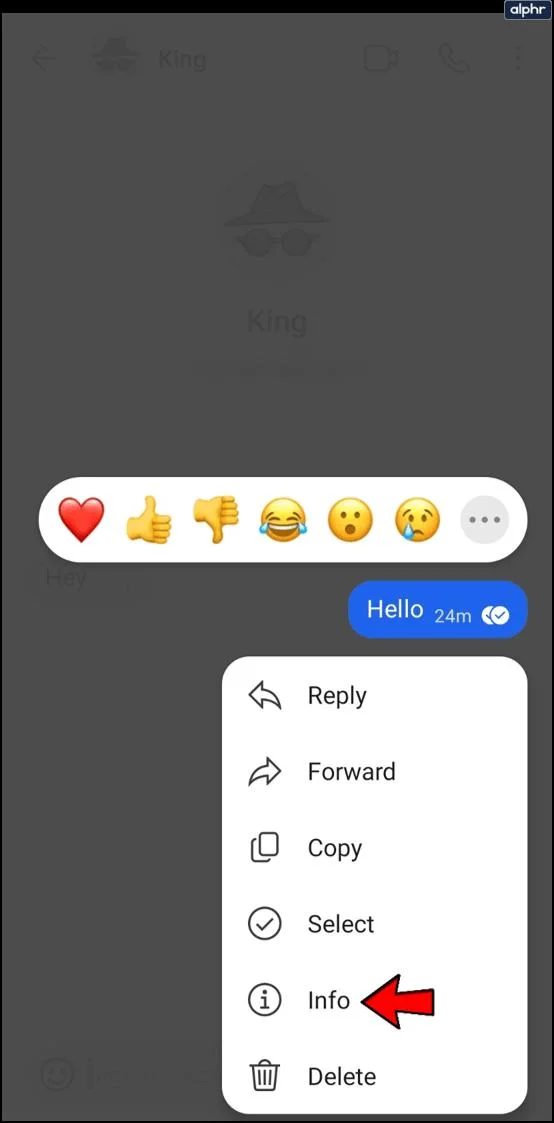
- عقد الرسالة.

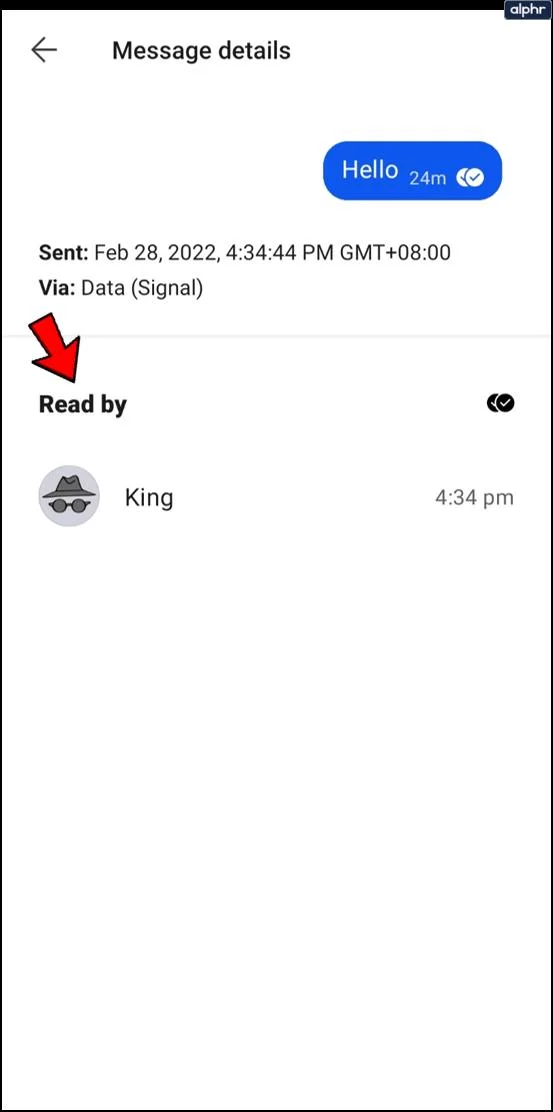
- اضغط على "معلومات" في القائمة المنبثقة.

- على الشاشة الجديدة ، سترى ما إذا كانت رسالتك قد تمت قراءتها أم لا.

كيفية تعطيل إيصالات القراءة في الإشارة
إذا لم تعد تريد أن ترى جهة الاتصال الخاصة بك ما إذا كنت قد قرأت رسالتها ، فيمكنك تعطيل الميزة مثل هذا:
- قم بتشغيل تطبيق Signal على جهازك.

- اذهب إلى قائمة الإعدادات. ستصل إلى هناك من خلال النقر على الصورة الرمزية الصغيرة المستديرة في الجزء العلوي من الشاشة.

- انتقل إلى "الخصوصية".

- ضمن قسم "المراسلة" ، ابحث عن "إعلامات القراءة". قم بتعطيله بالنقر فوق زر التبديل.

كيفية التحقق من إعلامات القراءة معطلة
بمجرد تعطيل إيصالات القراءة ، حان الوقت للتحقق مرة أخرى. إليك ما يمكنك فعله:
- افتح محادثة في تطبيق Signal وأرسل رسالة.

- بالنسبة إلى Android ، يجب أن تشاهد الآن علامتي اختيار رمادية داخل دائرتين أبيضتين. تعني علامة الاختيار الأولى أن خادم Signal تلقى الرسالة. تعني علامة الاختيار الثانية أن الرسالة قد تم تسليمها إلى المستلم.

بالنسبة لنظام التشغيل iOS ، سترى "تم الإرسال" أو "تم التسليم" بدلاً من "تم القراءة". تعني كلمة "مرسل" أن الرسالة وصلت إلى خادم Signal. "تم التسليم" تعني تسليم رسالتك إلى المستلم.
أسئلة وأجوبة إضافية
هل يمكنك معرفة ما إذا قام شخص ما بتنشيط إعلامات القراءة؟
إعلامات القراءة هي ميزة اختيارية في Signal. هذا يعني أنه يمكن للمستخدم التحكم فيما إذا كان يريد مشاركة حالة "القراءة" أم لا. لا يمكنك معرفة ما إذا كانت جهة الاتصال الخاصة بك قد قامت بتنشيط إيصالات القراءة إلا إذا قمت بتنشيطها من جانبك. إذا كان بإمكانك رؤية دائرتين رماديتين بداخلهما علامات اختيار بيضاء ، فهذا يعني أن جهة الاتصال الخاصة بك قد قامت بتنشيط إيصالات الاستلام وقراءة رسالتك.
كيف تتحقق مما إذا لم يتم تسليم رسالة الإشارة الخاصة بك
يمكنك رؤية نوعين من العلامات بجوار رسالتك تخبرك أنه لم يتم تسليمها. الأول عبارة عن دائرة ذات خط منقط وتعني "إرسال". ربما تحتاج إلى الانتظار بضع ثوانٍ قبل أن ترسل الرسالة. ولكن إذا استمر لمدة تزيد عن دقيقة ، يجب عليك التحقق من اتصالك بالإنترنت. والثاني عبارة عن دائرة بيضاء بداخلها علامة اختيار رمادية. هذا يعني أنه تم إرسال رسالتك ولكن لم يتم تسليمها بعد. اتصالك بالإنترنت جيد.

ماذا أفعل إذا لم تصل رسالتي؟
السبب الأكثر ترجيحًا لعدم تسليم رسالتك هو أن جهة الاتصال الخاصة بك ليست متصلة بالبيانات الخلوية أو الإنترنت. في حالة الطوارئ ، نوصي بالاتصال أو إرسال رسالة نصية قصيرة. أيضًا ، قد لا تكون جهة الاتصال الخاصة بك موجودة على Signal بعد الآن. في هذه الحالة ، يمكنك دعوتهم مرة أخرى أو الاتصال بهم عبر تطبيق آخر.
كيف يمكنني تمييز الرسائل كغير مقروءة؟
في بعض الأحيان ، قد تفتح رسالة جديدة عندما تكون مشغولاً وتنسى الرد لاحقًا. هذا هو السبب في أن وضع علامة "غير مقروءة" على الرسائل يمكن أن يذكرك أنك لم تجيب ويمكنك القيام بذلك عندما يكون لديك الوقت.
فيما يلي كيفية وضع علامة على الرسائل كغير مقروءة عبر الأجهزة:
لمستخدمي أندرويد
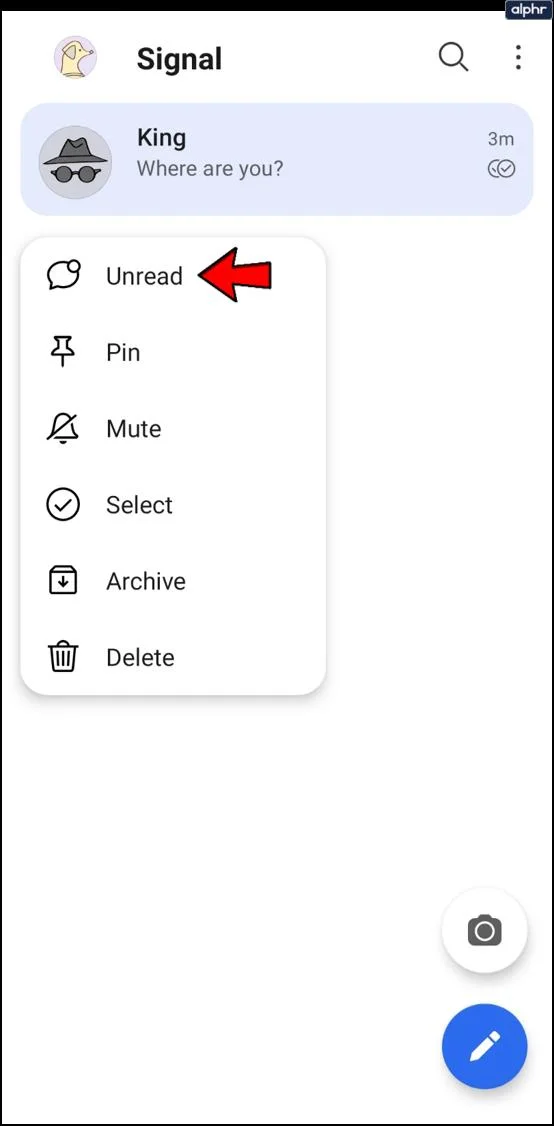
1. قم بتشغيل تطبيق Signal على جهازك وابحث عن دردشة مع الرسائل التي تريد تعليمها كغير مقروءة. اضغط مع الاستمرار على الدردشة.

2. في القائمة المنبثقة ، انقر على "غير مقروءة".

لمستخدمي iOS
1. قم بتشغيل تطبيق Signal على جهاز iOS الخاص بك.

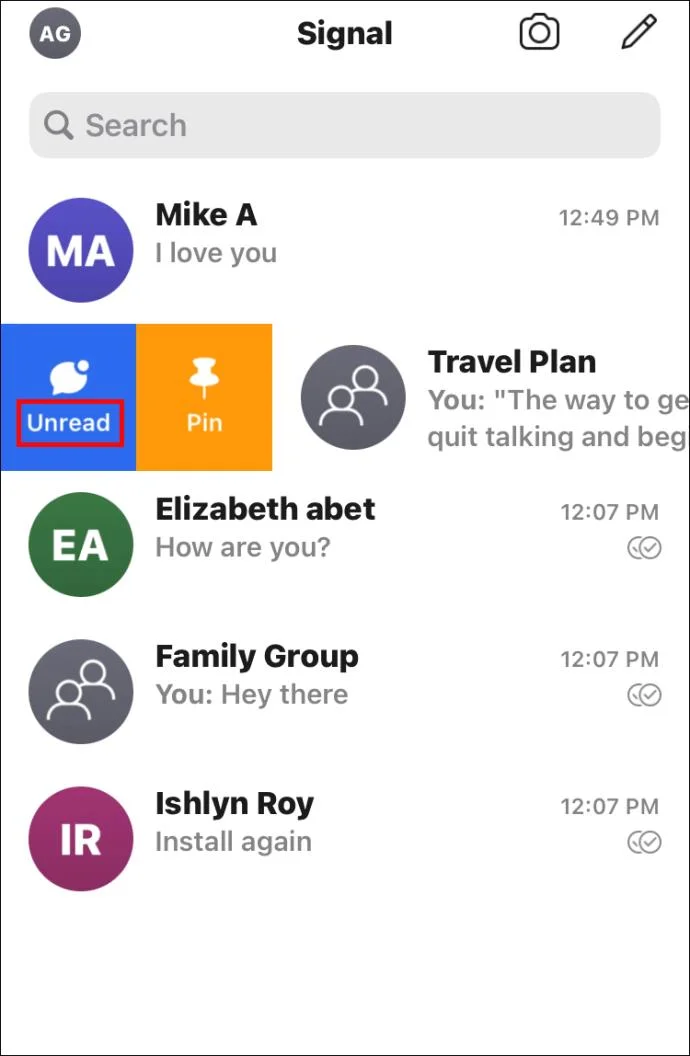
2. اضغط باستمرار على الدردشة التي تريد وضع علامة عليها كغير مقروءة واسحب لليمين.

3. اضغط على "غير مقروءة".

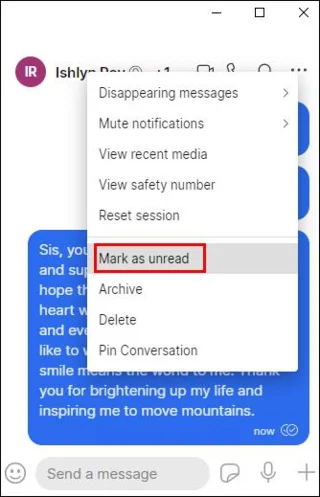
على سطح المكتب
وضع علامة على الرسائل كغير مقروءة على سطح المكتب متاح فقط في Signal 1.38.0 أو ما بعده.
1. حدد الدردشة التي تريد تعليمها كغير مقروءة.

2. توجه إلى إعدادات المحادثة. إنها النقاط الثلاث الرأسية في الزاوية اليمنى العليا من الشاشة.

3. انقر على "وضع علامة كغير مقروءة".

أخذ خصوصيتك إلى المستوى التالي
لقد اكتسبت الآن المزيد من الأفكار حول نظام توصيل الرسائل في Signal. مع Signal ، أنت تتحكم في كل جانب من جوانب خصوصيتك. رسائلك ليست آمنة من الزوار الخارجيين فحسب ، بل يمكنك أيضًا التلاعب بمدى الخصوصية الذي يجب منحه لجهات الاتصال الخاصة بك عن طريق تمكين إيصالات القراءة. يمكننا بالتأكيد أن نرى سبب انضمام العديد من الأشخاص إلى Signal مؤخرًا.
هل قمت بتمكين إعلامات القراءة في Signal؟ هل من المهم بالنسبة لك معرفة ما إذا كانت جهة الاتصال الخاصة بك قد قرأت رسالتك؟ واسمحوا لنا أن نعرف في قسم التعليقات أدناه.