روابط الجهاز
يعد الوصول إلى جميع المفاتيح الخاصة وكلمات المرور والعبارات السرية أمرًا بالغ الأهمية عند التعامل مع العملات المشفرة. بدونها ، قد تفقد الوصول إلى محفظتك الافتراضية وعملتك المشفرة.
يوفر لك MetaMask عدة طرق للوصول إلى محفظتك. واحدة من هؤلاء هي عبارة الاسترداد السرية ، والتي تتيح لك الوصول إلى محفظتك عند عدم استخدام حسابك المحلي.
كيفية البحث عن عبارة الاسترداد السرية الخاصة بك عبر متصفح الويب
تتطلب هذه الطريقة تسجيل الدخول إلى حساب MetaMask الخاص بك على متصفح الويب. إذا نسيت كلمة المرور الخاصة بك ولم تقم بتسجيل الدخول ، فلا يمكنك استخدام هذه التقنية. اتبع هذه الخطوات للعثور على عبارة الاسترداد السرية المكونة من 12 كلمة.
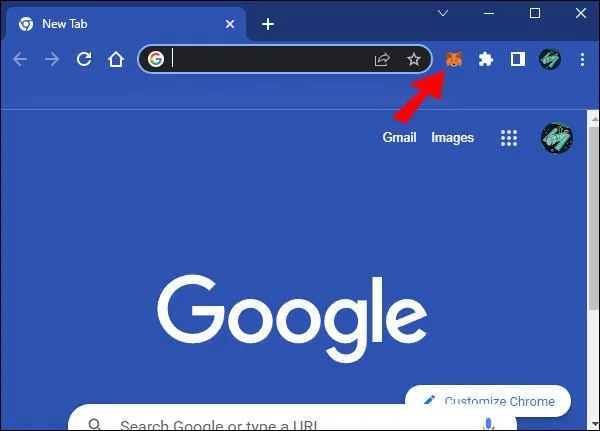
- قم بتسجيل الدخول إلى امتداد الويب MetaMask وانقر فوق الرمز الموجود في أعلى يمين الشاشة.

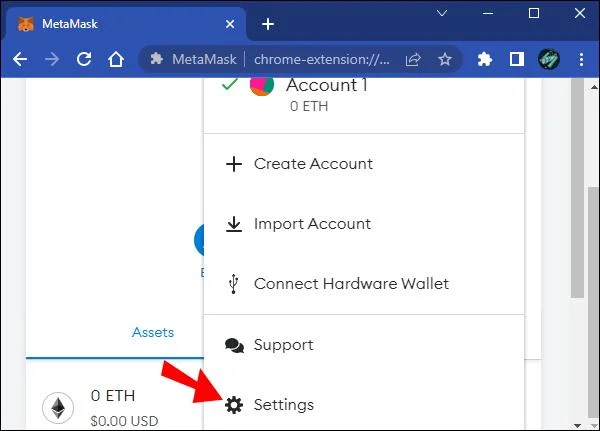
- حدد خيار "الإعدادات".

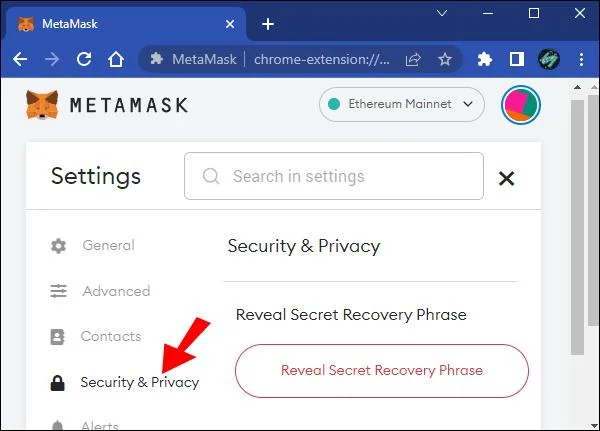
- انتقل إلى "الأمان والخصوصية".

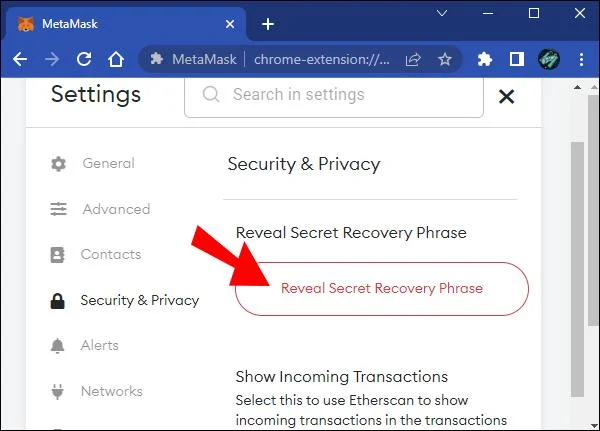
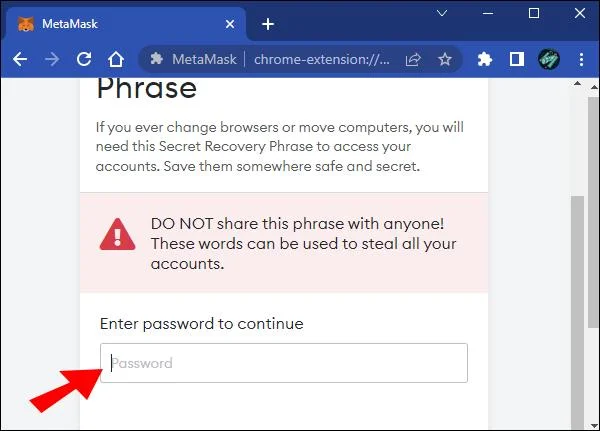
- قم بالتمرير لأسفل وانقر فوق الزر "كشف عبارة الاسترداد السرية".

- أدخل كلمة المرور الخاصة بك للكشف عن عبارة الاسترداد السرية الخاصة بك.

من الناحية المثالية ، يجب عليك تسجيل هذه العبارة على ورق أو في مستند تحتفظ به على محرك أقراص USB. قد يكون تسجيله على جهازك مشكلة إذا تمكن شخص ما من الوصول إلى الجهاز. سيكونون قادرين على عرض واستخدام عبارة الاسترداد السرية الخاصة بك.
كيفية البحث عن عبارة الاسترداد السرية على جهاز Android
يمكنك الوصول إلى عبارة الاسترداد السرية الخاصة بك باستخدام تطبيق MetaMask Android . يتيح لك هذا التطبيق ، المتاح عبر Google Play ، إدارة أموال التشفير الخاصة بك بنفس طريقة امتداد الويب. اتبع هذه الخطوات للعثور على العبارة المكونة من 12 كلمة:
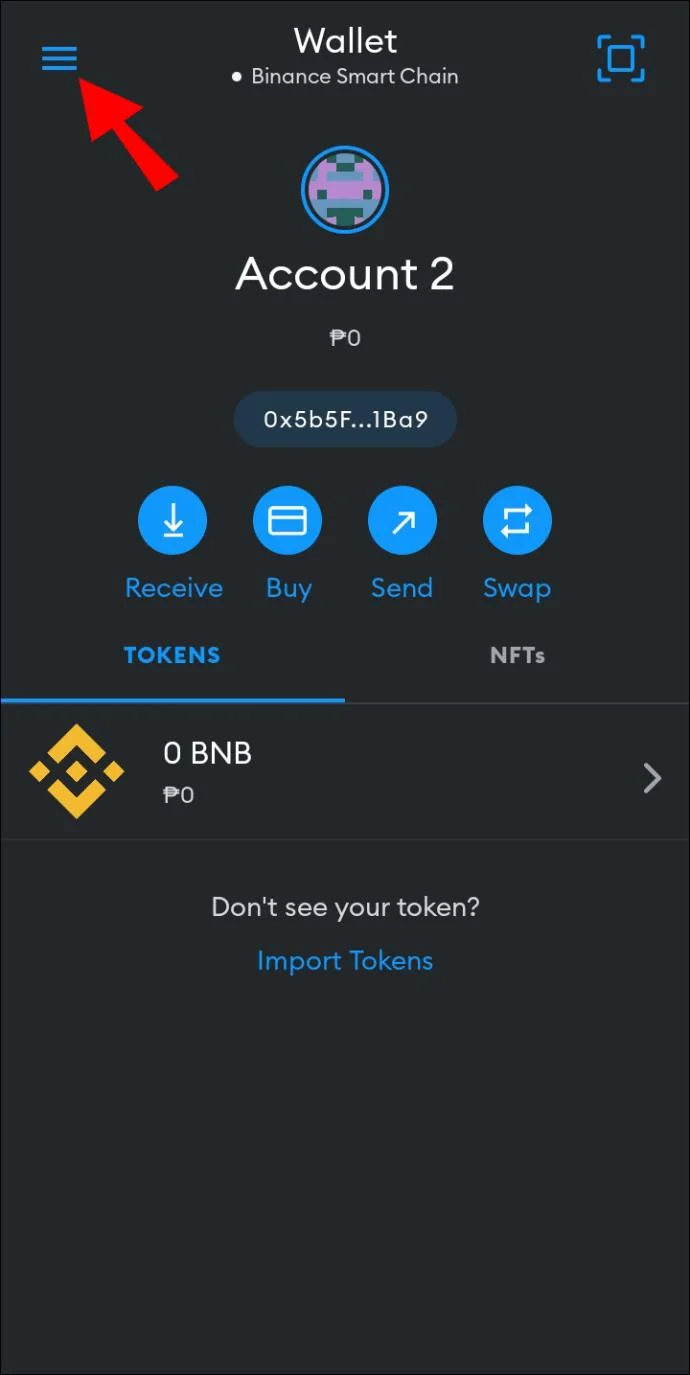
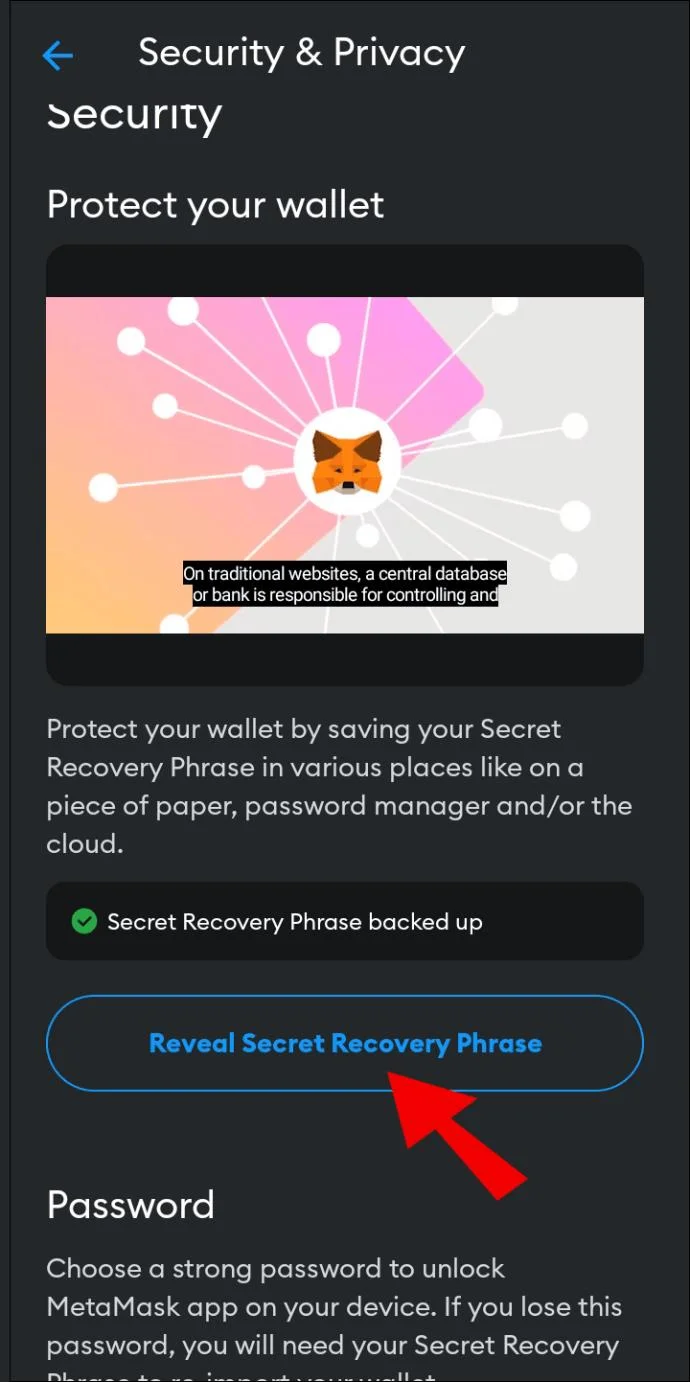
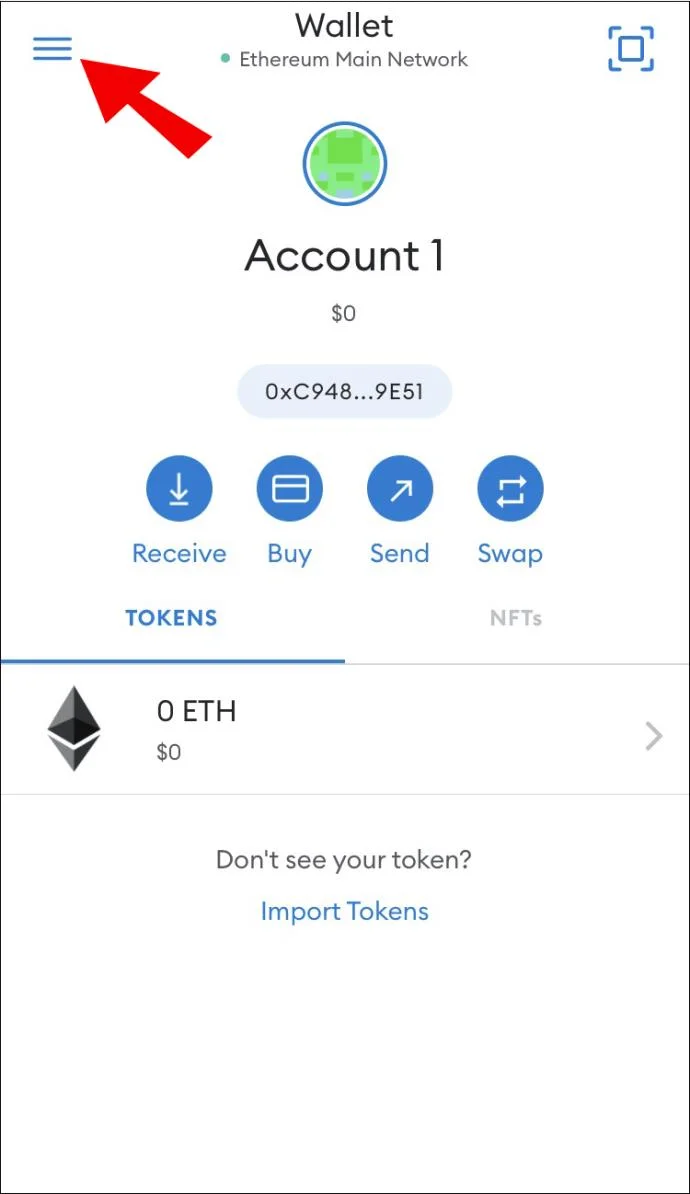
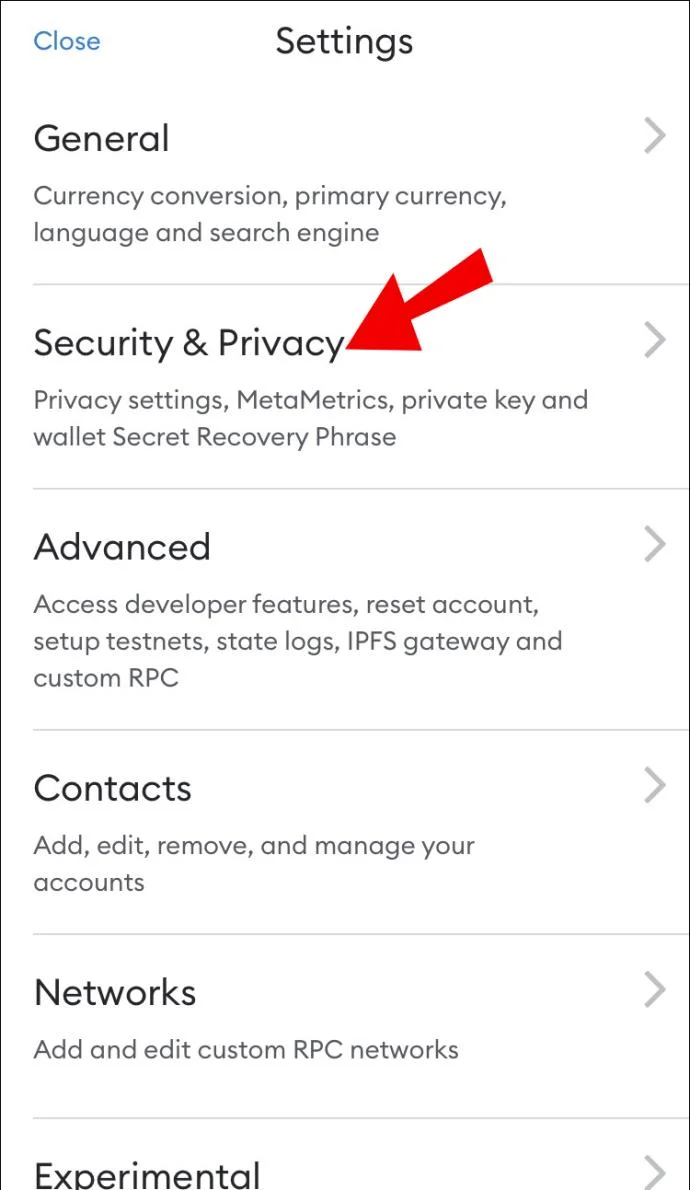
- انقر فوق الرمز الذي يحتوي على ثلاثة خطوط أفقية أعلى يسار الشاشة.

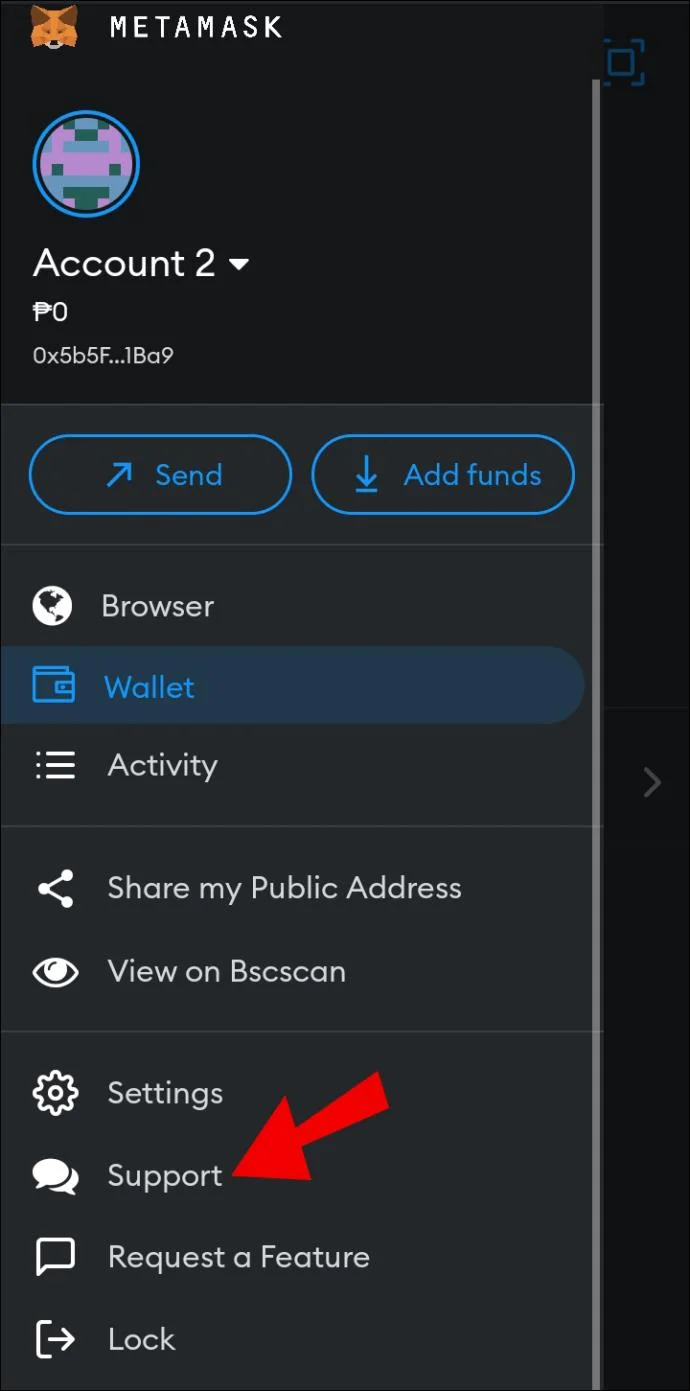
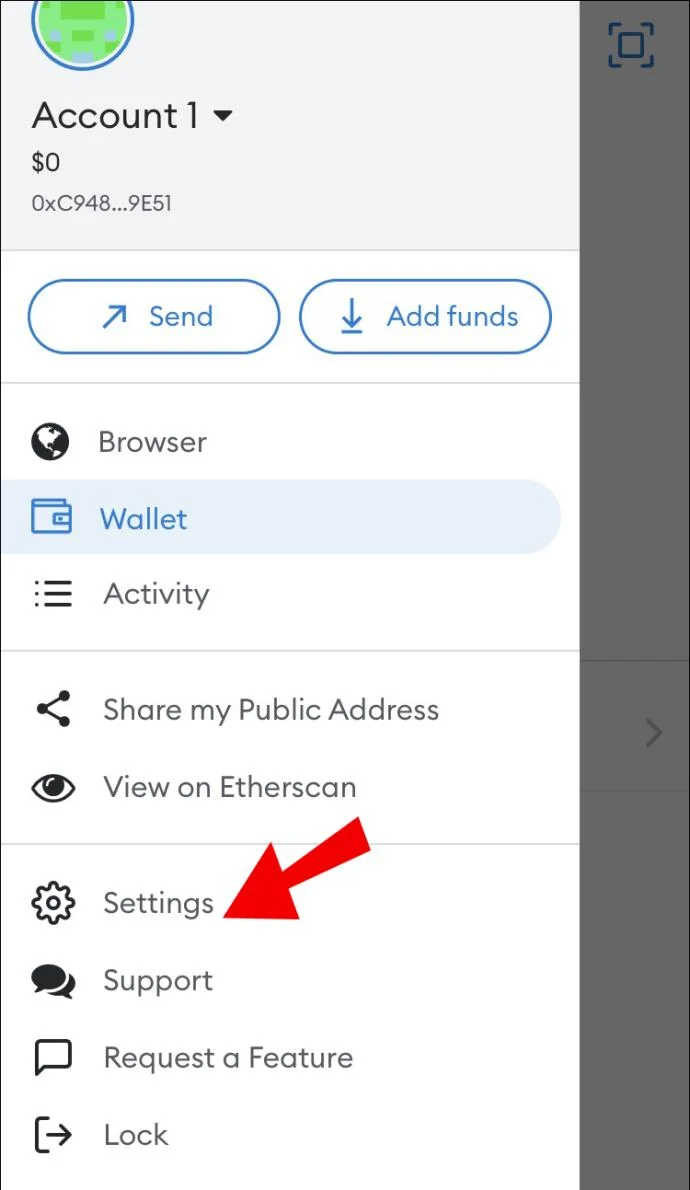
- اختر "الإعدادات".

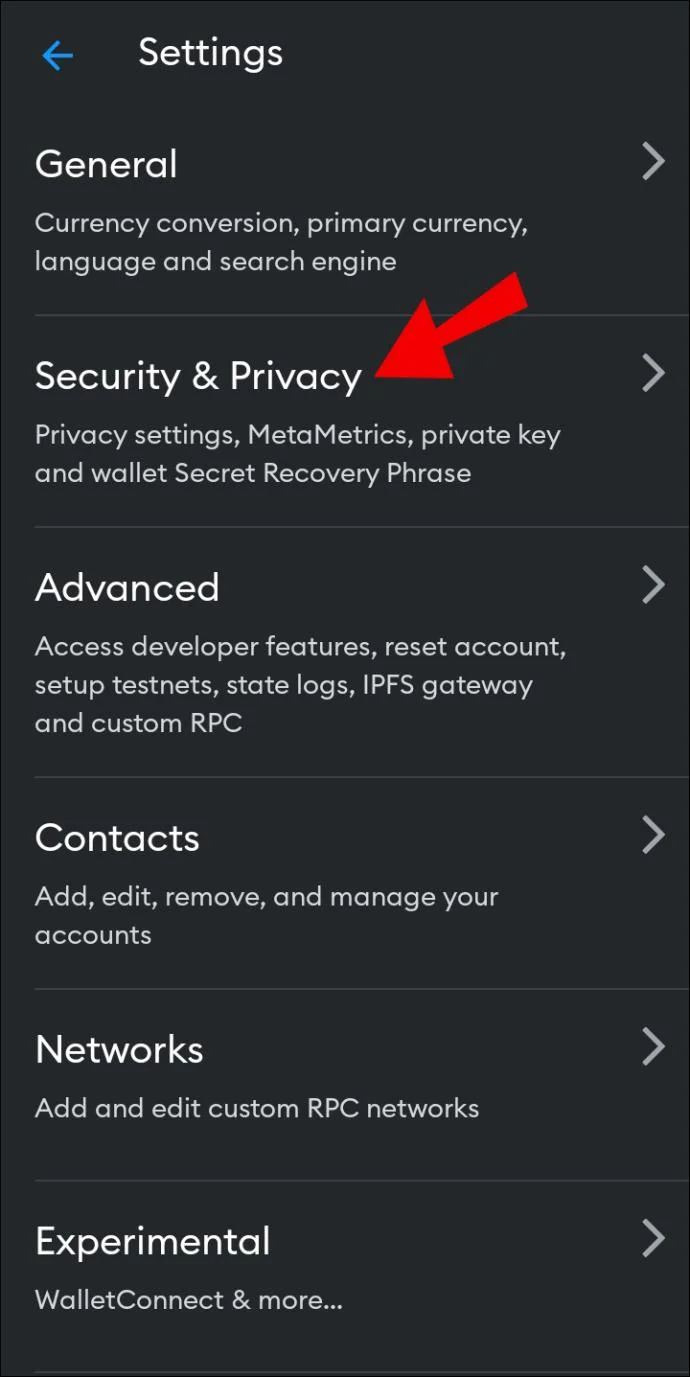
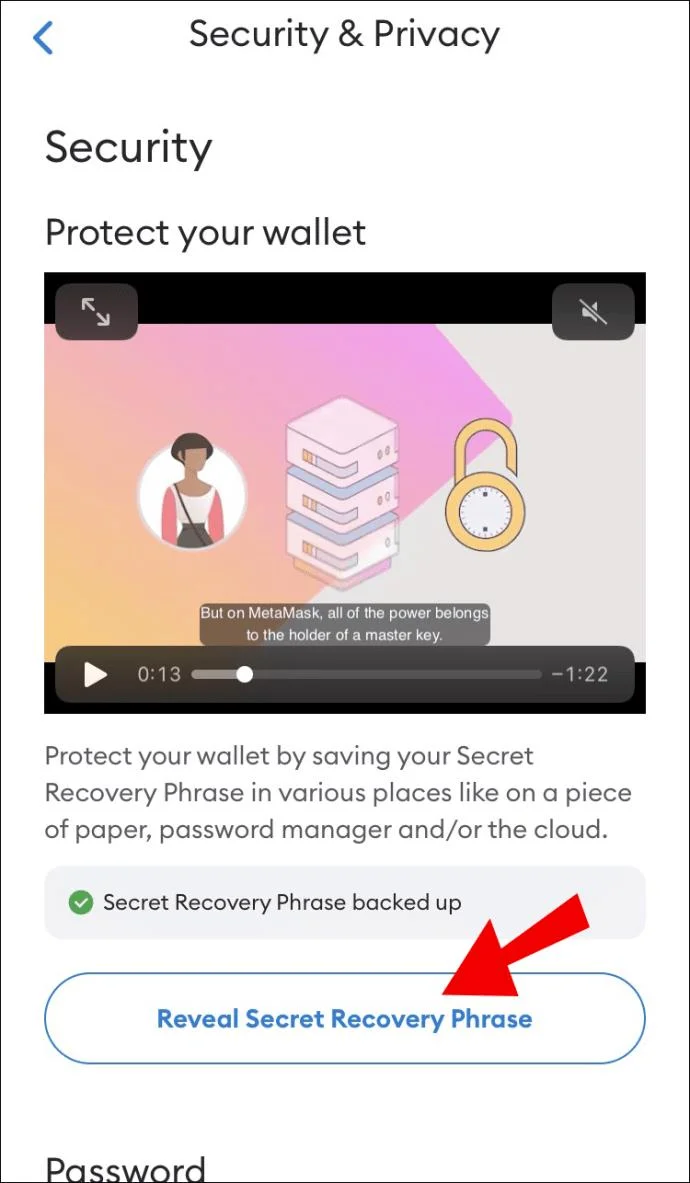
- انقر على "الأمان والخصوصية".

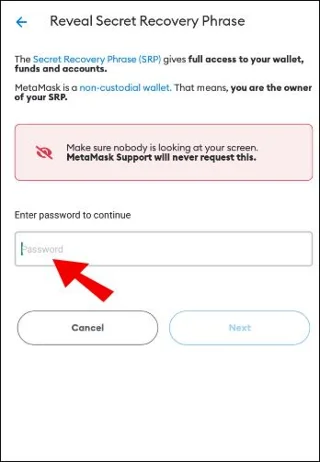
- حدد "كشف عبارة الاسترداد السرية".

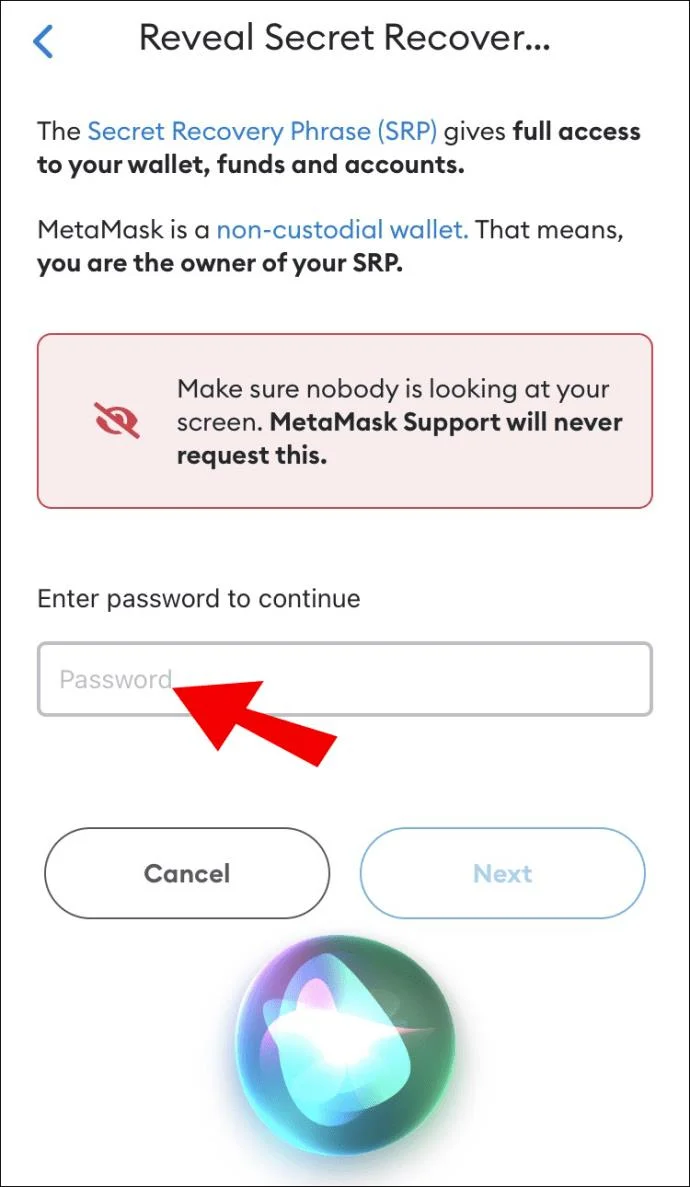
- ادخل رقمك السري.

يكشف التطبيق عن عبارتك ، والتي يجب عليك تسجيلها وتخزينها في مكان آمن.
كيفية البحث عن عبارة الاسترداد السرية الخاصة بك على جهاز iPhone أو iPad
يحتوي MetaMask أيضًا على تطبيق جوال يتم تقديمه من خلال متجر تطبيقات Apple. بعد تنزيل التطبيق وتسجيل الدخول ، يمكنك الوصول إلى عبارة الاسترداد السرية الخاصة بك باستخدام هذه الخطوات.
- انتقل إلى أعلى يسار الشاشة واضغط على الخطوط الأفقية الثلاثة.

- حدد "الإعدادات".

- اختر "الأمان والخصوصية".

- انقر على "كشف عبارة الاسترداد السرية".

- أدخل كلمة مرور MetaMask الخاصة بك.

ستتلقى العبارة المكونة من 12 كلمة ، والتي يجب عليك تسجيلها فعليًا وتخزينها في مكان آمن.
أسئلة مكررة
ما هي عبارة الاسترداد السرية؟
فكر في عبارة الاسترداد السرية الخاصة بك كطريقة احتياطية لإدخال محفظة MetaMask الخاصة بك. يمكنك استخدامه للوصول إلى محفظتك عندما تكون بعيدًا عن جهازك المحلي. يتيح لك الوصول إلى أموالك إذا نسيت كلمة المرور الخاصة بك.
إنها عبارة من 12 كلمة تولدها MetaMask بمجرد إعداد محفظتك. هذه العبارة فريدة بالنسبة لمحفظتك ، مما يعني أنها توفر فقط الوصول إلى حسابك. على هذا النحو ، يجب ألا تشارك عبارة الاسترداد السرية الخاصة بك مع أي شخص آخر وإلا فإنك تخاطر بفقدان الأموال الموجودة في محفظتك.
يجب عليك الاحتفاظ بسجل من عبارة الاسترداد السرية الخاصة بك للتأكد من أنه يمكنك دائمًا الوصول إلى أموالك. إذا نسيت كلمة المرور الخاصة بك وتم تسجيل خروجك من محفظتك ، فلن يتمكن فريق MetaMask من منح الوصول مرة أخرى بدون هذه العبارة.
لماذا تعتبر عبارة الاسترداد السرية مهمة جدًا؟
عبارة الاسترداد السرية هي نفس العبارة الأولية ، وهي معرف فريد مرتبط مباشرة بالأموال المخزنة في محفظتك المشفرة. تُنشئ كل محفظة إحدى هذه العبارات عند التسجيل.
إذا لم تقم بتسجيل عبارة الاسترداد السرية الخاصة بك ، فلن يكون لديك طريقة للوصول إلى أموال التشفير الخاصة بك إذا نسيت كلمة مرور محفظتك. لسوء الحظ ، هذا يعني أنك تخسر الأموال بالكامل. عدم وجود سجل بعبارة الاسترداد السرية الخاصة بك يعني أنك تخاطر بفقدان كل الأموال التي استثمرتها في التشفير.
لماذا تخزن عبارة الاسترداد السرية فعليًا؟
من المغري تسجيل عبارة الاسترداد السرية في مستند مخزن على جهاز الكمبيوتر أو الجهاز المحمول. على الرغم من أن هذا مناسب ، إلا أنه يؤدي أيضًا إلى مخاطر أمنية. إذا تعطل جهازك ، فسيتم فقد السجل الخاص بكلمتك. والأسوأ من ذلك ، إذا تمكن أحد الأطراف الخبيثة من الوصول إلى جهازك ، فقد يعثر على عبارة الاسترداد السرية الخاصة بك. بمجرد أن يكون لديهم هذه العبارة ، لا شيء يمكن أن يمنعهم من الوصول إلى حسابك واستنزاف أموالك. حتى تغيير كلمة مرورك لن يمنع ذلك ، لأن عبارة الاسترداد السرية مرتبطة مباشرة بمحفظتك وأموالها.
تجدر الإشارة أيضًا إلى أنه لا يمكنك تغيير عبارة الاسترداد السرية الخاصة بك. يتم إنشاؤه تلقائيًا وربطه بمحفظتك. الطريقة الوحيدة للحصول على عبارة جديدة هي إنشاء محفظة جديدة وتحويل الأموال من محفظتك القديمة إلى الجديدة.
تحتاج إلى الاحتفاظ بسجل لعبارتك فعليًا لضمان عدم تمكن أي شخص من الوصول إليها عبر الوسائل الرقمية. يكتب الكثير من الناس عباراتهم ويضعونها في خزنة أو صندوق ودائع آمن. يقوم الآخرون بتخزينها على محرك أقراص محمول لا يستخدمونه إلا عندما يحتاجون إلى الوصول إلى العبارة. يمكنك أيضًا حفظ العبارة في الذاكرة ، على الرغم من أن هذا يأتي مع عيب واضح يتمثل في نسيانها عندما تحتاج إليها.
متى يجب عليك مشاركة عبارة الاسترداد السرية الخاصة بك؟
أبداً. هذا هو الجواب القصير.
لا أحد غيرك يجب أن يعرف عبارة الاسترداد السرية الخاصة بك. حتى فريق MetaMask لا ينبغي أن يعرف ذلك. لا ترد على أي طلبات تتعلق بعبارتك من شخص يدعي تمثيل MetaMask. لا تطلب الشركة أبدًا هذه المعلومات تحت أي ظرف من الظروف.
إذا طلب شخص يدعي أنه من MetaMask عبارة الاسترداد السرية الخاصة بك ، فيمكنك الإبلاغ عن ذلك عبر قناة دعم MetaMask .
أبقي الأمر سرا
عبارة MetaMask Secret Recovery هي خط الدفاع الرئيسي بين محفظتك والأطراف الخبيثة. إنها فريدة من نوعها في محفظتك ، وتمنع الآخرين من الوصول إلى أموالك. تسمح لك هذه العبارة أيضًا بالوصول إلى حساب MetaMask الخاص بك إذا نسيت كلمة مرورك.
تأكد من كتابة عبارة الاسترداد السرية الخاصة بك وتخزينها بأمان.
بدونها ، قد تفقد الوصول إلى محفظة MetaMask الخاصة بك تمامًا ، مما يؤدي إلى فقدان جميع الأموال المخزنة فيها.
هل قمت بالفعل بتدوين عبارة استعادة MetaMask السرية الخاصة بك وتخزينها؟ هل سبق لك أن احتجت إلى استخدام عبارة أولية لاستعادة الوصول إلى محفظتك من قبل؟ واسمحوا لنا أن نعرف في قسم التعليقات أدناه.