الرئيسية
» كيف
»
مزامنة مستخدمي Active Directory مع ONLYOFFICE DocSpace عبر LDAP
مزامنة مستخدمي Active Directory مع ONLYOFFICE DocSpace عبر LDAP
لمزامنة حسابات LDAP أو Microsoft Active Directory مع ONLYOFFICE DocSpace، فعّل مصادقة LDAP من خلال الإعدادات > التكامل > إعدادات LDAP، ثم أدخل معلمات اتصال الدليل والبحث، واحفظ التغييرات وأكّد الاستيراد. فعّل المزامنة التلقائية بعد ذلك لضمان وصول تغييرات الدليل إلى DocSpace تلقائيًا دون الحاجة إلى إعادة الإعداد الأولي.
ينطبق هذا الإجراء على تكامل LDAP الخاص بـ DocSpace، وليس على خادم تحرير المستندات المستقل ONLYOFFICE Docs. بالنسبة إلى ONLYOFFICE Workspace، توجد الإعدادات المكافئة ضمن لوحة التحكم > إعدادات البوابة > LDAP. وفقًا لوثائق ONLYOFFICE الحالية (المُراجعة في أكتوبر 2026)، يُعد LDAP ميزة مدفوعة ضمن باقة DocSpace SaaS؛ لذا يُرجى التحقق من إمكانيات إصدارك المُستضاف ذاتيًا بشكل منفصل. راجع مرجع DocSpace الرسمي لـ LDAP وتعليمات خادم Workspace .
خطط لاستيراد دليل صغير أولاً
سيناريو توضيحي: لدى شركة Acme Corp نطاق Active Directory باسم acme.local. يرغب مسؤول تقنية المعلومات فيها بإنشاء حساب DocSpace لكل موظف في الوحدة التنظيمية للموظفين (OU)، مع إمكانية استيراد مجموعات الأمان من وحدة تنظيمية منفصلة للمجموعات (OU). الأسماء والمسارات وأمثلة الحسابات المذكورة أدناه هي قيم افتراضية للتكوين، وليست نتائج من بيئة مُطبقة.
قبل البدء في استخدام DocSpace، تأكد من إمكانية وصول خادمه إلى وحدة تحكم المجال، وحدد الحسابات التي يجب إضافتها، وقم بإنشاء حساب دليل بصلاحية القراءة فقط. استخدم هوية خدمة مخصصة للقراءة فقط بدلاً من هوية مسؤول المجال. سجّل أسماء LDAP المميزة (DNs) التي تحدد مواقع الدليل، بالإضافة إلى بيانات تسجيل الدخول والبريد الإلكتروني المستخدمة بالفعل في Active Directory.
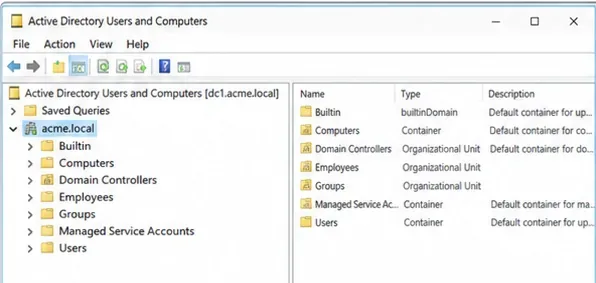
تساعد شجرة Active Directory النموذجية في تحديد قواعد البحث الخاصة بالموظفين والمجموعات قبل استيراد الحسابات.
قاعدة البحث النموذجية لشركة Acme هي OU=Employees,DC=acme,DC=local. البدء من هذه الوحدة التنظيمية يقلل من احتمالية استيراد حسابات الخدمة أو المستخدمين غير المرتبطين. بالنسبة للبوابات الإلكترونية الحالية التي تحتوي على مستخدمين أو مستندات، أنشئ نسخة احتياطية مناسبة وتحقق من إجراءات الاسترداد قبل تغيير عوامل تصفية LDAP: يحذر ONLYOFFICE من أن التغييرات التي تُجرى على إعدادات البحث في الخادم أو المستخدم أو المجموعة قد تؤثر على الحسابات المستوردة مسبقًا وبياناتها. راجع وثائق النسخ الاحتياطي والاستعادة الخاصة به .
قم بتوصيل DocSpace بالدليل
1. افتح إعدادات LDAP وقم بتمكين المصادقة
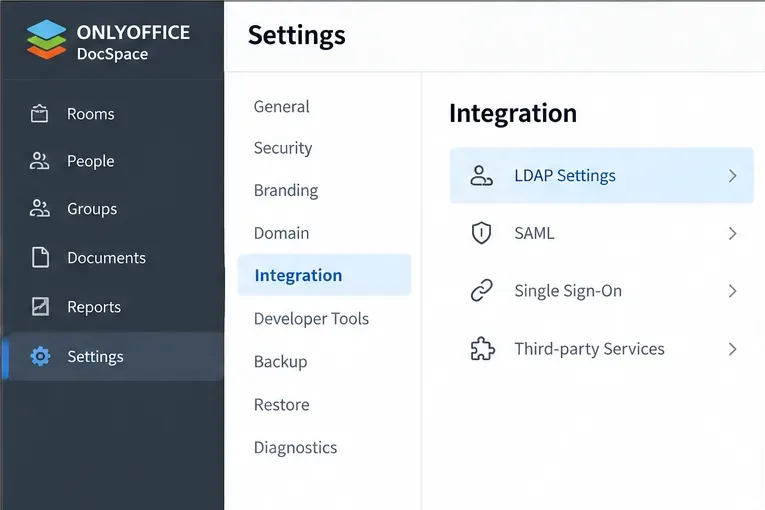
سجّل الدخول كمسؤول DocSpace. من قائمة الخيارات أسفل اليسار، اختر الإعدادات ، ثم افتح التكامل > إعدادات LDAP . فعّل مصادقة LDAP ؛ إذا كان نموذج التكوين مصغرًا، فاستخدم "إظهار " لتوسيعه. لا تخلط بين صفحة تسجيل الدخول الموحد SAML المنفصلة ومزامنة LDAP.
افتح التكامل واختر إعدادات LDAP في DocSpace قبل تمكين مصادقة الدليل.
2. اختر وسيلة نقل LDAP محمية
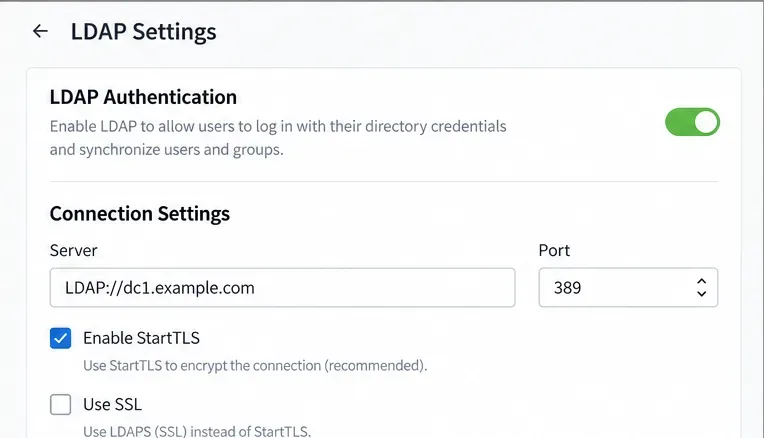
اختر "تمكين StartTLS" لاتصال LDAP الذي تمت ترقيته إلى TLS، عادةً على منفذ TCP 389، أو "تمكين SSL لـ LDAPS"، عادةً على منفذ TCP 636. في سيناريو Acme، افترض أن وحدة تحكم المجال الخاصة بها مُهيأة لـ LDAPS بشهادة خادم صالحة: استخدم [اسم الشهادة 1] LDAPS://dc1.acme.localو[اسم 636الشهادة 2]. اختر طريقة آمنة واحدة مدعومة؛ لا تُرسل كلمات مرور الربط عبر LDAP غير المحمي.
تعرض منطقة تكوين LDAP خيار StartTLS والمنفذ الافتراضي المقابل 389.
يتطلب بروتوكول LDAPS على وحدة تحكم مجال Active Directory شهادة مناسبة، واسم DNS مطابق، وإمكانية الوصول إلى الشبكة. توثق مايكروسوفت هذه المتطلبات في دليل "تكوين الشهادات لبروتوكول LDAP عبر SSL" . يُنصح بحل مشكلات موثوقية الشهادة على الخادم بدلاً من إضعاف التحقق من صحة TLS.
3. ادخل إلى الخادم وقم بربط بيانات الاعتماد
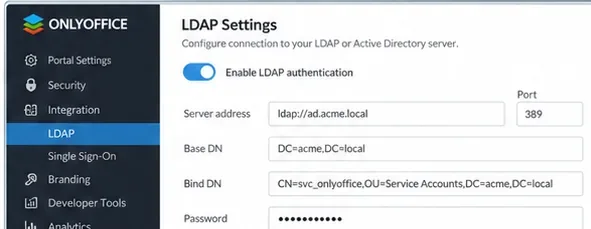
عيّن الخادم إلى عنوان URL الخاص بـ LDAP أو LDAPS، ورقم المنفذ إلى المنفذ المُختار. فعّل خيار المصادقة في النموذج عند الحاجة إلى حساب دليل لقراءة سجلات المستخدمين والمجموعات، ثم أدخل اسم المستخدم وكلمة المرور المُصرّح بهما. قد يكون نموذج هوية الخدمة هو svc_docspace@acme.local`<اسم المستخدم>`؛ استخدم تنسيق الربط المُعتمد في دليلك. لا تُدرج كلمات المرور أو أسماء الحسابات الحقيقية في أي دليل منشور أو لقطة شاشة.
راجع عنوان الخادم وبيانات اعتماد الربط النموذجية دون الكشف عن كلمة مرور حساب الخدمة الفعلية.
اختر المستخدمين الذين تريد استيرادهم تحديدًا
4. حدد قاعدة البحث وقم بالتصفية
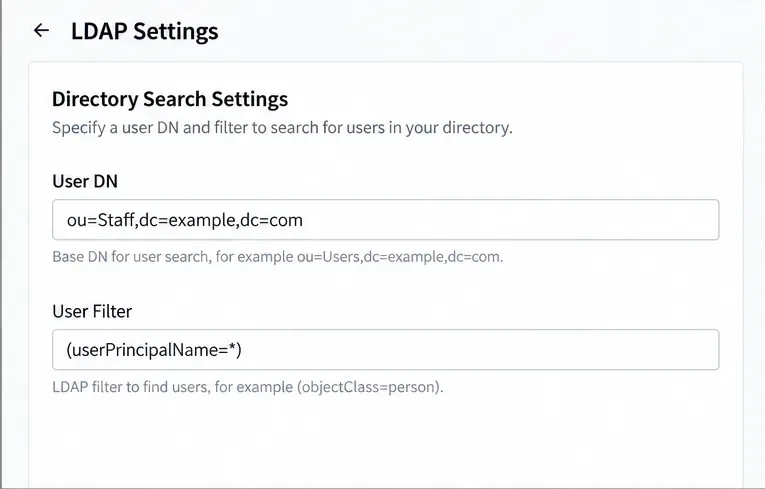
أدخل OU=Employees,DC=acme,DC=localاسم المستخدم المميز (User DN) . بالنسبة لـ Active Directory، فإن عامل التصفية المبدئي الموصى به من ONLYOFFICE هو [اسم عامل التصفية] (userPrincipalName=*). يحدد هذا العامل السجلات التي تحتوي على اسم المستخدم الرئيسي ضمن نطاق البحث المحدد؛ ولكنه لا يضمن، بحد ذاته، أن كل نتيجة هي لموظف بشري مُفعّل. راجع محتويات الوحدة التنظيمية (OU) أو استخدم عامل تصفية تم التحقق من صحته بعناية إذا كانت مؤسستك تتطلب عضوية أضيق.
قم بتعيين اسم المستخدم المميز (DN) وفلتر مستخدم Active Directory لتقييد السجلات التي يمكن استيرادها.
في دليل OpenLDAP، تختلف الإعدادات الافتراضية الموثقة: (uid=*)بالنسبة لفلتر المستخدم uidوسمة تسجيل الدخول. لا تقم بنسخ هذه الإعدادات الافتراضية دون تغيير إلى بيئة Active Directory.
5. قم بتعيين سمة تسجيل الدخول وربط بيانات الملف الشخصي
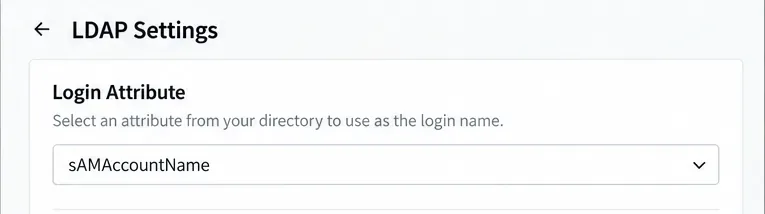
بالنسبة لـ Active Directory، اضبط سمة تسجيل الدخول على القيمة sAMAccountNameالمحددة في تعليمات ONLYOFFICE. تحدد سمة تسجيل الدخول المُكوّنة ما يكتبه المستخدمون في صفحة تسجيل الدخول إلى DocSpace؛ وتشمل التنسيقات المدعومة تسجيل الدخول البسيط، وتسجيل الدخول بالإضافة إلى نطاق LDAP، وتسجيل الدخول باستخدام اسم النطاق مع الشرطة المائلة العكسية. اختبر التنسيق باستخدام حساب موظف غير إداري بعد الاستيراد.
قيمة sAMAccountName هي سمة تسجيل الدخول الأولية الموثقة لـ Active Directory.
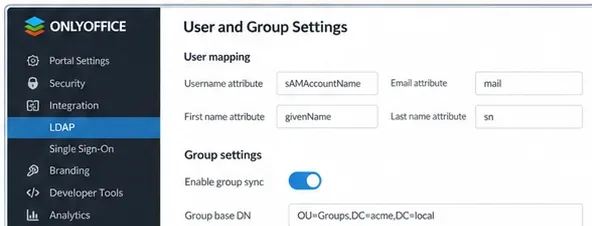
في قسم تعيين السمات ، قم بتعيين الاسم الأول إلى givenName، والاسم الثاني إلى sn، والبريد الإلكتروني إلى mailعندما تكون هذه الحقول موجودة في مخطط Active Directory الخاص بك. هذه أمثلة على التعيينات للتحقق منها في دليلك الفعلي، وليست قيمًا افتراضية لكل بيئة. البريد الإلكتروني مهم: يشير ONLYOFFICE إلى أن تعيين البريد الإلكتروني يُستخدم لعنوان بريد DocSpace الإلكتروني؛ قد يؤدي فقدان بيانات البريد الإلكتروني إلى إنشاء عنوان مشتق من اسم المستخدم ونطاق LDAP، مما قد يمنع وصول الإشعارات إلى المستخدم.
قم بمطابقة حقول الاسم الأول والاسم الأخير والبريد الإلكتروني مع سمات LDAP المقابلة.
قم باستيراد المجموعات، ثم قم بتشغيل المزامنة المستمرة
6. تكوين عضوية المجموعة الاختيارية
إذا كانت شركة Acme ترغب أيضًا في مجموعات الدليل، فقم بتمكين عضوية المجموعة . في هذا المثال، استخدم OU=Groups,DC=acme,DC=localاسم المجموعة المميز (DN) (objectClass=group)وعامل تصفية المجموعة. يستخدم تعيين Active Directory الموثق من قِبل ONLYOFFICE distinguishedNameسمة المستخدم وسمة memberالمجموعة؛ استخدم سمة اسم المجموعة الموجودة المناسبة للدليل.
قم بتكوين عضوية المجموعة الاختيارية فقط بعد التأكد من أن المستخدمين المقصودين ينتمون إلى مجموعات مطابقة.
تحقق من العضوية قبل الحفظ: يُشير ONLYOFFICE صراحةً إلى أن تفعيل استيراد المجموعات يُقيّد المستخدمين المُستوردين بالمنتمين إلى مجموعة واحدة على الأقل من المجموعات المُطابقة. إذا لم يكن موظفو Acme التجريبيون منتمين إلى المجموعات المُحددة، فاترك استيراد المجموعات مُعطلاً في البداية أو صحّح نطاق الدليل قبل الاستيراد. لا تُوسّع نطاق تصفية المجموعات ليشمل النطاق بأكمله لمجرد زيادة عدد المستخدمين.
7. احفظ الإعدادات وقم بتأكيد الاستيراد
راجع قواعد البحث، وتعيينات الحسابات، وعضوية الدليل المقصودة، ثم انقر فوق "حفظ" . في مربع حوار "تأكيد الاستيراد" ، حدد "موافق" للبدء. امنح نفسك وقتًا كافيًا للبحث في الدليل واستيراده؛ وتختلف المدة حسب بيئة التشغيل. بالنسبة لبيئة Active Directory واسعة النطاق، تشير وثائق ONLYOFFICE إلى حد أقصى يبلغ 1000 استعلام في Active Directory. نسّق أي تغييرات في التصفح أو حدود الدليل مع مسؤول Active Directory بدلاً من تغيير إعدادات وحدة تحكم المجال دون مراجعة.
تحقق من الحسابات المستوردة في قسم الحسابات ؛ ستجد مؤشر LDAP في عرض المسؤول للملفات الشخصية المرتبطة بـ LDAP. اجعل عملية الحفظ الأولى محدودة النطاق عمدًا لتصحيح أي خطأ في الفلتر أو تعيين البريد أو قاعدة المجموعة قبل إضافة المؤسسة بالكامل. تجنب الادعاء بأن نجاح عملية الحفظ يثبت قدرة المستخدمين على المصادقة.
8. جدولة المزامنة التلقائية وتشغيل مزامنة يدوية واحدة
بالعودة إلى إعدادات LDAP، فعّل خاصية المزامنة التلقائية واختر فاصلًا زمنيًا يدعمه إصدار DocSpace لديك: ساعة، يوم، أسبوع، أو شهر. احفظ الجدول الزمني. للحصول على تحديث فوري، حدد " مزامنة المستخدمين" أسفل صفحة LDAP. يُوثّق ONLYOFFICE أيضًا تحديثات كل مستخدم على حدة بعد تسجيل دخول مستخدم LDAP؛ ولا يُغني هذا السلوك عن المزامنة الدورية على مستوى الدليل عند الحاجة إلى تحديث سجلات المجموعات والحسابات.
تحقق من تسجيل الدخول والتحديث التالي
استخدم حساب موظف تجريبي لتسجيل الدخول باستخدام بيانات اعتماد Active Directory الخاصة به، ثم تأكد من أن ملف تعريف DocSpace يُظهر الاسم وعنوان البريد الإلكتروني المتوقعين. إذا كانت المجموعات مُفعّلة، فتحقق من أن الموظف ينتمي إلى مجموعة مُستوردة ولا يمكنه الوصول إلا إلى الغرف الممنوحة له عبر أذونات DocSpace. أخيرًا، غيّر حقل دليل غير أساسي في الحساب التجريبي، وشغّل مزامنة المستخدمين ، وتأكد من أن ملف تعريف DocSpace الخاص به يعكس التغيير.
لا يظهر أي مستخدمين: أعد التحقق من اسم المستخدم المميز (User DN)، والفلتر، وصلاحية الوصول للقراءة لحساب الخدمة، وما إذا كان تمكين عضوية المجموعة قد استبعد المستخدمين التجريبيين.
فشل المصادقة: تأكد من سمة تسجيل الدخول، وحالة دليل الحساب، والوصول إلى الشبكة، وموثوقية شهادة TLS.
الأسماء أو البريد الإلكتروني غير صحيحة: قارن سمات LDAP المعينة مع سجل الدليل الفعلي قبل تغيير نطاق البحث المحدد.
لا تظهر التغييرات اللاحقة: تحقق من حفظ المزامنة التلقائية، وقم بتشغيل مزامنة المستخدمين يدويًا، وتحقق مما إذا كان الحساب المعدل لا يزال ضمن عوامل التصفية المكونة.
لا يتم تأكيد الإعداد إلا عند استيراد المستخدمين المحددين، وإمكانية مصادقة مستخدم تجريبي باستخدام بيانات اعتماد الدليل، وتطبيق قيود المجموعة المقصودة، ومزامنة تغيير واحد على الأقل في الملف الشخصي بشكل صحيح.