في بعض الأحيان قد نشهد عدم قدرتنا على زيارة مواقع أو روابط معينة باستخدام متصفح الويب الخاص بنا. ربما رأينا الخطأ " ERR_SSL_VERSION_OR_CIPHER_MISMATCH". نواجه الخطأ عندما نحاول زيارة صفحة معينة. سيمنعنا هذا الخطأ من الوصول ، وبالتالي استخدام الموقع أو صفحة الويب. يظهر الخطأ عادةً على Google chrome أو Internet Explorer ، لكننا قد نراه على المتصفحات الأخرى أيضًا.
غالبًا ما يظهر رمز الخطأ على موقع ويب يتطلب معلومات حساسة من مستخدميه مثل تفاصيل بطاقة الائتمان أو معلومات تسجيل الدخول. يتحقق متصفحنا من شهادة SSL كلما حاولنا الاتصال بموقع ويب. شهادات SSL هي طريقة لإثبات أن موقع الويب أصلي ، وقد نفذ البروتوكولات المناسبة لجعل الاتصال آمنًا. يحدث ERR_SSL_VERSION_OR_CIPHER_MISMATCH عندما تكون البروتوكولات التي تم تكوينها على خادم موقع الويب غير آمنة.
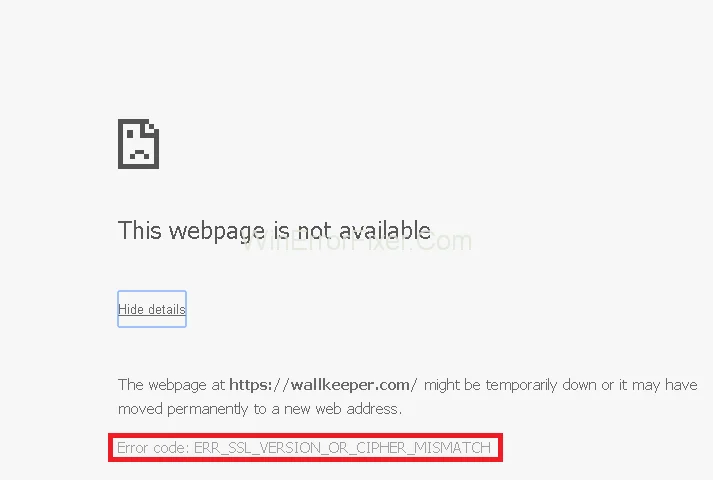
خطأ ERR_SSL_VERSION_OR_CIPHER_MISMATCH هو طريقة متصفحنا لمنعنا من الوصول إلى مواقع الويب ذات البروتوكولات والشهادات غير الآمنة. قد تستخدم مواقع الويب أيضًا إصدار بروتوكول قديم أو قديم لا يصنفه متصفحنا على أنه آمن. هذا هو السبب في أن المواقع التي تطلب منك إدخال معلومات حساسة هي الأكثر احتمالاً لإظهار هذا الخطأ.
محتويات
كيفية إصلاح خطأ ERR_SSL_VERSION_OR_CIPHER_MISMATCH في Google Chrome
لا يوجد أي شيء يمكننا القيام به لمنع ذلك لأن اختيار البروتوكولات التي تستخدمها مواقع الويب ليس تحت أماننا. ولكن ، هناك بعض الحلول التي تتضمن تعطيل عمليات التحقق الخاصة بـ SSL. هذه مذكورة أدناه:
الحل 1: تغيير إعدادات جوجل كروم
يمكنك تكوين المستعرض الخاص بك لتجاهل التحذيرات الخاصة بأي إصدارات قديمة من SSL و TLS. سيحل مشكلتك إذا كان موقع الويب المستهدف يعمل بإصدار قديم من البروتوكول المذكور. ومع ذلك ، سيعمل هذا فقط على Google chrome.
لن تعمل هذه الطريقة مع أحدث إصدارات Google chrome. العلامة التي نحتاج إلى تعيينها على قيمة مختلفة غير متوفرة في أحدث إصدارات Google chrome. تمت إزالة هذا الخيار في Google Chrome الإصدار 45 والإصدارات الأحدث.
الحل 2: قم بإيقاف تشغيل فحص SSL
إذا كان لديك برنامج مكافحة فيروسات أو أي نوع آخر من برامج الأمان المثبتة على الكمبيوتر ، فقد تكون المشكلة هي فحص SSL. تقوم برامج الأمان هذه بإجراء فحص SSL. يمكنك إيقاف تشغيله من الإعدادات. سيساعد تشغيل فحص SSL في التخلص من الخطأ على موقع الويب.
ستختلف هذه الخطوة من برنامج إلى آخر ، ولكن يجب أن يكون هناك خيار في فحص طبقة المقابس الآمنة (SSL) في برنامج مكافحة الفيروسات الذي قمت بتعطيله.
سنقدم لك خطوة كيفية إيقاف تشغيل فحص SSL على Bit Defender
الخطوة 1: انقر نقرًا مزدوجًا فوق رمز Bits Defender من علبة الرمز.
الخطوة 2: اذهب إلى الوحدات النمطية .
الخطوة 3: حدد حماية الويب .
الخطوة 4: قم بإيقاف تشغيل خيار SSL للمسح الضوئي .
الحل 3: جرب الإصدارات الأقدم
يعرض المستعرض الخاص بك خطأ ERR_SSL_VERSION_OR_CIPHER_MISMATCH لأنه تم تحديثه لأحدث المعايير ومصمم لرفض أي بروتوكولات قديمة للشهادات. لذلك ، قد يعمل استخدام إصدار قديم من المتصفح من أجلك.
سيعمل استخدام إصدار قديم من google chrome أيضًا من أجلك إذا لم تتمكن من اتباع الطريقة الأولى بسبب آخر تحديث لـ Google Chrome. يمكنك تنزيل إصدار قديم من google chrome ، ربما v40 لتغيير الإعدادات المذكورة في الطريقة الأولى.
أدلة ذات صلة:
استنتاج
إذن ها هي طرق الخطأ ERR_SSL_VERSION_OR_CIPHER_MISMATCH . يمكن للمستخدم اختيار أي من الطرق الثلاثة المذكورة أعلاه.









