الرئيسية
» كيف
»
كيفية التحقق مما إذا كان شخص آخر يستخدم حساب WhatsApp الخاص بك
كيفية التحقق مما إذا كان شخص آخر يستخدم حساب WhatsApp الخاص بك
مثل العديد من التطبيقات الأخرى عبر الإنترنت ، يبذل WhatsApp قصارى جهده للحفاظ على خصوصية بيانات المستخدمين وأمانها. النظام الأساسي آمن نسبيًا مع ميزات مثل تسجيل الدخول مرة واحدة والمصادقة ذات العاملين.
ولكن ، مثل أي شيء متصل بالإنترنت ، هناك ثغرات أمنية يسعد الأفراد الشائنون باستكشافها. نظرًا لطبيعة WhatsApp ، من الضروري التصرف بسرعة إذا كنت تعتقد أن حسابك قد تم اختراقه.
ستعلمك هذه المقالة كيفية اكتشاف أي نشاط مشبوه على WhatsApp ويعلمك كيفية تأمين حسابك. دعنا نتعمق!
1. قم بتسجيل الدخول إلى حساب WhatsApp الخاص بك
لفهم كيفية عمل أمان WhatsApp بشكل أفضل ، سنوجهك أولاً خلال تسجيل الدخول إلى حسابك. يوفر WhatsApp طريقتين للوصول ؛ عبر الإنترنت وعبر iOS WhatsApp Messenger أو تطبيق Android WhatsApp .
يجعل استخدام إصدار الويب من WhatsApp الكتابة أسهل كثيرًا ، حيث يمكنك القيام بذلك على لوحة المفاتيح بدلاً من النقر على شاشة هاتفك. ومع ذلك ، عليك أن تبدأ بجهازك المحمول.
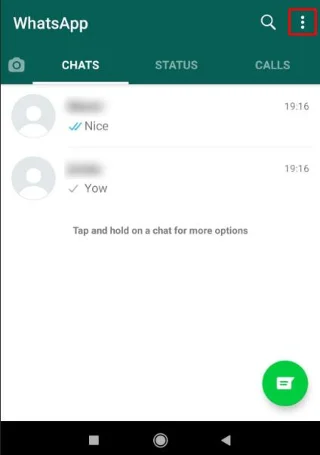
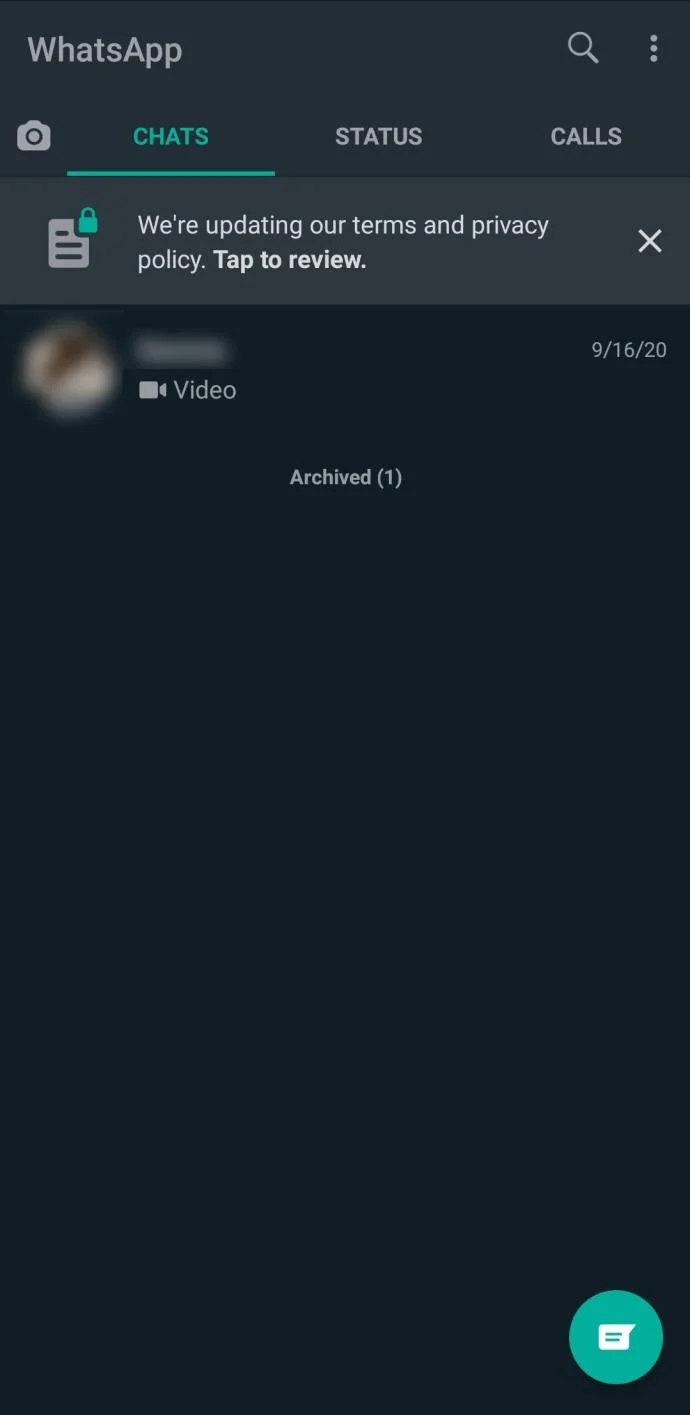
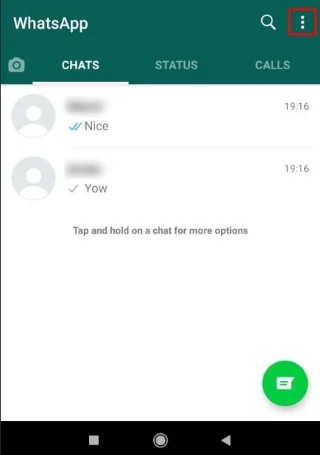
افتح جلسة WhatsApp Web على جهازك اللوحي أو الهاتف من خلال النقر على رمز قائمة علامة الحذف العمودية (ثلاث نقاط رأسية) في نافذة WhatsApp الرئيسية.
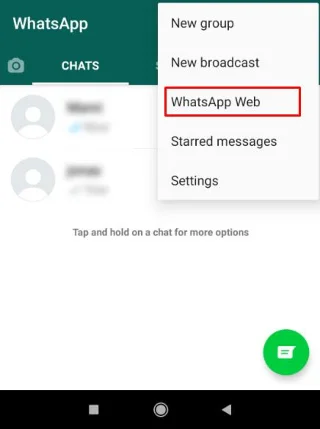
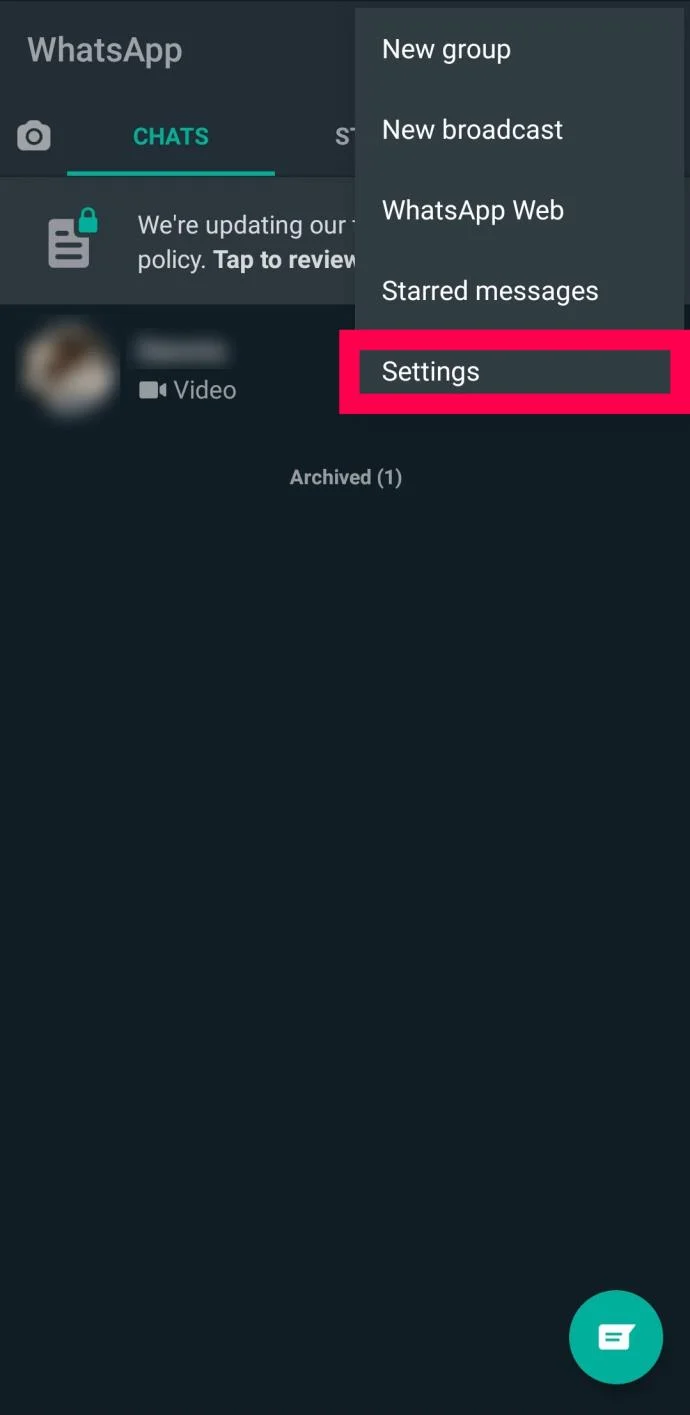
حدد WhatsApp Web . هذا يفتح الكاميرا الخاصة بك لاستخدامها في الخطوة التالية.
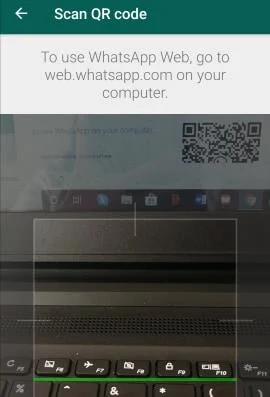
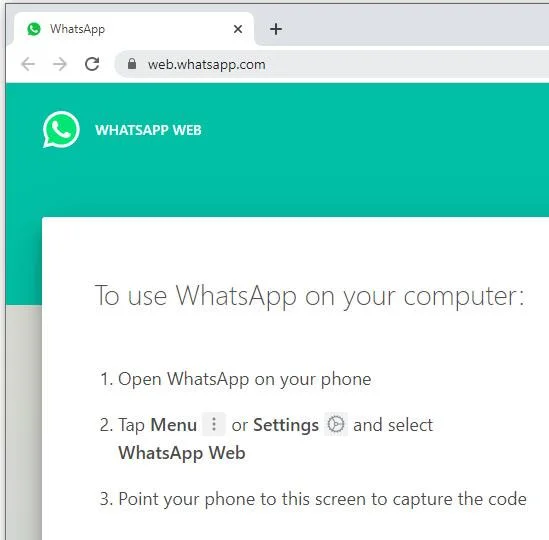
سيتم توجيهك لمسح رمز QR ضوئيًا ، والذي يمكنك الحصول عليه من خلال فتح WhatsApp Web في متصفحك.
امسح رمز الاستجابة السريعة ضوئيًا في نافذة المتصفح باستخدام كاميرا جهازك.
يمكنك الآن كتابة الرسائل باستخدام لوحة مفاتيح الكمبيوتر ، ويجب أن تتطابق نافذة WhatsApp على هاتفك مع ما تراه في المتصفح ، مما يسمح لك بالدردشة والتفاعل كالمعتاد.
2. تحقق مما إذا كان شخص ما يستخدم حساب WhatsApp الخاص بك
WhatsApp سهل الاستخدام نسبيًا. لسوء الحظ ، قد يكون من الصعب تحديد متطفل إذا لم يتفاعل مع التطبيق. من المرجح أن يكون هذا السيناريو شخصًا لا يريد سوى التنصت على محادثاتك ، لكن بعض المتسللين يريدون أيضًا الاستيلاء على حسابك.
بغض النظر عن نواياهم ، سنستخدم هذا القسم لإطلاعك على بعض العلامات التحذيرية التي تشير إلى وجود شخص ما في حسابك.
تحقق من نشاط WhatsApp الخاص بك . عندما تفتح WhatsApp ، سترى أولاً قائمة بالرسائل. راجع هذه القائمة بحثًا عن أية رسائل لم ترسلها أو تتلقاها من أشخاص لا تعرفهم.
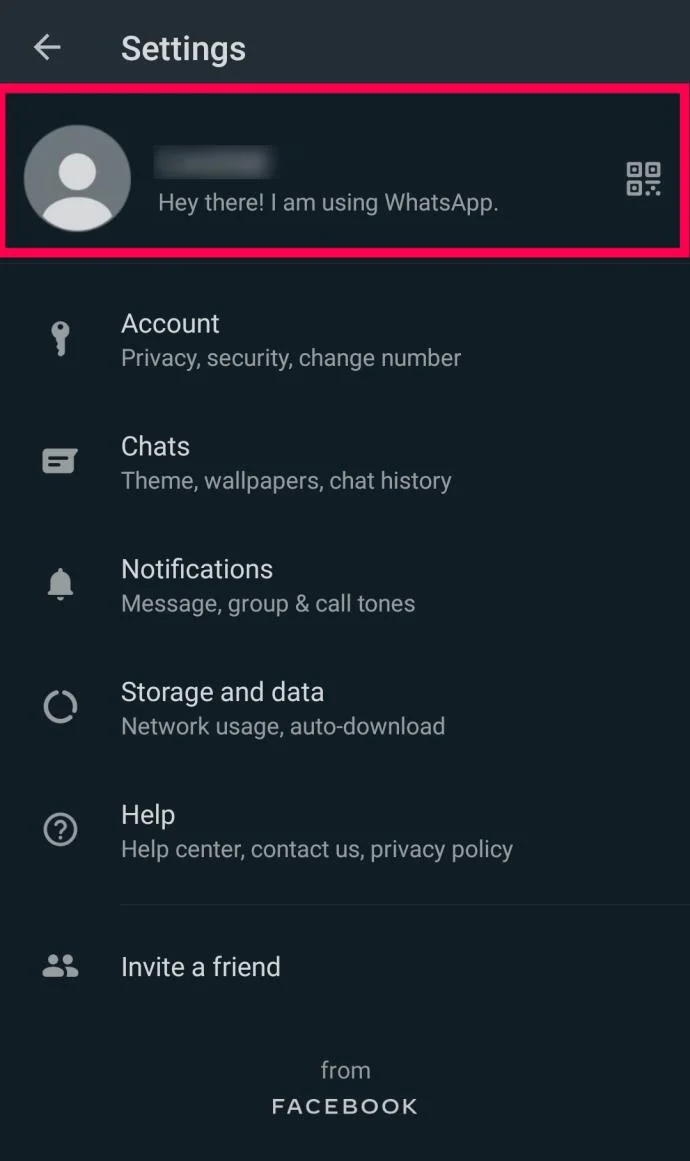
تحقق من معلومات الاتصال الخاصة بك . إذا حاول المتطفل الاستيلاء على حسابك ، فسيبدأ في تغيير معلومات الاتصال الخاصة بك. على الهاتف المحمول ، اضغط على علامة الحذف الرأسية (ثلاث نقاط رأسية) في الزاوية اليمنى العليا.
اضغط على الإعدادات .
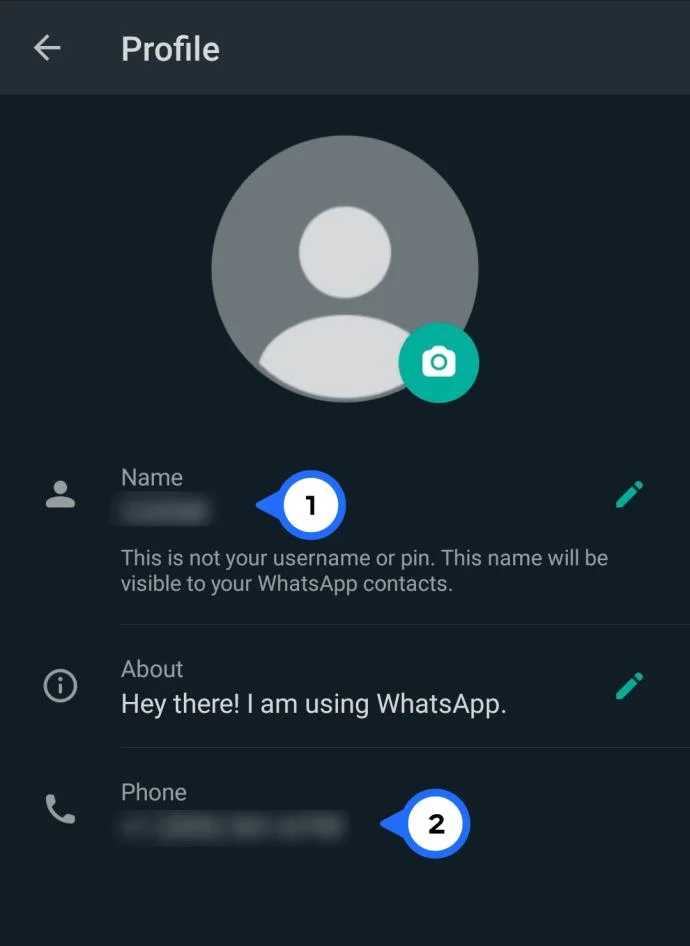
حدد ملف التعريف الخاص بك في الجزء العلوي من القائمة.
راجع المعلومات وتحقق من أنها دقيقة وحديثة.
إذا تغير أي شيء ، أو كانت هناك معلومات لا تعرفها ، فستحتاج إلى تأمين حسابك. اتبع الخطوات الواردة في القسم التالي حول استخدام التحقق على خطوتين.
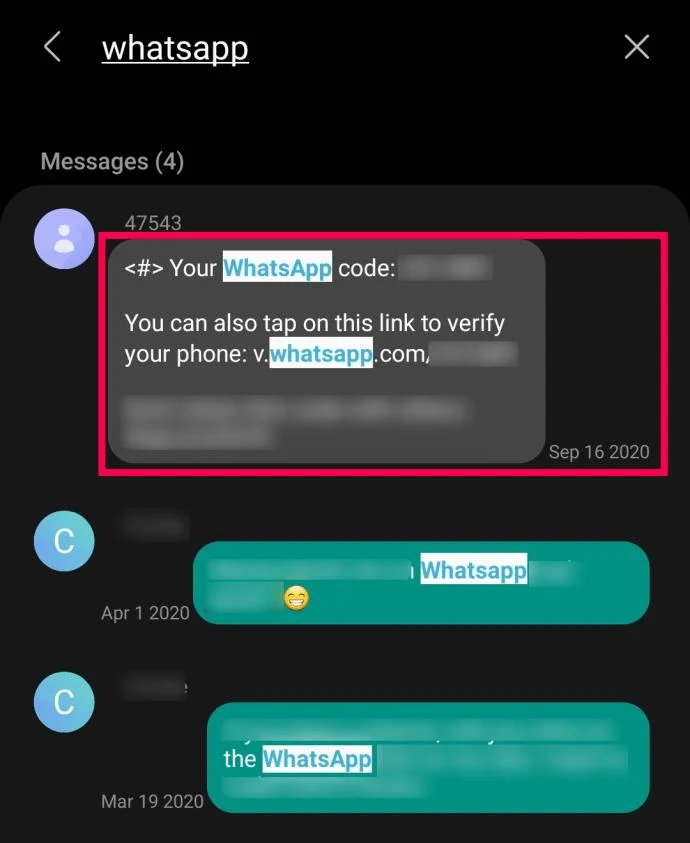
تحقق من وجود رسائل من WhatsApp. ابحث في رسائلك عن طريق كتابة WhatsApp في شريط البحث في الجزء العلوي على iPhone أو باستخدام العدسة المكبرة على Android. ابحث عن رسائل حول تغييرات الحساب أو الوصول.
تحقق من وجود أصدقاء جدد. راجع جهات الاتصال الخاصة بك على WhatsApp من خلال فتح التطبيق والضغط على أيقونة الدردشة في الزاوية اليمنى السفلية. تأكد من عدم ظهور أصدقاء جدد غير معروفين في القائمة.
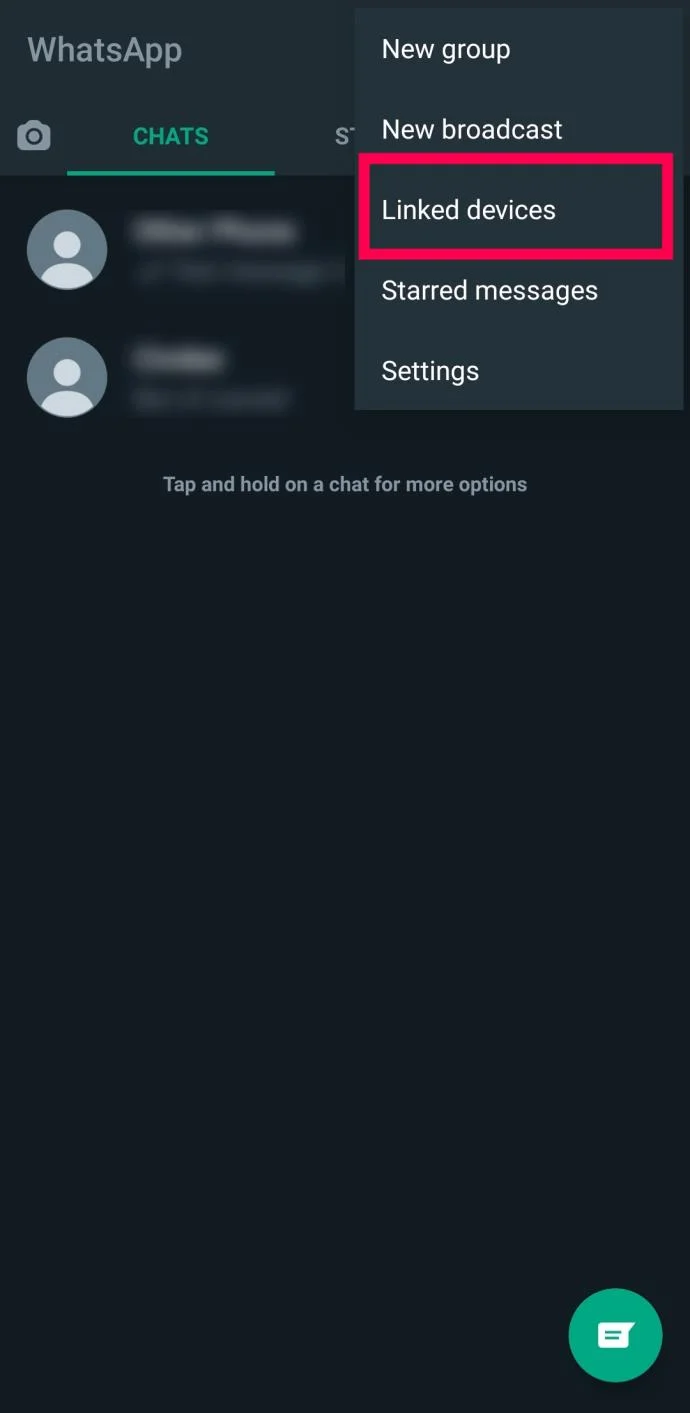
تحقق من أحدث جلسات الدردشة. اعرض الجلسة الأخيرة أو أي جلسة مفتوحة من خلال النقر على رمز القائمة (ثلاث نقاط رأسية).
حدد الأجهزة المرتبطة .
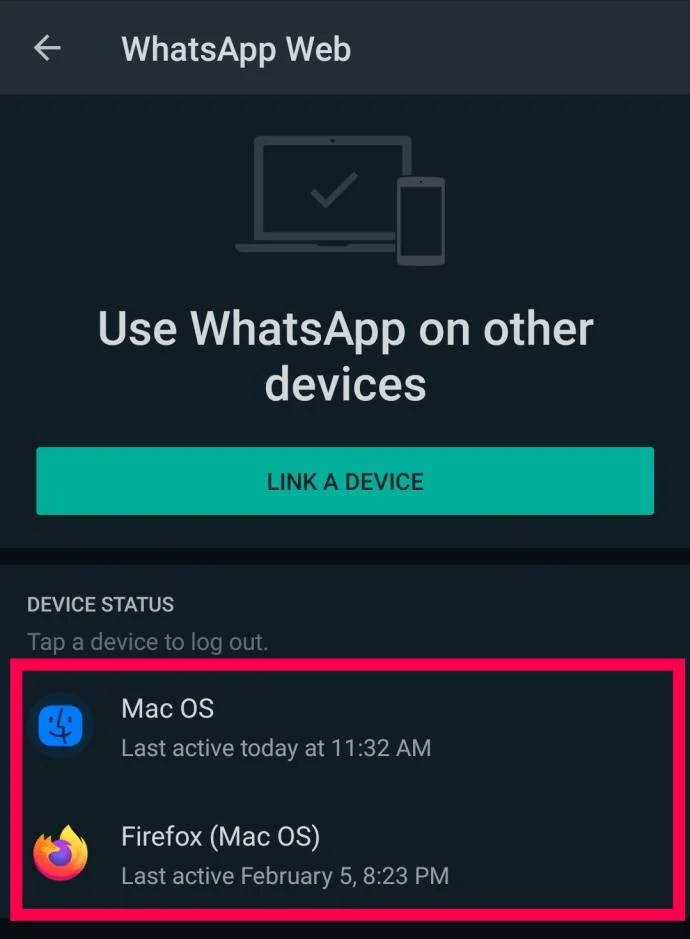
راجع قائمة "آخر نشاط ..." بحثًا عن أي أجهزة غير معروفة.
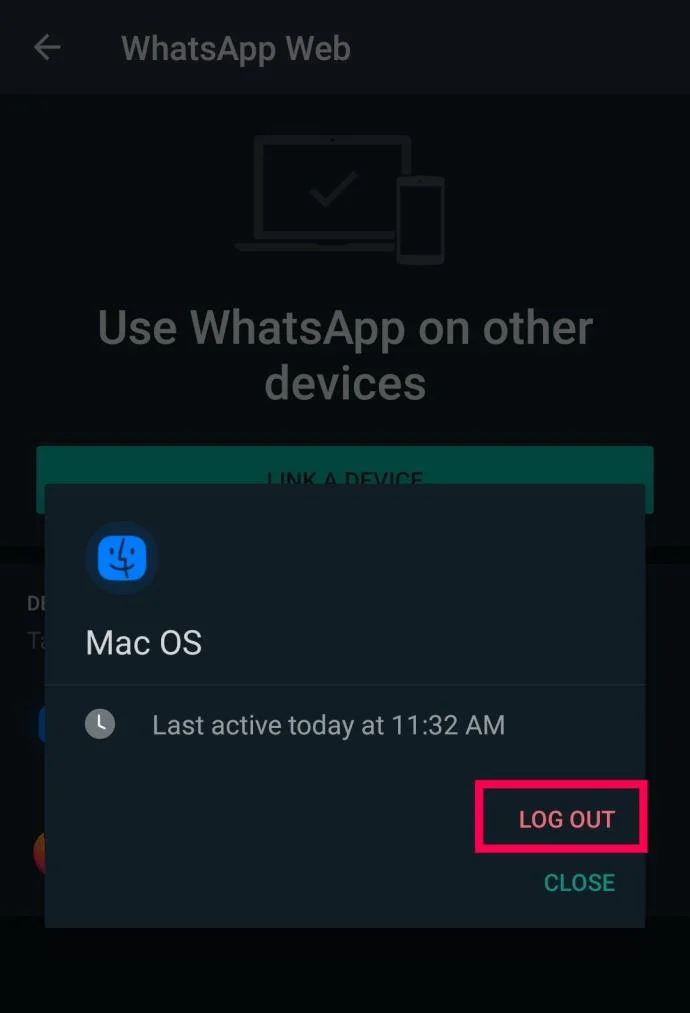
إذا وجدت جهازًا غير معروف ، فانقر فوقه وحدد تسجيل الخروج .
على عكس الخدمات الأخرى ، فإن الخطوات المذكورة أعلاه هي الطريقة الوحيدة لمعرفة نشاط تسجيل الدخول إلى WhatsApp الخاص بك.
تأمين حساب WhatsApp الخاص بك
إذا وجدت أن شخصًا آخر يستخدم حسابك ، فقد حان الوقت لتأمينه. ضع في اعتبارك أنه في حالة وجود أي من المواقف المذكورة أعلاه ، فستحتاج إلى التصرف بسرعة.
كيفية تمكين المصادقة الثنائية في WhatsApp
إذا كان شخص ما يستخدم حساب WhatsApp الخاص بك ، فأنت بحاجة إلى قفله. إذا كنت محظوظًا ، فأخ أو شريك يتجسس على ما تفعله. إذا لم تكن محظوظًا ، فقد يكون أحد المتسللين يسرق جهات الاتصال الخاصة بك وبياناتك ويحدث فسادًا في حياتك الاجتماعية. في كلتا الحالتين ، تحتاج إلى قفله عن طريق تشغيل المصادقة ذات العاملين.
لا يستخدم WhatsApp كلمات مرور. بدلاً من ذلك ، تحتاج إلى تمكين المصادقة ذات العاملين. بهذه الطريقة ، يجب على أي شخص يحاول تسجيل الدخول إدخال رمز التحقق.
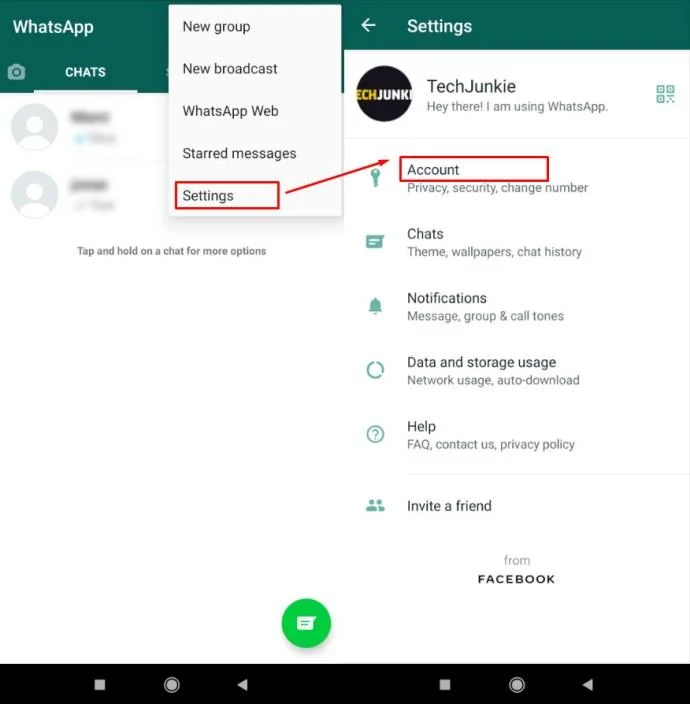
افتح WhatsApp وحدد رمز القائمة الرأسي (ثلاث نقاط رأسية) من النافذة الرئيسية.
حدد الإعدادات ثم الحساب .
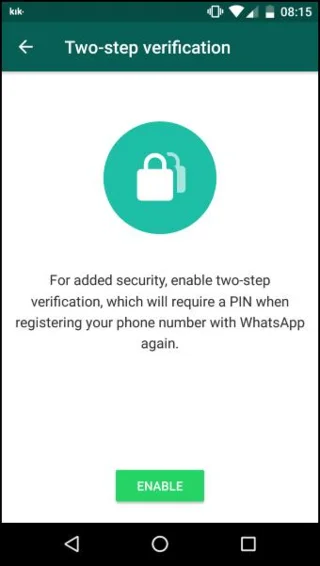
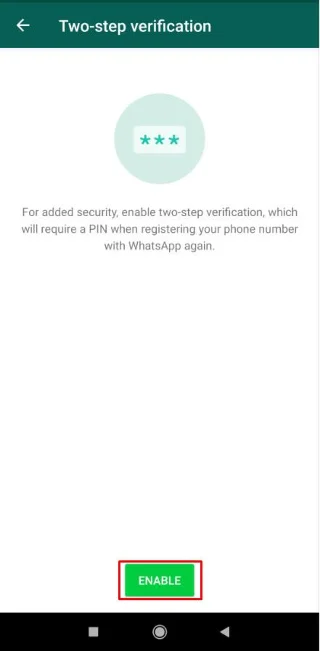
اختر التحقق من خطوتين ، ثم اضغط على تمكين .
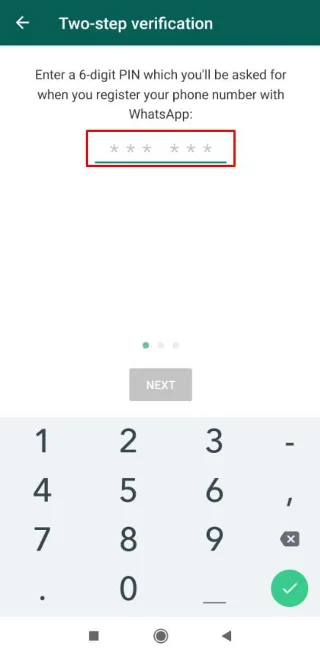
اكتب رمز PIN المكون من 6 أرقام ، ثم انقر فوق التالي .
بمجرد التعيين ، ستحتاج إلى إدخال رمز PIN هذا للمصادقة في كل مرة تفتح فيها WhatsApp. تأكد من أن رقم التعريف الشخصي ليس شيئًا واضحًا يمكن للآخرين اختياره. بعد الانتهاء من الخطوات المذكورة أعلاه ، قمت بتأمين حساب WhatsApp الخاص بك بشكل أكبر.
WhatsApp هو تطبيق آمن للغاية ولكنه آمن بقدر ما تحتفظ به. يعد استخدام المصادقة ذات العاملين طريقة فعالة لإغلاق حسابك إذا كان شخص ما قد قام بالوصول إليه.
الأسئلة الشائعة حول WhatsApp Hacked
ماذا أفعل إذا فقدت الوصول إلى حساب WhatsApp الخاص بي؟
من المحتمل أن يكون أحد المتسللين قد استولى على حسابك. عندما يحدث هذا ، لا يمكنك تسجيل الدخول ، وجميع معلومات حسابك في أيدي المخترق. يمكن أن تكون استعادة حسابك أمرًا معقدًا. لحسن الحظ ، لا يزال بإمكانك استعادة حساب WhatsApp الخاص بك .
تلقيت رمز التحقق النصي من WhatsApp. هل هذا يعني أن شخصًا ما يستخدم حسابي؟
واحدة من أكثر الطرق شهرة للوصول إلى حساب WhatsApp الخاص بك هي الحصول على رمز التحقق النصي. إذا أرسل إليك WhatsApp رمز تحقق نصيًا لم تحبه ، فمن الأفضل تجاهله.
قد تتلقى رموزًا متعددة متتالية. ومع ذلك ، لن يرسل WhatsApp سوى عدد كبير من رموز التحقق خلال فترة محددة. بعد ذلك ، سيقوم التطبيق بإغلاقك إذا قمت بتسجيل الخروج.