تطبيق معيار SLES 15 STIG بأمان باستخدام OpenSCAP

استخدم ملف تعريف STIG المدعوم من SUSE لفحص SLES 15، واختبار المعالجة، ومراجعة النتائج المتبقية، والاحتفاظ بأدلة التقييم.
في نظام SUSE Linux Enterprise Server 16.0، يؤكد دليل إعداد Cockpit الحالي، المنشور بتاريخ 8 أكتوبر 2026، النمط cockpitووحدة cockpit.socketsystemd ومنفذ HTTPS الافتراضي 9090. لإصلاح مشكلة عدم اتصال وحدة التحكم، تحقق أولاً من نظام أسماء النطاقات (DNS) وإمكانية الوصول، ثم من المقبس وجدار الحماية والشهادة والحساب. أوامر التثبيت هذه خاصة بنظام SLES 16؛ أما في الإصدارات الأقدم من SLES، فتأكد من تعليمات الحزمة وجدار الحماية الخاصة بذلك الإصدار قبل تثبيت القواعد أو تغييرها.
استخدم هذا المثال الافتراضي الصريح طوال الوقت: مايا، وهي مسؤولة نظام، تفتح https://cockpit-srv.example.net:9090المتصفح من محطة عملها، ثم ينقطع الاتصال. المضيف المذكور في المثال وأي عنوان أو حالة معروضة هي لأغراض التوضيح فقط، وليست تقريرًا عن اختبار خادم حقيقي.
ابدأ من محطة عمل مايا. تأكد من أن الاسم يعمل، ثم اختبر نقطة نهاية HTTPS مع مهلة قصيرة:
getent ahosts cockpit-srv.example.net
curl -vI --connect-timeout 5 https://cockpit-srv.example.net:9090/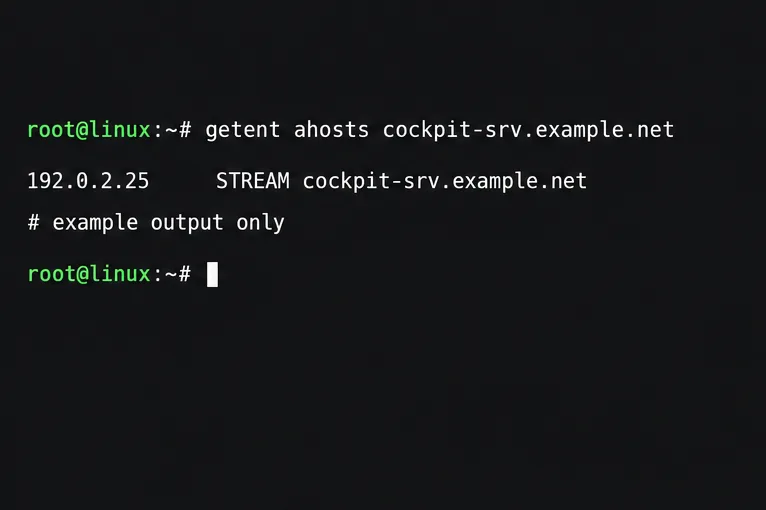
إذا فشل البحث عن الاسم أو أعاد عنوانًا قديمًا، فصحح سجل نظام أسماء النطاقات (DNS) أو مُحلِّل اسم النطاق الخاص بالعميل قبل استخدام Cockpit. إذا أبلغ curl عن "رفض الاتصال"، فهذا يعني أن المضيف قد استجاب ولكن لم يقبل أي شيء الاتصال على ذلك المنفذ، أو أن جدار الحماية قد رفضه بنشاط. يشير انتهاء المهلة عادةً إلى فقدان حركة البيانات، أو مشكلة في التوجيه، أو جدار حماية في الشبكة. إذا وصل curl إلى بروتوكول TLS وأبلغ عن تحذير بشأن الشهادة، فهذا يعني أن حركة مرور الشبكة قد وصلت إلى Cockpit؛ تحقق من الشهادة بدلاً من فتح المزيد من المنافذ.
تأكد من أن برنامج Maya يستخدم اسم المضيف وشبكة الإدارة المقصودة. المنفذ TCP 9090 هو المنفذ الافتراضي، ولكن يمكن تخصيصه. في حال تقييد الوصول المباشر، استخدم خادم Cockpit الرئيسي المعتمد للوصول إلى المضيف الثانوي عبر SSH بدلاً من كشف المنفذ على نطاق واسع.
استخدم SSH أو وحدة تحكم محلية للتحقق من حزمة Cockpit المثبتة، ومقبس systemd، وما إذا كان هناك أي شيء يستمع على المنفذ 9090:
sudo zypper se -i cockpit
sudo systemctl status cockpit.socket
sudo ss -ltnp 'sport = :9090'
cockpit.socketحتى عندما تكون خدمة Cockpit عند الطلب خاملة بين جلسات المتصفح.يستخدم Cockpit نظام systemd لتفعيل المقابس: cockpit.socketحيث يقبل اتصال المتصفح ويبدأ خدمة الويب عند الحاجة. لذا، فإن عدم نشاط المقبس cockpit.serviceلا يدل بالضرورة على وجود عطل. إذا كان Cockpit مثبتًا ولكن المقبس غير نشط، فقم بتشغيله وتفعيله.
sudo systemctl enable --now cockpit.socketإذا كانت الحزمة مفقودة في SLES 16، فإن SUSE توثق عملية التثبيت باستخدام الأمر التالي sudo zypper in -t pattern cockpit. لا تفترض أن هذا النمط متوفر في المستودعات المُهيأة لـ SLES 15 أو أي إصدار آخر. راجع رسائل المقابس والخدمات باستخدام الأمر التالي:
sudo journalctl -u cockpit.socket -u cockpit.service -b --no-pagerإذا كان المقبس يستمع محليًا ولكن ما زال برنامج مايا يفقد مهلة الاتصال، فتحقق من جدار الحماية والتوجيه. إذا كان لا يستمع، فأصلح خطأ الحزمة أو المقبس في سجل النظام.
في نظام SLES 16 مع تمكين firewalld، حدد أولاً المنطقة النشطة وافحص الخدمات المسموح بها:
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --zone=ZONE --list-services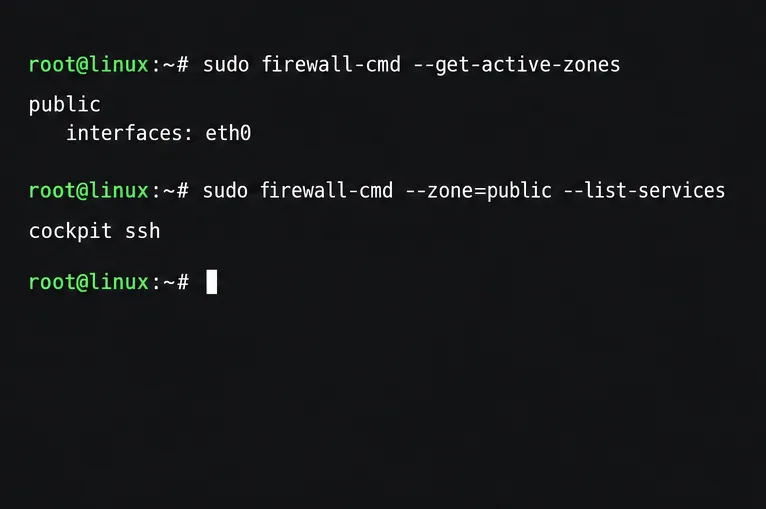
استبدل ZONEالمنطقة بالمنطقة المرتبطة بواجهة الإدارة. إذا كانت خدمة Cockpit مفقودة وكانت تلك المنطقة مخصصة للوصول الإداري الموثوق، فأضف خدمة Cockpit وأعد تحميل القواعد.
sudo firewall-cmd --zone=ZONE --add-service=cockpit --permanent
sudo firewall-cmd --reload
sudo firewall-cmd --zone=ZONE --query-service=cockpit
يؤثر هذا الشرط على جميع المصادر المسموح بها في تلك المنطقة، لذا احرص على أن تقتصر منطقة الإدارة على شبكة المسؤول. تحقق أيضًا من مجموعات أمان السحابة، وقوائم التحكم بالوصول للشبكة، وسياسة VPN، وجدران الحماية الخاصة بالمُرسِل للتأكد من عدم وجود اتصال TCP 9090.
يُوثّق دليل SUSE's SLES 16 Cockpit أيضًا عملية التحديث cockpit-selinux-policiesوإعادة التشغيل cockpit.socketكجزء من إعداد جدار الحماية. إذا كنت تستخدم SLES 16 وظهرت سياسة الحزمة/المقبس أو SELinux غير متناسقة بعد اتباع خطوات جدار الحماية، فاستخدم الأوامر الواردة في دليل SUSE المُطابق.
sudo zypper in -f cockpit-selinux-policies
sudo systemctl restart cockpit.socket
لا تُطبّق هذه الخطوة على إصدار آخر من SLES قبل مراجعة إرشادات الحزمة الخاصة به. إذا كان الوصول المباشر إلى المنفذ مقيدًا عمدًا، فاستخدم مضيف Cockpit أساسيًا معتمدًا، واتصل بالهدف كخادم ثانوي عبر SSH بدلًا من توسيع جدار حماية الهدف.
فتح Cockpit عبر HTTPS: https://cockpit-srv.example.net:9090في نظام SLES 16، يُنشئ Cockpit شهادة موقعة ذاتيًا إذا لم تكن مثبتة. يُعد تحذير المتصفح بشأن جهة إصدار غير معروفة أو عدم تطابق الاسم دليلًا على وجود مشكلة في ثقة TLS أو الهوية، وليس دليلًا على فشل اتصال TCP. لا تُعطّل فحص شهادات المتصفح كحل دائم.
افحص الشهادة التي اختارها Cockpit باستخدام الأمر الموثق من قبل SUSE:
sudo /usr/libexec/cockpit-certificate-ensure --checkيقوم نظام SLES 16 بتحميل الشهادات من مصدر محدد /etc/cockpit/ws-certs.d؛ ويستخدم المفتاح الخاص المطابق نفس اسم الملف الأساسي مع .keyلاحقة. بالنسبة للخوادم المُدارة، ثبّت شهادة يتطابق اسمها البديل مع اسم المضيف الذي يُدخله برنامج Maya، وقم بتضمين سلسلة الشهادات الوسيطة الخاصة بها، واجعل جهة إصدار الشهادات موثوقة من قِبل محطة العمل. إذا وصل أمر curl إلى الخدمة ولكنه أبلغ عن شهادة موقعة ذاتيًا، فقم بتصحيح مستوى الثقة أو نشر شهادة مناسبة بدلاً من تغيير جدار الحماية.
يستخدم Cockpit بيانات اعتماد حساب الخادم العادية، ولا يتطلب كلمة مرور خاصة به. في عمليات تثبيت SLES الجديدة، rootيكون تسجيل الدخول بكلمة المرور معطلاً افتراضيًا. إذا وصل برنامج Maya إلى صفحة تسجيل الدخول ولكنه لم يتمكن من تسجيل الدخول كمسؤول النظام (root)، فاستخدم حسابًا عاديًا مُصرَّحًا به بدلاً من تفعيل تسجيل الدخول بكلمة مرور المسؤول (root) فقط لتشخيص مشاكل Cockpit. بعد ذلك، يمكن للمسؤولين استخدام صلاحيات الحساب المسموح بها.
أعد تحميل عنوان HTTPS من محطة عمل مايا. تأكد من أن نظام أسماء النطاقات (DNS) يُعيد الخادم المقصود، وأن منفذ TCP 9090 متاح، وأن الشهادة مطابقة وموثوقة، وأن حسابًا مُصرّحًا له يُمكنه تسجيل الدخول. إذا كان الاستماع المحلي يعمل ولكن الطلب البعيد ينتهي بمهلة، فأعطِ فريق الشبكة العنوانين والمنفذ ووقت الاختبار.
يُعدّ دليل إدارة Cockpit لنظام SLES 16.0 ، الصادر بتاريخ 8 أكتوبر 2026، أحدث مرجع من SUSE لتفاصيل التثبيت وجدار الحماية والشهادة والمصادقة. وللاطلاع على سلوك HTTPS والشهادة بشكل عام عبر إصدارات Cockpit المختلفة، يُرجى الرجوع إلى دليل SSL/TLS الخاص بـ Cockpit . يبقى توفر الحزمة وتكامل جدار الحماية مُرتبطين بكل إصدار على حدة.
استخدم ملف تعريف STIG المدعوم من SUSE لفحص SLES 15، واختبار المعالجة، ومراجعة النتائج المتبقية، والاحتفاظ بأدلة التقييم.
تتبع فشل اتصال Cockpit من خلال DNS، والمنفذ 9090، ومقبس systemd، وfirewalld، وTLS، وإعدادات تسجيل الدخول باستخدام إرشادات SUSE الحالية.
قم بإنشاء اتصال إيثرنت زائد على SLES 15 باستخدام YaST و Wicked، وقم بتكوين ربط النسخ الاحتياطي النشط، وتحقق من كلا المنفذين والتحويل التلقائي في حالة الفشل.
قم بتحويل نظام SLES 15 الحالي إلى ملف تعريف AutoYaST تمت مراجعته، وقم بالتحقق من صحته، واستخدمه لنشر خادم اختبار بخطوات يدوية أقل.
قم بتثبيت أدوات SLES 15 KVM و libvirt، وقم بتمكين خدمة المضيف الصحيحة، وقم بتكوين الأجهزة الافتراضية المحددة للبدء بعد إعادة التشغيل.
استخدم وظائف systemd وسجل التمهيد السابق لتحديد موقع خدمة بطيئة أو عملية تحميل أو تبعية تخزين، ثم قم بتصحيحها دون إخفاء السبب.
استخدم firewall-cmd لفحص المنطقة النشطة، والسماح بـ HTTP بأمان، والحفاظ على الوصول إلى SSH، والتحقق من أن القاعدة تبقى بعد إعادة التحميل على SLES 15.
تتبع فشل PAM إلى الخدمة أو سياسة الحساب أو موفر الهوية، ثم قم بإصلاح تكوين SLES الصحيح مع الحفاظ على جلسة مسؤول عاملة.
قم بعمل نسخ احتياطية لملفات Nextcloud و MariaDB معًا، وجدول لقطات Restic المشفرة باستخدام cron، وتحقق من الاستعادة دون المخاطرة بالخادم المباشر.
قم بتشخيص وضع الطوارئ في خادم أوبونتو بأمان. اقرأ سجلات بدء التشغيل، وتحقق من مجلدات الجذر و fstab، وأصلح الوحدة المعطلة، وتعامل مع أخطاء نظام الملفات، وتحقق من إعادة التشغيل النظيفة.







