في الوقت الحالي ، يتزايد استخدام Microsoft Teams للتدريس حول العالم بشكل مستمر. ومع ذلك ، في عملية استخدام المعلمين ، ستواجه أيضًا الكثير من المواقف التربوية المزعجة ، مثل قيام الطلاب بإعداد مجموعات دردشة سرية للقيام بعملهم الخاص ... قد يرغب المعلمون في تسهيل التحكم في هذا الأمر.
في هذا البرنامج التعليمي ، سنقوم بإعداد السماح لمن يُسمح له بإنشاء مجموعات على Microsoft Teams
للقيام بذلك ، يحتاج المعلمون أولاً إلى حساب مسؤول نظام Office 365 لمدرستهم أو وحدتهم
الخطوة 1: قم بإنشاء مجموعة أمان للمستخدمين الذين يحتاجون إلى إنشاء مجموعة Office 365
الأهمية!
عند استخدام مجموعة أمان لتقييد من يمكنه إنشاء مجموعات ، يجب أيضًا مراعاة أن هذا لن يسمح للأعضاء خارج مجموعة الأمان بإنشاء مجموعات على Office 365 sharepoint.
نفذ
- في مركز إدارة Microsoft 365 ، حدد المجموعات> المجموعات.
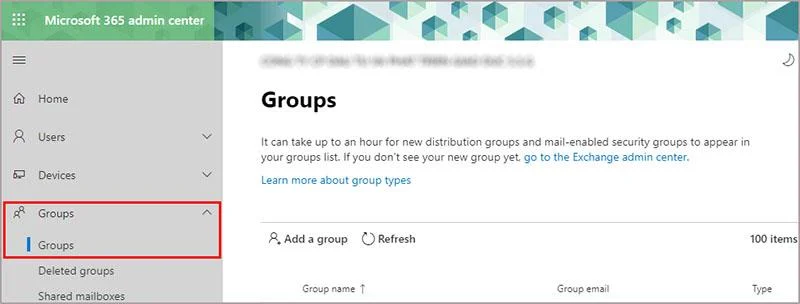
- انقر فوق إضافة مجموعة

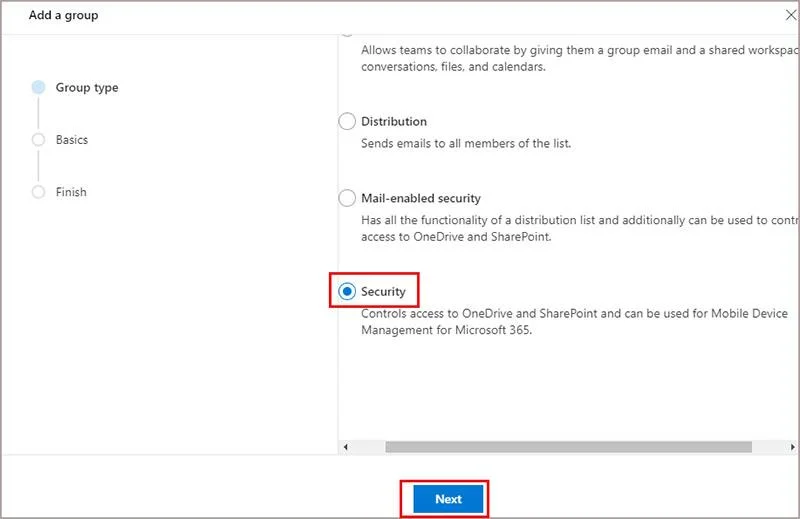
- حدد نوع مجموعة الأمان -> التالي

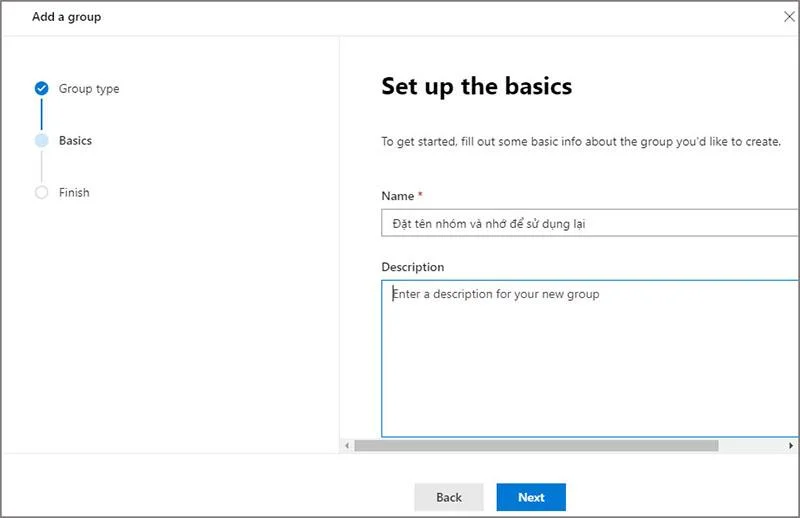
- قم بتسمية المجموعة وانقر فوق التالي

- انقر فوق إنشاء مجموعة لإكمال إعداد مجموعة الأمان أو إضافة أشخاص أو مجموعات أمان أخرى يريد المعلمون أن يكونوا قادرين على إنشاء مجموعات في مدرستهم أو وحدتهم.
الخطوة 2: قم بتشغيل أمر PowerShell أعلاه
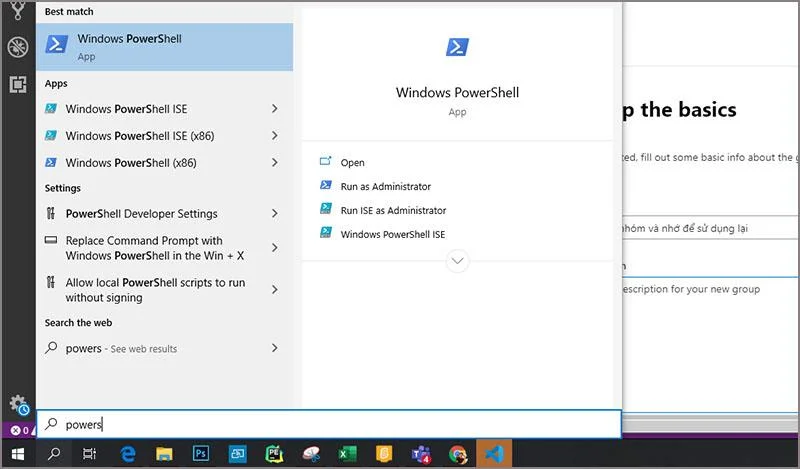
يحتاج المعلمون إلى التأكد من تثبيت Powershell على الكمبيوتر

انسخ البرنامج النصي أدناه إلى Windows PowerShell ISE.
استبدل SecurityGroupName > باسم مجموعة الأمان التي أنشأتها. علي سبيل المثال:
$GroupName = "Group Creators"
احفظ الملف باسم GroupCreators.ps1
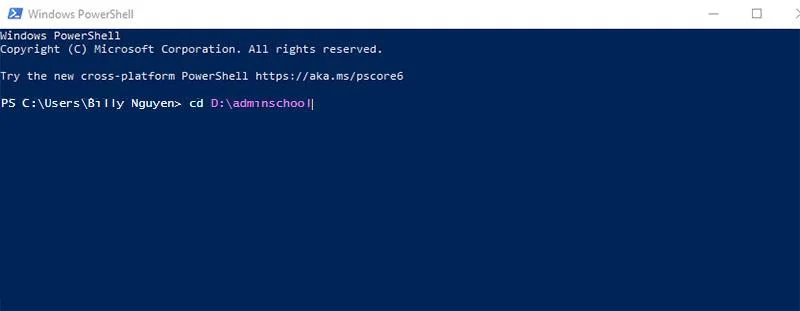
في نافذة PowerShell ، استخدم أمر القرص المضغوط للعودة إلى المجلد حيث حفظ المدرس ملف GroupCreators.ps1 (أدخل "القرص المضغوط"). بافتراض حفظ هذا الملف في مجلد adminschool ، محرك الأقراص D ، سيكتب المدرس الأمر كما هو موضح

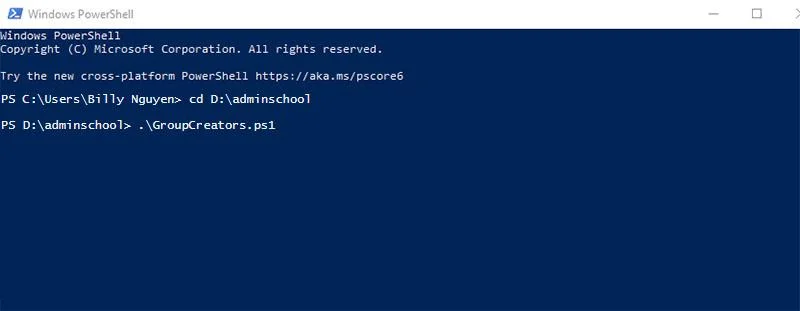
قم بتشغيل البرنامج النصي عن طريق كتابة:
.\GroupCreators.ps1

ثم تقوم بتسجيل الدخول باستخدام حساب المسؤول الخاص بك في موجه أوامر Powershell
$GroupName = "" $AllowGroupCreation = "False" Connect-AzureAD $settingsObjectID = (Get-AzureADDirectorySetting | Where-object -Property Displayname -Value "Group.Unified" -EQ).id if(!$settingsObjectID) { $template = Get-AzureADDirectorySettingTemplate | Where-object {$_.displayname -eq "group.unified"} $settingsCopy = $template.CreateDirectorySetting() New-AzureADDirectorySetting -DirectorySetting $settingsCopy $settingsObjectID = (Get-AzureADDirectorySetting | Where-object -Property Displayname -Value "Group.Unified" -EQ).id } $settingsCopy = Get-AzureADDirectorySetting -Id $settingsObjectID $settingsCopy["EnableGroupCreation"] = $AllowGroupCreation if($GroupName) { $settingsCopy["GroupCreationAllowedGroupId"] = (Get-AzureADGroup -SearchString $GroupName).objectid } else { $settingsCopy["GroupCreationAllowedGroupId"] = $GroupName } Set-AzureADDirectorySetting -Id $settingsObjectID -DirectorySetting $settingsCopy (Get-AzureADDirectorySetting -Id $settingsObjectID).Values
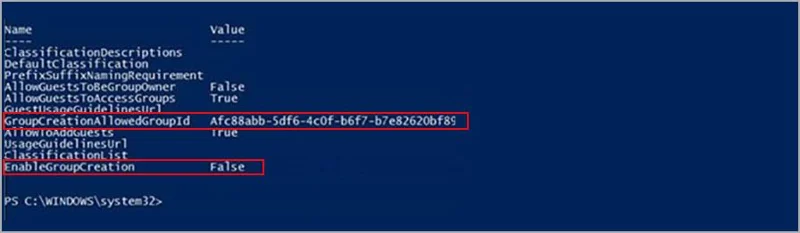
سيعرض السطر الأخير من البرنامج النصي الإعدادات المحدثة:

إذا كنت تريد لاحقًا تغيير مجموعة الأمان المستخدمة ، فيمكنك تشغيل البرنامج النصي أعلاه مرة أخرى باسم مجموعة الأمان الجديدة.
إذا كنت ترغب في إيقاف تشغيل حد إنشاء المجموعة والسماح لجميع المستخدمين بإنشاء مجموعات (بما في ذلك الطلاب ، فاضبط $ GroupName على "" و $ AllowgroupCreation على "True" وقم بتشغيل البرنامج النصي أعلاه مرة أخرى.
الخطوة 3: تحقق جيدًا مما إذا كان يعمل بالفعل؟
- سجّل الدخول إلى Office 365 باستخدام حساب مستخدم غير مسموح به في المجموعات لإنشاء مجموعات.
- حدد الفرق
- في Teams ، حاول إنشاء مجموعة جديدة
- سيتلقى المدرسون إشعارًا لتعطيل وظيفة إنشاء المجموعة.
إذا كانت هناك أي مشاكل في عملية تشغيل الأمر على Powershell ، فيرجى إنشاء تذكرة وإرسالها إلى الدعم الفني لشركة Microsoft للحصول على دعم مفصل (نظرًا لأن هذه ميزة تم تحديثها حديثًا ، فلا يوجد الكثير من الأشخاص لديهم خبرة في هذا) أو حدد الدعم في مركز إدارة Microsoft 365
المعلمين حظا سعيدا!