تشفير ملف التبديل في دبيان 12 باستخدام مفتاح جديد عند كل عملية تشغيل

قم بإعداد تشفير المفتاح العشوائي لقسم التبديل الحالي في Debian 12، وتحقق من تعيين dm-crypt النشط، وافهم المفاضلة المتعلقة بالسبات.
في نظام دبيان 12، يُمكن تشفير قسم التبديل المخصص باستخدام مفتاح عشوائي جديد في كل مرة يبدأ فيها النظام. أضف تعيينًا للمفتاح العشوائي في ملف `.org/build /etc/crypttab.../etc/fstab
هذا الإجراء مخصص للتبديل العادي، وليس لوضع السكون على القرص (السبات). ولأن المفتاح يُحذف عند إيقاف التشغيل، لا يمكن فك تشفير صورة السبات عند إعادة التشغيل التالية. إذا كنت بحاجة إلى وضع السبات، فاستخدم تصميمًا يعتمد على مفتاح دائم مع إعدادات استئناف خاصة به.
تأكد من وجود قسم منفصل بنظام ملفات من النوع المحدد swap. لا تستخدم قسم الجذر، أو قسم البيانات، أو قرصًا يحتوي على ملفات تحتاجها. أسماء الأجهزة المذكورة أدناه هي أمثلة توضيحية فقط، استبدلها بقيم من نظامك.
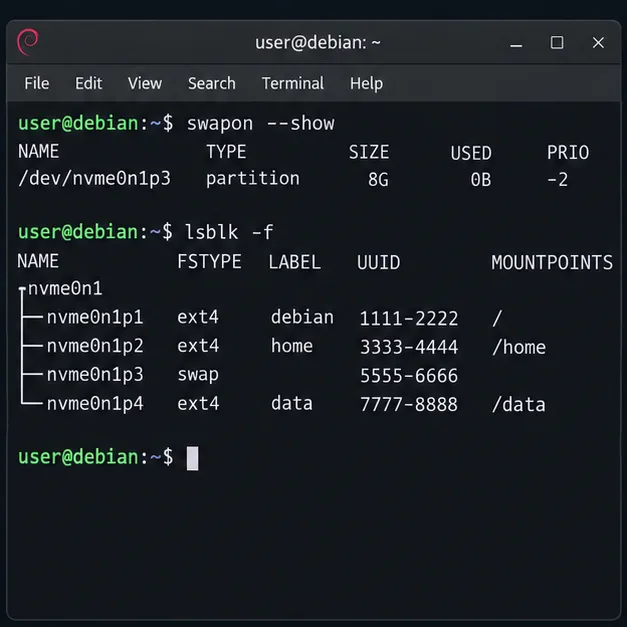
تحقق من مناطق التبديل النشطة وقم بمطابقتها مع قائمة أجهزة الكتل:
swapon --show --output=NAME,TYPE,SIZE,USED,PRIO
lsblk -o NAME,PATH,TYPE,FSTYPE,UUID,PARTUUID,SIZE
ابحث عن الصف الذي TYPEيحتوي على و part. سجّل قيمته وتأكد من أنه نفس القسم الموضح بواسطة . يُحدد القسم نفسه ويظل ثابتًا عند إعادة إنشاء منطقة التبديل. قد يتغير مُعرّف نظام ملفات التبديل لأن التعيين المُشفّر يُعاد تهيئته عند بدء التشغيل.FSTYPEswapPARTUUIDswapon --showPARTUUID
قم بعمل نسخة احتياطية /etc/fstabقبل التعديل. إذا كان القسم قيد الاستخدام، فقم بإيقاف تشغيل منطقة التبديل الخاصة به فقط.
sudo cp -a /etc/fstab "/etc/fstab.before-cryptswap.$(date +%s)"
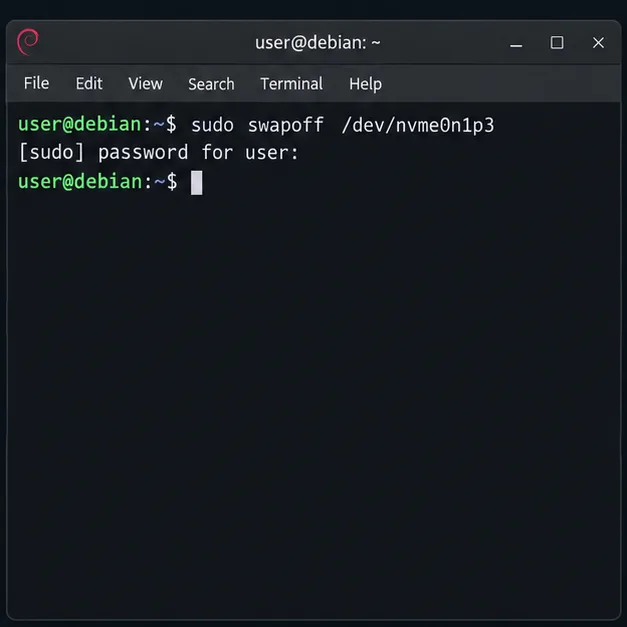
sudo swapoff /dev/nvme0n1p3
استبدل الجهاز /dev/nvme0n1p3بالجهاز الذي تم التحقق منه. يؤدي تعطيل مساحة التبديل إلى إعادة أي صفحات مخزنة هناك إلى الذاكرة. إذا فشل الأمر أو كان الجهاز تحت ضغط كبير على الذاكرة، فتوقف هنا، وأغلق العمليات التي تستهلك الكثير من الذاكرة، ثم أعد المحاولة عندما تتوفر ذاكرة وصول عشوائي كافية.
افتح ملف crypttab باستخدام محرر بصلاحيات الجذر:
sudoedit /etc/crypttabأضف سطرًا واحدًا، واستبدله YOUR-PARTUUIDبمعرف القسم الفعلي. حافظ على اسم التعيين cryptswapمتسقًا في الخطوة التالية.
cryptswap PARTUUID=YOUR-PARTUUID /dev/urandom plain,cipher=aes-xts-plain64,size=256,hash=sha1,swap/etc/crypttabيُخبر هذا الأمر نظام دبيان بوحدة التخزين المشفرة التي سيتم إنشاؤها عند بدء التشغيل. PARTUUID=يشير المصدر إلى القسم الخام، /dev/urandomويُزوّد بمفتاح جديد، plainويختار تشفير dm-crypt بدون رأس LUKS ثابت، swapويطلب من أداة crypttab المساعدة تهيئة الجهاز المُعيّن كقسم تبديل. يتم تحديد التشفير وحجم المفتاح والتجزئة بشكل صريح، وفقًا لمثال crypttab الخاص بـ Debian Bookworm . يظهر التعيين على النحو التالي /dev/mapper/cryptswap: . swapيتم تشغيل هذا الخيار mkswapعلى الجهاز المُعيّن عند بدء التشغيل، لذا تتم إعادة تهيئة محتوياته في كل عملية إعادة تشغيل. وجّه المصدر فقط إلى قسم التبديل المُخصّص الذي تحققت منه؛ فهذا الخيار مُدمّر إذا تم توجيهه إلى قسم يحتوي على ملفات.
افتح الملف الآن /etc/fstab. قم بتعليق أو حذف السطر القديم الذي يُفعّل قسم التبديل الخام، بما في ذلك أي سطر يُشير إلى مُعرّف التبديل الحالي (UUID). أضف هذا الإدخال بدلاً منه:
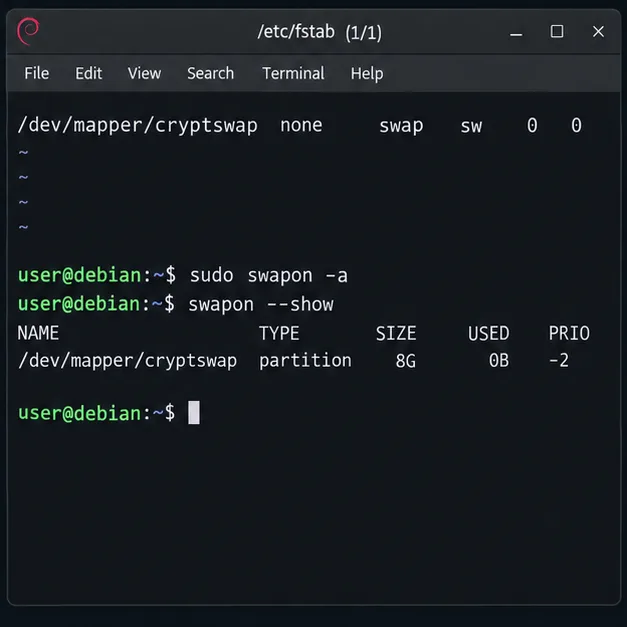
/dev/mapper/cryptswap none swap sw 0 0لا تترك كلا المدخلين نشطين: فقد يؤدي ذلك إلى تمكين القسم غير المشفر إلى جانب التعيين المشفر. fstabيصف الملف مناطق التبديل المُفعّلة أثناء بدء التشغيل، بينما يقوم مُولّد cryptsetup الخاص بنظام systemd في دبيان بقراءة /etc/crypttabوإنشاء الوحدات المقابلة. راجع دليل مُولّد cryptsetup الخاص بنظام systemd في Bookworm ودليل fstab الخاص بدبيان .
احفظ كلا الملفين وأعد تشغيل الجهاز حتى يتمكن نظام دبيان من إنشاء عملية الربط أثناء بدء التشغيل:
sudo rebootبعد تسجيل الدخول مرة أخرى، تحقق من كل من مسار التبديل النشط وتعيين dm-crypt:
swapon --show
sudo cryptsetup status cryptswap
يجب أن يُشير سجل التبديل إلى القسم الأصلي /dev/mapper/cryptswap، وليس القسم الخام. يجب أن يُظهر ناتج حالة cryptsetup تعيينًا نشطًا للقسم الخام والقسم الأساسي المتوقع. هذا الفحص الثاني مهم: فظهور إدخال التبديل swapon --showوحده لا يُثبت أنه مُشفّر.
إذا كان التعيين مفقودًا، فتحقق من تهجئة الاسم PARTUUIDوافحص lsblkسجل الإقلاع sudo journalctl -b -u systemd-cryptsetup@cryptswap.service. تأكد من أن إدخال raw-device القديم لم يعد نشطًا /etc/fstab. لا تقم بتشغيل الأمر mkswapمباشرةً على قسم raw بعد إعداد التعيين.
مع توليد مفتاح جديد عند كل عملية تشغيل، يتم تشفير المحتويات المكتوبة إلى قسم التبديل خلال تلك الجلسة على وحدة التخزين، ولا يتم الاحتفاظ بمفتاح الجلسة السابقة بعد إيقاف التشغيل. يُعد هذا مفيدًا عند إيقاف تشغيل الجهاز وفحص وحدة التخزين الخاصة به. لا يقوم هذا بتشفير باقي القرص، أو حماية البيانات أثناء تشغيل نظام دبيان، أو مسح النصوص غير المشفرة التي قد تكون متبقية على القسم قبل التحويل تلقائيًا. إذا كانت محتويات قسم التبديل القديمة حساسة، فيُرجى التعامل مع تنظيفها كمهمة منفصلة خاصة بوحدة التخزين؛ إذ لا تضمن إعادة تهيئة نظام الملفات مسحًا آمنًا، خاصةً على محركات الأقراص الصلبة SSD.
يصف دليل تثبيت Bookworm في دبيان تشفير المفتاح العشوائي بأنه مناسب لمساحة التبديل، ويشير إلى أنه يمنع استعادة صورة وضع الإسبات بعد إعادة التشغيل. راجع قسم "وحدة التخزين المشفرة" في دليل تثبيت دبيان 12. بالنسبة للجهاز النشط، استخدم أمري التحقق المذكورين أعلاه: يجب أن يكون المحوّل نشطًا، ويجب أن يتطابق جهازه الأساسي مع القسم الذي حددته.
قم بإعداد تشفير المفتاح العشوائي لقسم التبديل الحالي في Debian 12، وتحقق من تعيين dm-crypt النشط، وافهم المفاضلة المتعلقة بالسبات.
تقييد حسابات SSH في Ubuntu 24.04 إلى مجلدات SFTP المحددة باستخدام chroot والأذونات المناسبة وقواعد المطابقة والاختبارات الآمنة - دون منح الوصول إلى shell.
ابحث عن العملية التي تمتلك قفل واجهة dpkg الأمامية في Ubuntu، ودع عمل الحزمة يكتمل، وقم بإصلاح عمليات التثبيت المتقطعة دون حذف ملفات القفل.
قم بإعداد لقطات نظام Btrfs المجدولة على سطح مكتب Ubuntu باستخدام Timeshift، وتحقق من تخطيط وحدة التخزين الفرعية في Ubuntu، واختر فترة الاحتفاظ، وافهم ما لا يمكن للقطات حمايته.
خطط لعملية ترحيل أكثر أمانًا من Debian 12 إلى Testing: قم بالترقية من خلال Stable، وقم بعمل نسخة احتياطية، ونظف مصادر APT، وقم بمحاكاة تغييرات التبعية، وتحقق مما تغير.
قم بتشخيص وضع الطوارئ في خادم أوبونتو بأمان. اقرأ سجلات بدء التشغيل، وتحقق من مجلدات الجذر و fstab، وأصلح الوحدة المعطلة، وتعامل مع أخطاء نظام الملفات، وتحقق من إعادة التشغيل النظيفة.
قم بإعداد خادم VPN يعمل بنظام Debian 12 باستخدام WireGuard لعميل واحد عن بُعد. قم بتكوين المفاتيح، وتوجيه IPv4، و NAT باستخدام nftables، وإمكانية الوصول إلى جدار الحماية، وفحوصات الاتصال.
Harden a Debian 12 workstation with a careful CIS Benchmark workflow: select the right profile, patch safely, review services and access, configure nftables, and document evidence.
تشخيص عمليات إيقاف MySQL بسبب نفاد الذاكرة على Debian 12، والتحقق من حدود ذاكرة VPS، وتكوين التبديل، وضبط ذاكرة قاعدة البيانات والتزامن دون تقديم حل شامل.
تعلم كيفية إنشاء واختبار سطح مكتب OSTree مشتق من Debian في جهاز افتراضي، بما في ذلك إعداد شجرة النظام، وتكامل التمهيد، وفحوصات النشر، والتراجع.