في كل مرة تقوم فيها بتسجيل الدخول إلى جهاز غير موثوق به مع تشغيل التحقق بخطوتين ، ستتلقى رمز أمان في بريدك الإلكتروني أو على هاتفك للتأكد من أنك الشخص الذي يسجل الدخول. إذا قمت بإيقاف تشغيل التحقق على خطوتين ، فستتلقى رموز الأمان وتعيد إرسالها بشكل دوري وكلما كان هناك خطر على أمان حسابك. إذا كنت لا تريد استخدام البريد الإلكتروني أو المكالمات أو الرسائل النصية ، فيمكنك استخدام تطبيق Microsoft Authenticator لتحسين أمان حسابك وتسجيل الدخول بدون كلمة مرور. لتمكين أو تعطيل التحقق على خطوتين:
قم بإعداد التحقق الثنائي
تابع تسجيل الدخول إلى حساب Microsoft Office الخاص بك
أدخل رقم الهاتف للتحقق وحدد " التالي "
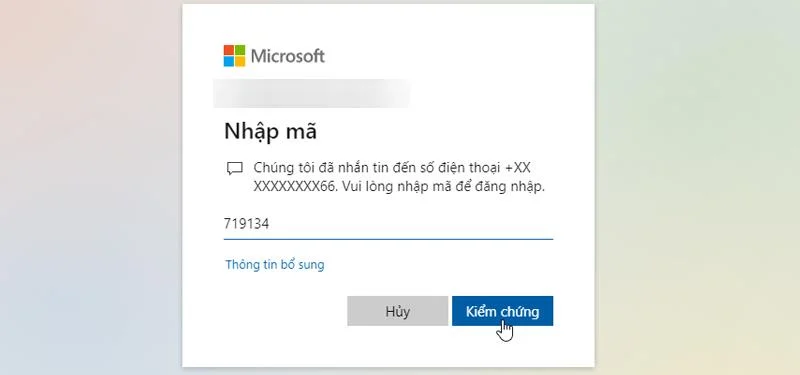
أدخل رمز التحقق المرسل إلى رسالة الهاتف النصية وحدد " تحقق "
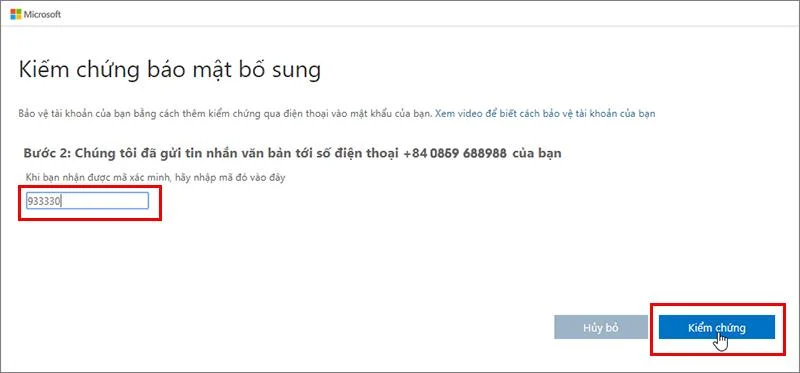
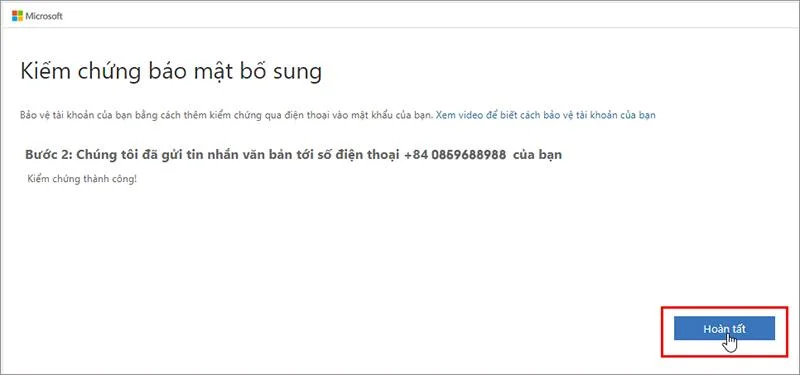
المصادقة ناجحة ، حدد " إنهاء "

في كل مرة نقوم بتسجيل الدخول على جهاز كمبيوتر غريب ، بالإضافة إلى كلمة المرور ، سنقوم بالمصادقة عبر رسالة OTP المرسلة إلى الهاتف ، نحتاج إلى إدخال OTP - كلمة مرور لمرة واحدة وتحديد " Verify "

في حالة استخدام Office 365 بانتظام على جهاز كمبيوتر واحد (لا تتم مشاركته مع الآخرين) ، يمكننا اختيار " عدم إظهار هذه الرسالة مرة أخرى " وتأكيد " نعم "
قم بإيقاف تشغيل ميزة "المصادقة الثنائية"
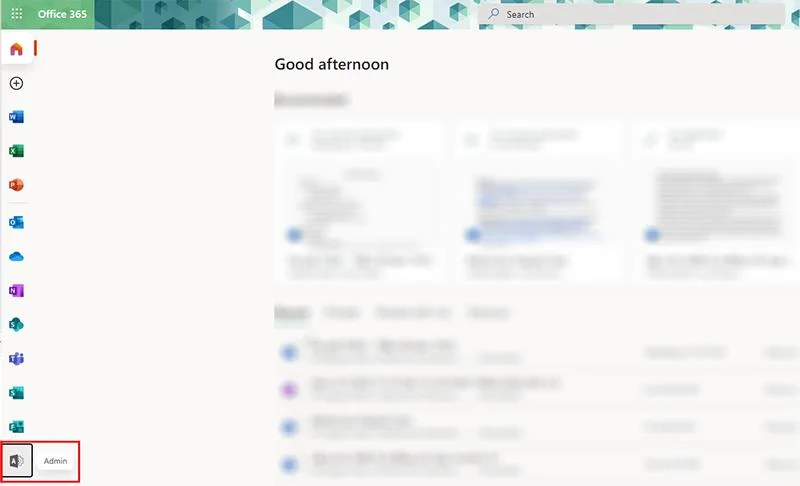
توفر ميزة المصادقة ثنائية العوامل أمانًا مطلقًا للمؤسسة ، ولكنها تسبب أيضًا الكثير من المتاعب للمستخدمين العاديين. لإيقاف تشغيل هذه الميزة ، نحتاج إلى تسجيل الدخول باستخدام حساب المسؤول وتحديد مركز المسؤول

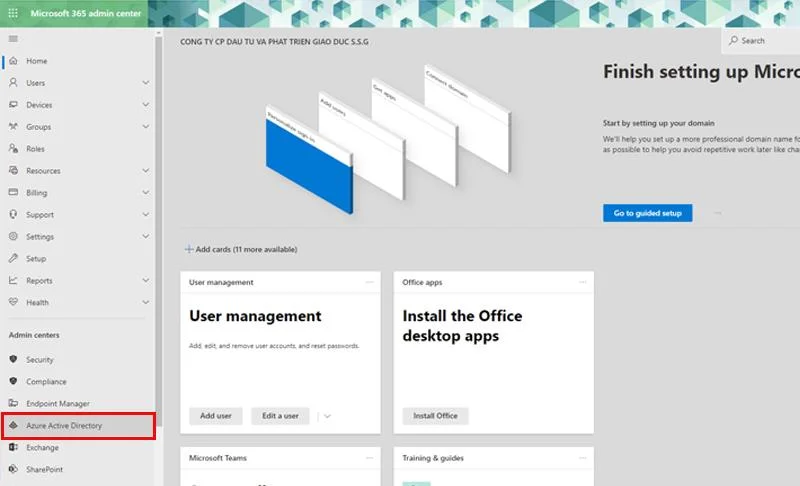
بعد ذلك نختار " Azure Active Directory "

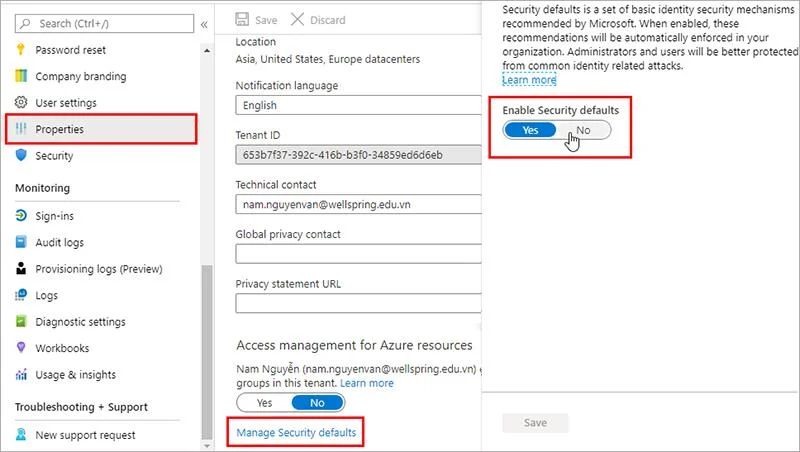
استمر في تحديد Azure Active Directory >> الخصائص >> إدارة افتراضيات الأمان

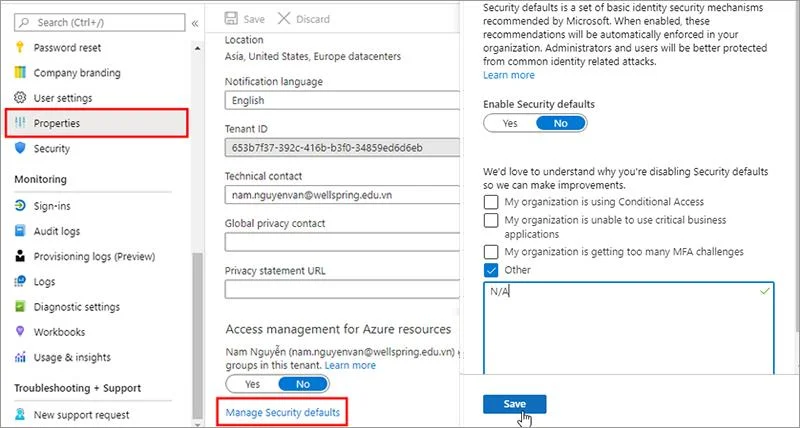
في مربع الخيار تمكين الإعدادات الافتراضية للأمان ، انقر فوق لا

عند إيقاف تشغيل هذه الوظيفة ، نحتاج إلى تحديد سبب إيقاف تشغيلها (على سبيل المثال ، يمكنك إدخال "غير متاح") واختيار " حفظ ".

من الآن فصاعدًا ، لن تتطلب حسابات Office 365 في مؤسسة تسجيل الدخول بعد الآن مصادقة ثنائية حتى يقوم المسؤول بتشغيلها.