قم بإنشاء خادم تحديث محلي لنظام SUSE مع RMT على SLES 15

قم بإعداد RMT على SLES 15، وقم بنسخ المستودعات المرخصة، وتحقق من تسجيل HTTPS والوصول إلى الحزم من عميل اختبار.
بالنسبة لمحطة عمل أو خادم SLES 15 نموذجي يحتاج إلى مستخدمين وتسجيلات دخول مدعومة من Active Directory، استخدم User Logon Managementوحدة YaST وحدد Microsoft Active Directory لكلٍ من الهوية والمصادقة؛ هذا هو المسار المعتمد على SSSD من SUSE. على سبيل المثال، يستخدم هذا الشرح مضيفًا افتراضيًا باسم linux01ونطاقًا افتراضيين ad.example.com. ينطبق هذا عندما يتمكن العميل من الوصول إلى خدمات DNS ووقت Active Directory، ولديك بيانات اعتماد تسجيل كمبيوتر معتمدة.
تتبع هذه الإجراءات دليل الأمان والتحصين الخاص بنظام SLES 15 SP7 من SUSE. قد تحتوي حزم الخدمة السابقة على شاشات YaST أو تفاصيل حزم مختلفة، لذا استخدم الدليل المتوافق مع حزمة الخدمة المثبتة. إذا كانت متطلباتك تتطلب دعم NTLM أو علاقات ثقة بين الغابات، فإن SUSE تُشير إلى وحدة عضوية مجال Windows المنفصلة، والمبنية على Winbind، باعتبارها الخيار الأنسب.
يعتمد اكتشاف Active Directory على سجلات نظام أسماء النطاقات (DNS)، ويعتمد توثيق Kerberos على ساعة دقيقة. وجّه عميل SLES إلى خادم DNS قادر على حلّ اسم نطاق Active Directory ووحدات التحكم الخاصة به؛ في الإعدادات الشائعة، يعني ذلك استخدام خادم DNS الخاص بـ Active Directory بدلاً من خادم DNS عام. قم بمزامنة العميل مع مصدر الوقت المعتمد لنطاقك.
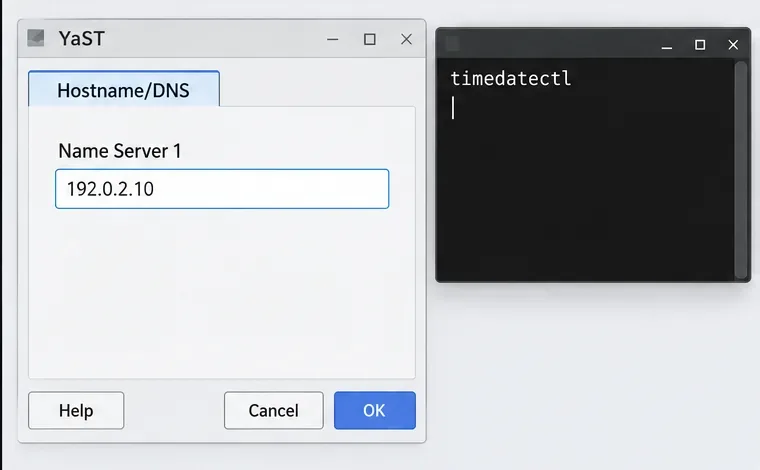
في YaST، افتح الملف Network Settings، وحدد الخيار المناسب Hostname/DNS، ثم أدخل Name Server 1عنوان خادم DNS الخاص بـ Active Directory. العنوان الموضح في الصورة هو مجرد مثال توضيحي. بعد ذلك، تأكد من اسم المضيف المحلي وحالة الوقت.
hostname
timedatectl status
قارن اسم الكمبيوتر بالاسم المسجل له في Active Directory. إذا اختلفا، فسيُظهر مربع حوار الانضمام في SUSE AD hostnameحقلًا لذلك. لا تُعطّل جدار الحماية كاختصار للاكتشاف؛ اطلب من فريق الشبكة السماح بحركة البيانات المطلوبة بين العميل ووحدة تحكم المجال وفقًا لقواعد مؤسستك. كما تُحذّر SUSE من أن الأسماء التي تنتهي بـ . .localقد تتعارض مع نظام أسماء النطاقات متعدد البث (Multicast DNS)، لذا تحقق من تصميم نظام أسماء النطاقات لديك إذا كان هذا هو لاحقة نطاقك.
في YaST، افتح User Logon Management. لا تختار هذا الخيار Windows Domain Membershipفي هذه العملية: توثق SUSE أن هذه الوحدة تعتمد على Winbind، بينما إدارة تسجيل دخول المستخدم هي الخيار الذي يعتمد على SSSD وهو المفضل عمومًا لمصادقة AD.
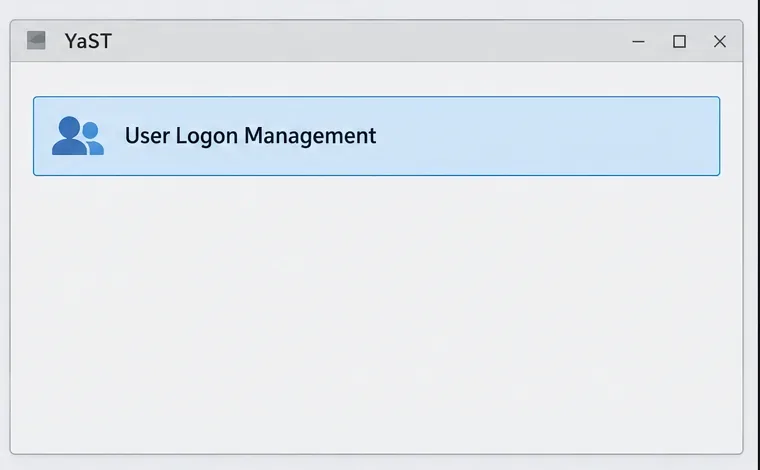
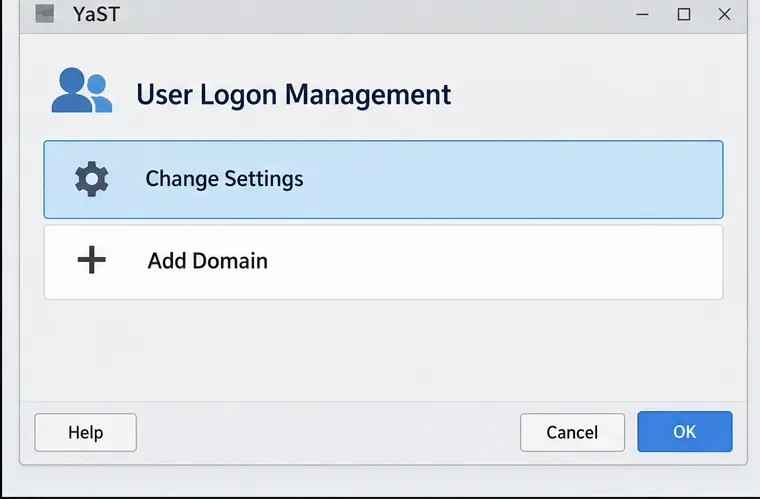
افتح Change Settings، وحدد Add Domain، وأدخل اسم نطاق DNS، مثل ad.example.com. اضبط كلاً من خدمة الهوية وخدمة المصادقة على Microsoft Active Directory، وتأكد Enable the domainمن تحديد .
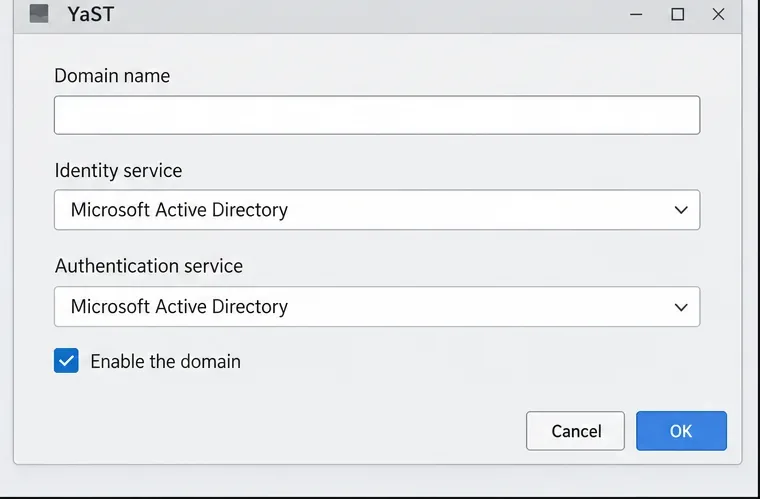
احتفظ بالإعدادات الافتراضية الأخرى ما لم تتطلب بيئتك اسم مضيف Active Directory محددًا أو قائمة ثابتة بوحدات تحكم المجال. إذا لم يكن الاكتشاف التلقائي لنظام أسماء النطاقات (DNS) مناسبًا، فأدخل أسماء مضيفي وحدات تحكم المجال التي يوفرها فريق Active Directory لديك. حدد OKهذا الخيار ليتمكن YaST من تثبيت أي برامج مفقودة والتحقق من إمكانية الوصول إلى وحدة التحكم.
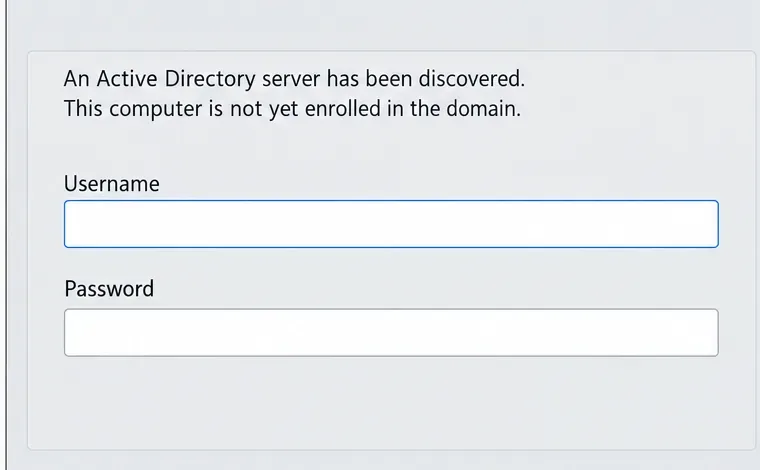
عندما يُبلغ YaST عن اكتشاف خادم Active Directory ولكن لم يتم تسجيل الكمبيوتر بعد، أدخل حساب التسجيل وكلمة المرور المُصرّح بهما. يستخدم مربع حوار SUSE الموثق حساب مسؤول Active Directory؛ اتبع الإجراءات المعتمدة من فريق الدليل لتسجيل الكمبيوتر، ولا تُدرج كلمة المرور في أي نص برمجي أو مقال. إذا لم يتمكن مربع الحوار من اكتشاف الخادم، فارجع إلى فحوصات DNS واسم المضيف قبل إعادة المحاولة.
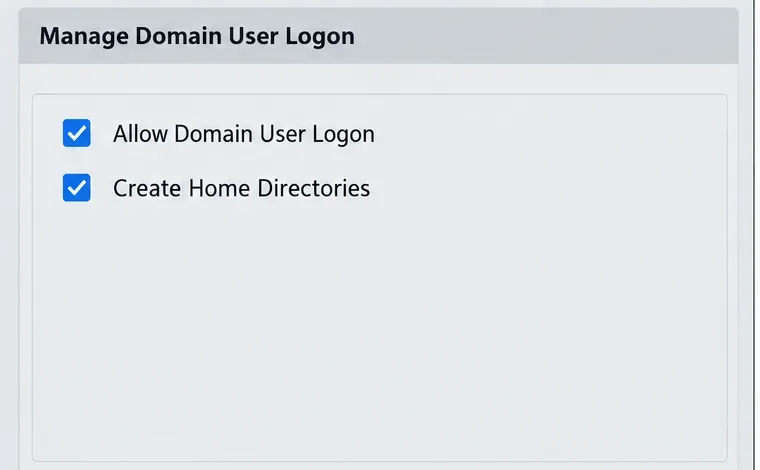
بعد التسجيل، قم بتفعيل هذه الميزة Allow Domain User Logon. حدد ما إذا كنت ترغب في تفعيلها Create Home Directoriesبناءً على سياسة بيانات المستخدم الخاصة بالخادم. يؤدي هذا إلى إنشاء مجلدات رئيسية محلية لمستخدمي Active Directory عند تسجيل الدخول لأول مرة؛ وهو أمر مفيد للأجهزة التي ينبغي أن تحتفظ ببيانات المستخدم الرئيسية المحلية، ولكنه لا يقوم بإنشاء حساب المستخدم أو إدارته في Active Directory.
إذا كان Active Directory يوفر بالفعل سمات كل مستخدم UnixHomeDirectory، فتأكد من أنها مُعبأة ومتاحة وفقًا لتصميم دليل المستخدم. عندما يحتاج المستخدم إلى مسار احتياطي، استخدم الأمر Service Options` Name switch>>` Extended Optionsلتكوينه fallback_homedir، على سبيل المثال /home/%u. تُشير وثائق SUSE إلى أنه يتم استخدام مسار احتياطي عند عدم توفير مسار Active Directory، override_homedirمع إعطاء الأولوية لقيمة المستخدم. اختر مسارًا احتياطيًا فقط بعد مراجعة سياسة دليل المستخدم الرئيسي.

احفظ الإعدادات وراجع ملخص التكوين الناتج. إذا كان النظام يستخدم Samba أيضًا، فاختر خيار استبدال تكوين Samba فقط عند الرغبة في هذا التكامل؛ فهو منفصل عن تفعيل تسجيل دخول المستخدم عبر SSSD.
تأكد من تفعيل SSSD، ثم استعلم عن حساب نطاق حقيقي باستخدام تنسيق الاسم المعتمد لنطاقك. في هذا المثال، استبدل EXAMPLEو aliceباسم النطاق المختصر وحساب اختبار موجود.
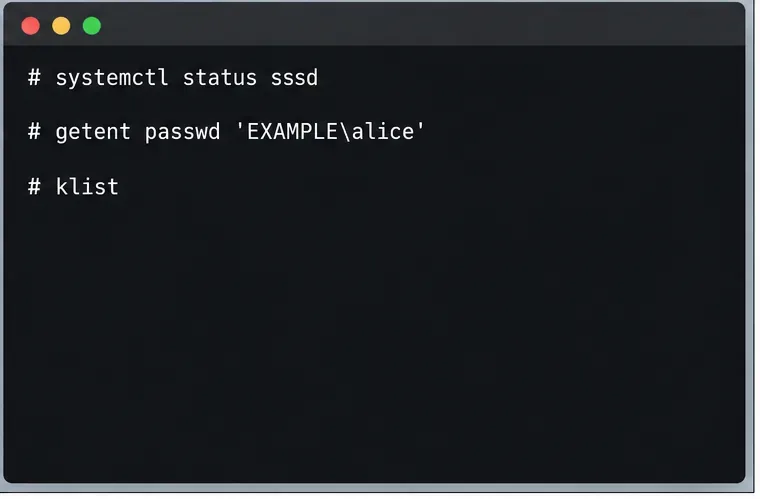
systemctl status sssd
getent passwd 'EXAMPLE\alice'
يؤكد إدخال كلمة المرور المُسترجعة قدرة NSS على الوصول إلى الحساب، ولكنه لا يُثبت وحده قدرة المستخدم على المصادقة أو الوصول إلى التطبيقات. اختبر تسجيل دخول تفاعلي باستخدام بيانات اعتماد المجال، وذلك باستخدام النموذج الموثق DOMAIN_NAME\USER_NAMEفي وحدة التحكم أو مدير العرض. بعد تسجيل الدخول، شغّل الأمر klistللتحقق مما إذا كانت الجلسة تحتوي على تذكرة Kerberos.
إذا كان SSSD قيد التشغيل ولكن فشل البحث عن المستخدم، فأعد التحقق من اسم النطاق المؤهل بالكامل، وخادم DNS، واسم المضيف، وخيارات الهوية والمصادقة في YaST. إذا نجح البحث ولكن فشل تسجيل الدخول، فتحقق من تفعيل الحساب، وصحة كلمة المرور، وقدرة العميل على الوصول إلى وحدة تحكم النطاق. لا تُنهِ العملية إلا بعد أن يتمكن مستخدم اختبار مُصرَّح له من تسجيل الدخول، والتأكد من سلوك دليل المستخدم الرئيسي المتوقع، واستمرار عمل الخدمات المطلوبة للخادم.
قم بإعداد RMT على SLES 15، وقم بنسخ المستودعات المرخصة، وتحقق من تسجيل HTTPS والوصول إلى الحزم من عميل اختبار.
قم بتوصيل SLES 15 بـ AD باستخدام إدارة تسجيل الدخول المستندة إلى SSSD من YaST، ثم تحقق من البحث في الدليل، وتسجيل الدخول إلى المجال، وتذاكر Kerberos.
قم بإعداد مسار التصحيح المباشر الصحيح لنظام SLES 16.0 أو 15 SP7، وقم بتطبيق إصلاحات النواة المؤهلة، وتأكد من ما هو نشط دون الخلط بينه وبين تحديث النواة الذي يتطلب إعادة التشغيل.
يمكن ترقية نظام SLES 15 SP5 إلى SP6 عبر الإنترنت، ولكن يجب إعادة تشغيل كل عقدة. استخدم ترقية متدرجة مُختبرة أو عملية نقل تدريجية (أزرق-أخضر) للحفاظ على إمكانية الوصول إلى أحمال العمل.
قم بإنشاء وتحسين والتحقق من ملف تعريف AppArmor ذي أقل الامتيازات على SLES 15 SP7، مع ملاحظة واضحة حول SELinux الافتراضي في SLES 16.
استخدم ملف تعريف STIG المدعوم من SUSE لفحص SLES 15، واختبار المعالجة، ومراجعة النتائج المتبقية، والاحتفاظ بأدلة التقييم.
تتبع فشل اتصال Cockpit من خلال DNS، والمنفذ 9090، ومقبس systemd، وfirewalld، وTLS، وإعدادات تسجيل الدخول باستخدام إرشادات SUSE الحالية.
قم بإنشاء اتصال إيثرنت زائد على SLES 15 باستخدام YaST و Wicked، وقم بتكوين ربط النسخ الاحتياطي النشط، وتحقق من كلا المنفذين والتحويل التلقائي في حالة الفشل.
قم بتحويل نظام SLES 15 الحالي إلى ملف تعريف AutoYaST تمت مراجعته، وقم بالتحقق من صحته، واستخدمه لنشر خادم اختبار بخطوات يدوية أقل.
قم بتثبيت أدوات SLES 15 KVM و libvirt، وقم بتمكين خدمة المضيف الصحيحة، وقم بتكوين الأجهزة الافتراضية المحددة للبدء بعد إعادة التشغيل.







