رفع حد ملفات Systemd في Synapse بدون تخمين

قم بتشخيص ما إذا كان برنامج Synapse قد وصل إلى الحد الأقصى للملفات المفتوحة لكل عملية، وقم بتعيين ملف systemd drop-in للخدمة أو العامل المناسب، وتحقق من الحد الأقصى للتشغيل.
سيناريو توضيحي: يدير روان خادمًا منزليًا صغيرًا من نوع Matrix، ويلاحظ في سجل Synapse [Errno 24] Too many open filesارتفاعًا في النشاط. إذا وصل برنامج Synapse قيد التشغيل إلى الحد الأقصى لعدد الملفات المفتوحة المسموح به في systemd، فقم بإنشاء LimitNOFILEملف systemd إضافي للخدمة المتأثرة، وأعد تحميل systemd، ثم أعد تشغيل Synapse. تأكد من الحد الأقصى لعدد الملفات المفتوحة في البرنامج قيد التشغيل. لا تُغير حدًا عامًا في نواة النظام إلا بعد التأكد من استنفاد جدول الملفات على مستوى الجهاز.
يعتمد الحد الأقصى الدقيق على التثبيت وحجم العمل؛ والقيمة المذكورة أدناه ليست الحد الأدنى الرسمي لـ Synapse. تغطي إرشادات systemd الحالية من Synapse خدمة رئيسية، ووحدات قوالب عاملة اختيارية، وهدفًا يجمعها. طابق أسماء الوحدات مع تثبيتك. راجع وثائق Synapse systemd-with-workers .
يشير مصطلح "فتح الملفات" إلى مُعرّفات الملفات: وهي عبارة عن مُعرّفات يستخدمها البرنامج للاتصال بالمنافذ والملفات والأنابيب وغيرها من الموارد. قد يحتاج Synapse إلى العديد من المُعرّفات لاتصالات العملاء والاتحاد واتصالات قواعد البيانات والعمال. ابدأ بفحص الخدمة وسجلاتها.
sudo systemctl status matrix-synapse.service
sudo journalctl -u matrix-synapse.service -b --no-pager -n 100
sudo systemctl show matrix-synapse.service -p MainPID -p LimitNOFILE
استبدل هذا الخيار matrix-synapse.serviceإذا كان لوحدتك اسم آخر. قد تُسمّي الحزمة أو الحاوية أو عملية النشر المخصصة الخدمة أو تُشغّلها باسم مختلف. استخدم هذا الخيار systemctl list-units '*synapse*'للعثور على الوحدات التي يُديرها مدير systemd الحالي. إذا لم يُشغّل systemd برنامج Synapse مباشرةً، فقد لا يتحكّم هذا التجاوز في العملية.
استخرج البيانات MainPIDمن المخرجات وافحص تلك العملية. استبدل معرّف العملية الرقمي الخاص بها بـ PID:
grep -i 'open files' /proc/PID/limits
ls /proc/PID/fd | wc -l
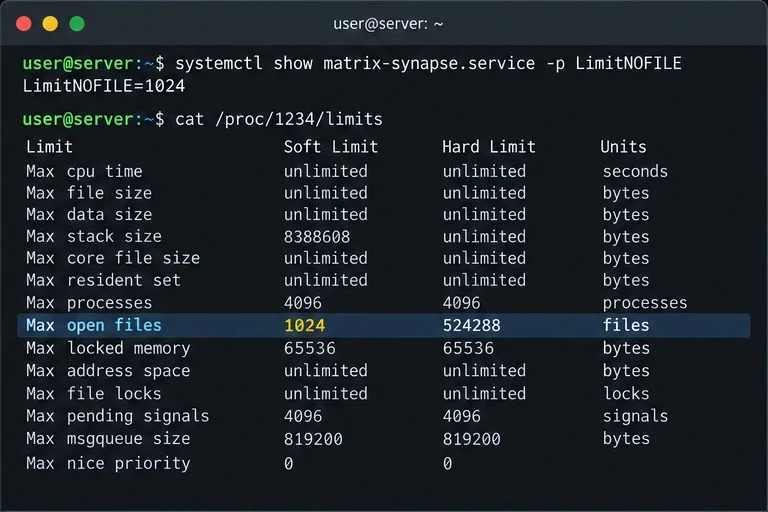
يُظهر الأمر الأول الحدود الدنيا والعليا للعملية الجارية؛ بينما يحسب الأمر الثاني عدد الواصفات المفتوحة حاليًا. إذا كان العدد قريبًا من الحد الأدنى، واحتوى السجل على `<input type="name">` Too many open filesأو Errno 24`<input type="name">`، فإن وجود حد لكل عملية يُعد سببًا محتملاً. تُتيح نواة النظام هذه القيم من خلال `<input type="name">` /proc/<pid>/limits؛ راجع مرجع حدود عمليات لينكس .
في مثال روان، لنفترض أن الحد الأقصى المسموح به للعملية هو 1024، وأن عدد الواصفات قريب منه. هذا يدعم تعديل الوحدة. أما إذا كانت العملية بعيدة كل البعد عن حدها، فيجب فحص الخطأ الكامل واستخدام الموارد قبل رفع الحدود؛ فقد يكون السبب تسربًا أو عطلًا آخر.
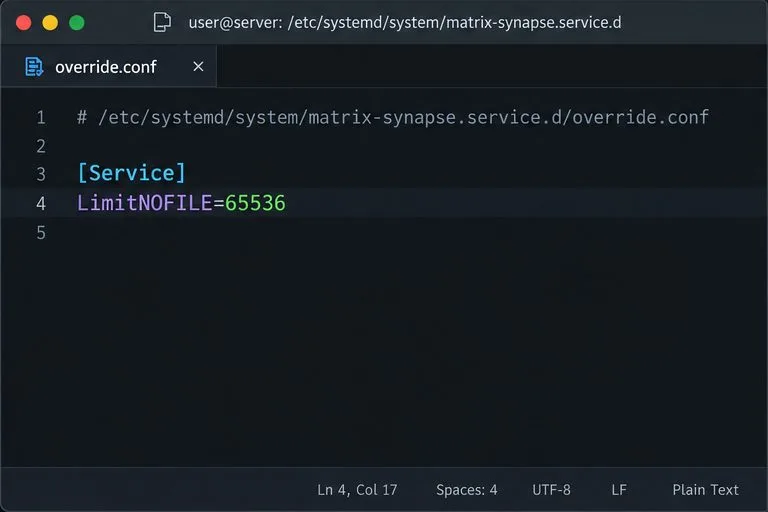
يُضيف هذا الملحق تعديلاً بسيطاً دون تغيير وحدة المورّد الخاصة بالحزمة. في تثبيت systemd نموذجي، أنشئ التعديل للوحدة الرئيسية الفعلية:
sudo systemctl edit matrix-synapse.serviceأدخل هذا الإعداد في المحرر:
[Service]
LimitNOFILE=65536
احفظ الملف واخرج. 65536هذا مثال، وليس قيمة مُحددة من Synapse. اختر قيمة أعلى من ذروة الاستخدام المُلاحظة مع هامش أمان، ضمن الحد الأقصى المُعتمد من قِبل المُضيف وقدرته التشغيلية. يقبل systemd إعدادات حد الموارد مثل 1023 LimitNOFILE؛ كما تُحذر وثائقه من أن بعض البرامج التي تستخدم هذه الإعدادات select(2)لا يُمكنها التعامل مع مُعرّفات أعلى من 1023. تأكد من أن وقت التشغيل والتطبيق يتحملان القيمة المُختارة بدلاً من نسخها بشكل أعمى. اقرأ وثائق systemd.exec الخاصة بحد الموارد .
أعد تحميل تعريفات الوحدات وأعد تشغيل برنامج Synapse حتى يتم إعادة تشغيل العملية بالحد الجديد:
sudo systemctl daemon-reload
sudo systemctl restart matrix-synapse.service
sudo systemctl status matrix-synapse.service --no-pager
لا تعتمد على ulimit -nجلسة SSH لتغيير خدمة النظام. تتلقى واجهة تسجيل الدخول وخدمة systemd حدودًا من سياقات مختلفة؛ يجب فحص الإعداد الفعلي للخدمة مباشرةً.
إذا كنت تُشغّل عمال Synapse، فإن كل عامل يُمثّل عملية خدمة منفصلة وله حدّ موارد خاص به. يستخدم مثال systemd الرسمي وحدات مثل matrix-synapse-worker@generic_worker.service. أنشئ ملفًا مُطابقًا لكل وحدة عامل نشطة تصل إلى الحدّ الأقصى، على سبيل المثال:
sudo systemctl edit matrix-synapse-worker@generic_worker.serviceثم أضف نفس [Service]الأسطر LimitNOFILE، وأعد تحميل systemd، وأعد تشغيل العامل أو هدف Synapse. توضح وثائق Synapse أن إعادة تشغيل الهدف تعني إعادة تشغيل الخادم الرئيسي وعماله معًا. تأكد من الحد الفعلي لكل وحدة متأثرة على حدة.
بالنسبة لـ Docker أو أي مدير حاويات آخر، لا يُجدي تجاوز إعدادات systemd على المضيف إلا إذا كانت هذه الوحدة تُشغّل العملية مباشرةً وتمرر الحدّ. وإلا، فقم بتعيين حدّ مُعرّفات الملفات من خلال وقت تشغيل الحاوية أو إعدادات التنسيق، ثم أعد إنشاء/تشغيل الحاوية وافحص العملية داخلها. تُدرج وثائق تثبيت Synapse صورة الحاوية الرسمية؛ وتختلف تفاصيل التغليف، لذا تحقق من التكوين الحالي لوقت التشغيل بدلاً من تطبيق أمر خاص بالمضيف فقط.
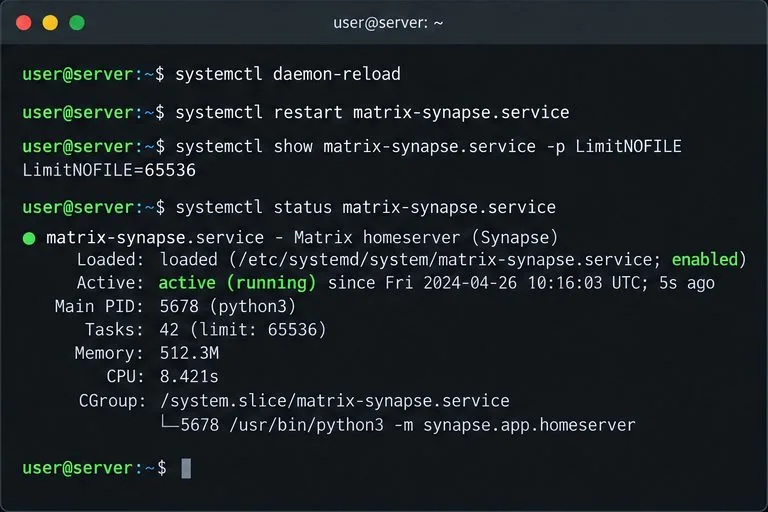
بعد إعادة التشغيل، أعد تشغيل العملية systemctl showوافحصها /proc/PID/limitsباستخدام معرّف العملية الرئيسي الجديد. يجب أن تعكس الحدود القصوى والدنيا الفعّالة القيمة المُكوّنة. تحقق من سجل العمليات بحثًا عن حالات فشل بدء التشغيل Too many open filesوالأخطاء الجديدة، ثم أرسل طلبًا من العميل وتأكد من استئناف نشاط الاتحاد أو نشاط العامل المتأثر.
إذا كان الخطأ يشير Too many open files in systemإلى جدول ملفات النواة، فافحصه /proc/sys/fs/file-nr: الرقم الأول فيه يمثل عدد مؤشرات الملفات المخصصة، والثالث يمثل الحد الأقصى. يختلف نقص الذاكرة على مستوى النظام عن وصول Synapse إلى حدّ الواصفات الخاص به؛ لذا تحقق من الخدمات الأخرى والسعة العامة قبل التفكير في إجراء تغييرات على مستوى النواة. راجع وثائق مرجع نظام ملفات proc في Linux .file-nrfile-max
بالنسبة لروان، لا يتم التحقق من الإصلاح إلا عندما تصل العملية المُعاد تشغيلها إلى الحد المطلوب، ويبقى برنامج Synapse نشطًا، ولا يتكرر خطأ السجل الأصلي تحت عبء العمل ذي الصلة. إذا استمر الاستخدام في الارتفاع نحو الحد الجديد، فابحث عن تسريبات الواصفات أو احتياجات السعة بدلًا من زيادة العدد بشكل متكرر.
قم بتشخيص ما إذا كان برنامج Synapse قد وصل إلى الحد الأقصى للملفات المفتوحة لكل عملية، وقم بتعيين ملف systemd drop-in للخدمة أو العامل المناسب، وتحقق من الحد الأقصى للتشغيل.
اكتشف ما إذا كان الخطأ يقتصر على متصفح واحد أو حدث واحد، ثم استخدم مفتاح استرداد Element أو جهازًا موثوقًا به دون المخاطرة بسجل التصفح المشفر المتبقي.
استخدم واجهات برمجة تطبيقات Synapse الخاصة بحذف السجلات والوسائط أو إعدادات الاحتفاظ لإزالة البيانات القديمة بأمان، ثم تحقق من اكتمال العملية واستعادة مساحة القرص.
قم بتثبيت المكتبة الحالية، وقم بتوصيل حساب Matrix مخصص، وقم بتشغيل روبوت !echo صغير مع معالجة بيانات اعتماد أكثر أمانًا واختبار واضح.
قم بإعداد ثلاثة جسور mautrix مع تسجيلات وتسجيلات دخول واختبارات منفصلة - وتجنب مفاجآت شبكات Docker وسياسة الحساب والمزامنة.
ابحث عن الأشياء التي تملأ مساحة تخزين Synapse، وقم بتعيين الاحتفاظ الآمن بالوسائط، وقم بمسح ذاكرة التخزين المؤقت عن بعد دون حذف الملفات مباشرة من القرص.
راجع نشاط الجهاز، وقم بتعطيل حسابات Synapse غير النشطة المؤكدة من خلال واجهة برمجة تطبيقات المسؤول، وتعرف على ما الذي تزيله علامة المسح الاختيارية فعليًا.
حدد ما إذا كانت ذاكرة PostgreSQL تأتي من عمليات الاستعلام، أو المخازن المؤقتة المشتركة، أو الاتصالات، أو الصيانة، ثم قم بإجراء تغييرات مستهدفة آمنة لـ Synapse.
تتبع عمليات انضمام غرفة المصفوفة البطيئة إلى خادم منزلي بعيد واحد، أو تراجع الاتحاد، أو تحميل قاعدة البيانات المحلية، أو قائمة انتظار المرسل الصادر قبل تغيير إعدادات Synapse.
أوقف إنشاء الحسابات المفتوحة على خادم Synapse المستضاف ذاتيًا، أو اجعل عمليات التسجيل مقتصرة على الدعوات فقط باستخدام رموز تسجيل محدودة الاستخدام.




