الرئيسية
» كيف
»
قم بتهيئة خاصية تجاوز الأعطال الموثوقة لشبكة إيثرنت باستخدام تقنية ربط SLES 15
قم بتهيئة خاصية تجاوز الأعطال الموثوقة لشبكة إيثرنت باستخدام تقنية ربط SLES 15
إذا كان خادم SUSE Linux Enterprise Server 15 مزودًا بمحولي إيثرنت، ولكنه يفقد الاتصال بالشبكة عند تعطل أحد الكابلات، فقم بتكوين واجهة bond0 في YaST، وأضف كلا المحولين، وحدد خيار النسخ الاحتياطي النشطmiimon=100 . ضع إعدادات IP الخاصة بالخادم على واجهة bond0 بدلاً من أي من المنفذين الفعليين. يوفر هذا تكرارًا للوصلة دون الحاجة إلى محول يدعم بروتوكول LACP.
تستخدم الخطوات التالية خدمة الشبكات Wicked المستخدمة عادةً لأحمال عمل خادم SLES. قد يؤدي تغيير الواجهة التي تحمل جلسة SSH إلى قطع اتصالك، لذا يُرجى إجراء التغيير من وحدة تحكم محلية، أو وحدة تحكم إدارة عن بُعد، أو خلال فترة صيانة معتمدة مع وجود مسار استعادة.
تحقق من المحولات واختر وضع الربط الصحيح
لا تُشكّل بطاقتا الشبكة المتاحتان زوجًا احتياطيًا تلقائيًا. فبدون دمج المنافذ، تُدار كل واجهة على حدة، وقد يفقد التطبيق الذي يستخدم مسارًا واحدًا الاتصال عند انقطاع الرابط. أما دمج المنافذ في نظام لينكس فيُظهر عدة منافذ فعلية كواجهة منطقية واحدة.
قبل إجراء أي تغييرات، حدد أسماء الواجهات الحقيقية، وسجل عناوين IPv4/IPv6 الحالية للمضيف، والبوابة، وVLAN، وإعدادات DNS، وتأكد من أن كلا منفذي المحول يصلان إلى الشبكة المقصودة:
ip -br link
ip -br addr
ip route
systemctl status network
في شاشات العرض التوضيحية، يُشار إلى واجهتي الاتصال الفعليتين enp1s0بـ و enp2s0. هذه الأسماء توضيحية فقط؛ قد يكون لخادمك أسماء مختلفة. عنوان العرض التوضيحي 192.0.2.20/24هو عنوان خاص بالتوثيق فقط، وليس قيمةً تُستخدم على شبكتك.
استخدم وضع النسخ الاحتياطي النشط (الوضع 1) عندما يكون الهدف هو الحفاظ على الخدمة أثناء تعطل منفذ أو كابل. يقوم أحد المنافذ بالإرسال بينما يبقى الآخر متاحًا للتحويل الاحتياطي. اختر معيار 802.3ad (LACP، الوضع 4) فقط عندما يكون محول الشبكة مُهيأً صراحةً لمجموعة تجميع LACP متوافقة، مع إعدادات سرعة ووضع إرسال واستقبال متوافقة. يمكن لبروتوكول LACP توزيع تدفقات البيانات المختلفة عبر الروابط، ولكنه لا يضمن مضاعفة سرعة اتصال واحد. تحذر SUSE من ربط الروابط العادية عبر عدة محولات ما لم يدعم مُصنِّع المحول هذا الترتيب. راجع إجراءات وقيود ربط الشبكات في SUSE .
قم بتكوين bond0 في YaST
1. افتح إعدادات الشبكة وحدد المنافذ المتاحة
شغّل sudo yast2أو افتح برنامج YaST محليًا، ثم انتقل إلى النظام > إعدادات الشبكة . في علامة التبويب "نظرة عامة"، حدد واجهتي الإيثرنت اللتين تنوي دمجهما. إذا كانت إحدى الواجهتين تحمل حاليًا عنوان إدارة الخادم، فقم بترتيب الوصول إلى وحدة التحكم قبل تغيير إعداداتها. لا تختر واجهة لاسلكية أو واجهة مخصصة بالفعل لجسر غير ذي صلة دون تخطيط تلك البنية أولًا.
تحدد نظرة عامة على إعدادات الشبكة enp1s0 و enp2s0 قبل إنشاء جهاز مرتبط.
2. إنشاء واجهة ربط
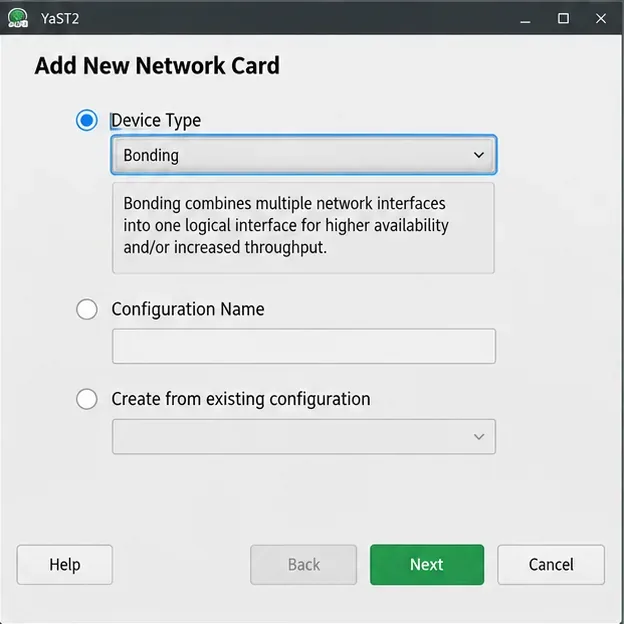
انقر على "إضافة" ، ثم غيّر نوع الجهاز إلى "ربط" ، وانقر على " التالي" . سيفتح برنامج YaST إعدادات بطاقة الشبكة للربط المنطقي الجديد. لا تحاول جعل كلا المحولين الفعليين يمتلكان نفس العنوان الثابت بشكل مستقل.
يعرض عرض "إضافة بطاقة شبكة جديدة" خيار "الربط" كنوع الجهاز الجديد.
3. تعيين إعدادات IP للرابط
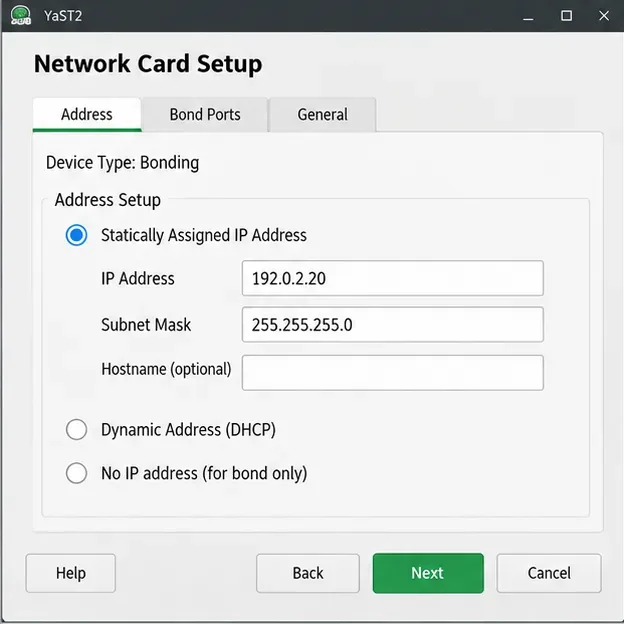
في علامة تبويب "العنوان" ، اختر "عنوان ديناميكي" إذا كانت بنيتك التحتية توفر تأجير DHCP مناسبًا، أو " عنوان IP ثابت" لخادم ذي عنوان ثابت. في حالة النشر الثابت، انقل عنوان الإدارة السابق والشبكة الفرعية إلى الربط، وتأكد من عدم احتفاظ الواجهة المادية القديمة بعنوان IP مكرر. تأكد من البوابة الافتراضية في علامة تبويب "التوجيه " ونظام أسماء النطاقات (DNS) ضمن "اسم المضيف/DNS" حسب الحاجة؛ لا تفترض أن العناوين الثابتة تُملأ تلقائيًا.
تعرض علامة التبويب "العنوان" مثالاً على عنوان IP ثابت وقناع الشبكة الفرعية المخصص للرابط، وليس لأعضائه.
4. حدد كلا المنفذين، واستمر في مراقبة الاتصال، ثم قم بالتطبيق
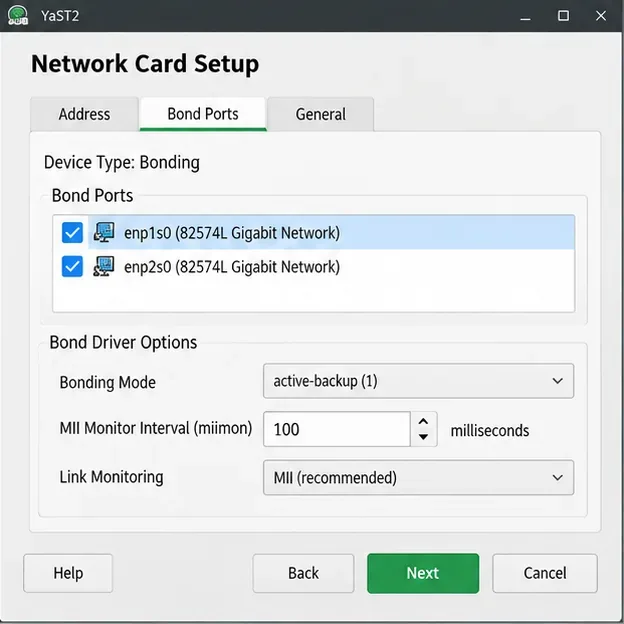
افتح منافذ الربط وتحقق من المحولين المطلوبين. في خيارات برنامج تشغيل الربط ، حدد خيار active-backupالتكرار البسيط واحتفظ به miimon=100. يتحقق هذا من حالة وصلة العضو كل 100 مللي ثانية؛ وهو لا يضمن اكتشاف جميع حالات فشل المصدر. انقر على " التالي" ، واقبل أي مطالبة لتعديل تكوين الواجهة الفردية القديمة باختيار "متابعة" ، ثم انقر على "موافق" لتطبيق الربط الجديد. قد تفقد الوصول مؤقتًا أثناء انتقال عنوان IP إلى الربط 0.
تم تحديد كلا منفذي الإيثرنت، مع ربط النسخ الاحتياطي النشط وفترة مراقبة MII تبلغ 100 مللي ثانية.
تركز هذه العروض على عناصر التحكم الموضحة في تعليمات ربط YaST الخاصة بـ SUSE SLES 15 SP7 ؛ يمكن أن يختلف التخطيط أو الصياغة الدقيقة باختلاف إصدار YaST المثبت والواجهة الرسومية أو النصية.
استخدم ملفات ifcfg إذا كان YaST غير متوفر
يُعدّ التكوين اليدوي خيارًا احتياطيًا للمسؤولين الذين لا يستطيعون استخدام YaST. توثّق SUSE تنسيق /etc/sysconfig/network/ifcfg-*الملفات المُدارة بواسطة Wicked. قبل المتابعة، يُرجى نسخ ملفات الشبكة الأصلية احتياطيًا خارج /etc/sysconfig/networkدليل التشغيل المباشر والاحتفاظ بإمكانية الوصول إلى وحدة التحكم.
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
في حال عدم وجود ملف مصدر مُسمى، افحص المجلد وقم بعمل نسخة احتياطية من الملف الفعلي بدلاً من افتراض اسمه. لتكوين عنوان IP ثابت توضيحي كهذا ، أنشئ /etc/sysconfig/network/ifcfg-bond0الملف بالمحتويات التالية، مع استبدال أسماء الواجهات وعناوينها بقيمك الحقيقية:
ifcfgيجب ألا يحتوي ملف كل عضو على إعدادات IP خاصة به. على سبيل المثال، ضع هذه الأسطر فقط في كل ifcfg-enp1s0من الملفين التاليين ifcfg-enp2s0:
BOOTPROTO='none'
STARTMODE='hotplug'
حافظ على أي إعدادات ضرورية للمسارات والمحللات على مستوى النظام متوافقة مع الربط الجديد. افحص الإعدادات وقم بتشغيل الواجهة المنطقية مع Wicked.
sudo wicked show-config
sudo wicked ifup all bond0
استخدم هذا الخيار sudo wicked ifreload bond0بعد إجراء تعديلات لاحقة على الربط الجاري. لا تستخدمه systemctlلبدء أو إيقاف جهاز مربوط بشكل فردي؛ إذ تحدد SUSE طريقة wickedأخرى لهذه المهمة. للاطلاع على معلمات الملفات المدعومة، راجع دليل SUSE الخاص بتكوين الربط والصفحة المثبتة محليًا man 5 ifcfg-bonding.
حل مشكلة عدم اتصال الشبكة
الرابط موجود ولكنه لا يملك عنوان IP: تأكد من أن العنوان مُخصص للرابط bond0، وليس لأحد الأعضاء، وتحقق من إعدادات خادم DHCP أو العنوان الثابت. قد يؤدي غياب البوابة أو وجود VLAN غير صحيح إلى عدم إمكانية الوصول إلى الخادم حتى عندما يُبلغ كلا المنفذين عن وجود مُشغل الشبكة. افحص ip routeتكوين منفذ المحول الفعلي قبل إعادة تشغيل الشبكة بشكل متكرر.
يُبلغ نظام الربط عن عطل في أحد الأعضاء: تحقق من الكابل، وحالة منفذ المحول، واختيار الواجهة، ورسائل برنامج التشغيل. تأكد من تطابق BONDING_SLAVE0أسماء الأعضاء . يرصد نظام مراقبة الارتباط التغييرات ذات الصلة في الواجهة/الناقل، ولكنه لا يرصد جميع الأعطال المحتملة خارج نطاق المحول المتصل مباشرةً.BONDING_SLAVE1ip -br link
في حال تعطل حركة البيانات بعد التحويل إلى معيار 802.3ad: تأكد أولاً من إعدادات مجموعة LACP والمنافذ الخاصة بالمحول. يُعدّ وجود رابط مُعيّن على LACP بينما تبقى منافذ المحول منافذ مستقلة عادية عدم توافق في الإعدادات. إذا كان الهدف هو تجاوز الفشل فقط، فارجع إلى وضع النسخ الاحتياطي النشط بدلاً من إضافة تجميع للمحولات دون داعٍ.
تحقق من الإعدادات واختبر خاصية تجاوز الفشل
تحقق من الرابط المباشر، وواجهات أعضائه، والتوجيه:
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
يجب أن يحتوي الربط على عنوان IP المقصود، وأن يكون اتصاله فعالاً، وأن يُدرج ملف حالة النواة كلا واجهتي العضو. في وضع النسخ الاحتياطي النشط، تحقق من حقل "التابع النشط حاليًا" وحالة واجهة MII لكل عضو . يعتمد الناتج الدقيق على برنامج التشغيل والتكوين؛ وتصف وثائق ربط نواة لينكس واجهة الحالة هذه.
أخيرًا، تأكد من الاتصال بالبوابة الافتراضية الحقيقية وعملاء الخدمة الذين يجب أن يصلوا إلى المضيف. خلال فترة الصيانة المعتمدة، افصل أو عطّل الرابط النشط مؤقتًا فقط مع مراقبة حالة الربط وإجراء اختبار اتصال مستمر؛ يجب أن يتولى العضو الاحتياطي زمام الأمور ويعود الاتصال. أعد الاتصال بعد ذلك وتأكد من أن كلا العضوين يعملان بشكل سليم. إذا ظل الوصول إلى الشبكة متعذرًا، فاستخدم وصولك إلى وحدة التحكم لاستعادة إعدادات الأعضاء المحفوظة بدلاً من إجراء تغييرات إضافية غير مرئية عبر SSH.