روابط الجهاز
من المحتمل أنك سمعت قصص الرعب عن ثروات التشفير المفقودة بسبب كلمات المرور المنسية. خذ على سبيل المثال قصة ستيفان توماس ، المهندس المقيم في سان فرانسيسكو والذي لا يستطيع الوصول إلى عملات رقمية بقيمة 356 مليون دولار لأنه لم يعد لديه مفتاحه الخاص. لسوء الحظ ، فإن مشهد العملات المشفرة مليء بقصص مثل هذه ، حكايات تحذيرية تذكرنا بالحفاظ على مفاتيحنا الخاصة آمنة.
ستكون الخطوة الأولى هي الحصول على هذه المعلومات من محفظتك الرقمية وتخزينها بشكل آمن. قد تكون أيضًا قد وضعت مفتاحك الخاص في غير مكانه وتحتاج إلى استرداد هذه المعلومات. مهما كانت الحالة ، ستوجهك هذه المقالة خلال الحصول على هذا المفتاح في Trust Wallet. هيا بنا نبدأ.
كيفية الحصول على Trust Wallet Private Key على جهاز كمبيوتر
عندما تبدأ في Trust Wallet ، تنشئ خوارزمية النظام الأساسي سلسلة من الأحرف السداسية العشرية 64 بت تعمل كمفتاح خاص. نظرًا لأن Trust Wallet عبارة عن نظام أساسي لامركزي ، فأنت الوحيد الذي سيحمل هذا الرمز. إذا فقدته ، فسيذهب إلى الأبد.
نظرًا لأن المفتاح قد يكون من الصعب تدوينه وتخزينه ، فإن Trust Wallet تقدمه على أنه عبارة استرداد مكونة من 12 كلمة يجب تطبيقها بالترتيب الصحيح. يعني فقدان عبارة الاسترداد الخاصة بك فقدان الوصول إلى حسابك وأي تشفير يحمله. فيما يلي كيفية استرداد مفتاح Trust Wallet الخاص.
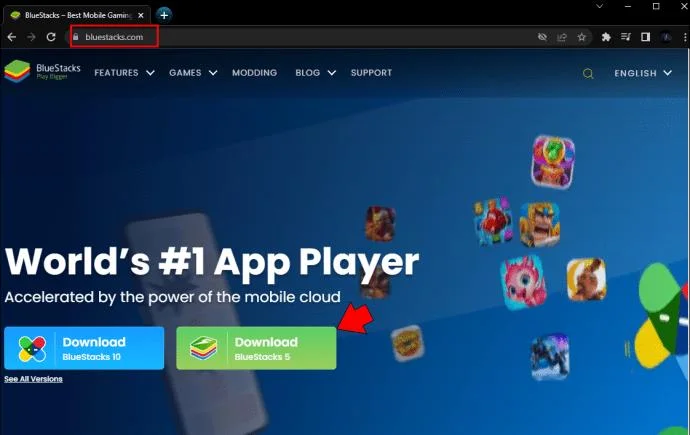
- لتنزيل تطبيق Trust Wallet على جهاز الكمبيوتر الخاص بك. انتقل إلى موقع بلوستاكس . انتقل إلى متجر Google Play وابحث عن Trust Wallet.

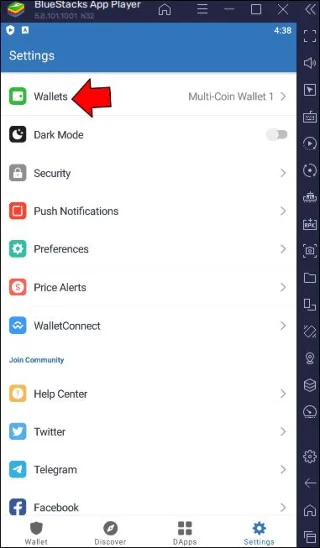
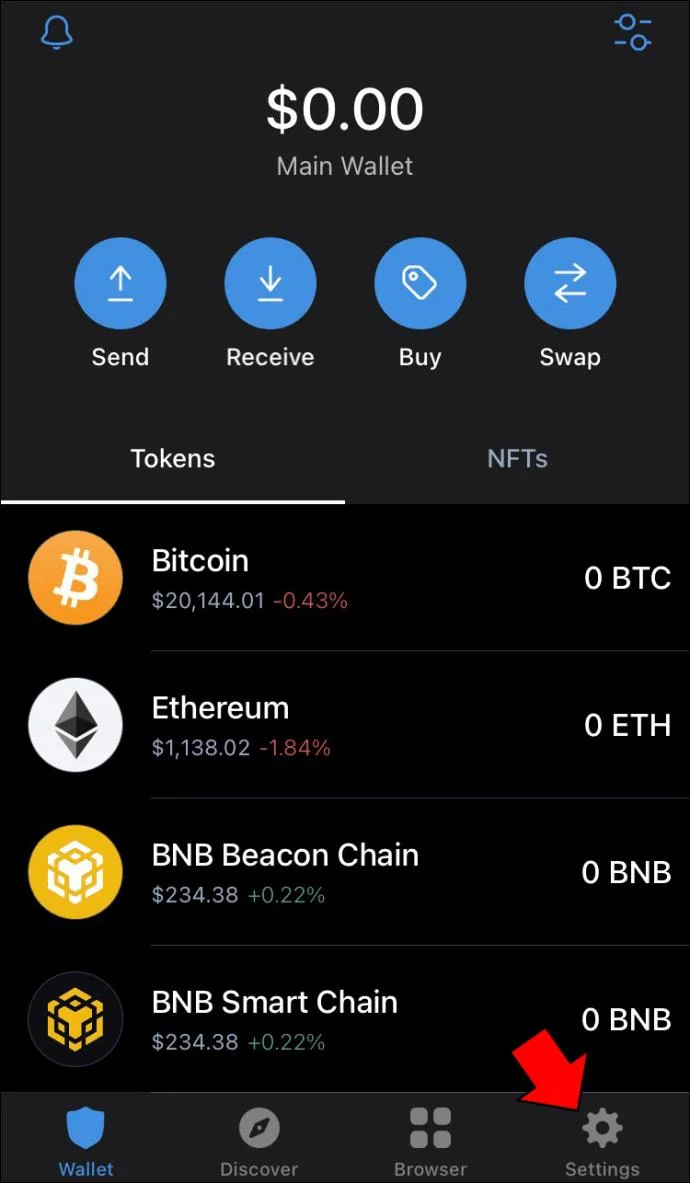
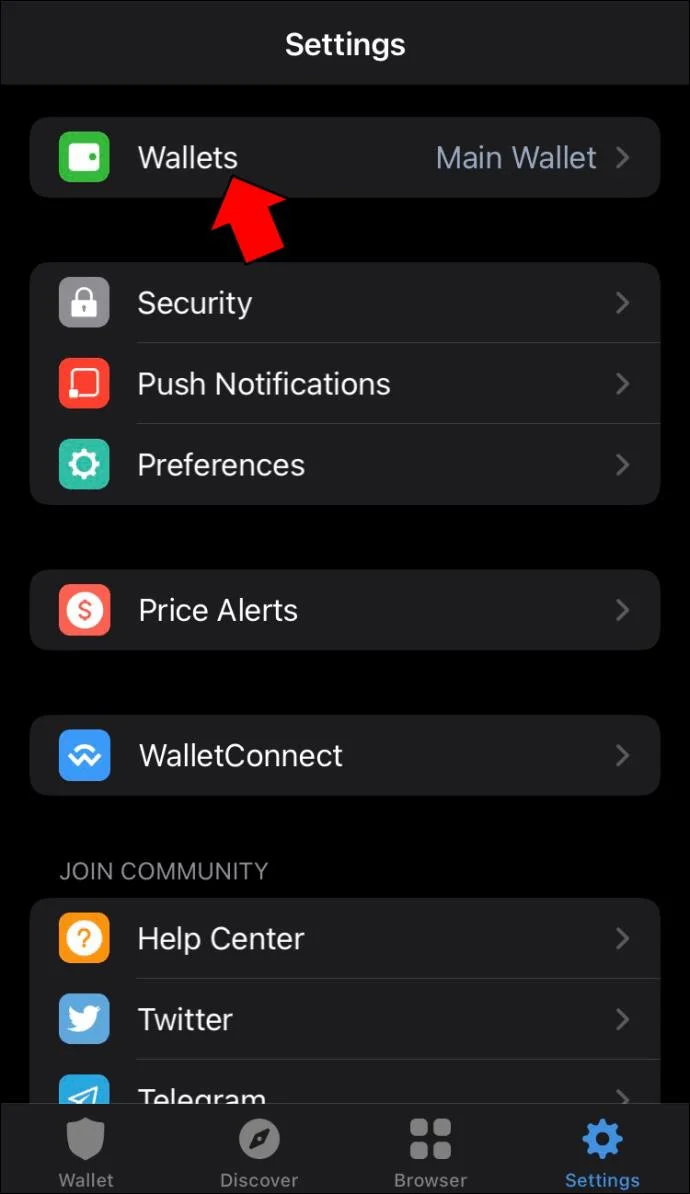
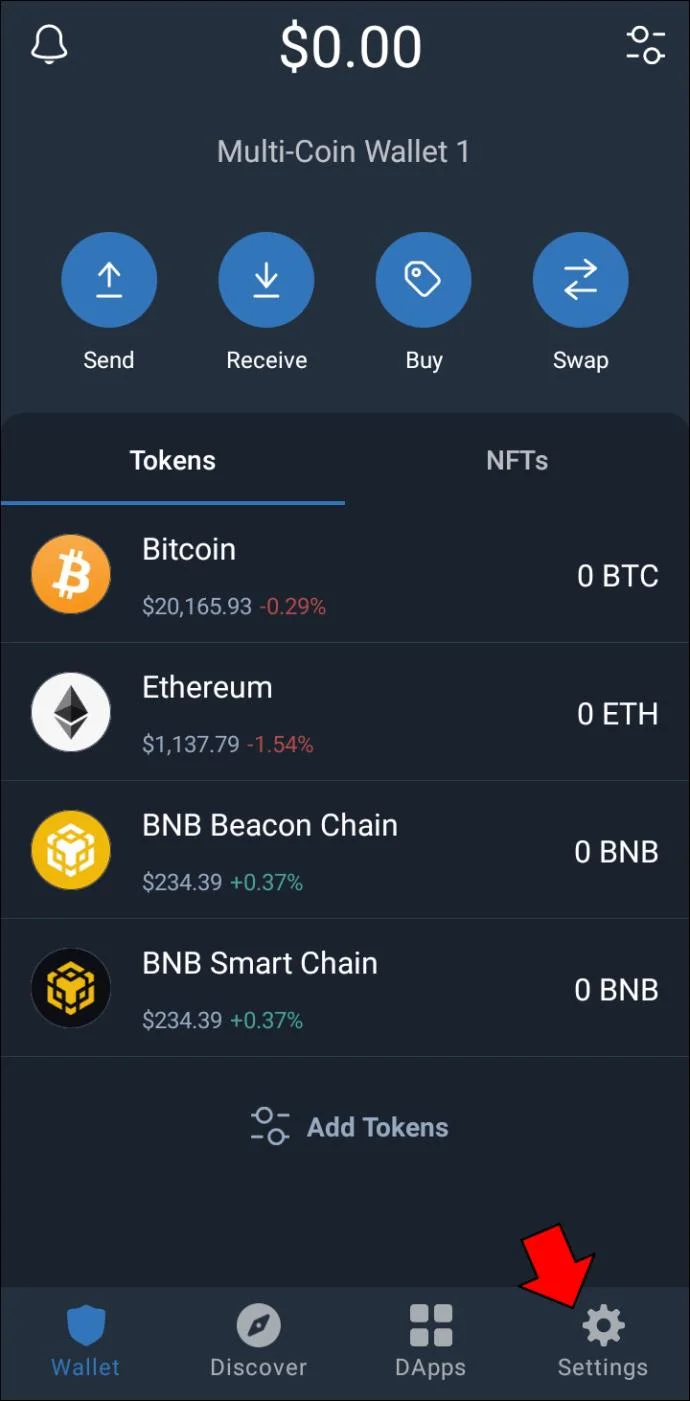
- توجه إلى "الإعدادات" وحدد "محافظ" من القائمة المتوفرة.

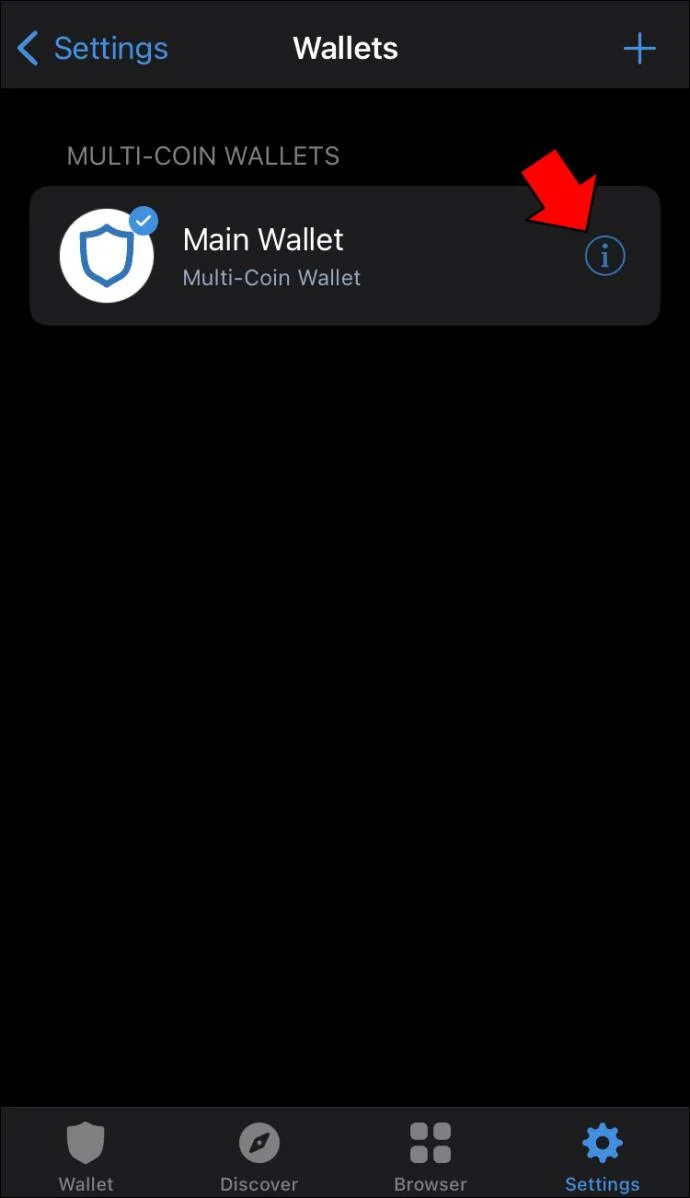
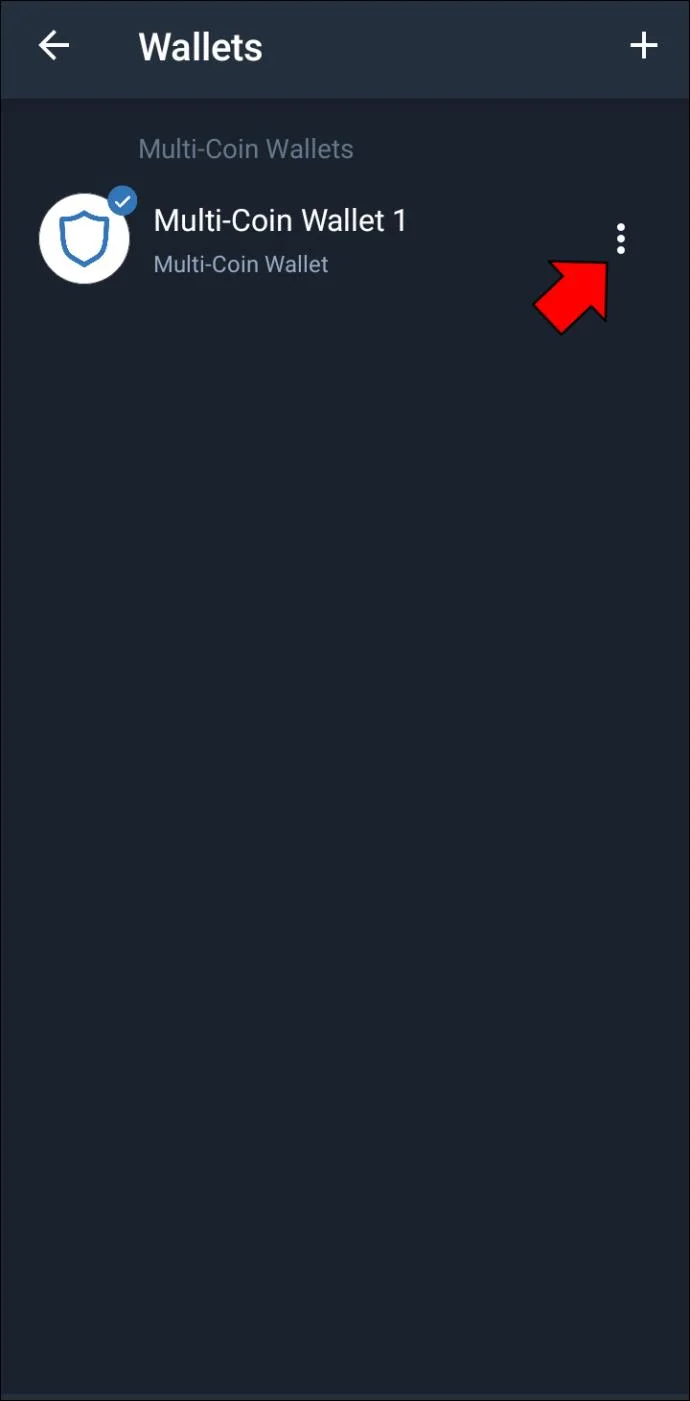
- اضغط على قائمة النقاط الثلاث بجوار المحفظة التي تريد استرداد مفتاحها الخاص.

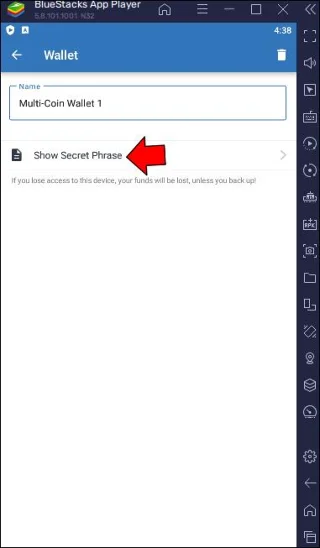
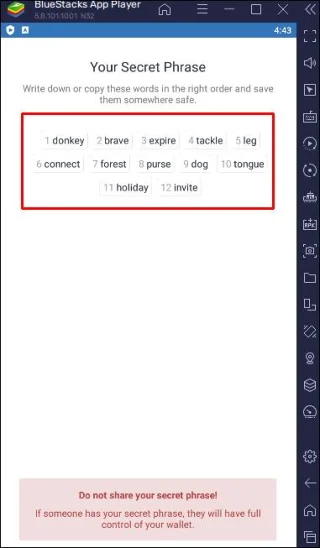
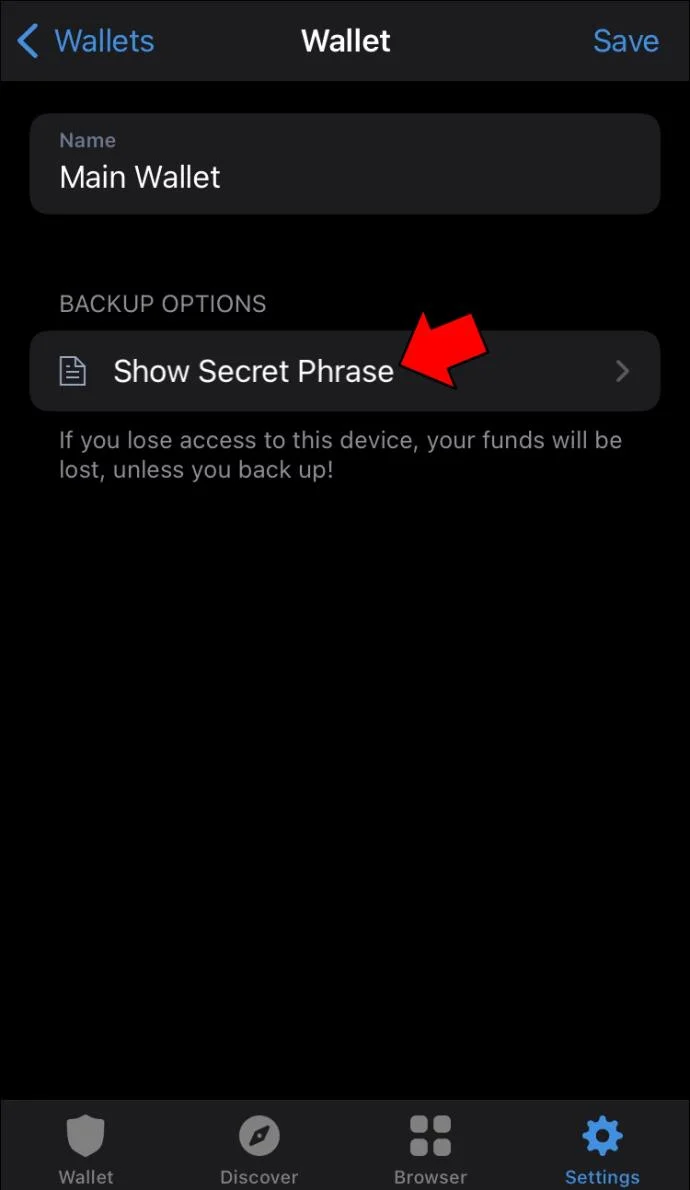
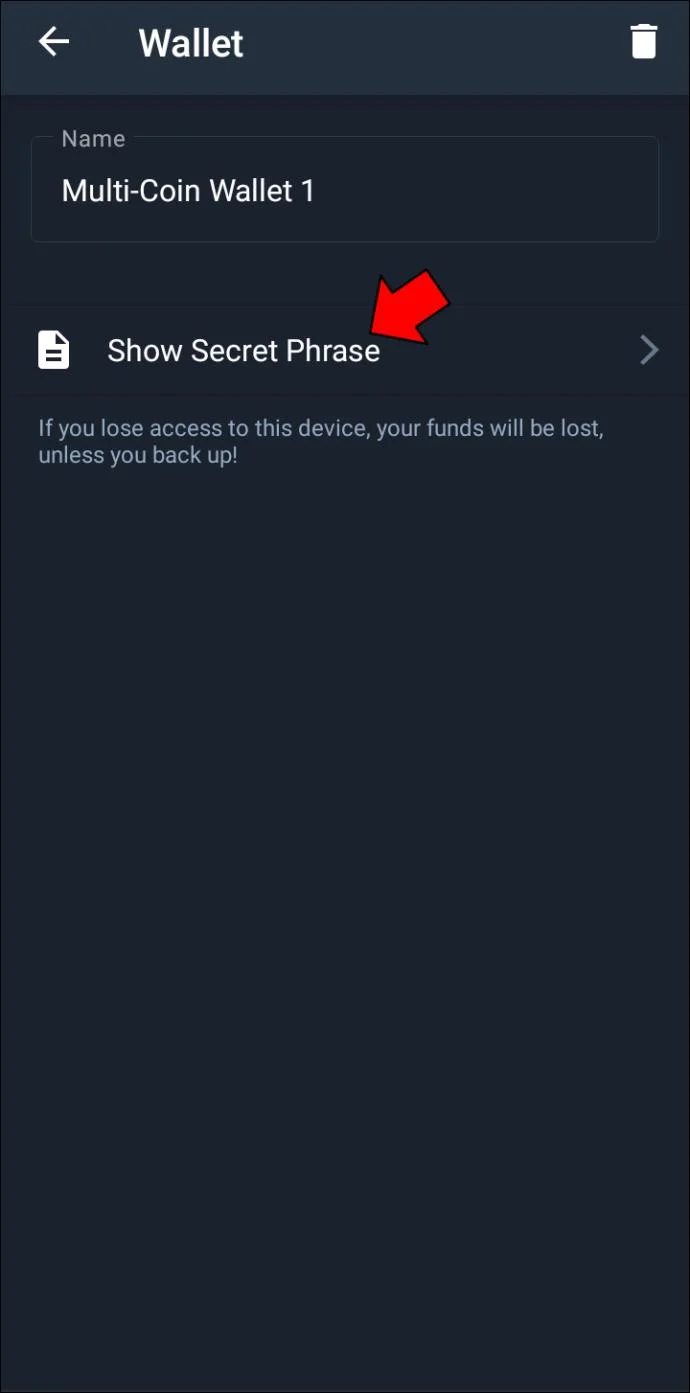
- اضغط على "إظهار عبارة الاسترداد" لعرض العبارة.

- انسخ هذه العبارة إلى الحافظة الخاصة بك.

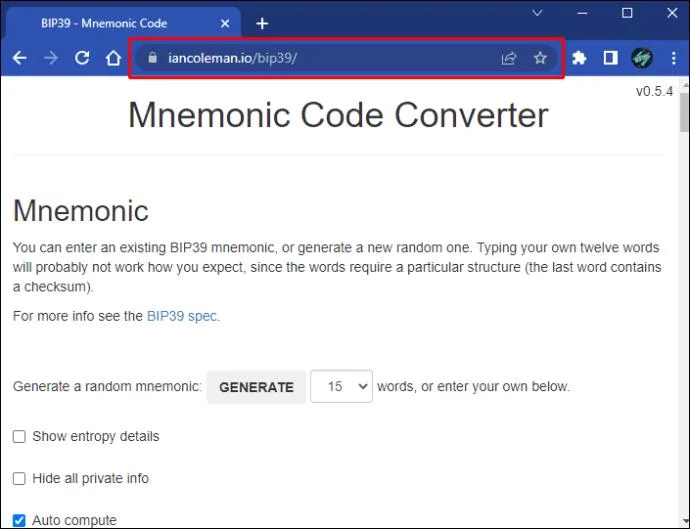
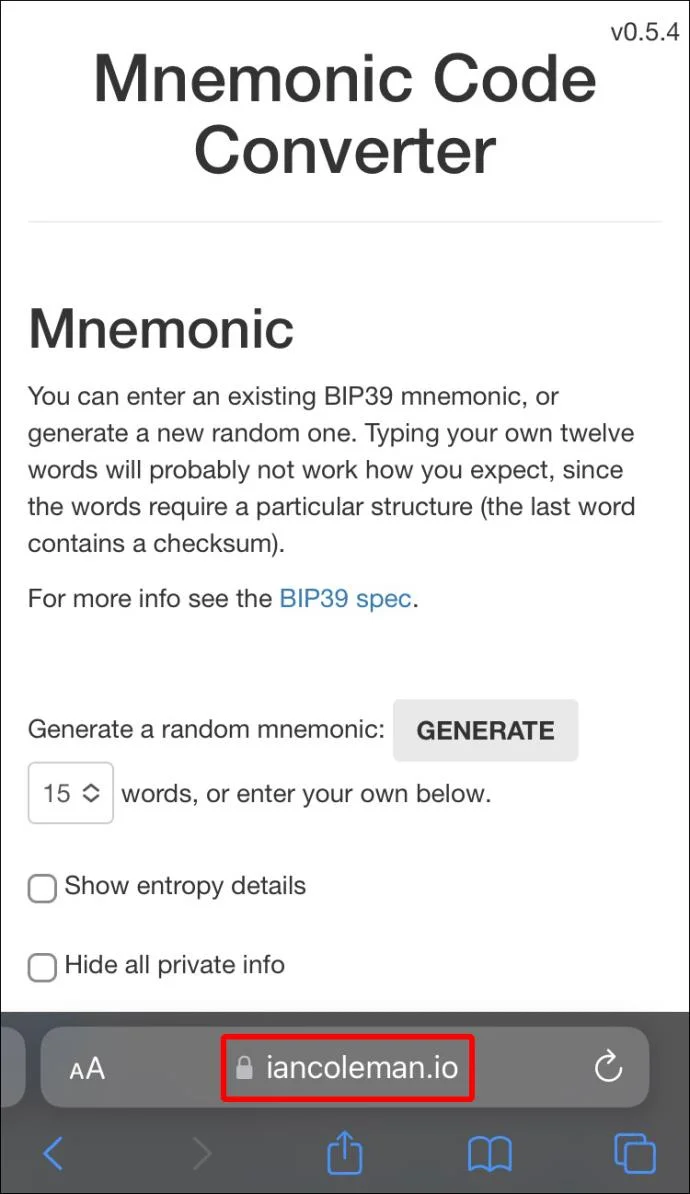
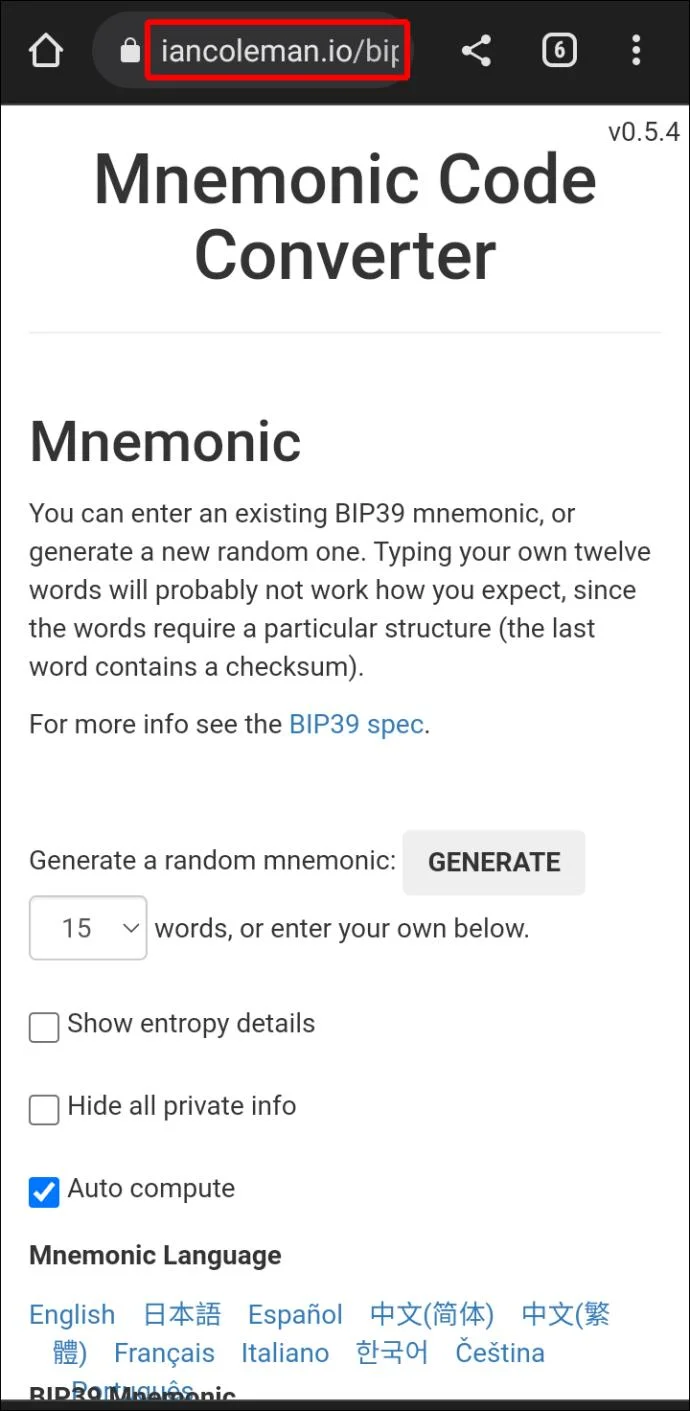
- في متصفحك ، انتقل إلى موقع Mnemonic Code Converter .

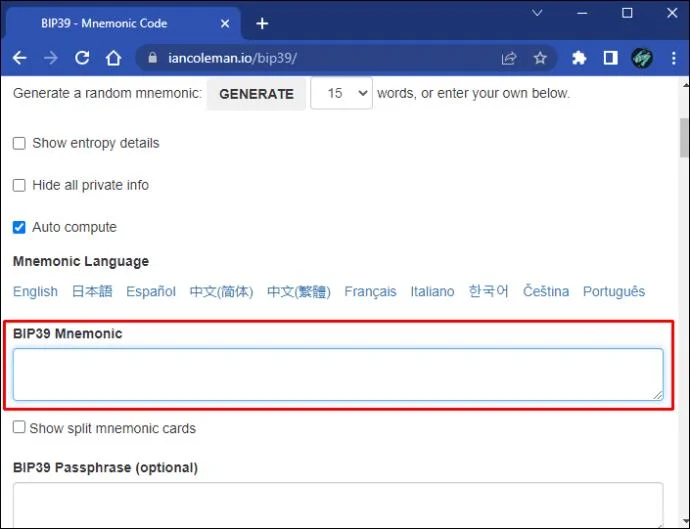
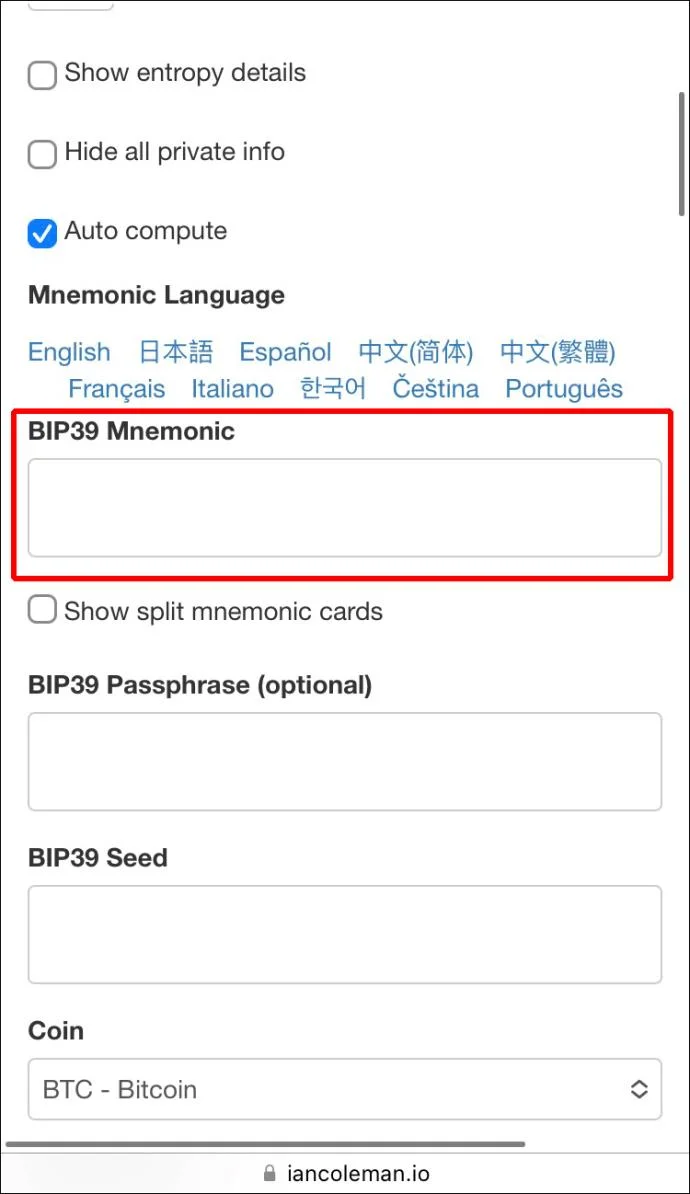
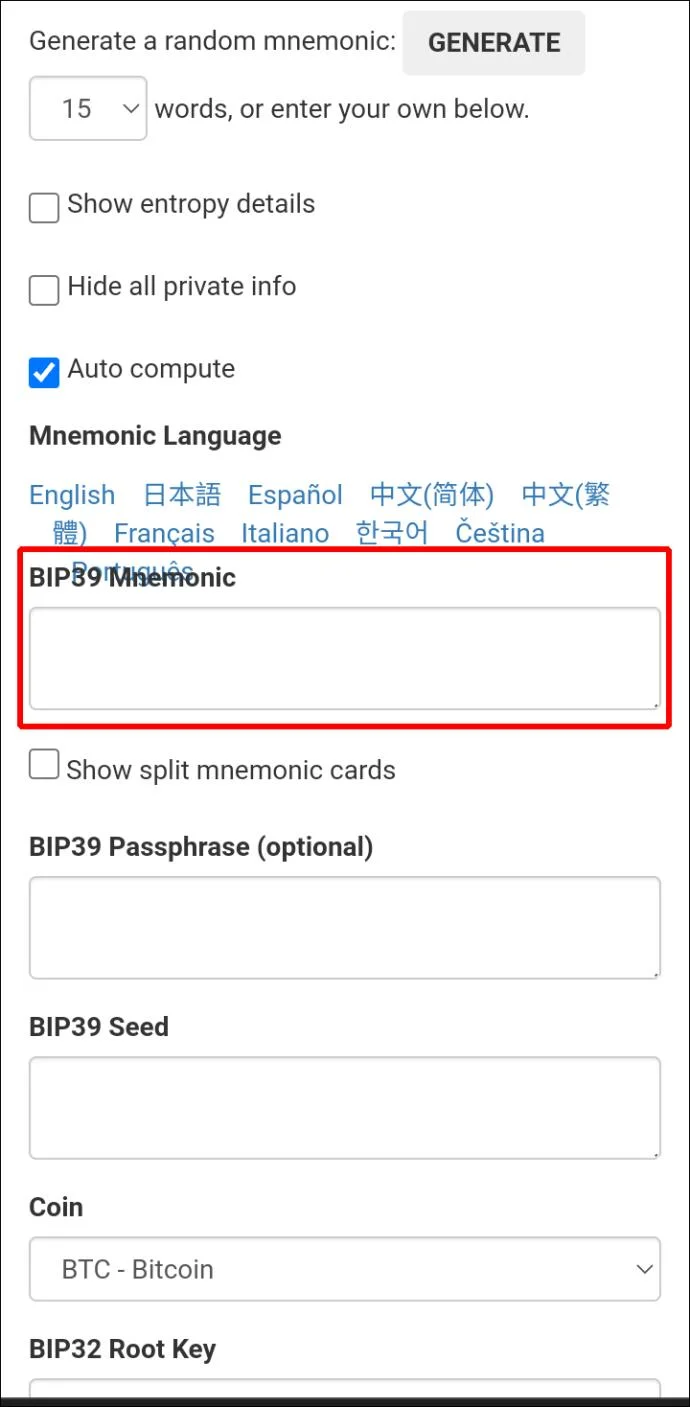
- الصق عبارة الاسترداد في القسم الذي يقول "BIP39 Mnemonic".

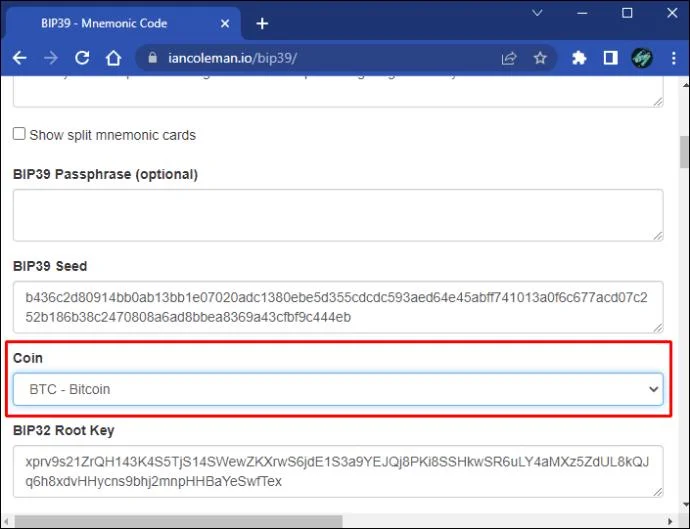
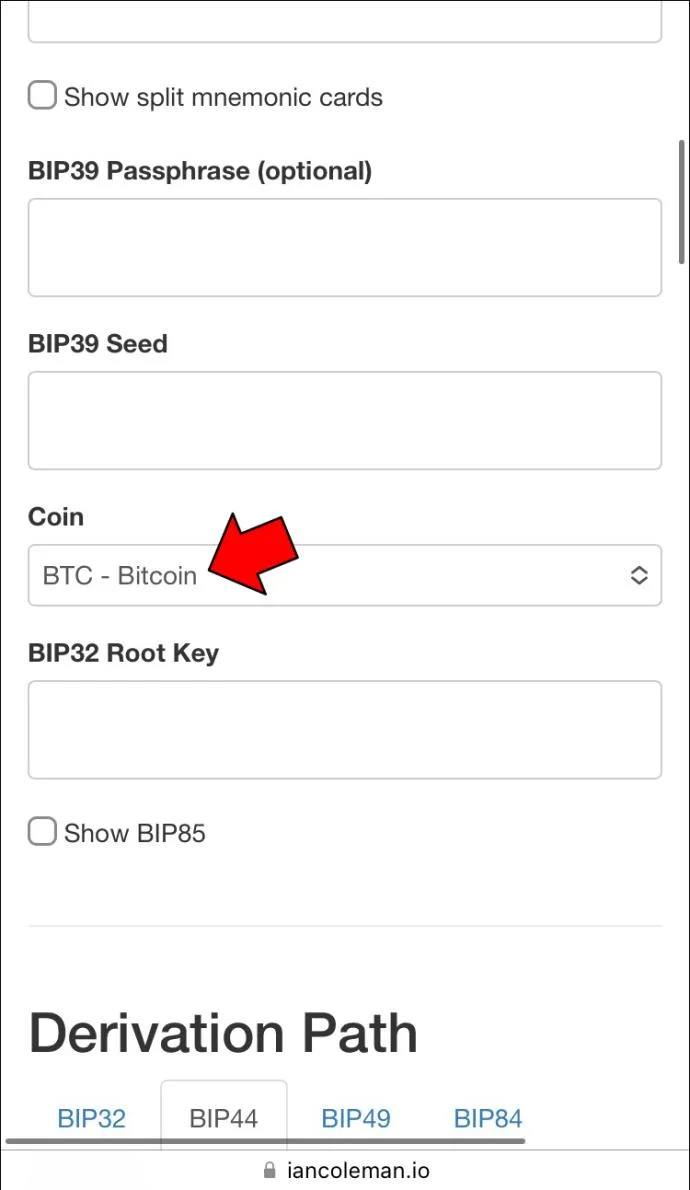
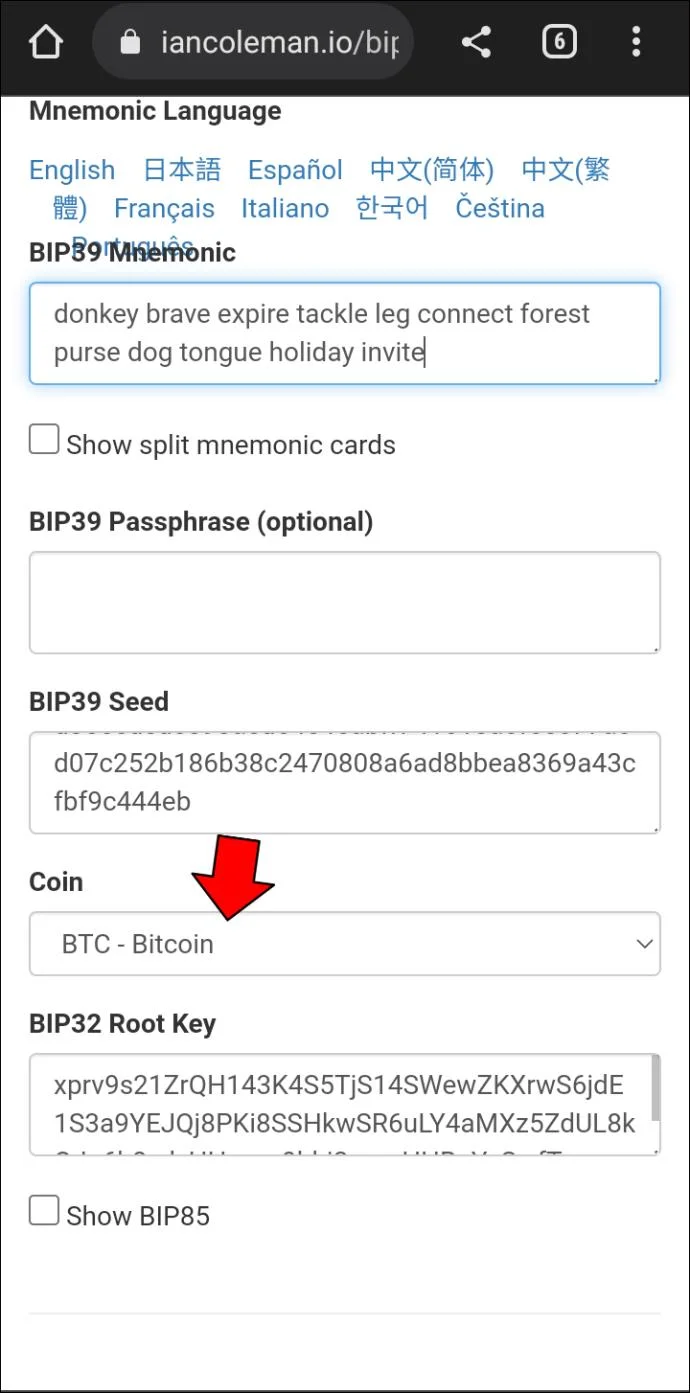
- قم بالتمرير إلى نوع العملة المعدنية الموجودة في محفظتك وانقر عليها.

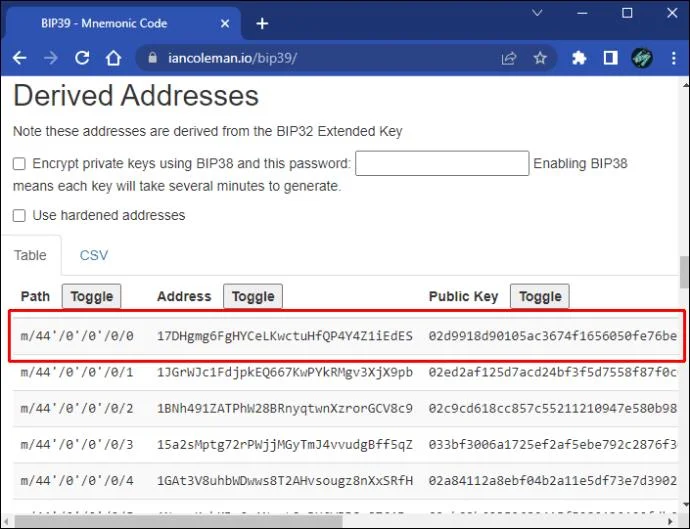
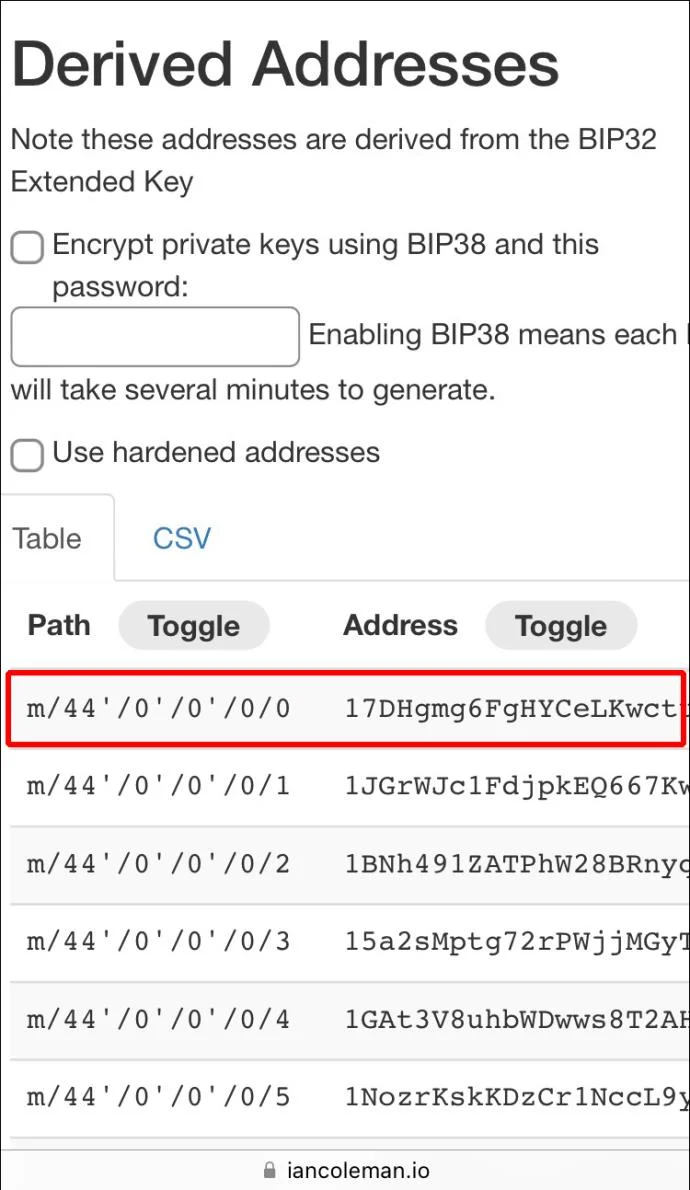
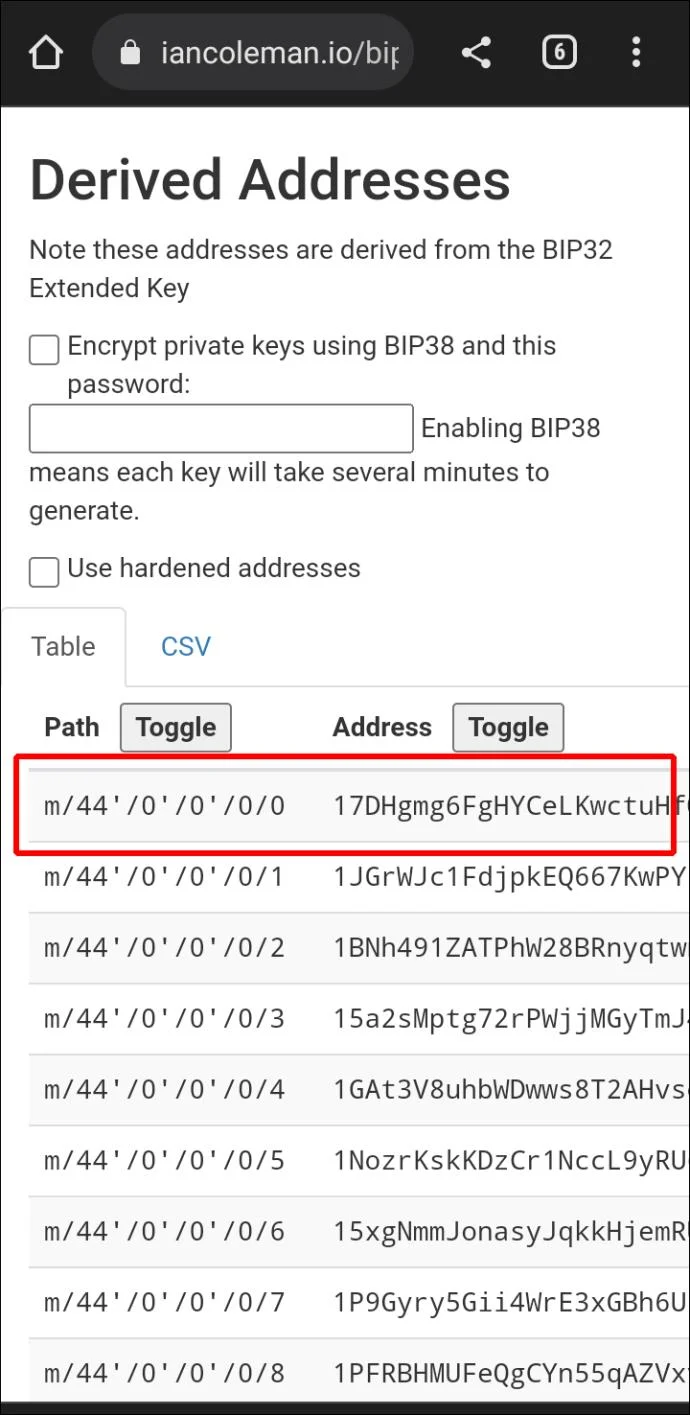
- توجه إلى "العناوين المشتقة" وانسخ المفتاح الخاص المعروض في الصف الأول.

لقد استعدت الآن المفتاح الخاص لـ Trust Wallet.
كيفية الحصول على Trust Wallet Private Key على iPhone
عندما تبدأ في استخدام Trust Wallet ، فإن الخوارزمية الخاصة بها تُنشئ سلسلة من الأحرف ذات 64 بت والتي تصبح مفتاحك الخاص. هذه هي كلمة مرور محفظتك بشكل أساسي ، مما يتيح لك الوصول إلى أصول التشفير الخاصة بك. لأن Trust Wallet منصة لامركزية ، فأنت الوحيد الذي يحمل هذا الرمز الفريد.
يجعل تعقيد هذا الرمز من الصعب تدوينه وتخزينه. لحسن الحظ ، تقدم Trust Wallet عبارة استرداد مكونة من 12 كلمة يمكنك استخدامها على الموقع لمساعدتك. إذا فقدت عبارة الاسترداد الخاصة بك ، فستفقد أيضًا إمكانية الوصول إلى حسابك وأصولك. تحقق من كيفية الحصول على المفتاح الخاص لـ Trust Wallet على جهاز iPhone الخاص بك.
- افتح تطبيق Trust Wallet وتوجه إلى "الإعدادات".

- اضغط على "محافظ" في الجزء العلوي من الصفحة لعرض محافظ العملات الرقمية الخاصة بك.

- اضغط على قائمة النقاط الثلاث بجوار المحفظة التي تهتم بها.

- انقر فوق "إظهار عبارة الاسترداد" وانسخ العبارة إلى الحافظة الخاصة بك.

- انتقل إلى متصفحك وتوجه إلى موقع Mnemonic Code Converter.

- حدد موقع قسم "BIP39 Mnemonic" والصق عبارة الاسترداد هناك.

- قم بالتمرير عبر قائمة العملات المعروضة واضغط على العملة الموجودة في محفظتك.

- انتقل إلى "العناوين المشتقة" وانسخ المفتاح الخاص الظاهر أعلى القائمة.

لقد حصلت الآن على المفتاح الخاص لـ Trust Wallet.
كيفية الحصول على Trust Wallet Private Key على جهاز Android
المفتاح الخاص الذي تنشئه Trust Wallet عبارة عن سلسلة أحرف مكونة من 64 بت ، وهي كلمة مرور محفظتك. هذا هو الرمز الفريد لحسابك والذي يسمح لك بالوصول إلى أصول التشفير الخاصة بك. نظرًا لأن النظام الأساسي لا مركزي ، فأنت الوحيد الذي سيكون لديه هذا المفتاح الخاص.
نظرًا لتعقيد الكود ، قد يكون من الصعب تدوينه وتخزينه. لذلك ، توفر Trust Wallet عبارة استرداد يبلغ طولها 12 كلمة. إذا فقدت هذه العبارة ، فلن تتمكن من الوصول إلى حسابك وأصوله. لنلقِ نظرة على كيفية الحصول على مفتاح Trust Wallet الخاص على جهاز Android.
- انتقل إلى تطبيق Trust Wallet واضغط على "الإعدادات".

- اضغط على "محافظ" ثم قائمة ثلاثية النقاط بجوار محفظتك المفضلة.

- اضغط على "إظهار عبارة الاسترداد" وانسخ العبارة إلى الحافظة الخاصة بك.

- افتح المستعرض الخاص بك وانتقل إلى موقع Mnemonic Code Converter.

- توجه إلى قسم "BIP39 Mnemonic" والصق عبارة الاسترداد في الفتحة المتوفرة.

- حدد عملة محفظتك من القائمة المعروضة.

- انتقل إلى "العناوين المشتقة" وانسخ المفتاح الخاص الأول في القائمة.

لديك الآن المفتاح الخاص لـ Trust Wallet.
لا حكايات تحذيرية هنا
يمكن أن يكون فقد المفتاح الخاص لـ Trust Wallet أمرًا مدمرًا. لذلك يجب عليك استعادتها من النظام الأساسي وتخزينها بأمان. مع هذا البرنامج التعليمي ، لديك الآن الأدوات اللازمة للقيام بذلك. من خلال الحصول على المفتاح الخاص لـ Trust Wallet ، فأنت تتولى مسؤولية مستقبلك المالي.
هل تعرف كيفية الحصول على المفتاح الخاص لـ Trust Wallet؟ ما هي نصائح الأمان التي لديك لأولئك الجدد على النظام الأساسي؟ اسمحوا لنا أن نعرف في التعليقات أدناه.