كيفية حذف رسائل OTP تلقائيًا على iPhone

ترسل العديد من التطبيقات ومواقع الويب رموز OTP عبر الرسائل النصية أو البريد الإلكتروني للتحقق من الحسابات. ومع ذلك، ينسى الأشخاص حذفها، مما يؤدي إلى زيادة كبيرة في حجم صندوق الوارد. بدءًا من نظام التشغيل iOS 17، سيقوم iPhone تلقائيًا بحذف رسائل OTP بعد الاستخدام، مما يساعد في تنظيف تطبيقات البريد الإلكتروني والرسائل. فيما يلي تعليمات لحذف رسائل OTP على iPhone.

تعليمات لحذف رسائل OTP تلقائيًا على iPhone

الخطوة 1:

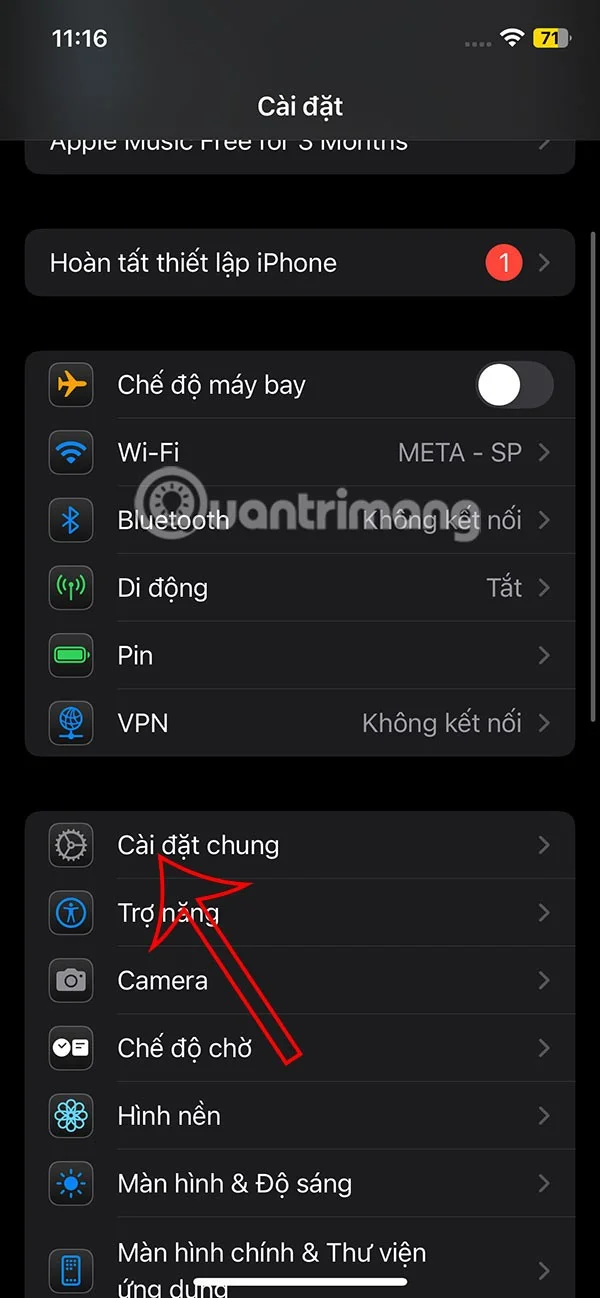
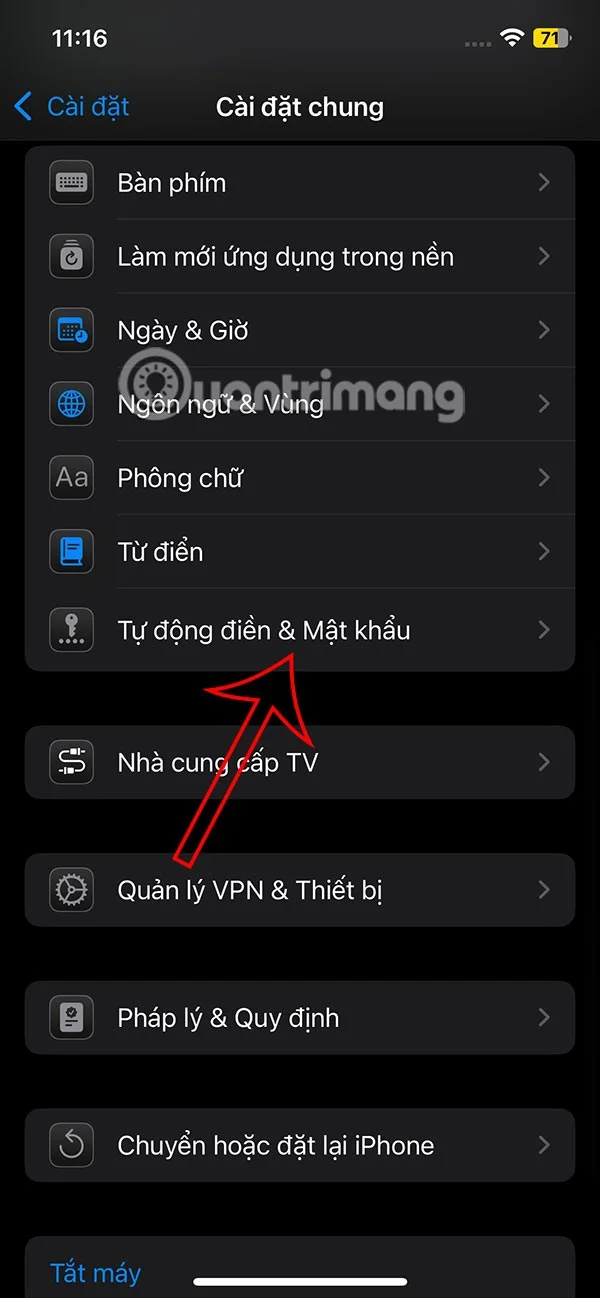
يذهب المستخدمون إلى الإعدادات ثم ينقرون على الإعدادات العامة. بعد ذلك، حدد التعبئة التلقائية وكلمة المرور للتعديل.

كيفية حذف رسائل OTP تلقائيًا على iPhone

الخطوة 2:

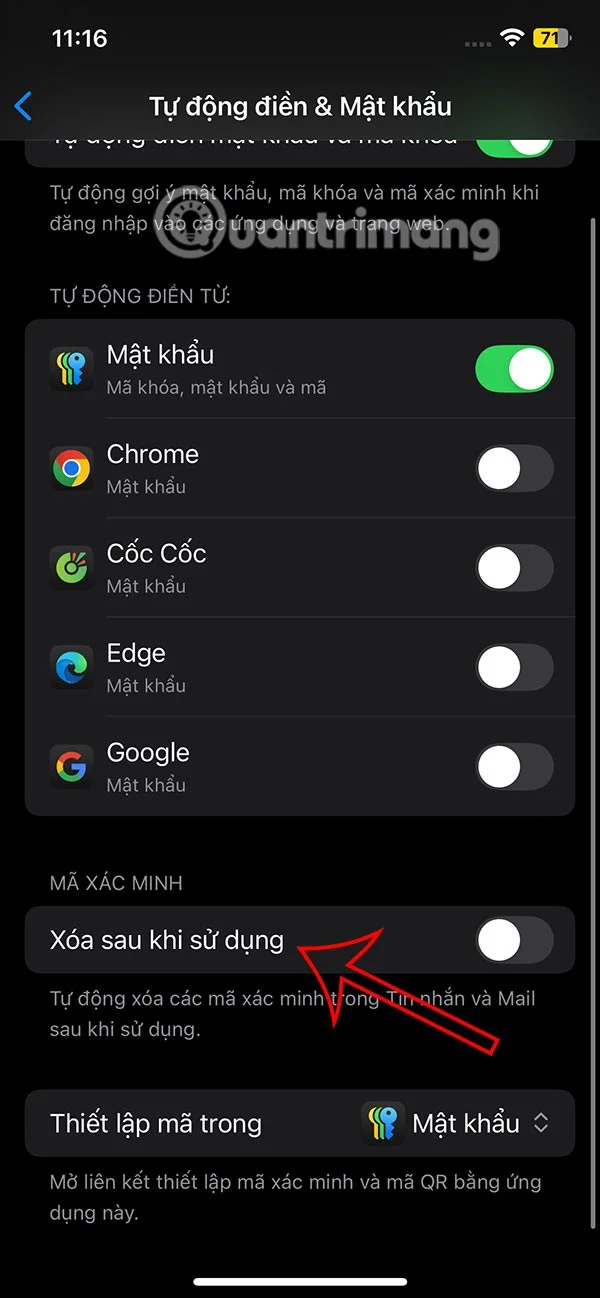
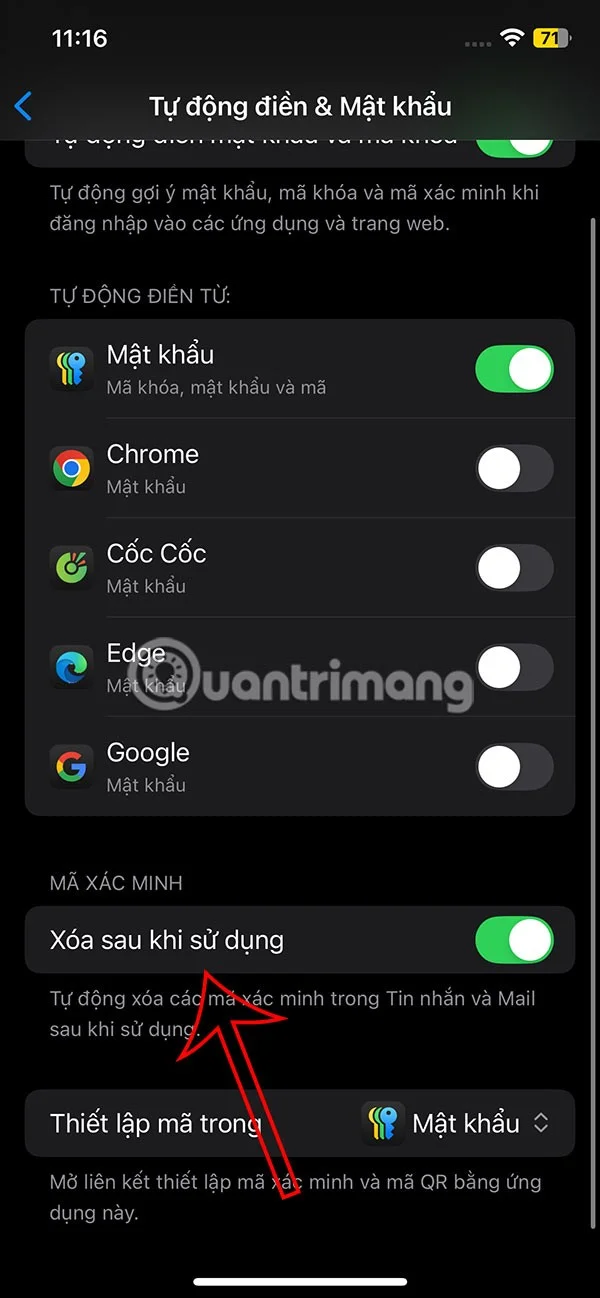
في الواجهة الجديدة، سيتمكن المستخدمون من رؤية خيار إدخال كلمة مرور، وتفعيل إعداد الحذف بعد الاستخدام في قسم رمز التحقق.

كيفية حذف رسائل OTP تلقائيًا على iPhone

بعد تفعيل هذه الميزة، سيتم حذف الرسائل أو رسائل البريد الإلكتروني الموجودة على iPhone والتي تحتوي على OTP أو رموز التحقق تلقائيًا. إذا كنت بحاجة إلى رسالة رمز التحقق لاحقًا، فيمكنك استردادها خلال 30 يومًا من مجلد "المحذوفة مؤخرًا" في تطبيقات الرسائل والبريد الإلكتروني.
اترك تعليقاً

إبقاء الخدمات متاحة أثناء الترقية من SLES 15 SP5 إلى SP6

إبقاء الخدمات متاحة أثناء الترقية من SLES 15 SP5 إلى SP6

يمكن ترقية نظام SLES 15 SP5 إلى SP6 عبر الإنترنت، ولكن يجب إعادة تشغيل كل عقدة. استخدم ترقية متدرجة مُختبرة أو عملية نقل تدريجية (أزرق-أخضر) للحفاظ على إمكانية الوصول إلى أحمال العمل.

إنشاء ملف تعريف AppArmor مخصص على نظام SUSE Linux

إنشاء ملف تعريف AppArmor مخصص على نظام SUSE Linux

قم بإنشاء وتحسين والتحقق من ملف تعريف AppArmor ذي أقل الامتيازات على SLES 15 SP7، مع ملاحظة واضحة حول SELinux الافتراضي في SLES 16.

تطبيق معيار SLES 15 STIG بأمان باستخدام OpenSCAP

تطبيق معيار SLES 15 STIG بأمان باستخدام OpenSCAP

استخدم ملف تعريف STIG المدعوم من SUSE لفحص SLES 15، واختبار المعالجة، ومراجعة النتائج المتبقية، والاحتفاظ بأدلة التقييم.

استعادة الوصول إلى لوحة التحكم في خادم SUSE Linux Enterprise

استعادة الوصول إلى لوحة التحكم في خادم SUSE Linux Enterprise

تتبع فشل اتصال Cockpit من خلال DNS، والمنفذ 9090، ومقبس systemd، وfirewalld، وTLS، وإعدادات تسجيل الدخول باستخدام إرشادات SUSE الحالية.

قم بتهيئة خاصية تجاوز الأعطال الموثوقة لشبكة إيثرنت باستخدام تقنية ربط SLES 15

قم بتهيئة خاصية تجاوز الأعطال الموثوقة لشبكة إيثرنت باستخدام تقنية ربط SLES 15

قم بإنشاء اتصال إيثرنت زائد على SLES 15 باستخدام YaST و Wicked، وقم بتكوين ربط النسخ الاحتياطي النشط، وتحقق من كلا المنفذين والتحويل التلقائي في حالة الفشل.

إنشاء ملف تعريف AutoYaST قابل لإعادة الاستخدام لعمليات تثبيت SLES 15

إنشاء ملف تعريف AutoYaST قابل لإعادة الاستخدام لعمليات تثبيت SLES 15

قم بتحويل نظام SLES 15 الحالي إلى ملف تعريف AutoYaST تمت مراجعته، وقم بالتحقق من صحته، واستخدمه لنشر خادم اختبار بخطوات يدوية أقل.

إعداد SLES 15 KVM: تشغيل الأجهزة الافتراضية المحددة عند بدء التشغيل

إعداد SLES 15 KVM: تشغيل الأجهزة الافتراضية المحددة عند بدء التشغيل

قم بتثبيت أدوات SLES 15 KVM و libvirt، وقم بتمكين خدمة المضيف الصحيحة، وقم بتكوين الأجهزة الافتراضية المحددة للبدء بعد إعادة التشغيل.

تشخيص خادم SUSE الذي يتوقف عند شاشة إيقاف تشغيل systemd

تشخيص خادم SUSE الذي يتوقف عند شاشة إيقاف تشغيل systemd

استخدم وظائف systemd وسجل التمهيد السابق لتحديد موقع خدمة بطيئة أو عملية تحميل أو تبعية تخزين، ثم قم بتصحيحها دون إخفاء السبب.

افتح فقط حركة مرور الويب التي يحتاجها خادم SLES 15 الخاص بك

افتح فقط حركة مرور الويب التي يحتاجها خادم SLES 15 الخاص بك

استخدم firewall-cmd لفحص المنطقة النشطة، والسماح بـ HTTP بأمان، والحفاظ على الوصول إلى SSH، والتحقق من أن القاعدة تبقى بعد إعادة التحميل على SLES 15.

تشخيص أعطال تسجيل الدخول إلى SLES PAM دون فقدان الوصول إلى حسابك

تشخيص أعطال تسجيل الدخول إلى SLES PAM دون فقدان الوصول إلى حسابك

تتبع فشل PAM إلى الخدمة أو سياسة الحساب أو موفر الهوية، ثم قم بإصلاح تكوين SLES الصحيح مع الحفاظ على جلسة مسؤول عاملة.