الرئيسية
» كيف
»
كيفية حظر وإلغاء حظر الأصدقاء على سكايب
كيفية حظر وإلغاء حظر الأصدقاء على سكايب
غالبًا ما تستخدم Skype للتواصل وتبادل المهام اليومية ولكن في كثير من الأحيان تزعجك حسابات البريد العشوائي أو العروض أو عروض البيع أو أنك ببساطة لا تحب شخصًا ما ، ولا تريد أن يزعجك ذلك. لا يمكن حظر جهة اتصال Skype الخاصة بهم.
لا تحظر ميزة الحظر هذه الرسائل فحسب ، بل تحظر أيضًا جميع المكالمات ، حتى لم يعد اسمها يظهر في قائمة الأصدقاء. الإجراء بسيط للغاية ، يرجى اتباع المقالة أدناه لمعرفة كيفية حظر الأصدقاء وإلغاء حظرهم على Skype:
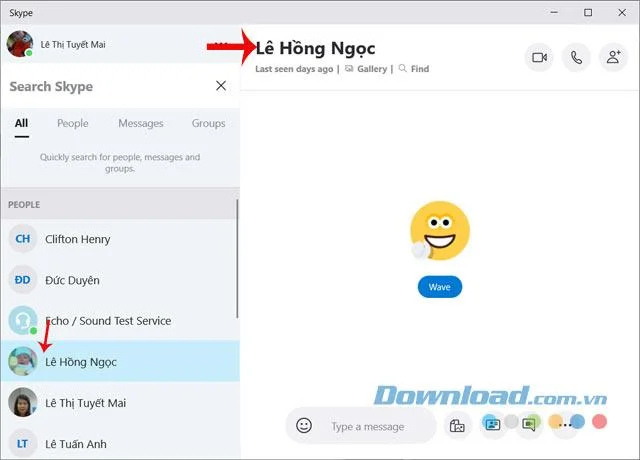
الخطوة 1: افتح Skype ، سجل الدخول إلى حساب Skype الخاص بك . في قائمة الأصدقاء أو محفوظات الدردشة ، انقر نقرًا مزدوجًا فوق الشخص الذي تريد حظره. عندما تظهر واجهة الدردشة ، انقر فوق اسم الصديق مرة أخرى.
افتح محادثة مع الشخص الذي تريد حظره
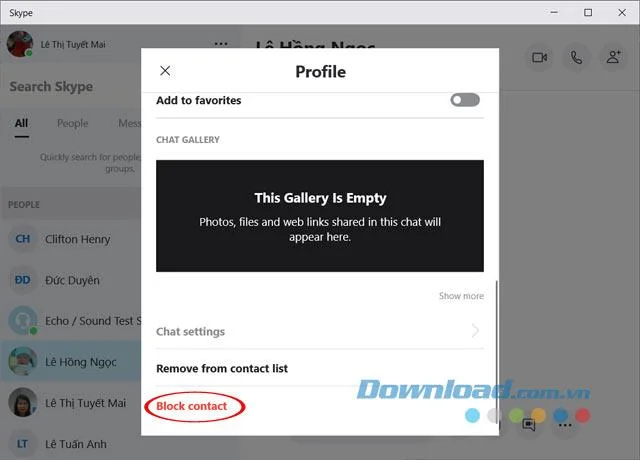
الخطوة 2 : تظهر واجهة ملف التعريف ، قم بالتمرير لأسفل وانقر فوق حظر جهة الاتصال لإزالة حساباتهم من قائمة الأصدقاء التي تمت إضافتها مسبقًا ( كيفية إضافة أصدقاء إلى Skype ).
منع الاتصال
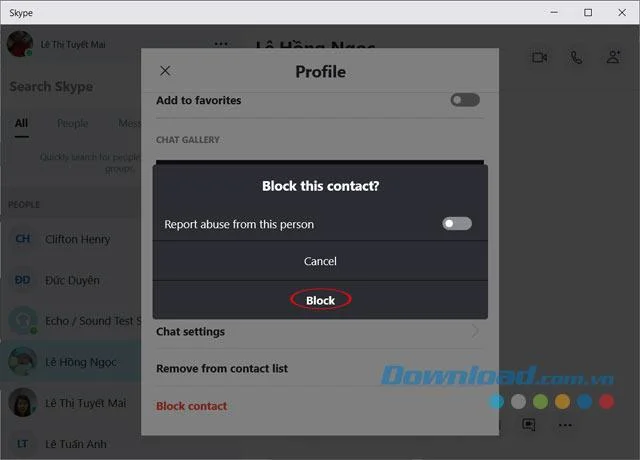
الخطوة 3: هل تريد حظر مربع حوار جهة الاتصال هذا؟ تظهر، انقر فوق التالي على كتلة لتأكيد حجب أصدقاء سكايب.
انقر فوق بلوك
الخطوة 4: سيختفي الحساب بعد حظره من قائمة أصدقائك ولن ترى بعد الآن. إذا كنت حقًا لا تريد أن تزعج نفسك ، أو مجرد رؤية اسم المستخدم هذا يجعلك غير مرتاح ، فهذه هي الطريقة الأكثر فعالية.
إلغاء حظر صديق على Skype ، إلغاء حظر Skype
إذا حظرت دون قصد جهة اتصال دون قصد ، فلا يزال بإمكانك إلغاء حظرها بسرعة كبيرة لمتابعة المحادثة عن طريق:
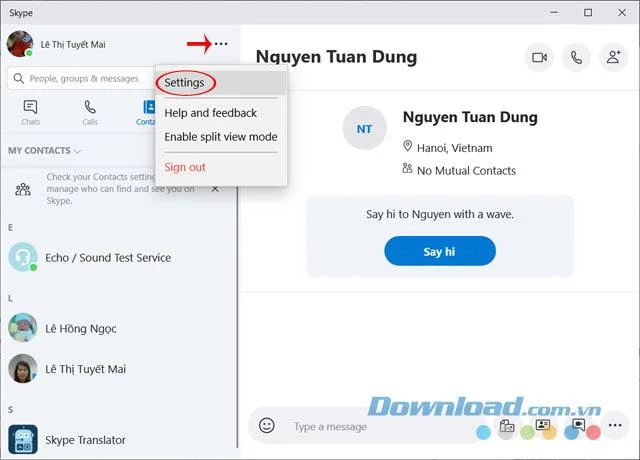
الخطوة 1: في الواجهة الرئيسية لـ Skype ، انقر فوق رمز النقاط الأفقية الثلاث كما هو موضح في الصورة أدناه ، ثم حدد الإعدادات.
الإعدادات
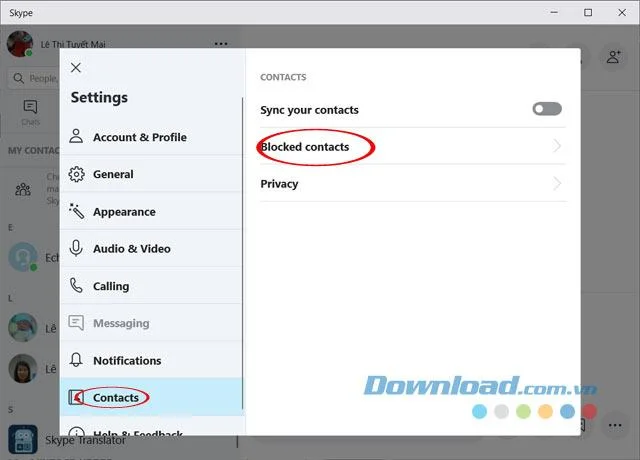
الخطوة 2: تظهر واجهة الإعدادات ، انقر فوق علامة التبويب جهات الاتصال ، في الجزء الأيمن ، انقر فوق جهات الاتصال المحظورة.
جهات الاتصال المحظورة
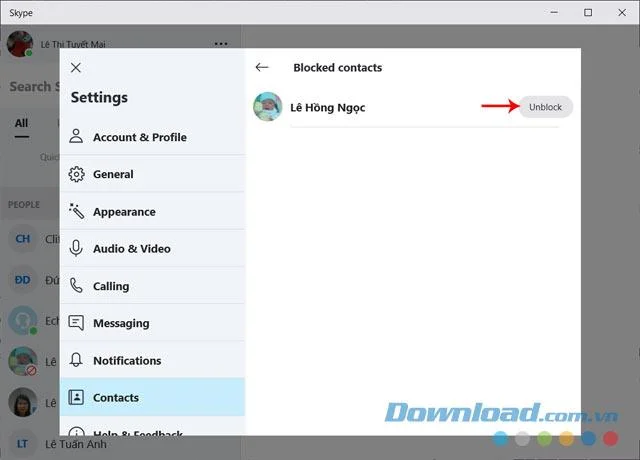
الخطوة 3: هنا ، سيتم سرد القائمة الكاملة للحسابات المحظورة ، فقط انقر فوق إلغاء القفل بجوار اسم الحساب الذي تريد إلغاء حظره وإلغاء حظره بنجاح.
إلغاء الحظر
ملاحظة: عند إجراء حظر الاتصال على Skype ، ستكون هناك 3 حالات على النحو التالي:
الأشخاص المحظورون متصلون بالإنترنت: بمجرد حظر الحظر ، سيختفي حسابهم من قائمة جهات الاتصال.
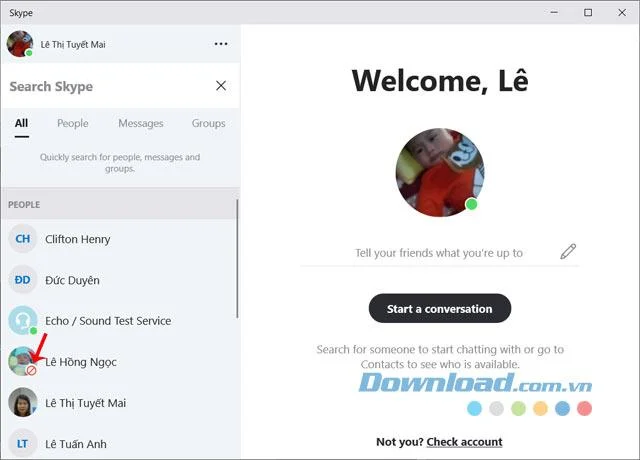
الأشخاص المحظورون ليسوا متصلين: يظل الحساب المحظور في نفس الموضع في القائمة ، ولكن يظهر رمز دائرة به علامة حمراء.
المستخدمون المتصلون ، ولكن إلى الحالة "مشغول" ، "عدم الإزعاج ...": سيظهر الحساب المحظور أيضًا دائرة بها صليب أحمر ، ولكن سيتم دفعه إلى أسفل القائمة.
يحظر الرمز الدائرة القطرية بجوار الاسم
فيديو تعليمي عن حظر وإلغاء حظر الأصدقاء على سكايب
حتى تعرف كيفية حظر جهات اتصال Skype وإلغاء حظرها. نأمل أن تساعدك المقالة أعلاه على التخلص من تلك المزعجة والمزعجة في أي وقت!