روابط الجهاز
ربما يكون من العدل أن نقول إننا حظرنا جميعًا شخصًا واحدًا على الأقل على Gmail. في بعض الأحيان يكون حظر أحد العناوين أسهل من رؤية أن هذا الشخص أرسل إليك بريدًا إلكترونيًا آخر غير مرغوب فيه.
ولكن ماذا لو غيرت رأيك وتريد الآن رؤية رسائل البريد الإلكتروني التي كنت تحظرها؟ يعتمد ما إذا كنت ستتمكن من عرضها أم لا على كيفية حظرها. في هذه المقالة ، سنناقش ما هي خياراتك.
رسائل البريد الإلكتروني المحظورة في Gmail
ربما كنت تعتقد أنك حظرت بعض الأشخاص من إرسال رسائل بريد إلكتروني إليك. باستخدام Gmail ، لا يمكنك من الناحية الفنية منع أي شخص من إرسال بريد إلكتروني إليك. ما فعلته على الأرجح هو تصفية رسائل البريد الإلكتروني غير المرغوب فيها في مجلد معين. لا تحصل على إشعارات لهذه ؛ يتم ببساطة إعادة توجيهها إلى مجلد مختلف. المصطلح الأكثر دقة هو البريد الإلكتروني "المفلتر" وليس البريد الإلكتروني "المحظور".
إذا لم تقم مطلقًا بإعداد مجلد جديد حيث يجب إرسال رسائل البريد الإلكتروني غير المرغوب فيها من عنوان معين ، فسيتم إرسالها إلى مجلد الرسائل غير المرغوب فيها. وهنا تبدأ المعضلة. يتم حذف رسائل البريد الإلكتروني الموجودة في مجلد البريد العشوائي في Gmail تلقائيًا بعد 30 يومًا. إذا قمت بإعداد مجلد خاص ، فأنت محظوظ. يتم حذف رسائل البريد الإلكتروني هذه فقط بمجرد إرسالها إلى مجلد المهملات.
كيفية عرض رسائل البريد الإلكتروني المحظورة في Gmail على جهاز كمبيوتر Mac أو Windows
إذا قمت بإعداد مجلد خاص لمكان إرسال رسائل البريد الإلكتروني غير المرغوب فيها من عنوان بريد إلكتروني معين ، فستتمكن من عرضها. سنوضح لك هنا كيفية الوصول إلى هذا المجلد باتباع الخطوات التالية:
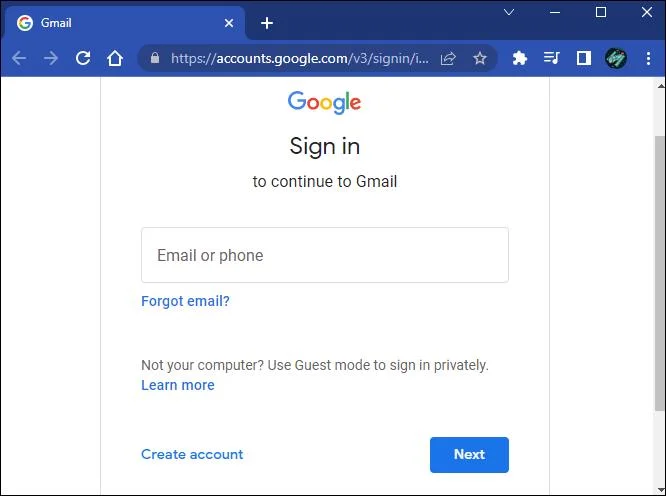
- قم بتسجيل الدخول إلى حساب Gmail الخاص بك.

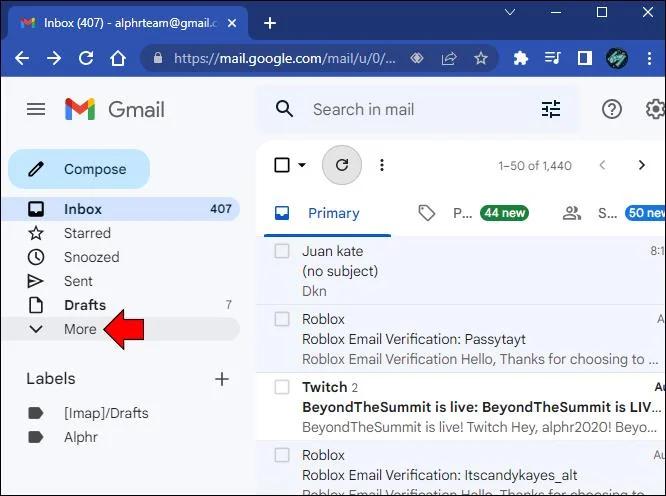
- باتجاه الجانب الأيسر العلوي من الشاشة ، سترى قائمة بالمجلدات. اضغط على "المزيد" لرؤية القائمة بأكملها.

- حدد موقع المجلد الذي قمت بإنشائه وانقر فوقه لرسائل البريد الإلكتروني غير المرغوب فيها.

- هنا سترى قائمة برسائل البريد الإلكتروني التي "حظرتها".

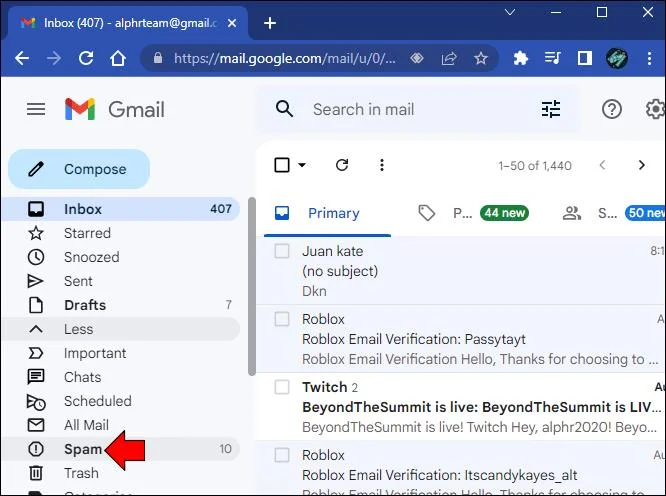
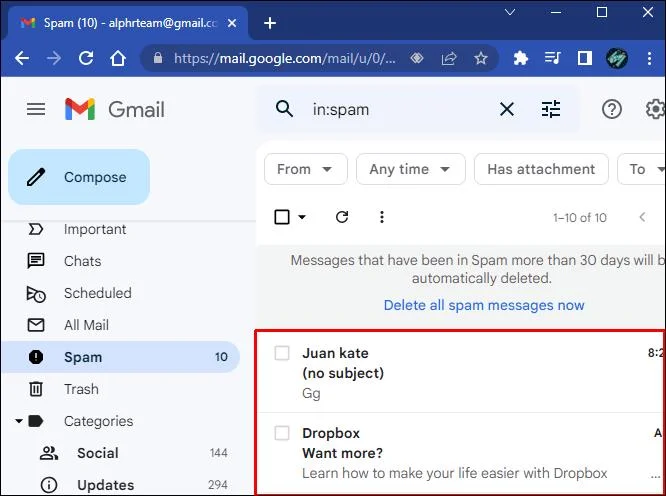
إذا لم تقم بإعداد مجلد خاص وقمت بتسمية رسائل البريد الإلكتروني غير المرغوب فيها كرسائل غير مرغوب فيها ، فانتقل إلى مجلد البريد العشوائي. إذا كانت رسائل البريد الإلكتروني أقدم من 30 يومًا ، فستجدها هنا.
كيفية عرض رسائل البريد الإلكتروني المحظورة في Gmail على جهاز iPhone أو Android
يمكنك العثور على عناوين البريد الإلكتروني التي قمت بحظرها باستخدام تطبيق Gmail على جهاز iPhone أو Android. أسرع طريقة هي الانتقال إلى المجلد الخاص الذي أعددته لتصفية عناوين معينة أو يمكنك التحقق من مجلد البريد العشوائي. هناك طريقة أخرى وهي مشاهدة قائمة بجميع العناوين المحظورة. لرؤية القائمة ، اتبع التعليمات أدناه.
لمستخدمي iPhone ، اتبع التعليمات التالية:
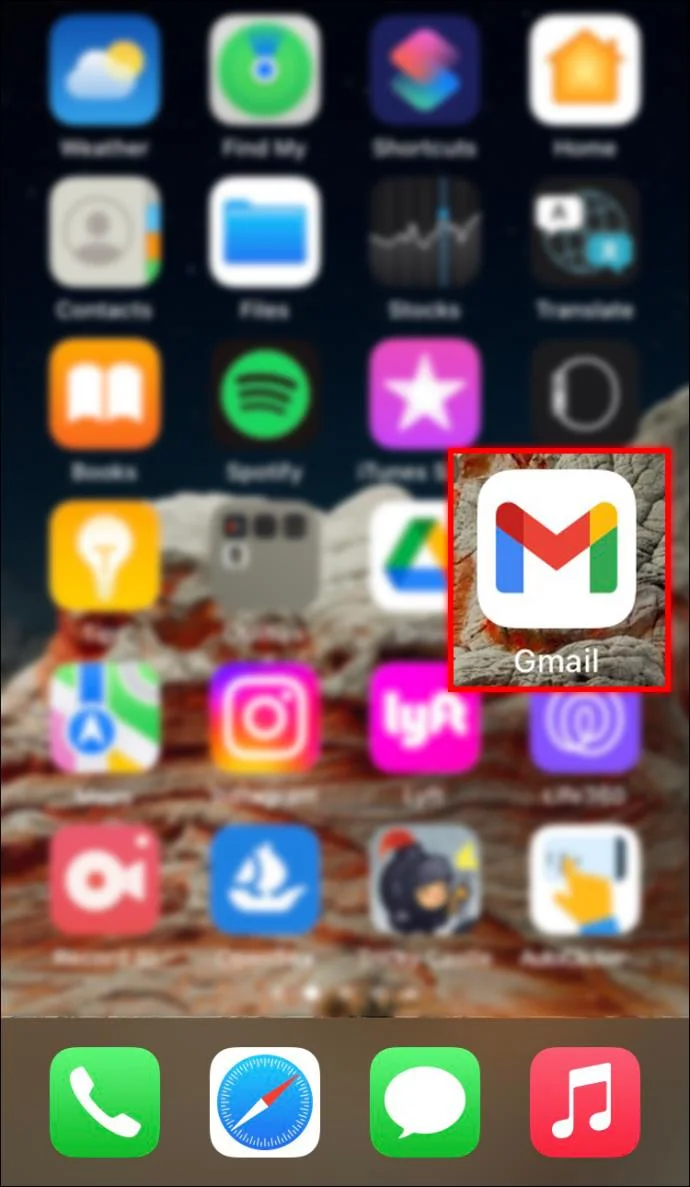
- افتح تطبيق Gmail الخاص بك على جهاز iPhone الخاص بك.

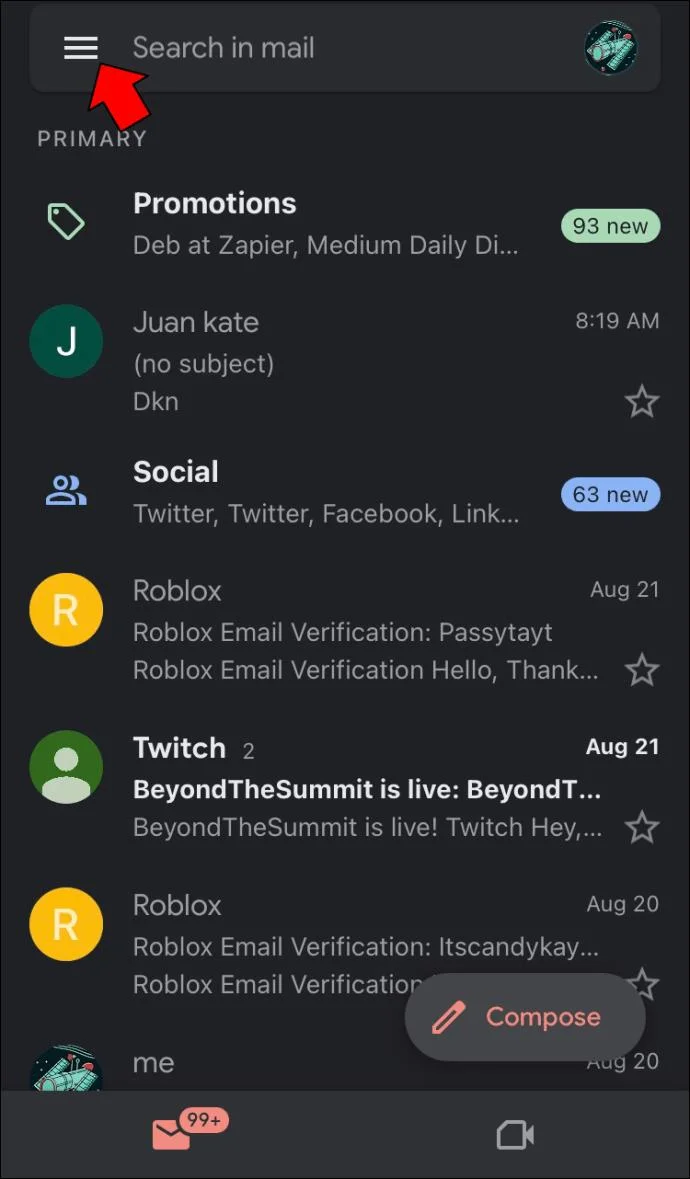
- اضغط على الخط الأفقي الثلاثة.

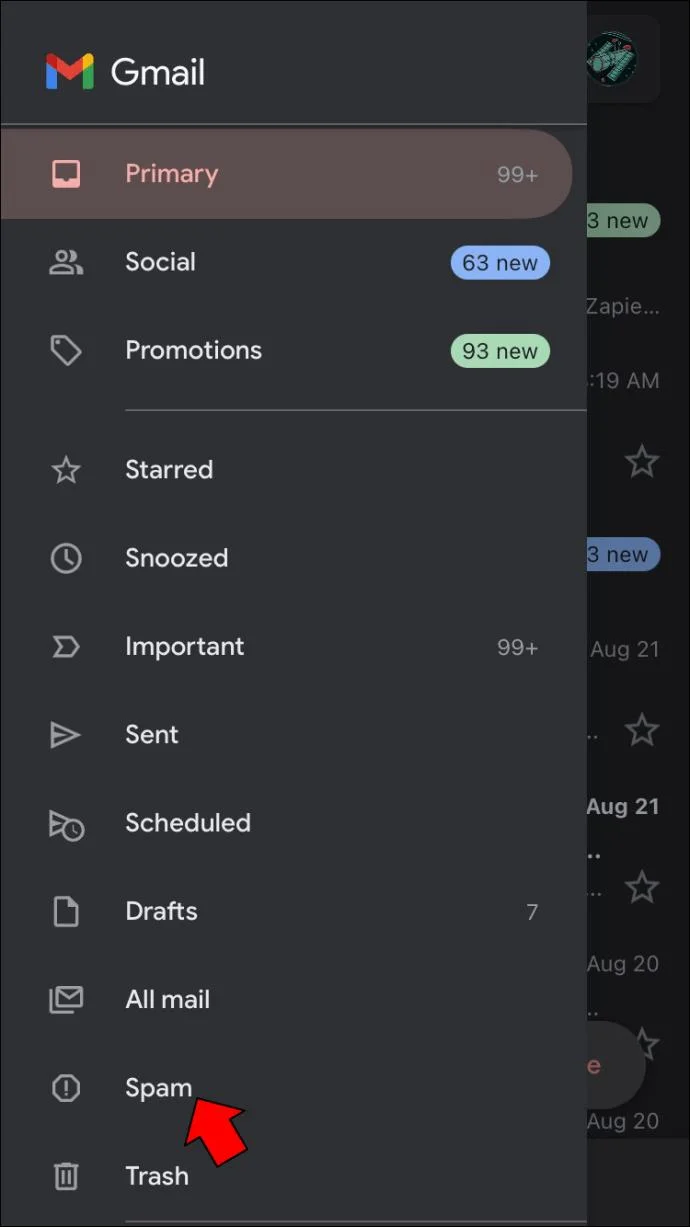
- حدد موقع "الرسائل غير المرغوب فيها" وحددها.

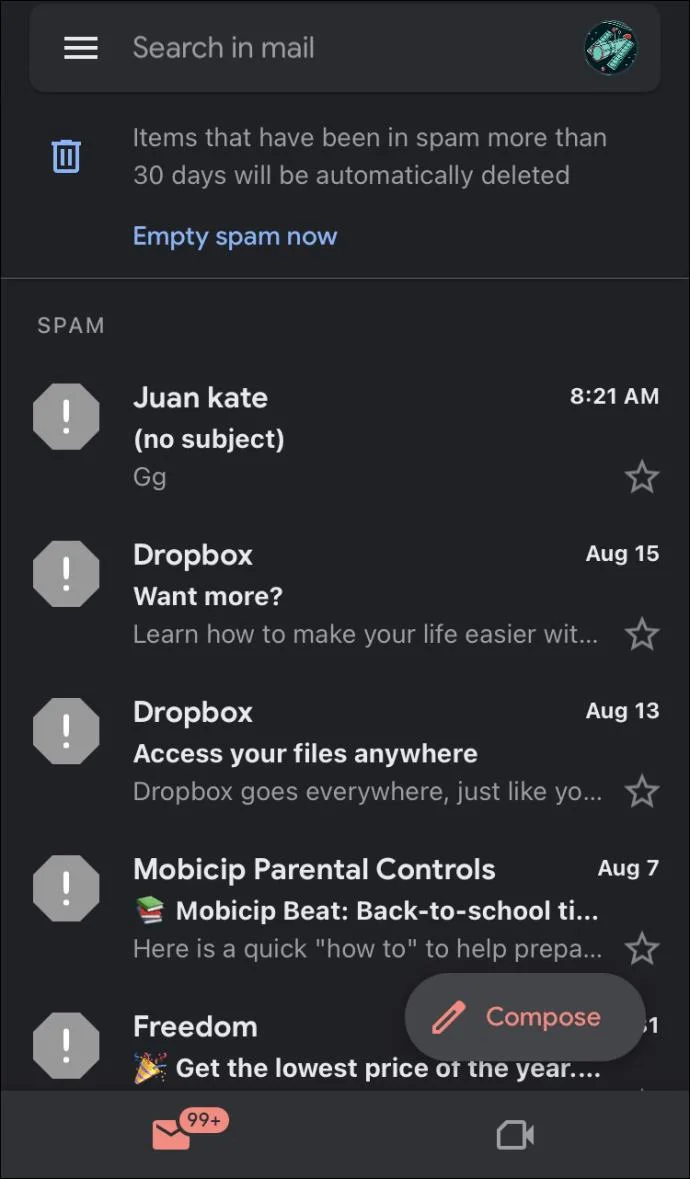
- هنا سترى قائمة بعناوين البريد الإلكتروني المحظورة.

يجب على مستخدمي Android اتباع الخطوات التالية:
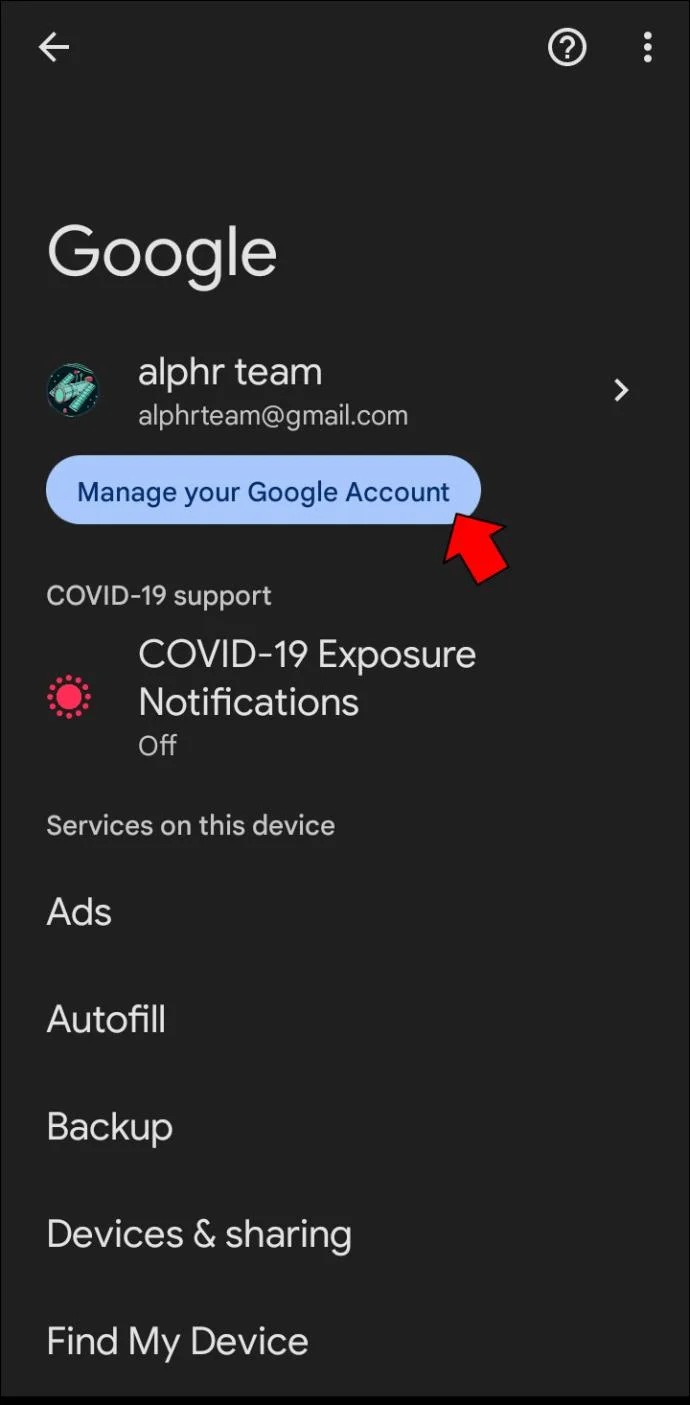
- انتقل إلى "الإعدادات" ، ثم "Google" ، ثم "إدارة حسابك على Google".

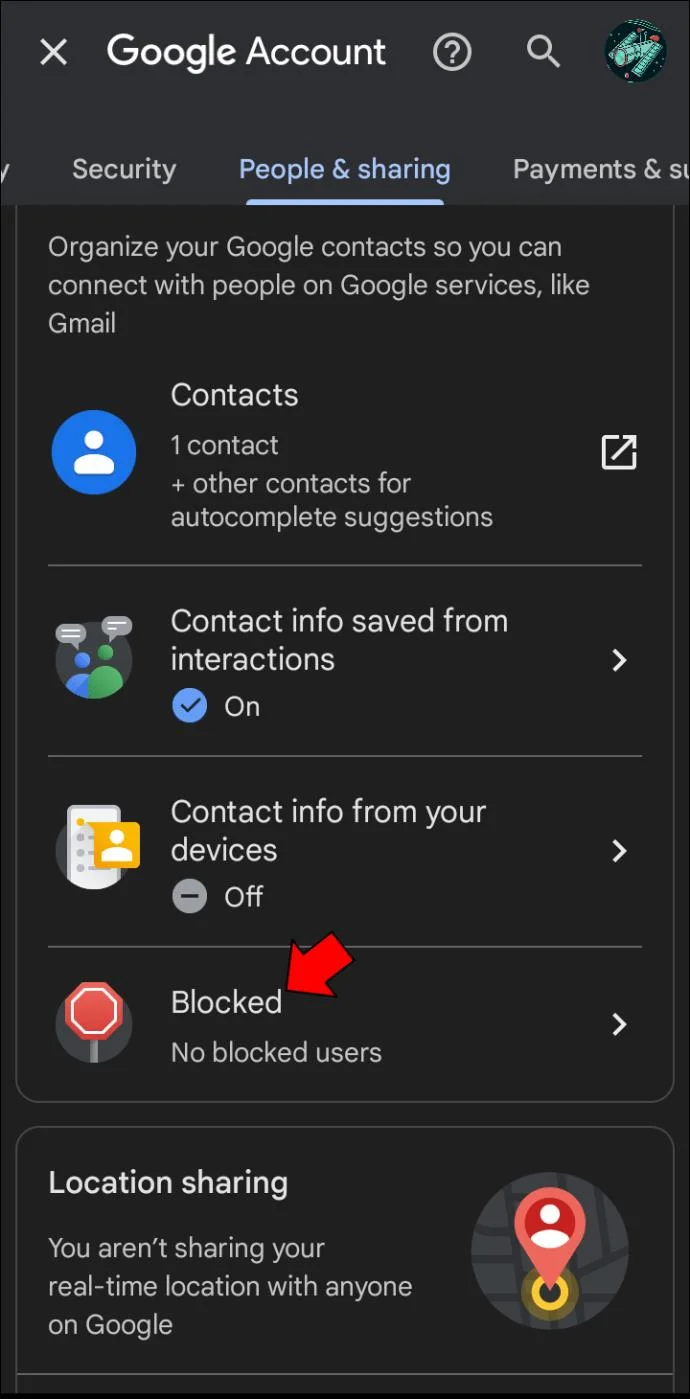
- ابحث عن "الأشخاص والمشاركة" وانقر عليه.

- ضمن "العقود" ، انقر على "محظورة".

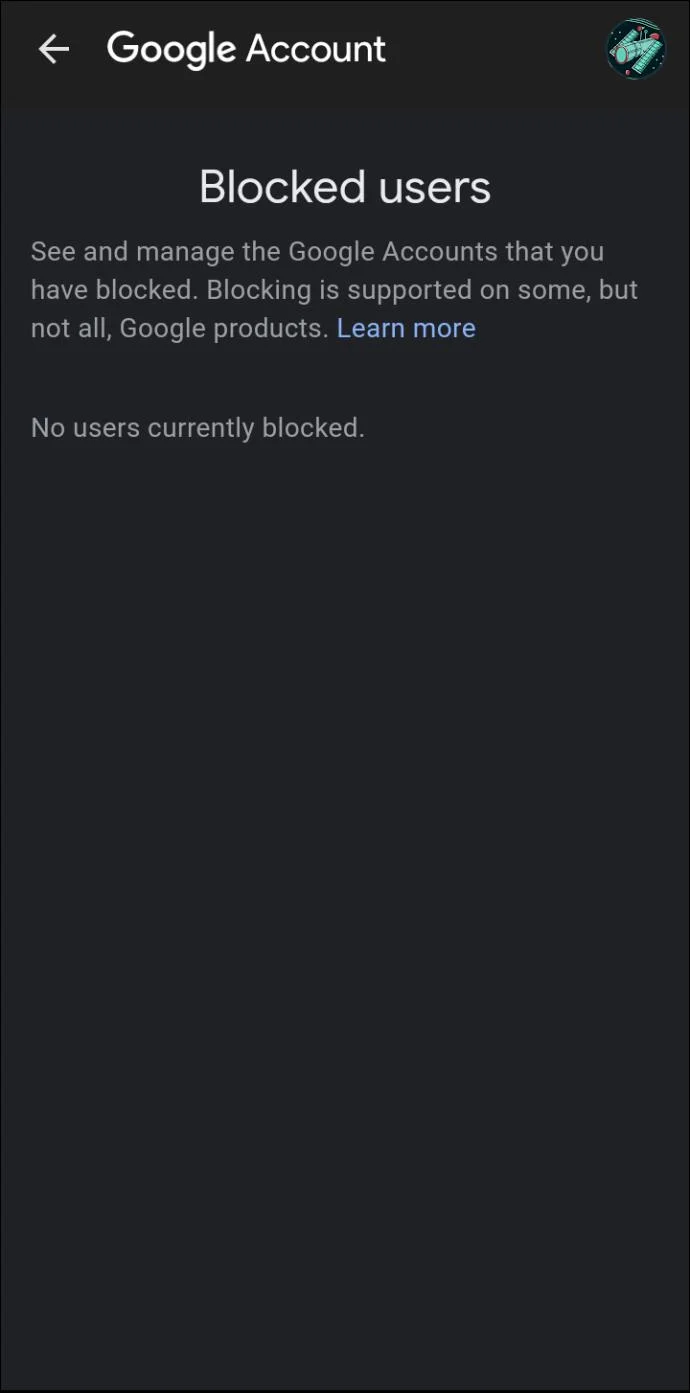
- ستجد هنا جميع العناوين التي قمت بحظرها.

كيفية إلغاء حظر رسائل البريد الإلكتروني في Gmail على جهاز Mac أو الكمبيوتر الشخصي
إذا قررت أنك لم تعد ترغب في تصفية رسائل البريد الإلكتروني من عنوان بريد إلكتروني معين ، فإن العملية تكون مباشرة. لمعرفة كيفية القيام بذلك ، اتبع الخطوات التالية:
- افتح حساب Gmail الخاص بك.

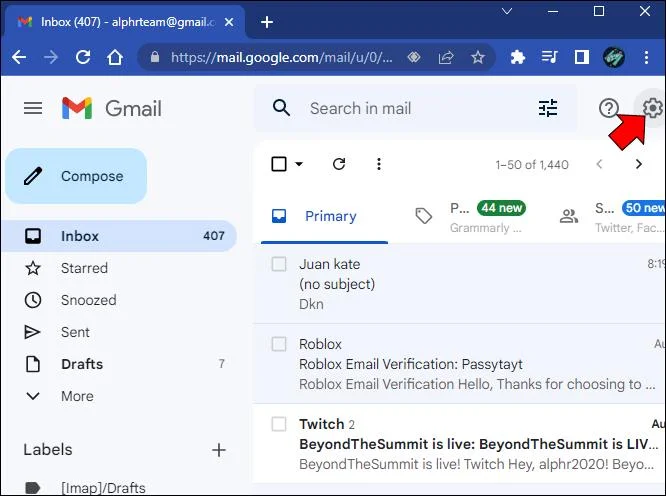
- اضغط على أيقونة "Gear" للوصول إلى إعدادات حسابك.

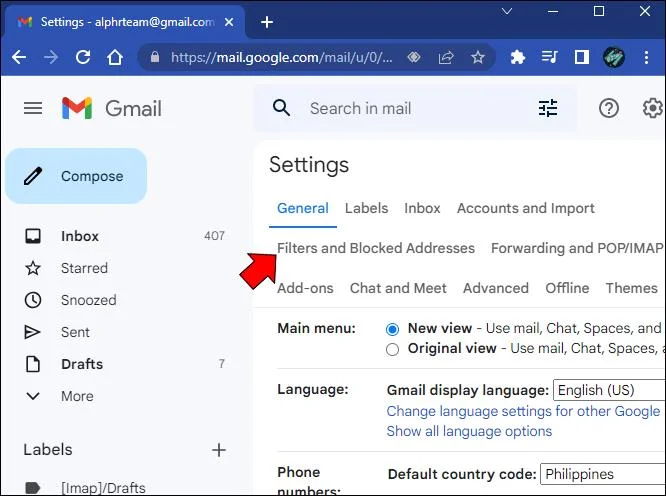
- حدد موقع وانقر على "عوامل التصفية والعناوين المحظورة".

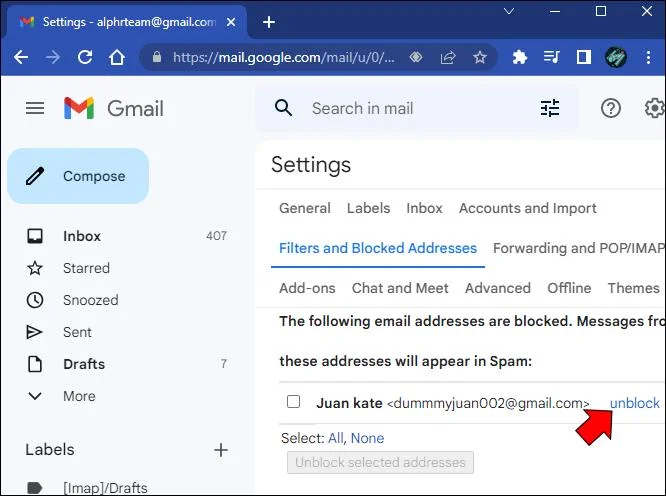
- هنا سترى قائمة بجميع عناوين البريد الإلكتروني المحظورة. حدد العنوان الذي لم تعد تريد تصفيته واضغط على "إلغاء الحظر".

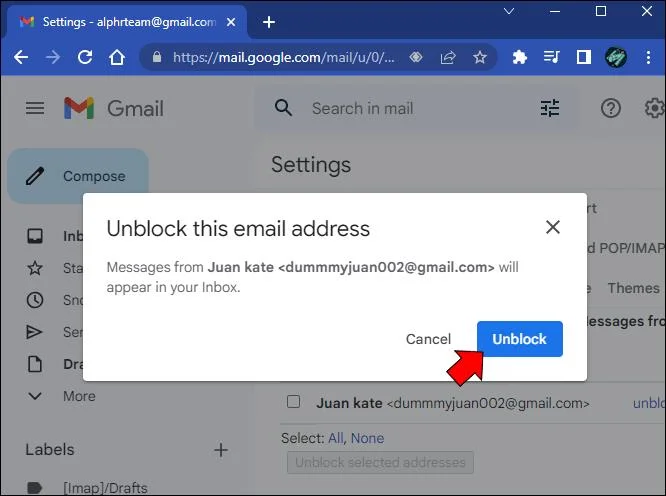
- انقر فوق "إلغاء الحظر".

بمجرد النقر على هذا الزر ، لن تتم تصفية جميع رسائل البريد الإلكتروني الواردة المستقبلية من هذا العنوان وسيتم تسليمها مباشرة إلى مجلد صندوق الوارد الخاص بك.
كيفية إلغاء حظر رسائل البريد الإلكتروني في Gmail على iPhone أو Android
إذا لم تعد ترغب في تصفية عنوان بريد إلكتروني معين على جهاز iPhone أو Android ، فلن تتمكن من إجراء التغيير باستخدام موقع Gmail على الويب. ومع ذلك ، يمكنك القيام بذلك باستخدام تطبيق Gmail للجوال ، والذي يمكنك تنزيله من Google Play . لإلغاء حظر رسائل البريد الإلكتروني باستخدام تطبيق الهاتف المحمول ، قم بما يلي:
- قم بتشغيل تطبيق Gmail على جهاز iPhone أو Android

- انقر فوق المجلد الذي قمت بإعداده لتصفية رسائل البريد الإلكتروني غير المرغوب فيها أو إذا كان موجودًا في مجلد البريد العشوائي ، فتحقق منه.

- حدد عنوان البريد الإلكتروني الذي تريد إلغاء حظره وانقر على "إلغاء حظر المرسل".

لن تتم تصفية جميع رسائل البريد الإلكتروني المستقبلية الواردة من هذا العنوان وسيتم تسليمها إلى مجلد صندوق الوارد الخاص بك.
التعليمات
إذا قمت بحظر شخص ما على Gmail ، فهل سيعرفون أنني حظرته؟
الجواب لا. لن تتلقى عناوين البريد الإلكتروني المحظورة أي نوع من الإشعارات بأنه قد تم حظرها.
يعتمد عرض رسائل البريد الإلكتروني المحظورة في Gmail على كيفية حظرها
لا يقوم Gmail في الواقع بحظر رسائل البريد الإلكتروني ، ولكنه يقوم بتصفية البريد الوارد لديك. إذا قمت بإعداد قواعد لعنوان بريد إلكتروني لتجاوز علبة الوارد الخاصة بك والانتقال مباشرة إلى مجلد معين ، فيمكنك عرضها في أي وقت. ومع ذلك ، إذا قمت ببساطة بوضع علامة عليها كرسائل غير مرغوب فيها ، فسيتم حذفها تلقائيًا بعد 30 يومًا.
هل سبق لك أن أردت عرض رسائل البريد الإلكتروني المحظورة في Gmail؟ هل اتبعت نفس الأساليب الموضحة في هذه المقالة؟ واسمحوا لنا أن نعرف في قسم التعليقات أدناه.