عندما تقوم بإنشاء حساب مع إحدى الخدمات عبر الإنترنت، يقوم الموفر عادةً بتشفير معلومات تسجيل الدخول الخاصة بك على خوادمه. يتم ذلك باستخدام خوارزمية لإنشاء "تجزئة"، وهي عبارة عن سلسلة عشوائية فريدة من الأحرف والأرقام لكلمة المرور الخاصة بك. بالطبع، إنها ليست عشوائية حقًا، ولكنها عبارة عن سلسلة محددة جدًا من الأحرف التي لا يمكن إلا لكلمة المرور الخاصة بك توليدها، ولكن بالنسبة للعين غير المدربة فإنها تبدو وكأنها فوضى.
إن تحويل الكلمة إلى هاش أسرع وأسهل بكثير من "فك تشفير" الهاش إلى كلمة مرة أخرى. لذلك عندما تقوم بتعيين كلمة مرور، تقوم الخدمة التي تقوم بتسجيل الدخول إليها بتشغيل كلمة المرور الخاصة بك من خلال عملية تجزئة وتخزين النتيجة على خوادمها.
إذا تم تسريب ملف كلمة المرور هذا، فسيحاول المتسللون معرفة محتوياته عن طريق كسر كلمة المرور. نظرًا لأن تشفير كلمات المرور أسرع من فك تشفيرها، فسيقوم المتسللون بإعداد نظام يأخذ كلمات المرور المحتملة كمدخلات، ويقوم بتشفيرها باستخدام نفس الطريقة التي يستخدمها الخادم، ثم يقارن النتائج بقاعدة بيانات كلمات المرور.
إذا تطابق تجزئة كلمة المرور المحتملة مع أي إدخال في قاعدة البيانات، فإن المخترق يعرف أن كل محاولة تطابق كلمة المرور المحتملة التي تم تجربتها.
كيفية اختراق كلمات المرور الخاصة بك باستخدام HashCat
بالنسبة لهذه الاختبارات، سوف يقوم المثال بكسر كلمات المرور التالية:
123456 : كلمة المرور الكلاسيكية وكابوس الأمن السيبراني، 123456 هي كلمة المرور الأكثر استخدامًا في العالم . وحسبت شركة NordPass أن 3 ملايين حساب استخدمت الرقم 123456 ككلمة مرور، بما في ذلك 1.2 مليون حساب حماية على مستوى الشركات.
سوزان48! :كلمة مرور تتبع الأنماط التي يستخدمها معظم المستخدمين لإنشاء كلمات مرور آمنة. يلبي هذا بشكل عام معايير حماية كلمة المرور الأساسية، ولكن كما سنستكشف لاحقًا، فإنه يحتوي على بعض نقاط الضعف المهمة التي يمكن استغلالها.
t9^kJ$2q9a : كلمة مرور تم إنشاؤها باستخدام أداة Bitwarden. تم إعداده لتوليد كلمة مرور بطول 10 أحرف مع أحرف كبيرة وصغيرة ورموز وأرقام.
الآن قم بتشفير كلمة المرور باستخدام MD5. هكذا ستبدو كلمات المرور إذا كانت في ملف كلمة مرور محفوظ:
123456 : e10adc3949ba59abbe56e057f20f883e
سوزان48! : df1ce7227606805745ee6cbc644ecbe4
t9 ^ كج $2q9a : 450e4e0ad3ed8766cb2ba83081c0a625
الآن حان الوقت لكسرهم.
قم بإجراء عملية كسر حماية بسيطة باستخدام طريقة Dictionary Attack
للبدء، دعنا ننفذ هجوم القاموس، وهو أحد أكثر طرق الهجوم على كلمة المرور شيوعًا. هذا هجوم بسيط حيث يأخذ المخترق قائمة بكلمات المرور المحتملة، ويطلب من Hashcat تحويلها إلى MD5، ويرى ما إذا كانت أي من كلمات المرور تتطابق مع الإدخالات الثلاثة أعلاه. لإجراء هذا الاختبار، دعنا نستخدم الملف "rockyou.txt" كقاموس لنا، والذي يعد أحد أكبر تسريبات كلمات المرور في التاريخ.
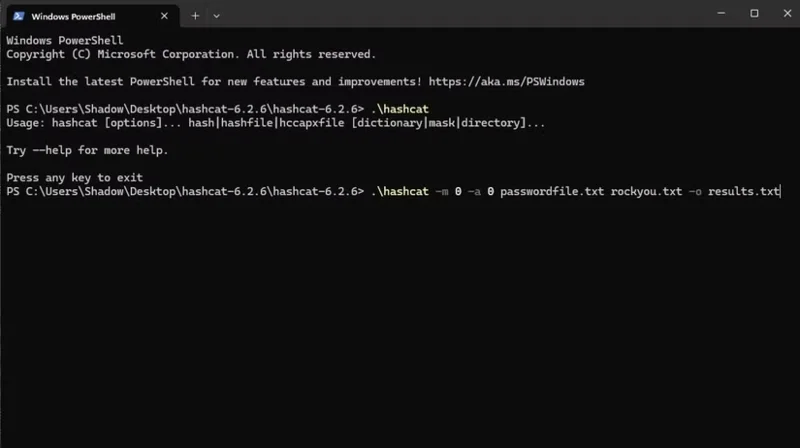
لبدء عملية التكسير، ذهب مؤلف المقال إلى مجلد Hashcat، ثم نقر بزر الماوس الأيمن على مساحة فارغة ونقر على فتح في Terminal . الآن بعد أن تم فتح Terminal وتعيينه إلى دليل Hashcat، قم باستدعاء تطبيق Hashcat باستخدام الأمر التالي:
.\hashcat -m 0 -a 0 passwordfile.txt rockyou.txt -o results.txt
وهذا ما يفعله الأمر:
.\hashcat يستدعي Hashcat.
-m 0 : يحدد نوع الترميز الذي سيتم استخدامه. ستستخدم هذه الحالة MD5، المدرج كرقم 0 في وثائق تعليمات Hashcat.
-a 0 : يحدد الهجوم الذي سيتم تنفيذه. تسرد وثائق مساعدة Hashcat Dictionary Attack على أنها صفر، لذا نطلق عليها هذا الاسم هنا.
passwordfile.txt rockyou.txt : الملف الأول يحتوي على كلمات المرور المشفرة الثلاثة التي قمنا بإعدادها مسبقًا. الملف الثاني هو قاعدة بيانات كلمة المرور rockyou بأكملها.
-o results.txt : يحدد هذا المتغير المكان الذي نضع فيه النتائج. في الأمر، يتم وضع كلمات المرور المخترقة في ملف TXT يسمى "النتائج".
على الرغم من أن rockyou كان ضخمًا، إلا أن Hashcat قام بمعالجتهم جميعًا في 6 ثوانٍ. في الملف الناتج، يقول Hashcat أنه تمكن من اختراق كلمة المرور 123456، لكن كلمات المرور Susan وBitwarden تظل غير قابلة للاختراق. يرجع ذلك إلى أن 123456 تم استخدامه بواسطة شخص آخر في ملف rockyou.txt، ولكن لم يستخدم أي شخص آخر كلمة المرور Susan أو Bitwarden، مما يعني أنهم كانوا آمنين بدرجة كافية للبقاء على قيد الحياة في مواجهة هذا الهجوم.
قم بإجراء عملية كسر حماية أكثر تعقيدًا باستخدام هجمات القوة الغاشمة المخفية
تنفيذ هجوم القوة الغاشمة باستخدام Hashcat
تكون هجمات القاموس فعالة عندما يستخدم شخص ما نفس كلمة المرور الموجودة في قائمة كلمات مرور كبيرة. إنها سريعة وسهلة التنفيذ، لكنها لا تستطيع اختراق كلمات المرور غير الموجودة في القاموس. لذلك، إذا كنت تريد حقًا اختبار كلمة المرور الخاصة بك، فأنت بحاجة إلى استخدام هجمات القوة الغاشمة.
إذا كانت هجمات القاموس تقتصر على أخذ قائمة محددة مسبقًا وتحويلها واحدة تلو الأخرى، فإن هجمات القوة الغاشمة تفعل الشيء نفسه ولكن مع كل مجموعة يمكن تخيلها. إنها أصعب في التنفيذ وتستغرق وقتًا أطول، ولكنها في النهاية ستتمكن من اختراق أي كلمة مرور. وكما سنرى قريبًا، فإن هذه القدرة قد تستغرق وقتًا طويلاً في بعض الأحيان.
هذا هو الأمر المستخدم لتنفيذ هجوم القوة الغاشمة "الحقيقي":
.\hashcat -m 0 -a 3 target.txt --increment ?a?a?a?a?a?a?a?a?a?a -o output.txt
وهذا ما يفعله الأمر:
-a 3 : هذا المتغير يحدد الهجوم الذي نريد تنفيذه. تذكر وثائق مساعدة Hashcat هجمات القوة الغاشمة بالرقم 3، لذا يتم تسميتها هنا.
target.txt : ملف يحتوي على كلمة المرور المشفرة التي نريد اختراقها.
--increment : يخبر هذا الأمر Hashcat بتجربة جميع كلمات المرور التي يبلغ طولها حرفًا واحدًا، ثم حرفين، ثم ثلاثة، وما إلى ذلك حتى يجد تطابقًا.
?a?a?a?a?a?a?a?a?a?a?a?a?a?a?a?a : هذا ما يسمى "قناع". تسمح لنا الأقنعة بإخبار Hashcat بالأحرف التي يتم استخدامها في مواضع معينة. كل علامة استفهام تحدد موضع حرف في كلمة المرور، والحرف يحدد ما نحاول فعله في كل موضع. يمثل الحرف "a" الأحرف الكبيرة والصغيرة والأرقام والرموز، لذلك يقول هذا القناع "جرب كل شيء في كل موضع". هذا قناع فظيع، ولكننا سنتعرف على كيفية استخدامه بشكل فعال لاحقًا.
-o output.txt : يحدد هذا المتغير المكان الذي نضع فيه النتائج. يضع الأمر المثالى كلمات المرور المخترقة في ملف TXT يسمى "output".
حتى مع هذا القناع الرديء، تم اختراق كلمة المرور 123456 خلال 15 ثانية. على الرغم من أنها كلمة المرور الأكثر شيوعًا، إلا أنها واحدة من أضعف كلمات المرور.
كلمة المرور "Susan48!" أفضل بكثير - يقول الكمبيوتر أن الأمر سيستغرق 4 أيام لكسر. ولكن هناك مشكلة واحدة. هل تتذكر عندما ذكر المقال أن كلمة مرور سوزان بها بعض العيوب الخطيرة؟ أكبر خطأ هو أن كلمات المرور يتم إنشاؤها بطريقة يمكن التنبؤ بها.
عند إنشاء كلمات المرور، فإننا غالبًا ما نضع عناصر محددة في أماكن محددة. يمكنك أن تتخيل أن منشئ كلمة المرور سوزان حاولت استخدام "susan" في البداية ولكن طُلب منها إضافة أحرف كبيرة وأرقام. لتسهيل تذكرها، قاموا بكتابة الحرف الأول بحرف كبير وإضافة أرقام في النهاية. ثم ربما طلبت خدمة تسجيل الدخول رمزًا، لذا قام مُنشئ كلمة المرور بإضافته إلى النهاية.
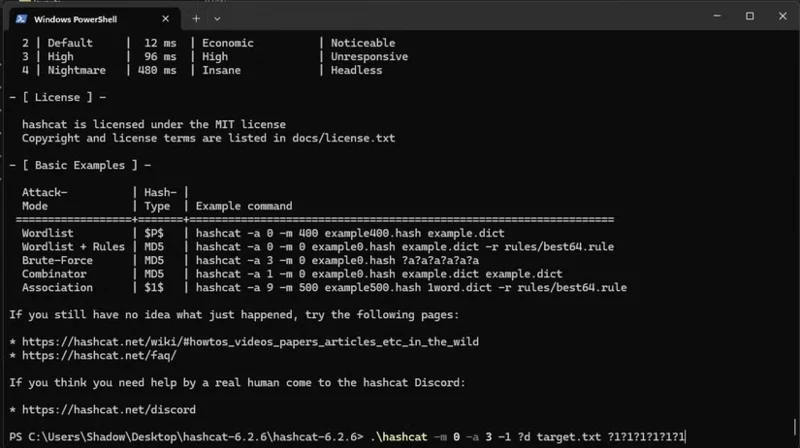
وبالتالي، يمكننا استخدام القناع لإخبار Hashcat بتجربة أحرف محددة فقط في أماكن محددة لاستغلال مدى سهولة تخمين الأشخاص لكلمات المرور عند إنشائها. في هذا القناع، سوف يستخدم "?u" الأحرف الكبيرة فقط في هذا الموضع، وسوف يستخدم "?l" الأحرف الصغيرة فقط، وسوف يمثل "?a" أي حرف:
باستخدام هذا القناع، تمكن Hashcat من اختراق كلمة المرور في 3 دقائق و10 ثوانٍ، أي أسرع بكثير من 4 أيام.
تبلغ كلمة مرور Bitwarden 10 أحرف ولا تستخدم أي نمط يمكن التنبؤ به، لذا فإن الأمر يتطلب هجوم القوة الغاشمة دون أي قناع لكسرها. لسوء الحظ، عند مطالبة Hashcat بالقيام بذلك، أعطى خطأ يقول إن عدد التركيبات الممكنة يتجاوز الحد الصحيح. يقول خبير أمن تكنولوجيا المعلومات أن الأمر استغرق من Bitwarden ثلاث سنوات لكسر كلمة المرور، لذا فهذا يكفي.
كيفية حماية حسابك من اختراق كلمة المرور
العوامل الرئيسية التي تمنع المقالة من اختراق كلمة مرور Bitwarden هي طولها (10 أحرف) وعدم القدرة على التنبؤ بها. لذلك، عند إنشاء كلمة مرور، حاول أن تجعلها طويلة قدر الإمكان وقم بتوزيع الرموز والأرقام والأحرف الكبيرة بالتساوي في جميع أنحاء كلمة المرور. يمنع هذا المتسللين من استخدام الأقنعة للتنبؤ بموقع كل عنصر ويجعل اختراقها أكثر صعوبة.
ربما تعرف أقوال كلمات المرور القديمة مثل "استخدم مجموعة من الأحرف" و"اجعلها طويلة قدر الإمكان". نأمل أن تعرف سبب توصية الناس بهذه النصائح المفيدة - فهي الفرق الرئيسي بين كلمة مرور يمكن اختراقها بسهولة وكلمة مرور آمنة.