حل مشكلات فشل اتصال MySQL في ownCloud 10
اكتشف ما إذا كانت إعدادات MySQL أو PHP أو إعدادات المقبس أو أذونات قاعدة البيانات تمنع ownCloud 10، ثم تحقق من وجود حل آمن.
لا يوفر نظام ownCloud Infinite Scale خيارًا مستقلًا للمصادقة الثنائية في واجهة المستخدم. لتفعيل كلمات المرور لمرة واحدة المستندة إلى الوقت (TOTP)، قم بتهيئة موفر هوية OpenID Connect مثل Keycloak، واطلب من المستخدمين تسجيل تطبيق مصادقة لديه، ثم قم بتفعيل التحقق من المستخدمين أثناء تسجيل الدخول. إعدادات المصادقة متعددة العوامل (MFA) الخاصة بنظام Infinite Scale مخصصة لإجراء فحوصات إضافية على المسارات المحمية، ولا تُنشئ مسارًا لتسجيل كلمة المرور لمرة واحدة.
يستخدم هذا الدليل Keycloak كمثال لموفر الهوية. قد تختلف مسميات القوائم باختلاف إصدارات Keycloak. لقطات الشاشة أدناه هي توضيحات للواجهة، وليست لقطات من خادم تم اختباره. تتضمن وثائق ownCloud الحالية 8.2 قوائم OCIS_MFA_ENABLEDلفرض OCIS_MFA_AUTH_LEVEL_NAMESمستوى التوجيه، والتي تم تقديمها في Infinite Scale 7.3.0.
حدد أولاً ما إذا كان ينبغي على المستخدمين إدخال عامل تحقق ثانٍ عند كل تسجيل دخول جديد، أو فقط عند الوصول إلى جزء حساس من الخدمة. يمكن لـ Keycloak طلب رمز TOTP في عملية مصادقة المتصفح. بينما يمكن لـ Infinite Scale طلب مصادقة إضافية لمسارات محددة باستخدام خاصية مرجع فئة سياق المصادقة (ACR) في بروتوكول OIDC. يحل هذان النظامان مشكلات متشابهة ولكنها مختلفة.
| نهج | مناسب تمامًا | مقايضة |
|---|---|---|
| مفتاح Keycloak TOTP عند تسجيل الدخول | المنظمات التي ترغب في إضافة عامل مصادقة ثانٍ لتسجيل الدخول عبر المتصفح | يحتاج المستخدمون إلى تطبيق مصادقة وخطة استرداد؛ قد تظل الجلسات الحالية صالحة حتى تنتهي صلاحيتها أو يقوم المستخدمون بتسجيل الدخول مرة أخرى. |
| MFA ذو مقياس لانهائي متدرج | فرق حماية المسارات أو إجراءات البيانات المختارة | يتطلب ذلك موفر هوية يدعم المصادقة التصاعدية ومطالبات ACR، بالإضافة إلى تكوين مطابق على كلا الجانبين. |
| مفتاح أمان WebAuthn أو كلمة المرور | الفرق التي تعطي الأولوية للمصادقة المقاومة للتصيد الاحتيالي | يحتاج التسجيل ودعم الأجهزة واستعادة الحساب إلى تخطيط؛ وهذا خيار مختلف للعامل الثاني عن TOTP. |
لتفعيل TOTP بسهولة، ابدأ بتسجيل الدخول عبر متصفح Keycloak. احتفظ بمصادقة MFA المتقدمة كسياسة منفصلة ومدروسة عند الحاجة إلى عمليات تحقق خاصة بكل مسار. راجع وثائق وكيل ownCloud حول ACR ومصادقة MFA المتقدمة لمعرفة سلوك الخادم.
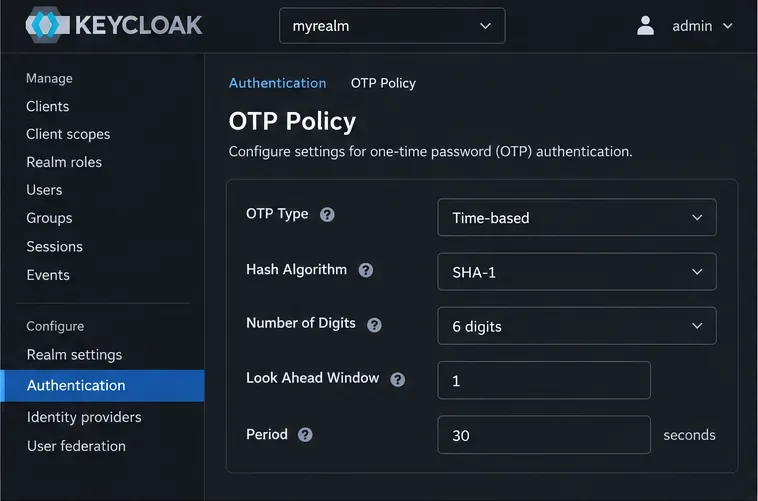
توضيح: إعدادات سياسة كلمة المرور لمرة واحدة (OTP) في Keycloak للرموز الزمنية. تحقق من القيم الفعلية لنطاقك قبل تسجيل المستخدمين.
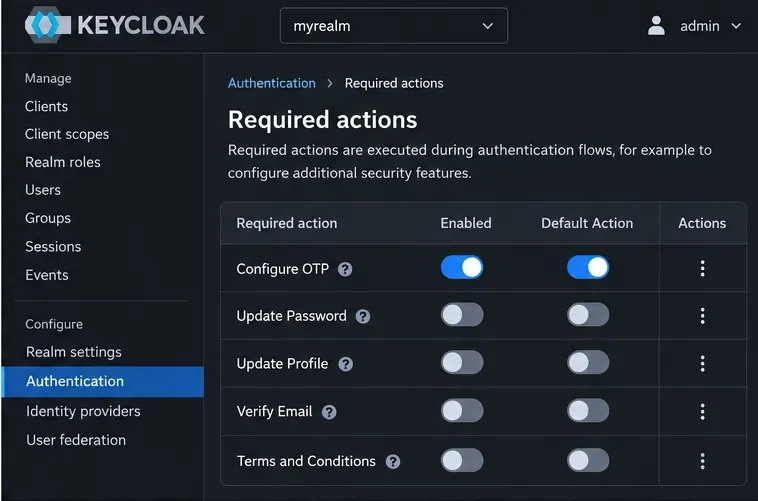
توضيح: تم تمكين تكوين رمز التحقق لمرة واحدة كإجراء مطلوب وإجراء افتراضي؛ لا يزال المستخدمون الحاليون بحاجة إلى خطة تسجيل.
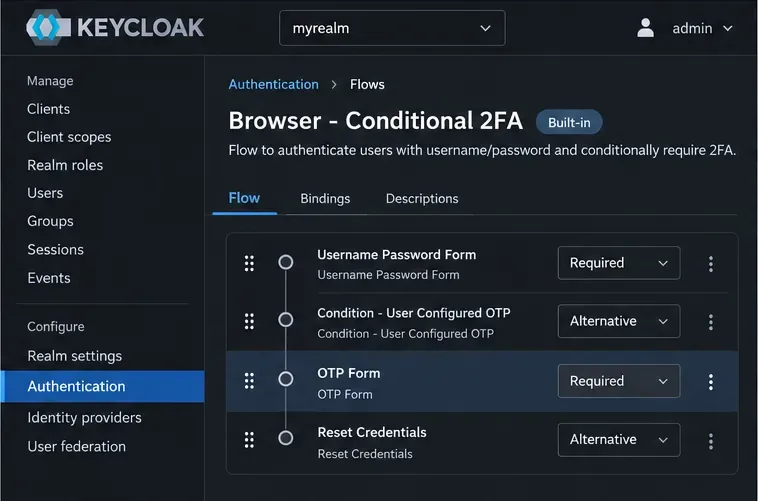
توضيح: مسار متصفح يتطلب رمز التحقق لمرة واحدة. لا يتم إطلاقه إلا بعد اختبار التسجيل والاسترداد.
قد يتصرف مسار المتصفح الافتراضي لـ Keycloak بشكل مشروط: قد لا يرى المستخدمون الذين لم يُفعّلوا عامل التحقق الثاني طلب التحقق بكلمة مرور لمرة واحدة (OTP) إلا إذا تم تغيير المسار. راجع دليل إدارة خادم Keycloak قبل تغيير متطلبات المسار، خاصةً إذا كنت تستخدم أيضًا وسيط الهوية، أو مفاتيح المرور، أو تطبيقات سطح المكتب، أو تطبيقات الجوال.
لإجراء عمليات التحقق على مستوى المسار، قم بتهيئة الخادم الوكيل والواجهة الأمامية بإعدادات المصادقة متعددة العوامل المتطابقة. في بيئة نشر تقبل متغيرات البيئة، تتضمن الأسماء الحالية في الإصدار 8.2 ما يلي:
OCIS_MFA_ENABLED: "true"
OCIS_MFA_AUTH_LEVEL_NAMES: "advanced"
استخدم نفس قيمة ACR المقبولة التي يضعها موفر الهوية في رمز الوصول بعد نجاح المصادقة متعددة العوامل (MFA). اضبط المسارات المحمية المقصودة وفقًا لوثائق نشر الوكيل والواجهة الأمامية، ثم أعد نشر الخدمات المتأثرة. هذا الإعداد مُعطّل افتراضيًا، ولا يُفعّل تلقائيًا رمز TOTP أو يفرض استخدام رمز OTP لكل تسجيل دخول. إذا وصل المستخدم إلى مسار محمي دون مستوى المصادقة متعددة العوامل المطلوب، تُسجّل Infinite Scale استجابة 403 مع X-OCIS-MFA-Requiredترويسة. راجع مرجع متغيرات بيئة ownCloud MFA وتكوين خدمة الوكيل .

توضيح: اسم متغير البيئة الجمع الحالي لمستويات مصادقة MFA المقبولة؛ يجب أن تتطابق قيمته مع مطالبة ACR الخاصة بـ IdP.
اختبر السياسة مع مستخدم عادي، ومستخدم لم يسجل بعد، ومسؤول، وأي تطبيق سطح مكتب أو جوال تعتمد عليه مؤسستك. تأكد من أن تسجيل الدخول عبر متصفح جديد يطلب رمز TOTP وأن الرمز الصحيح ينجح. ولتفعيل المصادقة المتعددة، اطلب مسارًا محميًا بجلسة لم تُكمل المصادقة المتعددة، ثم تأكد من حدوث تحدي موفر الهوية وأن المسار يعمل بعد إصدار مستوى ACR المطلوب.
احتفظ بإجراء استعادة مسؤول النظام قبل طلب رمز التحقق لمرة واحدة (OTP) على مستوى الشبكة. وثّق كيفية إعادة تعيين مصادق مفقود، والحفاظ على الوصول إلى لوحة تحكم موفر الهوية، وتجنب الاعتماد على هاتف شخص واحد كوسيلة وحيدة للعودة إلى الخدمة. يُعدّ TOTP مدعومًا على نطاق واسع وسهل النشر، بينما يوفر WebAuthn مقاومة أقوى للتصيّد الاحتيالي؛ اختر بناءً على الأجهزة، وقدرة الدعم، وضوابط الاستعادة المتاحة لمستخدميك. تشير قاعدة معارف ownCloud إلى Keycloak كخيار للمصادقة الثنائية على نطاق واسع.
اكتشف ما إذا كانت إعدادات MySQL أو PHP أو إعدادات المقبس أو أذونات قاعدة البيانات تمنع ownCloud 10، ثم تحقق من وجود حل آمن.
اجعل انتهاء صلاحية الروابط العامة إلزاميًا في ownCloud Classic، وحدد مدة صلاحية قصوى، وتحقق من المشاركات الموجودة التي قد تحتاج إلى تنظيف منفصل.
قم بتمكين TOTP من خلال Keycloak، وقم بتسجيل المستخدمين بأمان، وافهم متى يتم تطبيق إعدادات MFA على مستوى التوجيه في Infinite Scale.
تحقق مما إذا كانت المشكلة تتعلق بكسر التوافق بين OC10 و 7.x أو بملف CSync تالف، ثم قم بتطبيق الإصلاح الصحيح دون حذف الملفات المتزامنة.
اختر HTTP-01 أو DNS-01، وقم بتكوين وكيل عكسي ownCloud، وتحقق من أن Certbot يقوم بتجديد شهادات HTTPS تلقائيًا.
قم بتكوين تسجيل الدخول إلى oCIS LDAP، وقم بمحاذاة عمليات البحث عن المستخدم والمجموعة، وتحقق من إعدادات TLS والمخطط قبل النشر.
أضف حاوية Amazon S3 إلى ownCloud 10، وقم بإعداد بيانات الاعتماد ونقاط النهاية المتوافقة، وتحقق من الوصول دون الخلط بين وحدة التخزين المثبتة والتخزين الأساسي.
جدولة عمليات النسخ الاحتياطي المحمية لقاعدة بيانات MariaDB لخادم ownCloud، والتعامل مع وضع الصيانة بأمان، والتحقق من كل نسخة احتياطية قبل الاعتماد عليها.
خطط لعملية ترحيل من ownCloud 10 إلى oCIS باستخدام التطبيق المدعوم، والأوامر المرتبة، وفحوصات الهوية، وقائمة واضحة بالبيانات التي تحتاج إلى معالجة منفصلة.
استبدل شعارات ownCloud Classic 10 وقم بضبط ألوان واجهة المستخدم على الويب باستخدام تطبيق سمات، مع تجنب مخاطر الترقية وفحص السلامة.



