تحديد حصص التخزين الافتراضية حسب دور المستخدم في ownCloud oCIS

قم بتعيين حدود التخزين المستندة إلى البايت لمستخدمي ownCloud Infinite Scale الجدد حسب الدور، مع مثال proxy.yaml وقائمة تحقق من الأمان.
لتعيين حصة تخزين تلقائيًا في ownCloud Infinite Scale (oCIS)، أضف role_quotasربطًا إلى إعدادات خدمة الوكيل proxy.yaml. اربط كل معرّف دور في oCIS بحصة تخزين بالبايت، ثم أعد تشغيل خدمة الوكيل. يُعيّن هذا الإعداد حصصًا للمستخدمين الجدد وفقًا لأدوارهم؛ وهو ليس متغيرًا بيئيًا، ولا ينبغي اعتبار تغييره تحديثًا للحسابات الحالية. تشرح وثائق ownCloud 8.2 الحالية هذه الطريقة القائمة على الأدوار في إعدادات خدمة الوكيل .
استخدم هذه الطريقة عندما يحصل المستخدمون على دور oCIS عند تسجيل الدخول لأول مرة، وتريد أن يبدأ المستخدمون الجدد بأدوار مختلفة بحدود تخزين شخصية متباينة. على سبيل المثال، يمكن أن يحصل الحساب القياسي على 10 جيجابايت، بينما يحصل دور ذو سعة تخزين أعلى على 50 جيجابايت. يمكن لمزود الهوية الخاص بك ربط بياناته بأدوار oCIS، أو يمكن لتعيين الدور الافتراضي للوكيل تعيين الدور userللمستخدمين الذين ليس لديهم دور بالفعل.
لا تخلط بين حصة التخزين الشخصية للمستخدم وحصة المساحة. تحدد حصة المساحة سعة المساحة، بينما تحدد حصة التخزين الحد الأقصى المسموح به عالميًا للمساحات. توضح وثائق ownCloud أن سعة المساحة مستقلة عن حصة التخزين، وأنه يمكن أن تتجاوز حصة المساحة سعة التخزين الأساسية. لمزيد من التفاصيل، راجع وثائق حصص المساحاتOCIS_SPACES_MAX_QUOTA الرسمية ومرجع تكوين مستخدمي التخزين .
قبل التعديل، حدد معرّفات الأدوار المستخدمة في نظامك، وحدد الحد الأقصى لكل دور. أسماء الأدوار مثل " userو" guestمفيدة لتعيين الأدوار، لكن خريطة الحصص تتطلب معرّفات الأدوار. لا يوجد معرّف عام يمكن نسخه من هذا المثال. تحقق أيضًا مما إذا كان المستخدمون يتلقون أدوارًا بالفعل عبر OIDC أو سير عمل التزويد؛ فقواعد الحصص لا تُفيد إلا عند تعيين دور مطابق للمستخدم.
حدد موقع دليل التكوين المستخدم في عملية النشر، وقم بعمل نسخة احتياطية من الدليل الحالي proxy.yaml. في حالة التثبيت باستخدام الحزم، قد يكون الدليل موجودًا في مجلد معين /etc/ocis؛ أما في حالة التثبيت باستخدام الحاويات، فقد يكون الدليل مختلفًا. استخدم المسار المُثبَّت في حاوية الوكيل أو المُحدد في إعدادات النشر، بدلًا من افتراض أن جميع عمليات التثبيت تستخدم نفس الموقع.
احتفظ بالإعدادات الأخرى للملف الحالي. إذا كان الملف يحتوي بالفعل على مفتاح role_quotas: {}، فاستبدل هذا المفتاح الفارغ. لا تُضِف role_quotasمفتاحًا ثانيًا من المستوى الأعلى: فقد تُحلَّل مفاتيح YAML المُكرَّرة بشكل غير متسق. إذا لم يكن الملف يحتوي على المفتاح، فأضِفه في المستوى الأعلى، مُحاذيًا لإعدادات الوكيل الأخرى من المستوى الأعلى.
يتوقع الخادم الوكيل قيم حصص صحيحة بالبايت. في هذا المثال، 10 جيجابايت تساوي 10,737,418,240 بايت، و50 جيجابايت تساوي 53,687,091,200 بايت. الأرقام 1001المذكورة 1002أدناه هي مجرد أمثلة لمعرفات الأدوار؛ استبدلها بمعرفات من تثبيت oCIS الخاص بك.
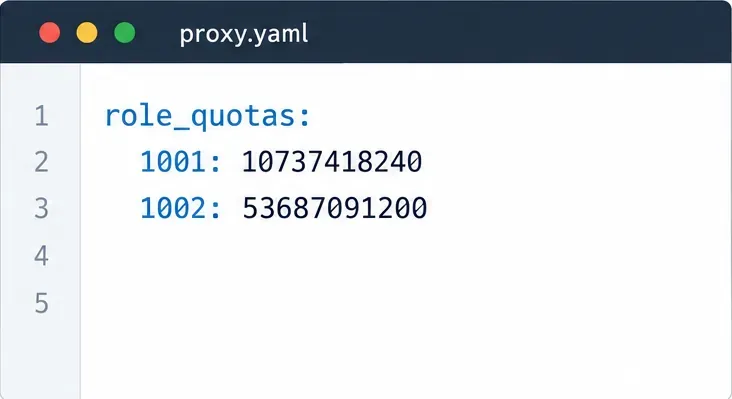
role_quotas:
  1001: 10737418240
  1002: 53687091200
قم بوضع مسافة بادئة لكل إدخال دور بشكل متسق أسفل role_quotas. احتفظ بالقيم كأعداد بايت كاملة بدلاً من كتابة سلاسل نصية مثل 10GB. إذا كنت تستخدم role_assignmentقسمًا بالفعل، فيمكن أن يبقى في نفس الملف؛ خريطة الحصص هي إعداد منفصل على المستوى الأعلى.
باستخدام برنامج تشغيل تعيين الأدوار الافتراضي، يحصل المستخدم الذي ليس لديه دور حالي على حصة userعند تسجيل الدخول لأول مرة. إذا كان ينبغي أن يحصل جميع المستخدمين الجدد على حد واحد، فقم بربط معرّف هذا الدور بالحصة المطلوبة. إذا اختلفت الحصص حسب فئة المستخدم، فقم بتكوين تعيين الأدوار بحيث ترتبط كل فئة بدور oCIS الصحيح، ثم أضف معرّف كل دور إلى role_quotas.
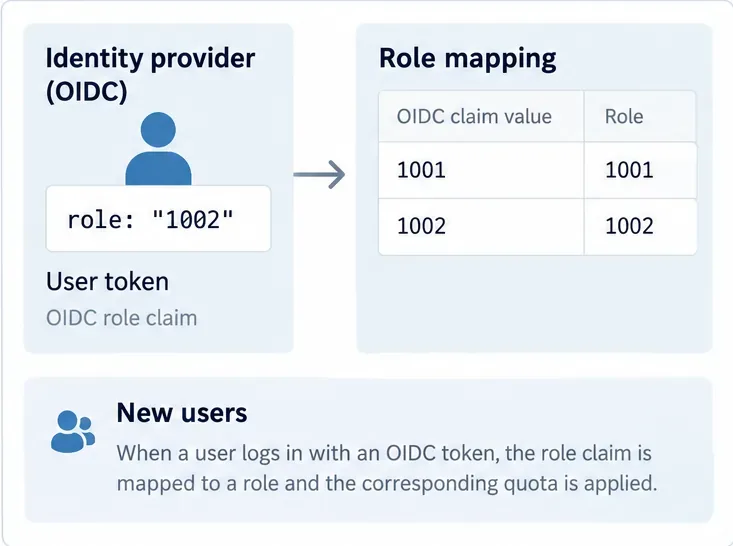
بالنسبة لبروتوكول OIDC، يمكن للوكيل قراءة بيانات الأدوار وربط قيمها بأسماء أدوار oCIS proxy.yaml. يجب أن يتطابق اسم البيانات وتعييناتها مع ما يصدره موفر الهوية فعليًا. البيانات الافتراضية الموثقة هي `<roles>` roles؛ وتشمل التعيينات الافتراضية ocisAdmin` <roles> ocisSpaceAdmin` و`<roles ocisUser>` و` <roles ocisGuest>`. إذا قمت بتخصيص هذه التعيينات، فراجع أمثلة وقيود تعيين الأدوار . على وجه الخصوص، يحصل كل حساب على دور واحد فقط، وقد لا يتمكن مستخدم OIDC الذي لا تتطابق بياناته مع أي تعيين أدوار مُكوّن من تسجيل الدخول. اختبر تغييرات البيانات في حساب غير مُستخدم في بيئة الإنتاج أولًا.
تحقق من صحة بنية YAML باستخدام فحوصات التكوين الخاصة بنظام النشر، إن وجدت، ثم أعد تشغيل خدمة الوكيل أو نظام oCIS بالكامل وفقًا لتوجيهات مدير الخدمات. يجب على الوكيل تحميل الملف المُحدَّث قبل أن يتلقى المستخدم الجديد القاعدة. تجنب إعادة تشغيل الخدمات غير ذات الصلة إلا إذا كان نظام النشر يتطلب ذلك.
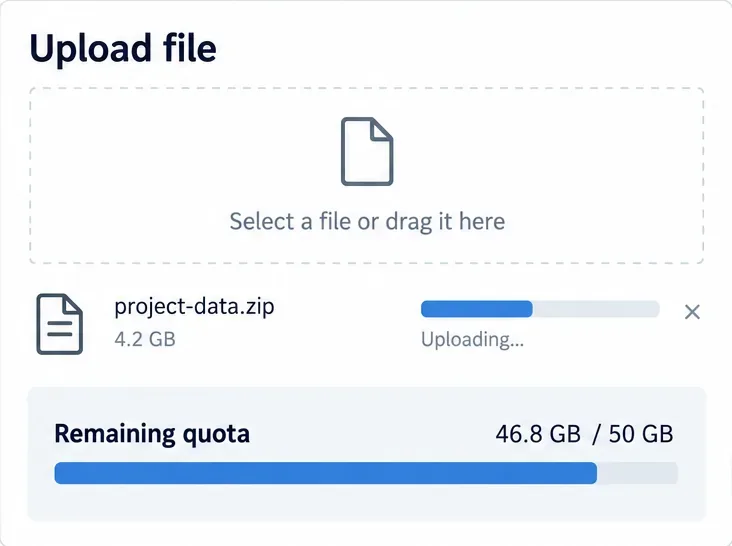
role_quotas. بالنسبة لإعداد OIDC، افحص مطالبة الدور الصادرة وتعيين دور الوكيل.لا يُعدّ حساب المستخدم الموجود قبل التغيير اختبارًا صالحًا لمسار تعيين المستخدم الجديد. إذا حصل حساب الاختبار على حدّ غير صحيح، فتحقق من مُعرّف الدور بدلاً من اسم العرض، والدور المُعيّن عند تسجيل الدخول الأول، proxy.yamlوالمسار النشط، وما إذا كان قد أُعيد تشغيل الخادم الوكيل. احتفظ بالنسخة الاحتياطية حتى يتم إنشاء الحساب الجديد وتحميل الملفات كما هو متوقع.
يُعدّ ربط الأدوار بالحصص الموثقة قاعدةً لإلحاق المستخدمين الجدد. ولا يُحدّد هذا الربط، في حد ذاته، سياسةً لسعة التخزين، ولا يُثبت تحديث بيانات المستخدمين الذين تمّت تهيئة حساباتهم مسبقًا. يُرجى إدارة الحسابات الحالية وحدود مساحة التخزين من خلال مسار الإدارة المُعتمد في بيئة النشر الخاصة بك. كما يُرجى الحرص على أن تكون الحصص الإجمالية المُخصصة واقعيةً بالنسبة لسعة التخزين في نظام oCIS: فالحصة هي حدّ للتخصيص، وليست سعةً إضافيةً للقرص أو تخزين الكائنات.
قم بتعيين حدود التخزين المستندة إلى البايت لمستخدمي ownCloud Infinite Scale الجدد حسب الدور، مع مثال proxy.yaml وقائمة تحقق من الأمان.
استعد مزامنة سطح المكتب في ownCloud عن طريق التحقق من اسم مضيف الخادم، وسلسلة الشهادات، وثقة المرجع المصدق الخاص، ومشكلات البوابة المقيدة دون تعطيل التحقق من TLS.
استخدم تقرير الملفات غير الصالحة لتحديد ملفات النظام الأساسية غير المتطابقة أو توقيعات التطبيق، واستعادة ملفات الإصدار الصحيحة، والتحقق من سلامة النظام بأمان.
قم بنشر ownCloud Infinite Scale من مثال Compose الرسمي الخاص به، وقم بتكوين النطاقات والتخزين الدائم، ثم تحقق من TLS والحاويات وتسجيل الدخول الأول.
قم بإعداد برنامج تشغيل S3NG، وأذونات الحاوية، وتخزين البيانات الوصفية الدائمة، وحجم التحميل حتى يتمكن ownCloud Infinite Scale من تخزين محتويات الملفات بشكل موثوق.
اكتشف سبب توقف عملية تحميل الملفات على خادم ownCloud عند اقتراب اكتمالها من خلال التحقق من حالة الملف، والحصة المخصصة، ومساحة القرص المؤقتة، وحدود PHP، ومهلات الوكيل.
قم بتعيين AllowOverride All فقط لجذر الويب الخاص بـ ownCloud، وتحقق من صحة المضيف الظاهري النشط لـ Apache، وأعد التحميل بأمان لاستعادة قواعد .htaccess.
قم بتمكين تطبيق التدقيق المؤسسي الخاص بـ ownCloud، وقم بتوجيه أحداث admin_audit إلى ملف سجل محمي، وتأكد من تسجيل إجراءات المستخدم الحقيقية.
قم بمواءمة مُصدر نطاق Keycloak وعميل الويب ومطالبات المستخدم للسماح لـ ownCloud Infinite Scale بتسجيل دخول المستخدمين بشكل موثوق عبر عملاء الويب والهواتف المحمولة.
انقل الملفات المملوكة والمشتركات الصادرة باستخدام أمر occ الخاص بـ ownCloud، وافهم ما يبقى، وتحقق من الوصول قبل حذف الحساب القديم.




