يحتوي Google Sheets على وضع مشاركة المستندات للتعاون مع الآخرين عبر الإنترنت، أو مشاركة البيانات في Google Sheets. وبالإضافة إلى مشاركة ملف Google Sheets مع عرض كل الأوراق، يمكن للمستخدمين اختيار مشاركة منطقة بيانات Google Sheets أو مشاركة ورقة على Google Sheets، مع الورقة الوحيدة التي تحتاج إلى المشاركة، وليس الملف بالكامل. فيما يلي برنامج تعليمي حول مشاركة ورقة على جداول بيانات Google.
كيفية مشاركة ورقة على Google Sheets عبر الرابط
هذه هي الطريقة الأبسط عندما تريد مشاركة ورقة واحدة مع الآخرين. كل ما عليك فعله هو نسخ رابط الورقة التي تريد مشاركتها وإرسالها للآخرين.
سيتمكن الشخص الذي يتلقى الرابط بعد ذلك من الوصول فورًا إلى الورقة التي أرسلتها. بهذه الطريقة، يمكنهم الاستمرار في الوصول إلى أوراق أخرى في المستند، لذا يتعين على المستخدمين الانتباه.
مشاركة ورقة واحدة على جداول بيانات Google
في حالة رغبتك في مشاركة ورقة واحدة فقط على جداول بيانات Google ولم يتمكن متلقي الرابط من عرض المحتوى في أوراق أخرى، فستحتاج إلى إعداد وضع الحماية.
الخطوة 1:
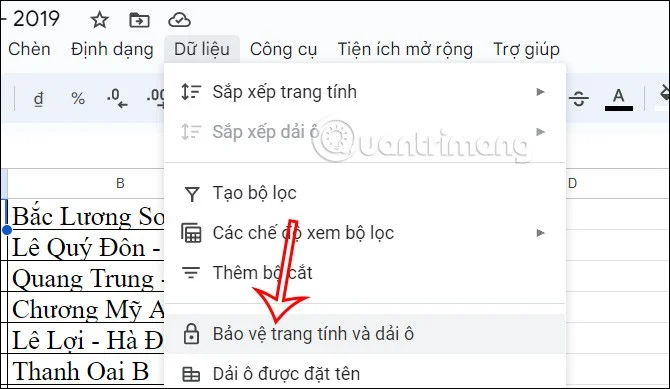
في الورقة التي نريد حمايتها نضغط على البيانات ثم نختار حماية الورقة والنطاق .

الخطوة 2:
بعد ذلك، على الجانب الأيمن من الشاشة، يستمر المستخدم في النقر فوق إضافة ورقة عمل أو نطاق خلايا ليتم حمايتها.

الخطوة 3:
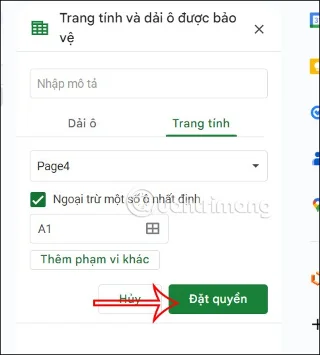
الآن انقر فوق فئة الورقة ، وأدخل وصفًا بداخلها، ثم انقر فوق الورقة التي تحتاج إلى الحماية وعدم مشاركتها. يوجد أدناه خيار إضافي باستثناء خلايا معينة لتحديد الخلايا التي سيتم مشاركتها في تلك الورقة المحمية. وأخيرًا انقر على زر تعيين الأذونات .

الخطوة 4:
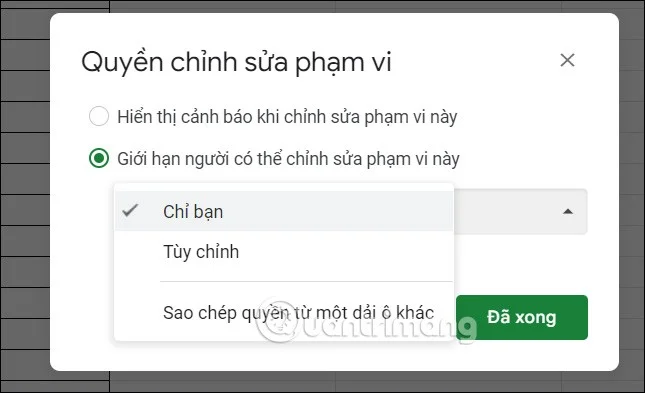
الآن تظهر الواجهة لتحرير حقوق الحماية الإضافية. نختار الإعدادات كما نريد ثم نضغط على زر تم. لذلك هذه الورقة محمية.

كيفية مشاركة ورقة على جداول بيانات Google من ملف جديد
إذا أردنا تقييد وصول الأشخاص الآخرين إلى أوراق أخرى بشكل كامل دون الحاجة إلى إعداد الكثير، فنحن نحتاج فقط إلى إنشاء ملف جديد من الورقة التي نريد مشاركتها.
في الورقة التي تريد مشاركتها، انقر بزر الماوس الأيمن، وحدد نسخ إلى، ثم حدد جدول بيانات جديد .
ثم يتم إنشاء هذه الورقة في جدول بيانات جديد تمامًا حتى نتمكن من مشاركته عبر رابط الورقة وننتهي.