تمكّن من إجراء مكالمات Nextcloud Talk عند فشل Direct Media

قم بتكوين وتحقق من إمكانية الوصول إلى مرحل TURN لـ Nextcloud Talk عندما تمنع جدران الحماية أو NAT التقييدية وسائط الاتصال المباشر.
لإصلاح مكالمة Nextcloud Talk التي لا يمكن الاتصال بها أو التي تحتوي على وسائط أحادية الاتجاه، قم بتهيئة مُرحِّل TURN قابل للوصول، وأدخل اسم المضيف والمنفذ والكلمة السرية المشتركة في إعدادات Talk، واسمح بمرور البيانات عبر كلٍّ من مُستمع TURN ومنافذ الترحيل الخاصة به. يوفر TURN لـ WebRTC مسارًا مُرحَّلًا عند فشل الاتصال المباشر؛ ولكنه لا يُصلح ضعف شبكة Wi-Fi أو فقدان الحزم أو ازدحام الشبكة.
مثال توضيحي: تخيل مؤسسة صغيرة يستطيع موظفوها الانضمام إلى مكالمة عبر برنامج Talk من المكتب، لكنهم لا يستطيعون إرسال الفيديو بشكل موثوق من شبكة الفندق. قد يحظر جدار حماية الفندق مسار الوسائط المباشر. يتبع المثال أدناه مسؤول النظام أثناء فحصه للمسار، وتكوينه لبرنامج coTURN، واختباره للتغيير؛ وهو ليس تقريرًا عن عملية نشر أو اختبار حقيقية.
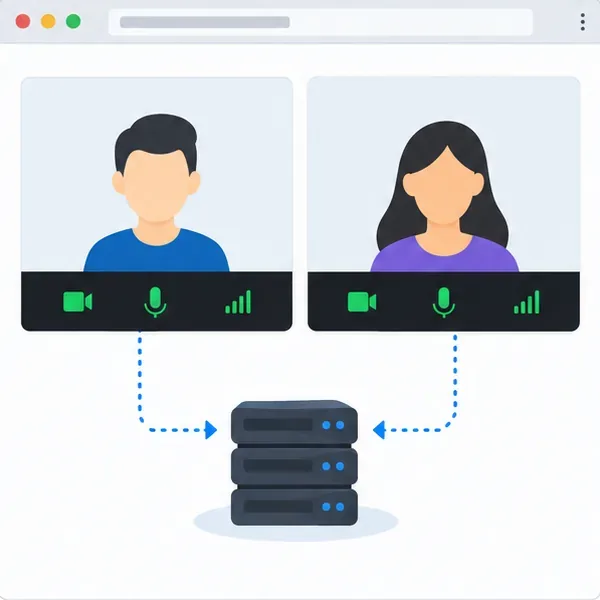
يحاول Nextcloud Talk أولاً توصيل المشاركين مباشرةً. يساعد بروتوكول STUN الأجهزة على اكتشاف عنوان IP العام والمنفذ الذي أنشأه جهاز التوجيه. عندما يمنع جدار الحماية أو NAT التقييدي المسار المباشر، يقوم بروتوكول TURN بإعادة توجيه الوسائط. لا يستطيع خادم STUN وحده توفير هذه الخدمة.
قارن مكالمة على شبكة المكتب بمكالمة من شبكة منفصلة، مثل نقطة اتصال هاتفية. إذا نجحت المكالمة في مكان ما، لكنها فشلت مرارًا في إنشاء الصوت أو الفيديو في الموقع ذي النطاق الترددي المحدود، فإنّ TURN هو الخيار الأمثل للفحص التالي. أما إذا نجحت المكالمة، لكنها ظلت غير واضحة أو متقطعة على جميع الشبكات، فقم بقياس عرض النطاق الترددي، وفقدان الحزم، وجودة شبكة Wi-Fi، وحمل وحدة المعالجة المركزية أولًا؛ إذ إنّ توجيه المزيد من الوسائط عبر مُرحِّل قد يزيد الحمل ولن يُحسِّن السعة.
سجّل إصدار Talk، واسم مضيف TURN ومنفذه، وما إذا كان مضيف TURN موجودًا خلف جدار حماية NAT، وما إذا كان مثبتًا عليه برنامج High Performance Backend (HPB). حافظ على سرية هذه المعلومات. تفترض الأوامر أدناه نظام Linux مع systemd؛ وتختلف مسارات الحزم.
توصي وثائق Nextcloud Talk باستخدام coTURN 4.5.0.8 أو أحدث، لأن الإصدارات الأقدم تعاني من مشكلة في منفذ UDP الخاص ببروتوكول IPv6. ثبّته من مستودع التوزيعة الخاصة بك، وحدد موقع ملف التكوين النشط (غالبًا ما يكون /etc/turnserver.conf). أنشئ سرًا عشوائيًا على مضيف TURN.
openssl rand -hex 32خزّن هذه القيمة في مدير كلمات المرور أو مخزن إعدادات محمي. في إعدادات coTURN النشطة، حدّد المُستمع، ومصادقة السر المشترك، والنطاق. استبدل اسم المضيف والسر المذكورين في المثال بالقيم الحقيقية.
listening-port=3478
fingerprint
use-auth-secret
static-auth-secret=REPLACE_WITH_RANDOM_SECRET
realm=turn.example.org
total-quota=0
bps-capacity=0
stale-nonce
no-multicast-peers
لا تتضمن وثائق Talk lt-cred-mechسوى إصدارات coTURN الأقدم من 4.5.0.8؛ لذا يُنصح بترقية الإصدارات القديمة بدلاً من نسخ الإعدادات القديمة دون تدقيق. إذا كان coTURN يعمل خلف جدار حماية NAT، فقم بتكوين عناوين الشبكة العامة وعناوين إعادة التوجيه وفقًا لما هو مطلوب في دليل النشر، وتأكد من أن اسم DNS يُشير إلى عنوان يمكن للمشاركين الوصول إليه.
اسمح بمرور منفذ الاستماع TURN (3478 في هذا المثال) عبر جدار الحماية الخاص بالمضيف وجدران الحماية الخارجية لبروتوكولي UDP وTCP. بالنسبة لبروتوكول TLS، يحتاج coTURN أيضًا إلى شهادة صالحة ومفتاح خاص، ويجب على Talk استخدام turns:. يمكن للمنفذ 443 الوصول إلى شبكات ذات قيود أكثر، ولكن تحقق من وجود تعارضات: قد يحتاج HPB أيضًا إلى هذا المنفذ، مما يتطلب عناوين IP أو مضيفين منفصلين.
تستخدم الوسائط منافذ الترحيل أيضًا. اسمح بنطاق UDP الخاص بترحيل coTURN في جدار حماية المضيف، ومجموعة أمان السحابة، والموجه. إذا قمتَ بتعيين min-port، max-portفافتح هذا النطاق تحديدًا؛ فالسماح للمستمع فقط غير كافٍ. بالنسبة لمضيف TURN خلف NAT، قم بتوجيه كل من نطاق المستمع ونطاق الترحيل، وقم بتكوين عناوينها العامة/عناوين الترحيل. احتفظ بقيود نظراء coTURN لمنع الوصول إلى الخدمات الداخلية غير ذات الصلة.
أعد تشغيل coTURN بعد التعديل وتأكد من أن الخدمة نشطة. على سبيل المثال، على مضيف يعمل بنظام systemd:
sudo systemctl restart coturn
sudo systemctl status coturn --no-pager
يؤكد وضع الخدمة بدء العملية، ولكنه لا يثبت قدرة المتصفح البعيد على الوصول إلى الخادم الوسيط. تحقق من جدران الحماية الخاصة بالمضيف ومزود الخدمة بشكل منفصل، وراجع سجلات coTURN بحثًا عن أخطاء الربط، أو حالات فشل المصادقة، أو رسائل تخصيص الحصص.
بصفتك مسؤولًا، افتح إعدادات الإدارة > Talk . أدخل اسم مضيف TURN ومنفذه، مثل `@TWC` turn.example.org:3478، وكلمة المرور السرية نفسها المستخدمة في `@ TWC` static-auth-secret. لا تُضِف https://`@ TWC` turn:أو ` @TWC` أو turns:`@TWC` إلى حقل اسم المضيف؛ اختر البروتوكول من عناصر تحكم Talk. أبقِ بروتوكولي UDP وTCP مُفعّلين كلما أمكن. استخدم `@TWC` turns:فقط بعد تهيئة TLS في coTURN.
احفظ ملف التحقق المدمج في Talk وقم بتشغيله إن كان متاحًا. ثم اتصل من الشبكة المقيدة إلى شبكة أخرى وتحقق من جودة الصوت والفيديو ثنائي الاتجاه. راجع سجلات coTURN أثناء المكالمة بحثًا عن أي تخصيصات أو حالات فشل في المصادقة. في المثال، يقارن المسؤول الاتصال الشبيه باتصال الفندق مع مكالمة المكتب.
إذا فشل الفحص، قارن اسم المضيف والمنفذ والكلمة السرية، ثم تحقق من نظام أسماء النطاقات (DNS) وقواعد جدار الحماية ونطاق بروتوكول UDP للترحيل وإعادة توجيه NAT وسجلات الخدمة. قد لا يكشف الفحص الأساسي عن مشكلة في مسار الترحيل، لذا اختبر من شبكة خارجية. لإجراء تشخيص باستخدام TURN فقط، اتبع الإجراء الخاص بمتصفح Talk؛ فطريقة وحدة التحكم مؤقتة، ويختلف سلوك المتصفح.
لا يدعم TURN المكالمات الجماعية. بالنسبة للمجموعات الكبيرة، تشير Nextcloud إلى أن المكالمات التي تضم أكثر من 5-10 مستخدمين تتطلب HPB. إذا تم الاتصال بـ TURN ولكن جودة الفيديو لا تزال رديئة، فتحقق من عرض النطاق الترددي، وفقدان الحزم، وتداخل شبكة Wi-Fi، وحمل الخادم قبل تغيير حصص الترحيل.
يدعم الحل ثلاث علامات واضحة: قبول Talk لإعدادات TURN، وإظهار سجلات coTURN لتخصيصات الترحيل أثناء المكالمة، وقدرة المشاركين على شبكات مختلفة على تبادل الصوت والفيديو في كلا الاتجاهين. إذا نجحت مكالمة المكتب فقط، أو لم تُظهر السجلات أي طلب وارد، فهذا يعني أن المسار العام لا يزال محظورًا أو أن المضيف والمنفذ المُكوّنين لا يتطابقان. أما إذا تدفقت الوسائط ولكن الجودة ظلت رديئة، فإن اتصال TURN يعمل، ومن المرجح أن تكون المشكلة المتبقية في مكان آخر في الشبكة أو بنية المكالمات التحتية.
المراجع: تكوين خادم Nextcloud Talk TURN ؛ تكوين Nextcloud Talk coTURN ؛ ويكي تكوين coTURN .
قم بتكوين وتحقق من إمكانية الوصول إلى مرحل TURN لـ Nextcloud Talk عندما تمنع جدران الحماية أو NAT التقييدية وسائط الاتصال المباشر.
استخدم تقرير الملفات غير الصالحة لتحديد التعليمات البرمجية المتغيرة أو المفقودة أو الزائدة في Nextcloud، واستعادة الملفات الموثوقة بأمان، والتحقق من النتيجة.
قم بإعداد OAuth2 لبريد Nextcloud باستخدام Gmail أو Microsoft 365، وتحقق من الاستلام والإرسال، وقم بحل مشكلات الموافقة الشائعة وفشل SMTP.
استخدم OCC لاستعادة الوصول إلى Nextcloud، والتحقق من حالة ترحيل قاعدة البيانات، واختيار الأمر الصحيح لعمليات تثبيت الأرشيف أو Docker أو Snap.
قم بتوصيل Nextcloud بـ LDAP أو Active Directory، وقم بتقييد الوصول باستخدام عوامل تصفية المستخدم والمجموعة، وتحقق من المصادقة الآمنة قبل النشر.
قم بتمكين موفر المصادقة الثنائية المدعوم، وقم بإعداد استعادة الحساب، ثم اطلب المصادقة الثنائية للجميع أو لمجموعات Nextcloud المحددة.
تأمين الملفات التي تم تحريرها في Collabora CODE عن طريق تشفير طبقة التخزين، وحماية البيانات المؤقتة، والتحقق من التشفير والاسترداد.
تحقق من بنية جهازك المضيف، وتأكد من أن علامة CODE تنشر ARM64، وقم بإزالة إعدادات AMD64 الإجبارية، وافصل أخطاء الصورة عن مشكلات الأذونات أو الذاكرة.
قم بإعداد اتصال WOPI بين Collabora Online و ownCloud Infinite Scale، وقم بتكوين عناوين URL الصحيحة للخدمة، وتحقق من حفظ تعديلات المستند.
منع تصدير المستندات في Collabora Online CODE عن طريق تعيين إذن WOPI DisableExport، ثم التحقق من أن المضيف والمحرر يفرضان ذلك.

