الرئيسية
» كيف
»
قم بتشغيل Mjölnir كبوت لإدارة غرف المصفوفة باستخدام Docker
قم بتشغيل Mjölnir كبوت لإدارة غرف المصفوفة باستخدام Docker
إذا كانت إدارة Matrix موزعة على حسابات وغرف شخصية، فقم بتشغيل Mjölnir كبوت مخصص، وامنح المشرفين غرفة إدارة خاصة واحدة للأوامر. أبسط إعداد ذاتي الاستضافة يستخدم Docker Compose، وحساب Matrix منفصل، وغرفة إدارة مشفرة؛ ثم أضف غرف المجتمع التي يجب على Mjölnir حمايتها والتحقق من صلاحياتها.
ما يفعله مطرقة ثور (ميولنير) - وما يحتاجه
ميولنير هو بوت إدارة في نظام ماتريكس، يطبق قوائم السياسات وينفذ إجراءات الإشراف كحسابه الخاص. الخادم الرئيسي هو خادم ماتريكس الذي يستضيف حسابات المستخدمين وغرفهم. غرفة الإدارة هي الغرفة الخاصة التي يُصدر فيها المشرفون المعتمدون أوامر البوت. الغرفة المحمية هي غرفة يراقبها ميولنير ويستطيع الإشراف عليها.
لإتمام هذا الدليل، ستحتاج إلى حساب Matrix على الخادم الرئيسي، وصلاحية إنشاء حساب بوت وغرف، ومضيف مزود بمحرك Docker ومكوّن Docker Compose الإضافي. لا يلزم تعيين Mjölnir كمسؤول للخادم الرئيسي لإدارة الغرف بشكل عادي. تتطلب بعض الإجراءات على مستوى الخادم - مثل تعطيل المستخدمين أو إغلاق الغرف - خادم Synapse رئيسي وصلاحيات مسؤول الخادم؛ لذا تجنب منح هذه الصلاحيات إلا إذا كانت حالة استخدامك تتطلبها. راجع مستودع Mjölnir الرسمي للمشروع .
1. أنشئ حساب بوت وغرفة تحكم خاصة
أنشئ حسابًا مخصصًا، مثلاً @mjolnir:example.orgعلى خادمك المنزلي. لا تستخدم حسابًا شخصيًا لأحد المشرفين: فاستخدام بيانات اعتماد منفصلة يُسهّل عملية تبادل الوصول ويحافظ على استقلالية إجراءات البوت. أنشئ غرفة خاصة للمشرفين، وفعّل التشفير التام، وادعُ كلاً من المشرفين البشريين والبوت. اجعل العضوية مقتصرة على الأشخاص الذين تثق بهم. يمكن لأي شخص في غرفة الإدارة المُهيأة إصدار الأوامر، ولا يوفر Mjölnir صلاحيات أوامر دقيقة داخل تلك الغرفة.
سجّل الدخول كبوت في ملف تعريف متصفح منفصل أو نافذة خاصة للحصول على رمز الوصول إلى Matrix من خلال إعدادات المساعدة والتعريف في Element. انسخ الرمز إلى ملف الإعدادات الخاص بك بشكل آمن. أغلق نافذة المتصفح دون تسجيل الخروج؛ لأن تسجيل الخروج يُبطل الرمز. توصي وثائق الإعداد الرسمية بتشفير غرفة الإدارة، وتنص على تفعيل التشفير في إعدادات Mjölnir لتمكين البوت من التواصل هناك.
تتمثل مهمة الإعداد الأولى في إنشاء هوية روبوت منفصلة؛ لا تكشف أبدًا عن رمز الوصول الخاص بها في لقطة شاشة أو سجل عام.
2. قم بتكوين Mjölnir لخادم منزلك
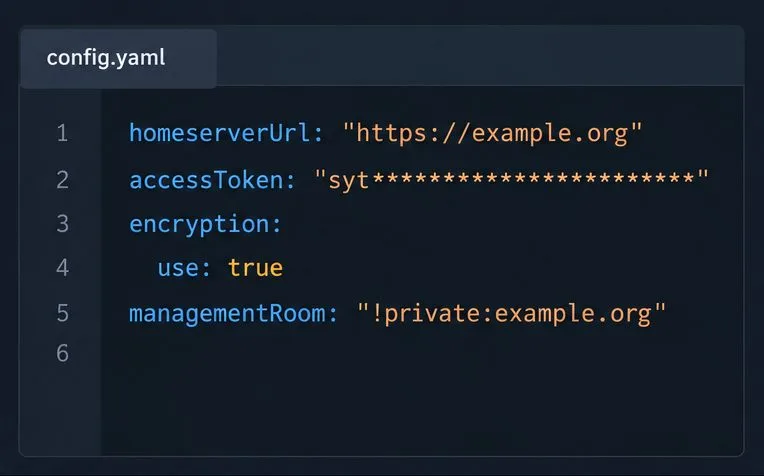
على مضيف Docker، أنشئ مجلد بيانات دائم وانسخ إليه نموذج إعدادات المشروع ./mjolnir/config/production.yaml. يوثق ملف النموذج خيارات إضافية؛ حدد فقط القيم المطلوبة لنشرك. كحد أدنى، استخدم عنوان URL لواجهة برمجة تطبيقات العميل الخاصة بخادمك المنزلي، ورمز البوت، والتشفير الأصلي، ومعرّف غرفة الإدارة في Matrix أو اسمها المستعار.
استبدل كل قيمة مثال. يبدأ مُعرّف الغرفة بـ !`..`، ويبدأ الاسم المستعار بـ ` #..`. لا تلصق matrix.toرابطًا في ` managementRoom..`. تعامل مع ملف التكوين والرمز المميز كمعلومات سرية: قيّد الوصول إلى الملف، واحتفظ به خارج نظام التحكم في الإصدار، ولا تنشره في طلبات الدعم. إذا لم يتمكن البوت من فك تشفير غرفة الإدارة، فأعد التحقق من إعدادات التشفير وتأكد من انضمام البوت إلى الغرفة.
يوضح المثال حقول التكوين المطلوبة؛ استبدل خادم المثال والرمز المميز ومعرف الغرفة بقيمك الخاصة.
3. ابدأ خدمة Docker Compose
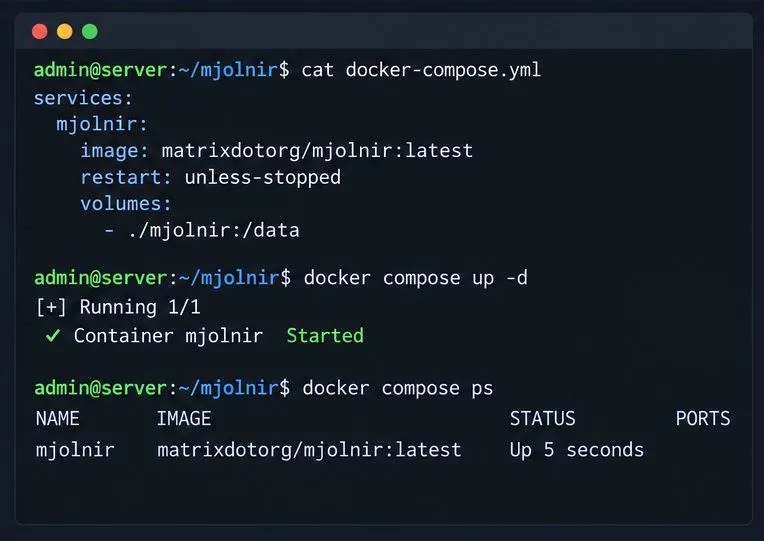
تستخدم تعليمات Docker الرسمية matrixdotorg/mjolnirالصورة وتُثبّت دليلًا على المضيف في المسار المحدد /data. أنشئ ملفًا docker-compose.ymlبجانب mjolnirالدليل:
من هذا المجلد، شغّل Mjölnir باستخدام الأمر docker compose up -d`. يحتفظ المجلد المُثبّت بإعدادات وبيانات البوت عند إعادة إنشاء الحاوية. يستخدم الدليل الرسمي latestالوسم `..` كمثال؛ بالنسبة لخادم الإنتاج، اختر وسم إصدار قمت باختباره وسجّله لضمان أن تكون الترقيات مدروسة. تابع عملية بدء التشغيل باستخدام الأمر ` docker compose logs -f --tail 100 mjolnir.. انتظر ظهور رسائل بدء تشغيل Mjölnir في غرفة الإدارة قبل المتابعة.
ابدأ تشغيل الخدمة من الدليل الذي يحتوي على ملف Compose، ثم راجع سجلاتها بحثًا عن أخطاء بدء التشغيل.
4. إنشاء قائمة بالسياسات وحماية الغرف
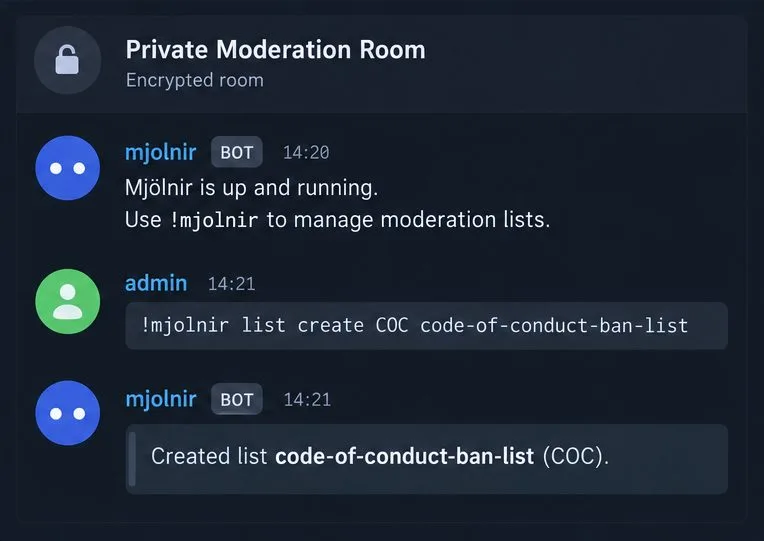
في غرفة الإدارة، اسأل البوت !mjolnir helpإذا لم يستجب. أنشئ قائمة حظر برمز مختصر واسم مستعار للغرفة، ثم اجعلها القائمة الافتراضية.
!mjolnir list create COC code-of-conduct-ban-list
!mjolnir default COC
يقوم برنامج Mjölnir بإنشاء قائمة الغرف ودعوتك إليها. قائمة السياسات هي غرفة في نظام Matrix تحتوي على قواعد الإشراف، لذا يُرجى مراجعة مستوى ظهورها وأعضائها قبل مشاركتها. أضف كل غرفة مجتمعية ترغب في أن يراقبها برنامج Mjölnir:
يحتاج البوت إلى صلاحيات كافية في كل غرفة محمية لتنفيذ إجراءات الإشراف، والتي تشمل عادةً حظر المستخدمين وحجب الأحداث. استخدم إعدادات مستوى الصلاحيات في الغرفة لمنح الصلاحيات المطلوبة فقط. verifyيتحقق الأمر مما إذا كان لدى Mjölnir الصلاحيات المطلوبة في الغرف المحمية. أضف البوت إلى الغرفة قبل حمايتها. لا تقم بتعيين الصلاحيات protectAllJoinedRoomsبشكل عشوائي، لأن ذلك يوسع نطاق الحماية ليشمل الغرف التي ينضم إليها البوت، ويجعل اختيار الغرفة المناسبة أقل فائدة.
بمجرد أن يستجيب الروبوت في غرفة الإدارة الخاصة، قم بإنشاء قائمة واختبر الأوامر هناك.
تحقق من الإعدادات وتجنب الأخطاء الشائعة
الروبوت متصل بالإنترنت:docker compose ps يُظهر أن الخدمة قيد التشغيل، ولا تُظهر السجلات أي أخطاء متكررة في المصادقة أو التشفير، وينشر الروبوت حالة بدء التشغيل في غرفة الإدارة.
الأوامر مقيدة: يمكن للمشرفين استخدامها !mjolnir statusفي !mjolnir rulesالغرفة المخصصة. لا تختبر الأوامر في غرفة عامة.
الغرف محمية:!mjolnir rooms يسرد الغرف المقصودة، !mjolnir verifyويبلغ عن مستويات الطاقة الكافية.
تبقى الأسرار سرية: لا يُخزَّن الرمز المميز في أي مستودع عام، أو سجل أوامر النظام، أو سجلات منشورة. في حال انكشافه، يجب إبطاله أو تغييره عن طريق تسجيل الخروج من جلسة البوت وتحديث الإعدادات قبل إعادة تشغيله.
إذا لم يُصدر البوت أي رد، فتأكد أولاً من صحة مُعرّف غرفة الإدارة أو الاسم المستعار، وأن البوت عضو مُنضم. بالنسبة للغرف المُشفّرة، تأكد من تفعيل التشفير، وأن البوت قادر على فك تشفير الرسائل. إذا فشلت عملية الإشراف في غرفة واحدة فقط، فتأكد من حمايتها، وأن مستويات صلاحياتها تسمح بتنفيذ الإجراء المطلوب. للاطلاع على صيغة الأوامر وخيارات التكوين، راجع دليل مشرف Mjölnir الحالي ، ودليل إعداد Docker ، ونموذج التكوين .