قم بتهيئة بروتوكول HTTPS لمستندات ONLYOFFICE في Docker

اختر المكان الذي يجب أن ينتهي فيه TLS، وقم بتثبيت شهادة موثوقة ومفتاح خاص بأمان، وتحقق من الوصول إلى HTTPS لخادم ONLYOFFICE Docs المُشغل بواسطة Docker.
للاتصال المباشر بمستندات ONLYOFFICE، انشر منفذ الحاوية 443، واحفظ ملفات الشهادة ضمن دليل البيانات المُثبَّت، ووجّه الحاوية إلى تلك الملفات. إذا كان خادم وكيل عكسي يوفر بروتوكول HTTPS، فاحتفظ ببروتوكول TLS على ذلك الخادم، وأعد توجيه المضيف والبروتوكول الأصليين إلى ONLYOFFICE بدلاً من تفعيل نقطة نهاية TLS ثانية افتراضياً.
على سبيل المثال، إذا كان اسم المضيف العام هو docs.example.com، فحدد أولاً ما إذا كان يشير مباشرةً إلى خادم المستندات أو إلى خادم وكيل. استخدم فقط التكوين المطابق أدناه.
ينتهي اتصال TLS عند فك تشفير HTTPS: إما في حاوية ONLYOFFICE أو عند خادم وكيل عكسي. اختر المكون الذي يستقبل الاتصال العام.
https://docs.example.comبالمنفذ 443 الخاص بالمضيف، والذي يتم تعيينه إلى المنفذ 443 الخاص بالحاوية. تحتاج حاوية خادم المستندات إلى شهادة ومفتاحها الخاص المطابق.X-Forwarded-Protoو X-Forwarded-HostHTTPS لكي يتمكن التطبيق من تحديد مخطط الطلب العام واسم المضيف.لا يؤدي تعيين المنافذ 443:443إلى إنشاء بروتوكول HTTPS، بل يقتصر دوره على تعيين المنافذ فقط. وللوصول المباشر، يجب على الحاوية قراءة الشهادة والمفتاح. إذا كان الخادم الوكيل يمتلك عنوان URL العام، فاتبع تعليمات الخادم الوكيل العكسي الرسمية من ONLYOFFICE .
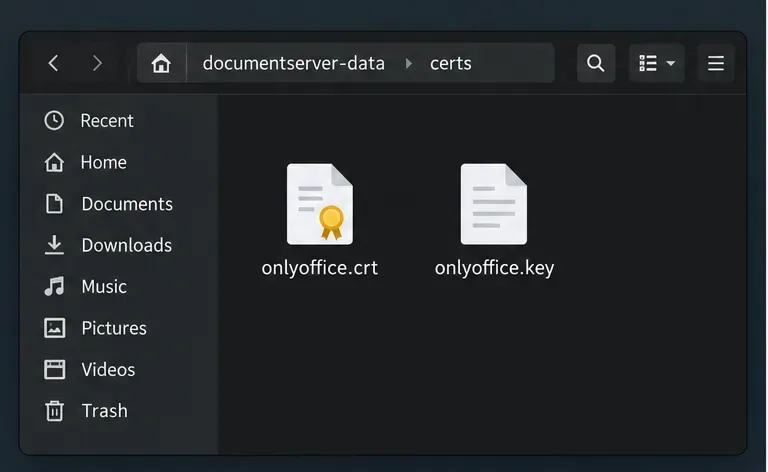
استخدم هذا المسار عندما يُقدّم الحاوية خدمة HTTPS مباشرةً. للوصول العام، استخدم شهادة موثوقة من قِبل العملاء لاسم المضيف العام. يمكن للشهادة الموقعة ذاتيًا تشفير البيانات، لكن العملاء سيحذرون من الهوية ما لم يتم تكوينهم بشكل منفصل للوثوق بها.
يخزن برنامج ONLYOFFICE Docs الشهادات في المسار أدناه /var/www/onlyoffice/Data/certsافتراضيًا، ويُدرج تكوين Docker الحالي الخاص به tls.crtالمسارين tls.keyالافتراضيين للشهادة والمفتاح. لم تستخدم أمثلة التوثيق دائمًا أسماء ملفات متطابقة، لذا يُحدد هذا المثال كلا المسارين بشكل صريح.
services:
  documentserver:
    # Keep your existing image, environment, networks, and other settings.
    ports:
      - "443:443"
    volumes:
      - ./documentserver-data:/var/www/onlyoffice/Data
    environment:
      SSL_CERTIFICATE_PATH: /var/www/onlyoffice/Data/certs/tls.crt
      SSL_KEY_PATH: /var/www/onlyoffice/Data/certs/tls.key
هذا مقتطف، وليس تعريف خدمة بديل. احتفظ بإعدادات الصورة، ورمز JWT، والشبكة، ووحدة التخزين الحالية. بالنسبة لملف Compose، ضع الشهادة في المسار المحدد ./documentserver-data/certs/tls.crtومفتاحها المطابق في المسار المحدد ./documentserver-data/certs/tls.key. أضف سلسلة الشهادات التي يوفرها مزود الخدمة، وتأكد من أن الشهادة تغطي جميع الملفات docs.example.com.
يُبقي الربط المباشر الملفات خارج الحاوية القابلة للاستبدال. قيّد الوصول إلى المفتاح الخاص مع ضمان قدرة الحاوية على قراءته؛ وإلا فقد يفشل بدء تشغيل HTTPS. لا تُشارك المفتاح أبدًا في طلب دعم.
docker compose up -d documentserverمن الدليل الذي يحتوي على ملف Compose، مع استبدال اسم الخدمة الفعلي باسم الخدمة. إذا قمت فقط باستبدال ملفات الشهادة في دليل مُرتبط مسبقًا، فأعد تشغيل الحاوية الحالية حتى يقوم الخادم بإعادة تحميل الملفات docker restart <container_name>.docker logs <container_name>ابحث عن أخطاء تتعلق بالملفات المفقودة أو الأذونات أو الشهادات/المفاتيح قبل تغيير الإعدادات غير ذات الصلة.لا يمكن لإعادة التشغيل إضافة نقطة تحميل أو تغيير المنافذ المنشورة؛ لذا، أعد إنشاء الخدمة لإجراء هذه التعديلات. ولا يتطلب استبدال الملفات في نقطة تحميل دائمة موجودة أي تغيير في Compose.
إذا كان خادم الوكيل العكسي قد توقف بالفعل https://docs.example.com، فاحتفظ بمفتاحه الخاص لديه. وجّه حركة البيانات عبر شبكة مُتحكَّم بها، وأضف X-Forwarded-Proto: httpsعلامة زائد X-Forwarded-Hostإلى اسم المضيف العام. استخدم النموذج الرسمي لبرنامج الوكيل الخاص بك.
يغطي قفل المتصفح اتصال العميل بالخادم الوكيل، وليس بالضرورة كل قفزة داخلية. قد يكون بروتوكول HTTP على شبكة Docker مُدارة مناسبًا لبعض عمليات النشر؛ لذا يجب تأمين قفزة الخادم الوكيل إلى الحاوية إذا كانت تعبر شبكة غير موثوقة.
من القيود الأخرى: أن تغيير بروتوكول TLS لا يُصلح رمز JWT غير صالح، أو منفذ جدار الحماية المحظور، أو عنوان خادم المستندات العام غير الصحيح في إعدادات التكامل. إذا كانت الشهادة صالحة ولكن لا يزال تحميل المستند أو تحريره يفشل، فتحقق من سجلات التطبيق والوكيل ذات الصلة بدلاً من إعادة إنشاء الشهادات بشكل متكرر.
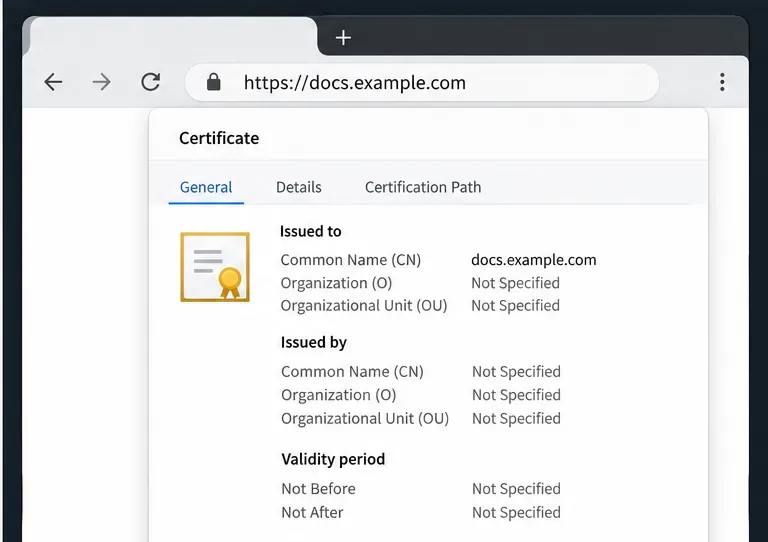
من جهاز عميل قادر على الوصول إلى الخدمة العامة، افتح https://docs.example.comتفاصيل شهادة المتصفح وافحصها. تأكد من تطابق اسم المضيف، وأن الشهادة لا تزال سارية المفعول، وأن المتصفح لا يُبلغ عن جهة إصدار غير موثوقة أو عدم تطابق في الاسم. يمكنك أيضًا فحص عملية المصافحة TLS من سطر الأوامر باستخدام الأمر المناسب curl -Iv https://docs.example.com؛ راجع الشهادة ومخرجات الاتصال بدلًا من الاعتماد فقط على تحميل الصفحة.
أخيرًا، افتح مستندًا من التطبيق المُدمج. يُؤكد نجاح المتصفح الوصول إلى نقطة النهاية العامة، وليس بالضرورة جميع إعدادات التكامل أو المسارات الداخلية. في حال وجود تحذيرات بشأن الشهادة، أعد التحقق من اسم المضيف، وسلسلة الشهادات، والمسارات، والأذونات، وإنهاء بروتوكول TLS. إذا تم التحقق من HTTPS ولكن فشلت عملية التحرير، فتحقق من السجلات وإعدادات المصادقة أو التوجيه.
للاطلاع على تفاصيل مسارات Docker المدعومة، ومتغيرات الشهادات، وخيارات Let's Encrypt المدمجة، راجع وثائق تثبيت Docker وHTTPS الخاصة بـ ONLYOFFICE . يعتمد الأمر الدقيق لتحديث عملية نشر موجودة على كيفية إنشائها في الأصل؛ احتفظ بوحدات التخزين الحالية وإعدادات التكامل الخاصة بعملية النشر مع تطبيق تغييرات TLS ذات الصلة.
اختر المكان الذي يجب أن ينتهي فيه TLS، وقم بتثبيت شهادة موثوقة ومفتاح خاص بأمان، وتحقق من الوصول إلى HTTPS لخادم ONLYOFFICE Docs المُشغل بواسطة Docker.
قم بتضمين محرر ONLYOFFICE في تطبيق PHP الخاص بك، وقم بتوقيع تكوينه باستخدام JWT، واحفظ الملفات التي تم تحريرها من خلال رد اتصال آمن.
قم بتعيين لغة التدقيق اللغوي للمستند بأكمله أو النص المحدد، وتأكد من أن التدقيق الإملائي نشط، وحدد متى يكون قاموس الخادم مفقودًا.
قم بتمكين ميزة تتبع التغييرات الدائمة للجميع في مستند ONLYOFFICE واحد، وتحقق من تسجيل التعديلات، وافهم حدود هذا الإعداد.
ابحث عما إذا كان Nginx أو شبكة Docker أو خدمة ONLYOFFICE الداخلية تُرجع الخطأ 502، ثم تحقق من المصدر المصحح وفحص الحالة.
قم بتشخيص حالات فشل حفظ ملفات ONLYOFFICE عن طريق التحقق من مسار رد الاتصال في Nextcloud، وعمليات إعادة توجيه الوكيل، وسجلات التخزين، ثم تحقق من استمرار الملف الذي تم تعديله.
ابحث عن سبب تعطل ذاكرة ONLYOFFICE، وتحقق من حدود Docker، وقم بتحديد حجم ذاكرة الوصول العشوائي VPS بشكل صحيح، وأضف مساحة التبديل بأمان، وتحقق من فتح المستندات وحفظها.
افصل بين مشاكل التنزيل من المتصفح وأخطاء التحويل من جانب الخادم، واستخدم سجل التحقق أو فحص الوصول المناسبين لجعل عملية تصدير ملف PDF تعمل.
قم بمطابقة سر JWT المستخدم بواسطة ONLYOFFICE Docs و Nextcloud، وقم بتطبيقه بأمان على عمليات تثبيت Docker أو Linux، وتحقق من الاتصال دون إضعاف المصادقة.
قم بتثبيت ONLYOFFICE Workspace Community على Ubuntu 24.04 باستخدام برنامج Docker الرسمي، وتحقق من متطلبات الخادم، وتخطى البريد إذا لزم الأمر، وتحقق من البوابة بأمان.







