المصادقة الثنائية هي طريقة شائعة لتأكيد الهوية لمجموعة متنوعة من صفحات الويب والتطبيقات عبر الإنترنت. إنها طبقة أمان إضافية تحميك أنت وحسابك من المحتالين. أضاف Instagram المصادقة الثنائية في عام 2018. مع وجود العديد من المستخدمين في جميع أنحاء العالم ، يجب على النظام الأساسي الانتباه إلى أمان الحساب. بالطبع ، ربما قام بعض الأشخاص بتشغيل المصادقة ذات العاملين فقط لتغيير رأيهم - إنها تضيف خطوتين أخريين.
ما هي المصادقة الثنائية (2FA)؟
ربما تكون على دراية بالمصادقة أحادية العامل (SFA) ، والتي تتطلب من المستخدمين المرور بخطوة أمان واحدة لتسجيل الدخول ، وغالبًا ما تكون كلمة المرور.
تضيف المصادقة ذات العاملين طبقة أخرى من الأمان ، والتي يمكن أن تأتي في عدة أشكال. يعمل هذا على تحسين أمان حسابك بشكل كبير عن طريق زيادة صعوبة وصول مجرمي الإنترنت إليه. هذا يعني أنه حتى إذا حصل المتسلل على كلمة مرور لشخص ما ، فلا يزال يتعين عليهم المرور عبر طبقة إضافية من الأمان ، ويفضل أن يكون ذلك في شكل معلومات لا يمكنهم الحصول عليها.

العامل الثاني
بينما تكون خطوة الأمان الأولى دائمًا كلمة مرور ، يمكن أن يكون العامل الثاني أي عدد من الأشياء. ولكن هناك شيء واحد مؤكد. يجب أن يكون شيئًا لا يستطيع المتسلل الوصول إليه. كما تعلم ، فإن 2FA المشترك للحسابات المصرفية والحسابات المالية الأخرى هو وجود رمز أمان يتم إرساله إلى هاتفك. الافتراض هو أن الهاتف بحوزتك ، وبالتالي لن يتمكن المخترق من استرداد هذا النص (على الأقل ليس بهذه السهولة).
فيما يلي جميع عوامل المصادقة الممكنة (بترتيب التبني المشترك):
- عامل المعرفة - بناءً على معرفة المستخدم (مثل كلمة المرور أو رقم التعريف الشخصي أو المعلومات الشخصية) ، يعتمد SFA عادةً على عامل المعرفة.
- عامل الامتلاك - كما هو موصوف ، هذا هو الشكل الأكثر شيوعًا لـ 2FA. بالإضافة إلى كلمة المرور ، يحتاج المستخدم إلى الوصول إلى شيء بحوزته ، مثل رسالة نصية إلى هاتفه الخلوي ، أو رمز أمان ، أو بطاقة هوية ، وما إلى ذلك.
- عامل التماسك - هذا شكل أكثر تعقيدًا من 2FA. يشار إليه عادة باسم عامل القياسات الحيوية ، كما هو الحال في شيء ماديًا خاص بالمستخدم. يتضمن ذلك بصمة الإصبع وشبكية العين والوجه ومعرف الصوت وما يصل إلى ديناميكيات ضغط المفاتيح والقياسات الحيوية السلوكية وأنماط المشي / الكلام.
- عامل الموقع - يتم استخدام موقع محاولة تسجيل الدخول كعامل تأكيد.
- عامل الوقت - يمكن استخدام نافذة زمنية محددة مسموح بها.
إنستغرام 2FA
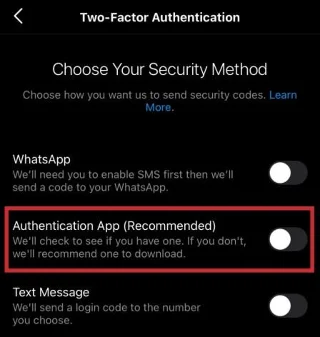
إن Instagram's 2FA عبارة عن رسالة نصية يتم إرسالها إلى هاتفك ، وفيها رمز ستحتاج إلى إدخاله للوصول إلى حساب Instagram الخاص بك. هذا ، بالطبع ، عامل حيازة ، حيث ستحتاج إلى أن يكون هاتفك معك. إذا لم تعد ترغب في استخدام 2FA لـ Instagram ، أو إذا كنت بحاجة إلى تخصيص رقم هاتف آخر له ، فإليك ما يجب فعله:
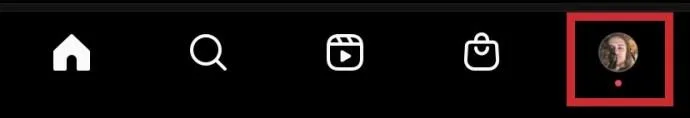
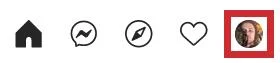
- انتقل إلى ملف التعريف الخاص بك عن طريق النقر على صورة ملفك الشخصي في الزاوية اليمنى السفلية من تطبيق Instagram.

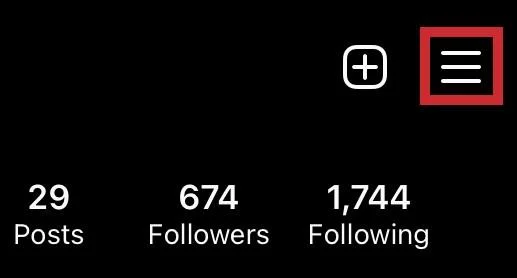
- ثم اضغط على أيقونة الخطوط الأفقية الثلاثة في الزاوية اليمنى العليا.

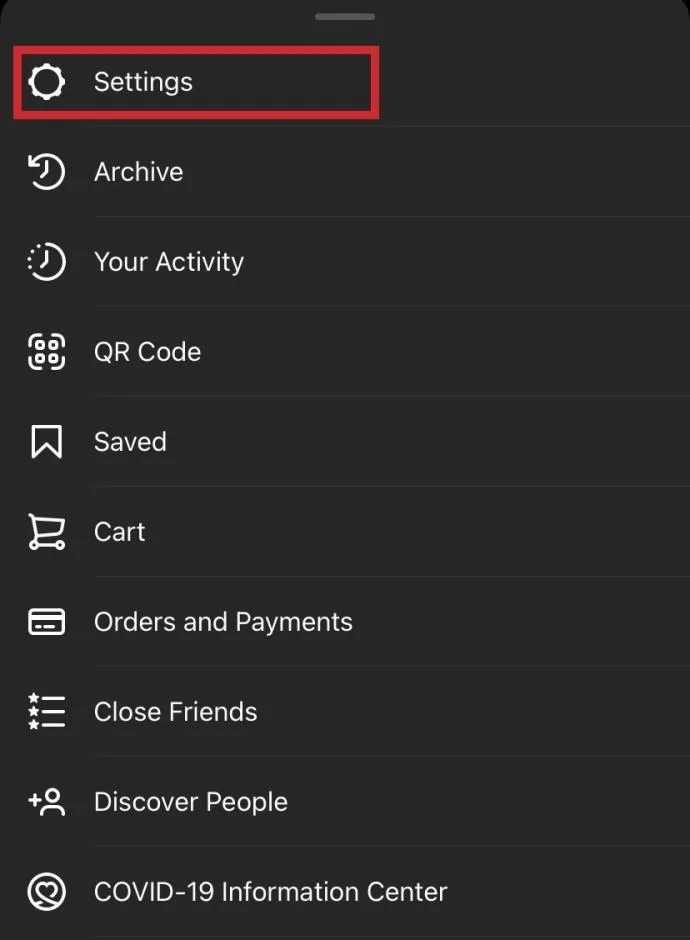
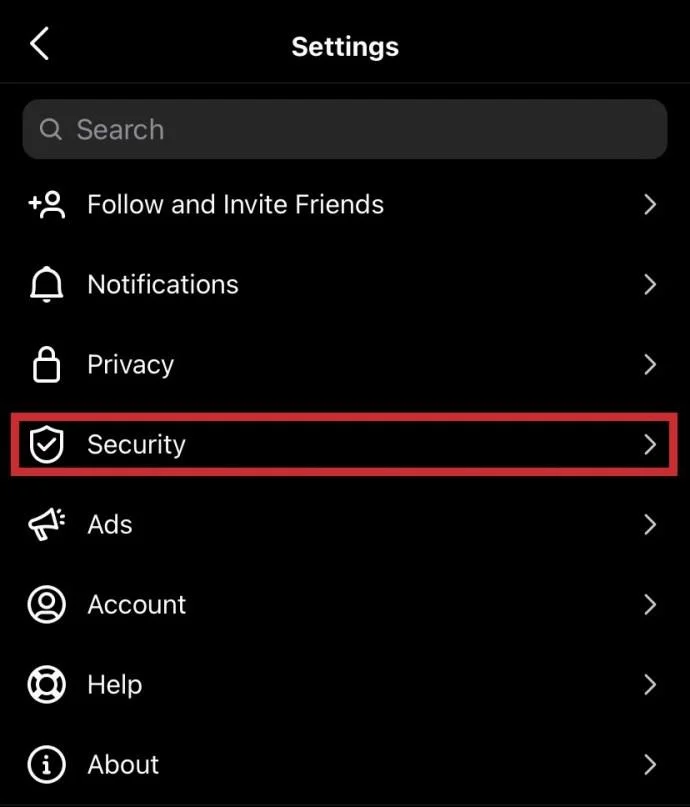
- اذهب إلى الإعدادات .

- من هناك ، انتقل إلى الأمان .

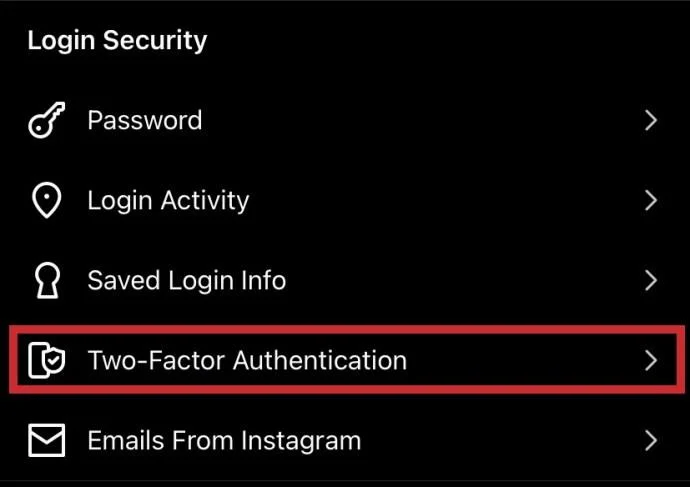
- انقر فوق المصادقة الثنائية .

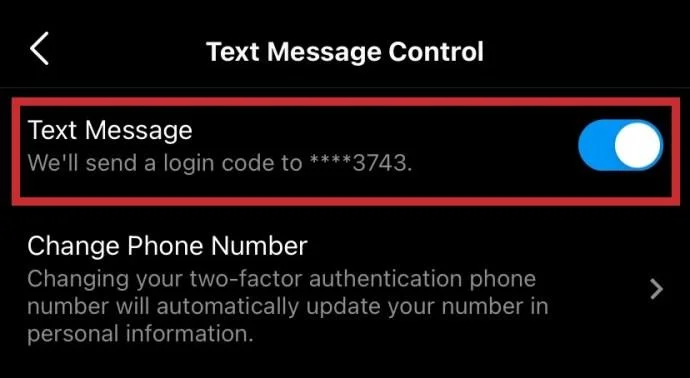
- الآن ، قم بتعطيل كلا الخيارين اللذين قمت بتمكينهما ، على الأرجح خيار الرسائل النصية .

موقع سطح المكتب
يمكنك القيام بذلك على موقع Instagram أيضًا.
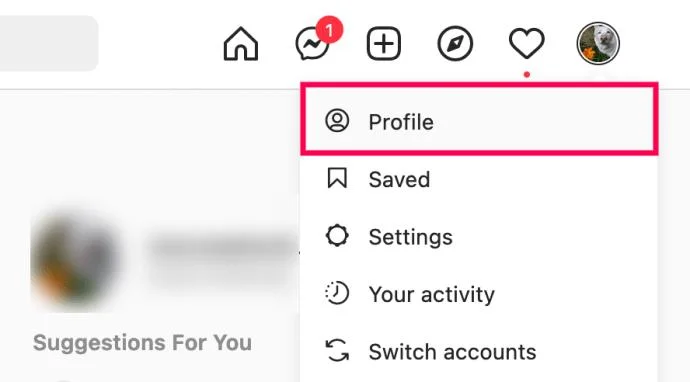
- انقر فوق أيقونة الملف الشخصي في الزاوية العلوية اليمنى من الشاشة.

- انقر فوق الملف الشخصي في القائمة المنسدلة.

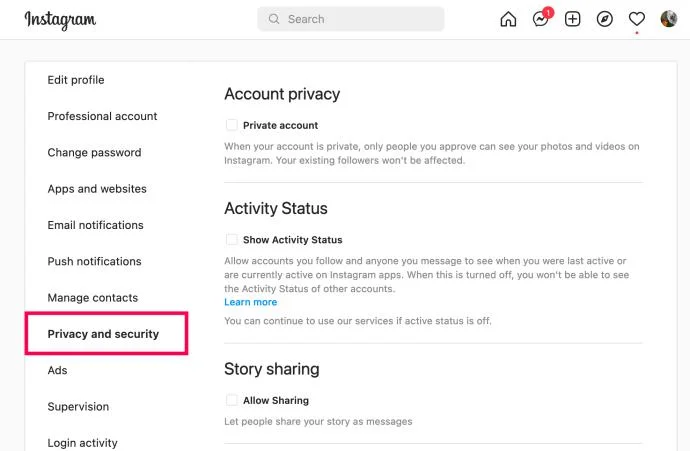
- انقر فوق الخصوصية والأمان في القائمة الموجودة على اليسار.

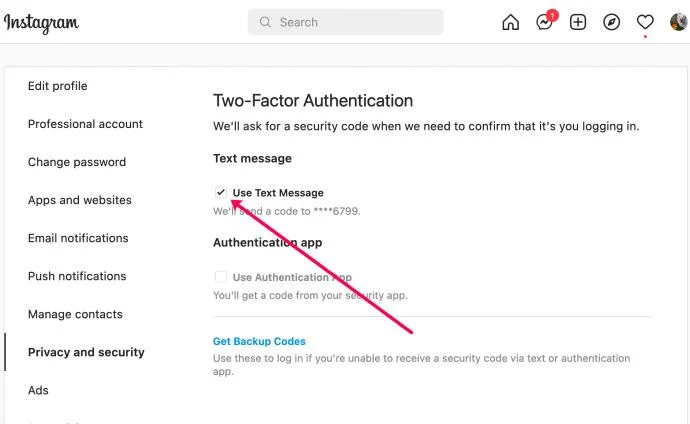
- قم بالتمرير لأسفل الصفحة إلى قسم المصادقة الثنائية وقم بإلغاء تحديد علامة الاختيار الموجودة بجوار رقم هاتفك.

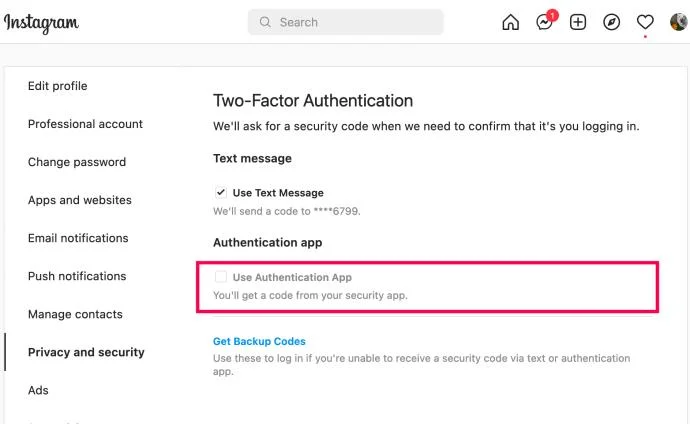
- إذا كان خيار تطبيق المصادقة يحتوي على علامة اختيار ، فقم بإزالتها أيضًا.

استخدام تطبيقات المصادقة
غالبًا ما تكون تطبيقات المصادقة أكثر أمانًا من استخدام رسالة نصية مضمنة في Instagram 2FA. ذلك لأن اختراق الرسائل النصية أسهل بكثير من اختراق تطبيق المصادقة الذي تم إنشاؤه مع وضع المزيد من الأمان والأمان في الاعتبار. إذا كان حساب Instagram الخاص بك يحتوي على العديد من المتابعين ونسبة متابعة / متابعة ممتازة ، فمن الأفضل لك استخدام كل من خيارات تطبيق الرسائل النصية والمصادقة في إعدادات المصادقة الثنائية.

أسئلة مكررة
يتضمن هذا القسم إجابات لأسئلتك الأكثر شيوعًا!
كيف يمكنني الدخول إلى حساب Instagram الخاص بي إذا لم أتمكن من الحصول على رموز 2FA؟
في بعض الأحيان لا يمكننا الوصول إلى رقم الهاتف أو تطبيق المصادقة المستخدم لتلقي الرموز. عندما يحدث هذا ، من الصعب العودة إلى حسابك. لحسن الحظ ، يقدم مطورو Instagram طريقة لمساعدتك في العودة إلى حسابك.
عندما تطلب رمزًا ، انقر فوق خيار لا يمكنني الوصول إلى رقم الهاتف هذا . سيطلب Instagram عنوان بريد إلكتروني يمكنك الوصول إليه. بعد ذلك ، ستتلقى بريدًا إلكترونيًا من الشركة في غضون 24 ساعة.
قد يطلب Instagram معرف صورة أو مقطع فيديو يثبت هويتك. ثم يمكنك الوصول إلى حساب Instagram الخاص بك لإعادة تعيين كلمة المرور وإصلاح معلمات 2FA.
هل أحتاج 2FA؟
تستهوي حسابات Instagram المتسللين لأن المتطفلين يمكنهم تشغيل عمليات الاحتيال والوصول إلى حسابات أصدقائك. لذا نعم. من الأفضل الحفاظ على تمكين المصادقة الثنائية (2FA).
ولكن ، يمكن للمصادقة الثنائية (2FA) أن تتسبب في حدوث مشكلات في تسجيل الدخول للمستخدمين الشرفاء. إذا لم يتم تمكين المصادقة الثنائية (2FA) ، فمن الأفضل تجنب النقر فوق أي روابط داخل التطبيق أثناء تعيين كلمة مرور آمنة للغاية.
البقاء بأمان على Instagram
قد يكون استخدام المصادقة الثنائية في Instagram طوال الوقت مزعجًا بعض الشيء ، ولكن قد يقول البعض أنه من الأفضل أن تكون آمنًا من أن تكون آسفًا. بالإضافة إلى ذلك ، لن تضطر إلى تسجيل الدخول إلى Instagram الخاص بك عدة مرات لأن التطبيق يعرف كيفية الاحتفاظ بتسجيل الدخول.
هل تستخدم 2FA على Instagram؟ هل يستحق عناء؟ ناقش ما تعتقده حول استخدام 2FA على Instagram في التعليقات أدناه.