إزالة تحذير قفل الملفات من Nextcloud باستخدام Redis
قم بتمكين قفل الملفات الموثوق به في Nextcloud، واختر الواجهة الخلفية المناسبة Redis أو Valkey، وتحقق من إزالة التحذير دون المخاطرة بتغييرات الملفات المتزامنة.
قد يعمل موقع Nextcloud الخاص بك بشكل طبيعي، ومع ذلك يحصل على تقييم ضعيف من فحص أمني خارجي. تشمل الأسباب الشائعة استخدام إصدار خادم قديم أو منتهي الصلاحية، أو عدم وجود رأس HSTS، أو وجود خادم وكيل عكسي يخفي HTTPS عن Nextcloud. ابدأ بتحديث Nextcloud، وفرض استخدام HTTPS على حافة خادم الويب العام، وضبط مستوى ثقة الوكيل بدقة، ومسح التحذيرات التي تظهر في صفحة إدارة Nextcloud نفسها.
لا يوجد معيار عالمي موحد لتصنيف "A+". يقوم فحص الأمان الرسمي من Nextcloud بتقييم خادم Nextcloud المتاح للعامة باستخدام التوصيات المعروفة وفحوصات التحصين التي يمكن إجراؤها من الخارج؛ بينما يقوم مختبر SSL Labs بتقييم إعدادات TLS. يُرجى اعتبار أي تقييم بمثابة نتيجة لحظية، وليس دليلاً على أمان الخادم أو ضمانًا ضد الثغرات الأمنية غير المعروفة.
سجّل نوع الماسح الضوئي الذي أصدر التقييم قبل تغيير الإعدادات. يُبلغ الفحص الرسمي لـ Nextcloud عن الثغرات الأمنية المعروفة، والإصدارات التي انتهى دعمها، ومشاكل التحصين الظاهرة. قد يأتي تقييم TLS فقط من SSL Labs. أصلح التحذيرات من الماسح الضوئي الذي تستخدمه، ثم أعد تشغيل الفحص نفسه؛ إذ تستخدم الخدمات المختلفة معايير مختلفة.
في إعدادات إدارة Nextcloud، تحقق من إصدار الخادم وأي تحذيرات أمنية أو متعلقة بالإعداد. قم بالترقية إلى إصدار Nextcloud مدعوم، وثبّت آخر التحديثات الأمنية قبل تعديل ملفات الرأس. قد يظل الإصدار القديم عرضةً للاختراق حتى لو أظهر فحص ملفات الرأس علامة A+. إذا لم تكن الترقية متاحة لحزمة التثبيت الخاصة بك، فاتبع مسار الترقية المدعوم لتلك الحزمة بدلاً من استبدال الملفات يدويًا.
قم بتوفير عنوان URL العام لـ Nextcloud عبر HTTPS باستخدام شهادة صالحة، وأعد توجيه حركة مرور HTTP غير المشفرة إلى HTTPS. يوصي دليل تحسين أمان Nextcloud باستخدام HTTPS على خوادم الإنتاج. ثم أضف بروتوكول أمان النقل الصارم لـ HTTP (HSTS) على الخادم أو الوكيل الذي يرسل استجابة HTTPS العامة. يحذر مسؤول Nextcloud من ضرورة ألا يقل Strict-Transport-Securityعمر الشهادة عن 15,552,000 ثانية.
بالنسبة لـ Nginx، أضف توجيهًا كهذا إلى كتلة خادم TLS النشط، مع استبدال اسم المضيف والحفاظ على بقية إعدادات Nextcloud المعروفة لديك:
add_header Strict-Transport-Security "max-age=15552000; includeSubDomains" always;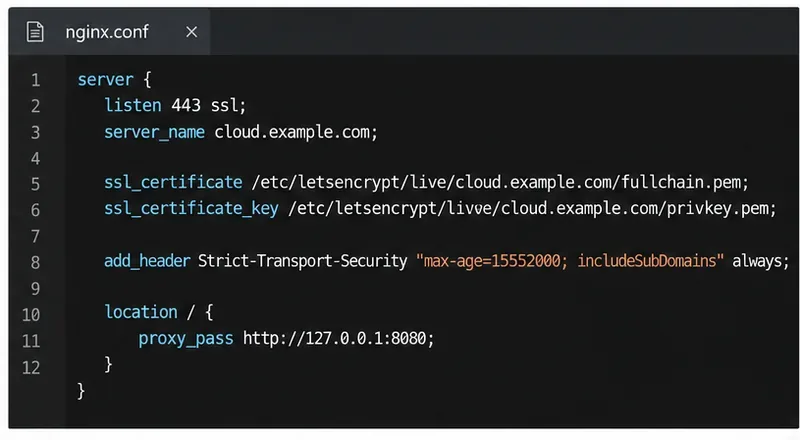
استخدم هذه الميزة includeSubDomainsفقط إذا كان كل نطاق فرعي متاحًا عبر HTTPS. لا تُضِف الخيار الاختياري preloadبشكل عشوائي: قد تستغرق قوائم التحميل المسبق للمتصفح شهورًا لإزالة نطاق بعد إرساله. إذا كان خادم وكيل عكسي يدعم TLS، فقم بتكوين HSTS على هذا الخادم الوكيل العام؛ فتعيينه على مضيف Nextcloud داخلي فقط قد لا يُغيّر العنوان الذي يراه الماسح الضوئي.
يُرسل Nextcloud تلقائيًا رؤوسًا أساسية مثل X-Content-Type-Options<header> X-Frame-Optionsو <header> Referrer-Policyو <header> X-Robots-Tagفي بيئة افتراضية. تجنب إضافة نسخ مكررة أو متضاربة قبل التحقق من الاستجابة. يُوضح مثال تكوين Nginx الخاص بـ Nextcloud كيفية تقديم هذه الرؤوس من Nginx.
إذا كان هناك خادم وكيل عكسي أمام Nextcloud، فاذكر فقط عنوان IP الفعلي لهذا الخادم أو نطاق شبكته الخاصة trusted_proxies. يستخدم Nextcloud رؤوس عناوين IP الخاصة بالعميل المُعاد توجيهها فقط للخوادم الوكيلة الموثوقة؛ إذ أن الوثوق بالعناوين الخاطئة قد يسمح للعملاء بانتحال عناوين IP الخاصة بهم وتقويض ضوابط الوصول أو سجلات النظام.
على سبيل المثال، إذا كان وكيل إنهاء TLS موجودًا بالفعل في 10.0.0.10، فقم بدمج الإدخالات ذات الصلة في $CONFIGالمصفوفة الموجودة في config/config.php:
'trusted_proxies' => ['10.0.0.10'],
'overwriteprotocol' => 'https',
اضبط overwriteprotocolهذا الخيار httpsعندما ينتهي بروتوكول TLS عند الخادم الوكيل، وإلا سيكتشف Nextcloud اتصال HTTP الداخلي على أنه اتصال HTTP عام. إذا كان الخادم الوكيل يستخدم رأس IP مُعاد توجيهه غير قياسي، فقم بضبطه forwarded_for_headersليطابقه تمامًا. لا تُعيّن نطاقًا واسعًا من عناوين IP الموثوقة 0.0.0.0/0. بعد تعديل الملف، تحقق من التكوين المدمج واختبر تسجيل الدخول والمشاركة والروابط المُنشأة.
افتح إعدادات الإدارة وراجع نظرة عامة على قسم "الأمان" وتحذيرات الإعداد. عالج التحذير الذي يظهر بدلاً من تطبيق توجيهات أمنية غير ذات صلة لمجرد الحصول على تقييم.
overwriteprotocolلإعداد الوكيل الموثوق.debugمعطلاً في بيئة الإنتاج؛ قم بتفعيله فقط لاستكشاف الأخطاء وإصلاحها بشكل مستهدف ثم قم بإيقاف تشغيله مرة أخرى.لا تقيّد صلاحيات المسؤولين إلا allowed_admin_rangesإذا كانت لديهم نطاقات عناوين IP إدارية ثابتة ومعروفة. قد يؤدي استخدام نطاق خاطئ إلى إخفاء وظائف الإدارة عن المسؤولين المصرح لهم. كما يوصي دليل تحسين أمان Nextcloud بتعطيل ضغط HTTP للحد من مخاطر الاختراق؛ تحقق من إعدادات خادم الويب أو الخادم الوكيل للتأكد من تفعيل الضغط للصفحات التي تتطلب مصادقة.
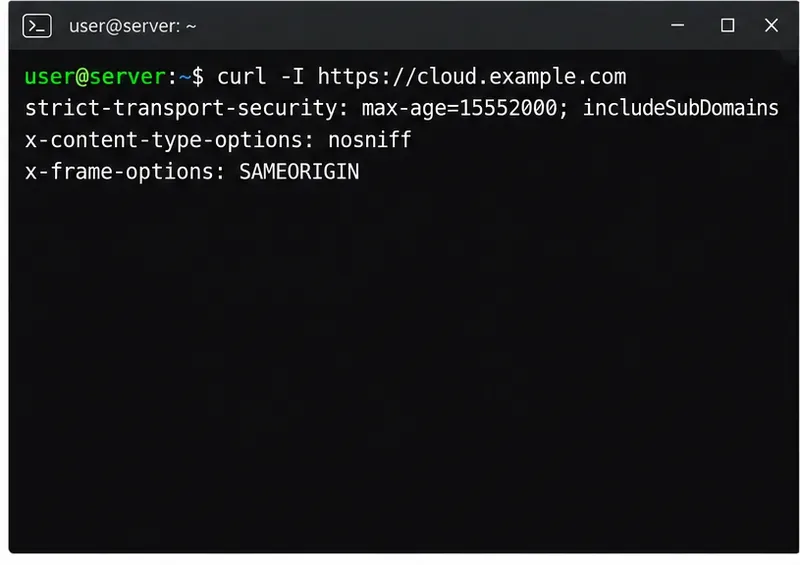
تحقق مما يتلقاه العميل الخارجي فعلياً، وليس فقط ما يحتويه ملف التكوين:
curl -I https://cloud.example.comتأكد من أن الاستجابة تتضمن ترويسة HSTS بقيمة max-age المطلوبة، وأن ترويسات الأمان الأساسية لـ Nextcloud موجودة. يمكن لأدوات مطوري المتصفح عرض ترويسات الاستجابة نفسها. إذا كانت القيم مختلفة عن إعداداتك، فافحص مُنهي TLS، والوكيل، وأي مواقع Nginx مخزنة مؤقتًا أو متداخلة.
بعد ذلك، قم بتشغيل فحص الأمان الرسمي لـ Nextcloud على اسم المضيف العام، ثم راجع إعدادات الإدارة مرة أخرى. استخدم Qualys SSL Labs عندما تحتاج إلى درجة TLS وتفاصيلها بشكل منفصل. يتطلب الفحص الرسمي اسم مضيف Nextcloud يمكن الوصول إليه؛ ولا يمكنه تقييم مثيل خاص فقط من الإنترنت العام.
إذا بقي التقييم أقل من A+، فاستخدم النتيجة المحددة لتحديد الطبقة المسؤولة. أصلح مشكلة واحدة في كل مرة، وتأكد من أن Nextcloud لا يزال يعمل عبر عنوان URL العام الخاص به، ثم أعد الفحص. يُعدّ التقييم A+ مؤشرًا مفيدًا لتكوين النظام، ولكن تظل التحديثات والنسخ الاحتياطية وضوابط الوصول والمراقبة المستمرة ضرورية حتى بعد اجتياز الفحص.
قم بتمكين قفل الملفات الموثوق به في Nextcloud، واختر الواجهة الخلفية المناسبة Redis أو Valkey، وتحقق من إزالة التحذير دون المخاطرة بتغييرات الملفات المتزامنة.
قم بإصلاح نتائج فحص Nextcloud الشائعة من خلال التحديثات الحالية، و HTTPS و HSTS، والثقة الدقيقة في الخادم الوكيل العكسي، وعمليات التحقق من الخادم العام.
قم بتكوين Nextcloud SSE للتخزين الذي يحتاج إليه، وقم بحماية مفاتيح التشفير، وقم بقياس تأثير النقل ووحدة المعالجة المركزية قبل تشفير الملفات الموجودة.
قم بتوصيل خاصية البحث عن الملفات في Nextcloud بـ Elasticsearch، وقم بفهرسة محتويات المستندات، واختر إعدادًا يناسب احتياجات الخادم والأمان لديك.
قم بتكوين Nextcloud لإزالة الملفات المحذوفة بعد فترة احتفاظ محددة، وجدولة مهام الخلفية بشكل موثوق، وتجنب الأوامر التي تقوم بمسح سلة المهملات الخاصة بكل مستخدم.
قم بتشغيل أداة إصلاح OCC الخاصة بـ Nextcloud بأمان، واستعرض تغييرات قاعدة البيانات، وتحقق من سبب استمرار التحذير.
السماح بتحميل ملفات أكبر حجماً عبر متصفح Nextcloud عن طريق ضبط إعدادات PHP أو Nginx أو Apache والتخزين المؤقت والمهلة الزمنية - والتحقق من الحد الذي يمنع الملف.
قم بتعيين حد ذاكرة PHP الذي يستخدمه Nextcloud فعليًا، وأعد تشغيل الخدمة الصحيحة، وتأكد من إعداد 512 ميجابايت في نظرة عامة على المسؤول.
قم بتثبيت حاوية تخزين كائنات متوافقة في Nextcloud باستخدام الواجهة الخلفية S3 الخاصة بها، مع نقطة النهاية الصحيحة، وبيانات الاعتماد، ونطاق الوصول، وخطوات التحقق.
قم بنقل دليل بيانات Nextcloud الخاص بنظام Linux بأمان إلى محرك أقراص خارجي باستخدام تركيب UUID ثابت، ووضع الصيانة، ونسخة تم التحقق منها، والرابط الرمزي للمسار الأصلي.



