الرئيسية
» كيف
»
Step-by-Step Debian 12 Hardening Guide for CIS Compliance
Step-by-Step Debian 12 Hardening Guide for CIS Compliance
Short answer: harden Debian 12 by selecting the matching CIS Benchmark version and workstation profile, applying its recommendations in a recoverable test environment, then collecting evidence for each control. A handful of shell commands cannot certify a machine as CIS compliant. The benchmark version, profile, scope, exceptions, and verification method all matter.
Illustrative scenario: imagine an administrator named Maya preparing a Debian 12 desktop used for internal office work. This is a hypothetical example, not a reported deployment or test. Maya wants a defensible baseline without accidentally locking herself out or breaking desktop functions. The same decision sequence helps administrators adapt the benchmark to a real workstation.
Which CIS benchmark and profile should you use?
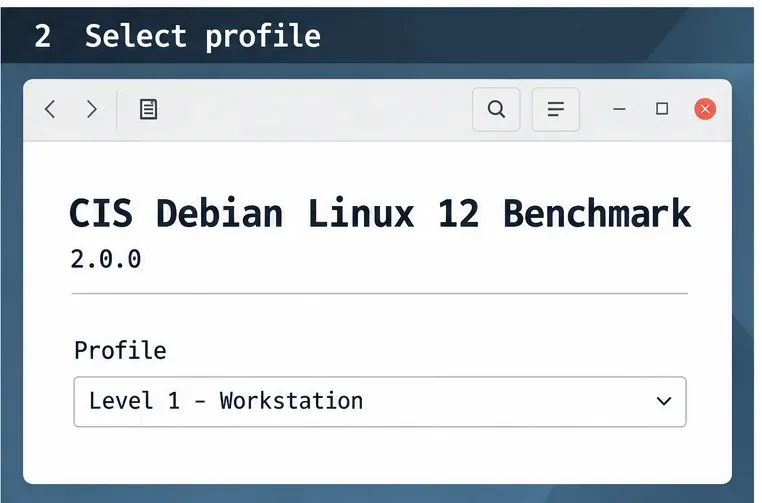
Start with the exact benchmark, not a generic “Debian hardening” checklist. As of October 9, 2026, CIS lists the CIS Debian Linux 12 Benchmark v2.0.0. Download the official document and record its version and publication details; a future revision can change recommendations. CIS states that its benchmark PDFs are available at no cost for noncommercial use, while some assessment tools and build kits require membership. Check the current CIS Debian Linux Benchmark page before selecting your assessment materials.
Choose the profile that matches how the computer is used and the scope you must meet. If the current Debian 12 benchmark offers a workstation profile, review that profile for a desktop; do not assume server controls fit a graphical endpoint. If your organization names a different profile or tailored baseline, follow that requirement and document the mapping. Maya would first record the benchmark version and the chosen workstation profile in her change ticket, rather than apply every recommendation indiscriminately.
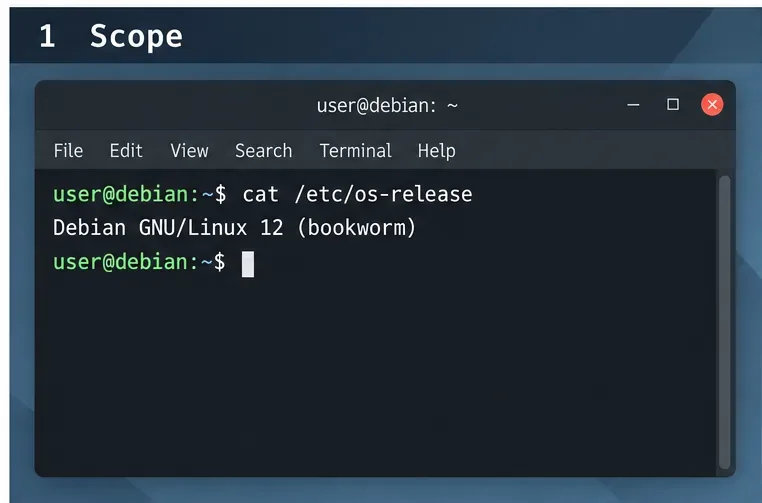
Confirm that the host reports Debian GNU/Linux 12 (bookworm) before applying a Debian 12 benchmark.
Can you safely recover if a hardening change breaks the desktop?
Before editing system settings, make a restorable backup and test in a virtual machine or spare workstation. Confirm that you have a working local console, recovery media, and access to the backup. For a virtual machine, take a snapshot and verify that you know how to restore it. A snapshot is not a substitute for a separate backup if the virtual disk or host can fail.
احتفظ بسجل للتغييرات يتضمن رقم التوصية، والإعداد الأصلي، والإعداد الجديد، والسبب، وأمر التراجع أو نسخة الملف. طبّق مجموعة صغيرة من التغييرات ذات الصلة، وأعد تشغيل الخدمة المعنية فقط، وتحقق من تسجيل الدخول، والشبكة، والصوت، والطباعة، والتطبيقات المطلوبة. يمكن لبرنامج مايا استخدام هذه العملية المرحلية لتحديد التغيير المحدد الذي تسبب في التراجع بدلاً من مواجهة مجموعة كبيرة من التعديلات التي يصعب تتبعها.
توفر لقطة ما قبل التغيير نقطة استعادة مرئية لمحطة العمل الافتراضية.
ما هي الإعدادات المُفعّلة على الجهاز قبل تغييرها؟
ابدأ بتحديد الوضع الأساسي. راجع إصدار نظام التشغيل، والحزم المثبتة، والخدمات قيد التشغيل، والوحدات المُفعّلة، ومنافذ الاستماع، والمستخدمين المحليين، وقواعد جدار الحماية الحالية. على سبيل المثال:
توفر هذه الأوامر جردًا للأجهزة، وليس تقييمًا للامتثال. قارن المخرجات بعناصر التحكم المطبقة على الملف الشخصي المُختار. تحقق من وجود أي مستمعين أو خدمات غير متوقعة، ولكن ميّز بين مكونات سطح المكتب الأساسية والبرامج الاختيارية المتصلة بالشبكة. سجّل سبب الحاجة إلى خدمة ما قبل اتخاذ قرار بشأن الاحتفاظ بها.
قم بجرد الخدمات قيد التشغيل وقارن مخرجات المضيف الحقيقية بالخدمات المطلوبة من قبل محطة العمل.
هل لا يزال نظام Debian 12 يتلقى تحديثات أمنية؟
تأكد من تحديث النظام إلى حالة مدعومة ومُحدّثة قبل تقييم الإعدادات. أصبح Debian 12 Bookworm الآن إصدارًا قديمًا مستقرًا؛ وتشير معلومات إصدار Debian الحالية إلى أن فترة دعمه طويل الأمد (LTS) تنتهي في 30 يونيو 2028. قد يختلف نطاق التغطية باختلاف بنية النظام والحزمة، لذا تحقق من دعم الحزم المثبتة على جهازك. اقرأ معلومات إصدار Debian Bookworm وصفحة أمان Debian LTS للاطلاع على النطاق الحالي والتوصيات.
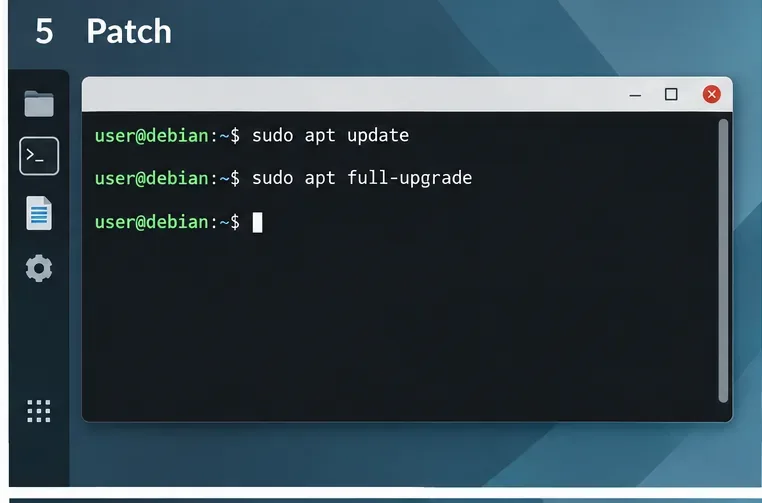
في النظام المُدار، اتبع إجراءات المستودع والصيانة الخاصة بمؤسستك. أما في جهاز الاختبار الشخصي، فراجع التغييرات المعلقة قبل تطبيقها.
sudo apt update
sudo apt full-upgrade
أعد تشغيل الجهاز عند الحاجة إلى تحديث، ثم أعد فحص النظام وسجل التاريخ. unattended-upgradesيمكن لحزمة دبيان أتمتة التحديثات عند ضبطها بشكل صحيح، لكن الأتمتة لا تغني عن التحقق من تفعيل مصادر الأمان الصحيحة وتثبيت التحديثات فعليًا.
راجع تغييرات الحزمة وأكمل الترقية المخطط لها قبل البدء في تقييم التكوين.
ما هي الباقات والخدمات الضرورية فعلاً؟
استخدم توصيات الخدمة والحزمة الخاصة بالمعيار كمرجع للمراجعة. عطّل أو أزل فقط المكونات غير الضرورية والتي يمكن تغييرها بأمان. قد يعتمد جهاز الكمبيوتر المكتبي على خدمات الشبكات، والطباعة، والبلوتوث، وإدارة الشاشة، والوصول عن بُعد، أو دعم الأجهزة. يعتمد الحل الأمثل على طبيعة عمل المستخدم وسياسة المؤسسة.
قبل تغيير أي وحدة، افحص حالتها وتوابعها. يُفضّل إجراء تغيير قابل للعكس على مستوى الخدمة بدلاً من حذف الحزم حتى تفهم التأثير. بعد كل تغيير، تأكد من أن سطح المكتب لا يزال يعمل وأن الوظائف المعتمدة لا تزال تعمل. على سبيل المثال، يمكن لمايا توثيق أن خدمة الإدارة عن بُعد مطلوبة لفريق الدعم الخاص بها، والتعامل معها كاستثناء معتمد مع ضوابط تعويضية بدلاً من تعطيلها لمجرد جعل قائمة التحقق تبدو أكثر تنظيمًا.
قم بمراجعة الوحدات الممكّنة مقابل المعيار والغرض الموثق لمحطة العمل؛ الأشرطة توضيحية وليست ناتجة عن المضيف.
كيف ينبغي تقييد الحسابات والوصول عن بُعد؟
راجع عضوية المسؤولين، والحسابات غير النشطة، وسياسة كلمات المرور، وطريقة اتصال المسؤولين عن بُعد. لا تقم بإزالة الوصول إلا بعد التأكد من الملكية ومسارات الاسترداد. طبّق توصيات مركز أمن الإنترنت (CIS) بدقة بدلاً من نسخ الإعدادات من دليل غير ذي صلة. بالنسبة لبروتوكول SSH، sshd_config(5)توفر وثائق دبيان خيارات مثل `<script>` PermitRootLoginو`< script> PermitEmptyPasswords`؛ راجع دليل تكوين خادم OpenSSH الخاص بـ Debian Bookworm .
إذا كان المضيف يتطلب SSH، فاختبر جلسة إدارية ثانية قبل إغلاق الأولى. تحقق من صحة الإعدادات sudo sshd -tقبل إعادة تشغيل الخدمة. لا تُعطّل مصادقة كلمة المرور حتى يتم تكوين الوصول باستخدام المفاتيح واختباره لكل حساب مطلوب. إذا لم تكن هناك حاجة للوصول عن بُعد، فاتبع معايير الأداء وسياسة المؤسسة لتعطيله، واحتفظ بإمكانية استعادة وحدة التحكم.
قم بمراجعة حالة جدار الحماية وقيود SSH معًا، ثم تحقق من صحة التكوين الفعلي قبل تطبيقه.
ما هي قواعد الشبكة التي يمكنك تطبيقها دون أن تُحرم من الوصول إليها؟
حدد أولاً حركة البيانات الواردة والصادرة المطلوبة، بما في ذلك DHCP وDNS وIPv6 والدعم عن بُعد والطباعة وأي خدمات محلية. يستخدم دبيان nftables كإطار عمل لتصفية الحزم؛ راجع قسم تصفية الحزم في دليل مسؤول دبيان . لا تقم بلصق مجموعة قواعد جدار حماية عامة على محطة عمل دون تعديلها لتناسب احتياجات المضيف.
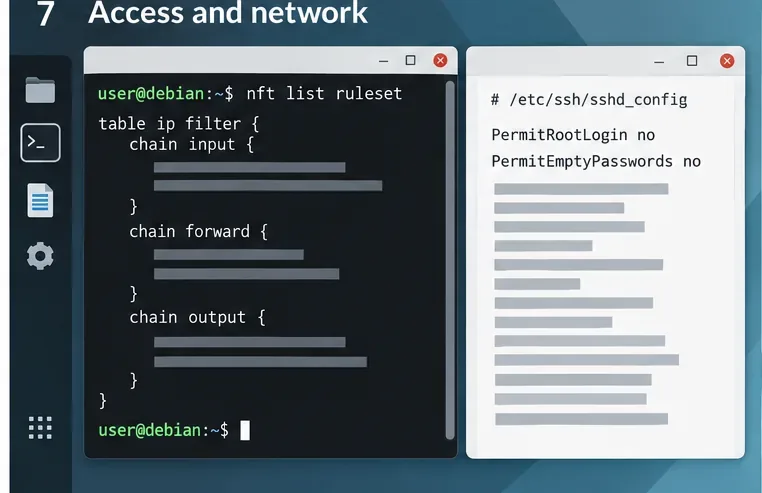
افحص القواعد الحالية باستخدام الأمر `nft` sudo nft list ruleset. في حال التعديل /etc/nftables.conf، تحقق من صحة بناء الجملة قبل تحميل الملف sudo nft -c -f /etc/nftables.conf. احتفظ بوحدة تحكم أو مسار خارجي متاحًا، واختبر القواعد قبل تفعيلها بشكل دائم. تحقق من سلوك كل من IPv4 وIPv6 وجميع وظائف سطح المكتب الضرورية. يوثق دليل Debian Bookworm nft الرسمي خيارات الأوامر. جدار الحماية هو طبقة واحدة من طبقات الحماية، وليس بديلاً عن التحديثات الأمنية، أو ضوابط الحسابات، أو أمان التطبيقات.
قم بفحص قواعد nftables النشطة وإعدادات الوصول عن بعد المخطط لها معًا؛ محتوى القاعدة المعروض هو رسم تخطيطي، وليس سياسة كاملة.
كيف تتحقق من الامتثال وتوثق الاستثناءات؟
قيّم كل توصية قابلة للتطبيق وفقًا لإصدار المعيار والملف التعريفي المحددين. سجّل الحالة، مثل ناجح، أو فاشل، أو غير قابل للتطبيق، أو استثناء، وفقًا لمنهجية التقييم المعتمدة في مؤسستك، وأرفق الأدلة: مخرجات الأوامر، أو مسار التكوين، أو حالة الحزمة، أو مرجع استثناء معتمد. لا تُصنّف عنصر التحكم على أنه ناجح لمجرد تشغيل أمر ذي صلة.
يمكن أن يدعم تسجيل التدقيق التحقيق وجمع الأدلة. auditdتوفر حزمة دبيان أدوات لمساحة المستخدم لنظام تدقيق نواة لينكس؛ إلا أن تثبيتها وحده لا يثبت أن القواعد المطلوبة مُهيأة أو أن الاحتفاظ بالسجلات يفي بالسياسة. استخدم توصيات التدقيق المحددة في المعيار وتحقق من السجلات الفعلية وسلوك الخدمة. تُشير صفحة معيار CIS حاليًا إلى CIS-CAT Pro ومجموعات البناء كموارد للأعضاء؛ راجع الصفحة الرسمية الحالية لمعرفة مدى توفر الأدوات وشروط الترخيص.
أعد التقييم بعد المعالجة وبعد إجراء تغييرات جوهرية على النظام. احتفظ بالنتائج والاستثناءات والأدلة ضمن سجل الأصول. يوفر المعيار خطًا أساسيًا للتكوين؛ ويعتمد الامتثال على المتطلبات المعمول بها وتقييم كامل وموثق. يشرح هذا الدليل سير عمل آمنًا، ولكنه لا يُصادق على سطح مكتب مايا الافتراضي أو أي جهاز حقيقي.
قم بجمع أدلة حقيقية على حالة خدمة التدقيق والتحكم على المضيف؛ الجدول الفارغ الموضح هنا لا يحتوي على أي نتيجة تقييم.