إعداد أسرار JWT الخاصة بـ ONLYOFFICE عبر الخادم والموصل

قم بتكوين أسرار JWT المطابقة لـ ONLYOFFICE Docs وموصلها، مع خطوات آمنة لحزم Linux وعمليات نشر Docker والتحقق.
استخدم رمز JWT سريًا قويًا واحدًا باستمرار: قم بضبطه على ONLYOFFICE Docs، وانسخ القيمة نفسها إلى إعدادات ONLYOFFICE الخاصة بالمنصة المتصلة، وحافظ على تفعيل التحقق من صحة JWT. يُفعّل Docs 7.2 والإصدارات الأحدث JWT افتراضيًا ويُنشئ رمزًا سريًا تلقائيًا؛ تغيير هذا الرمز يعني ضرورة تحديث جميع عمليات التكامل لتتوافق معه. تعتمد الطريقة الدقيقة من جانب الخادم على ما إذا كان Docs يعمل كحزمة Linux أو حاوية Docker.
تتيح تقنية JWT (رمز الويب JSON) لمنصة ONLYOFFICE Docs التحقق من الطلبات الموقعة. يجب أن تستخدم منصة المستندات ومنصة Docs نفس السر وإعدادات رأس متوافقة. يستخدم الخادم إعدادات رمز مميزة منفصلة لتكوين المتصفح وطلبات الخدمة الواردة والصادرة؛ وتحمي قيم السر المشتركة هذه التبادلات. لا تضع السر في صفحة ويب عامة، أو حزمة JavaScript من جانب العميل، أو تذكرة دعم، أو مستودع مصدر قابل للقراءة العامة.
قبل التعديل، حدد نوع النشر الخاص بك وسجل عنوان URL الخاص بالوثائق الذي يستخدمه الموصل. أنشئ كلمة مرور سرية طويلة وغير متوقعة باستخدام مدير كلمات مرور أو مولد كلمات مرور آمن تشفيرياً. تعامل معها كبيانات اعتماد، وخزنها في مخزن إعدادات مقيد.
لتثبيت نظام لينكس باستخدام الحزم، عدّل الملف /etc/onlyoffice/documentserver/local.json. احتفظ بالإعدادات الموجودة: ادمج المفاتيح التالية في ملف JSON الحالي بدلاً من استبدال الملف بأكمله. يوضح المثال بنية التحقق من صحة الرمز المميز ومواقع الأسرار الثلاثة المطابقة الموضحة في دليل التكوين الرسمي.
{
  "services": {
    "CoAuthoring": {
      "token": {
        "enable": {
          "request": {
            "inbox": true,
            "outbox": true
          },
          "browser": true
        }
      },
      "secret": {
        "inbox": { "string": "REPLACE_WITH_YOUR_SECRET" },
        "outbox": { "string": "REPLACE_WITH_YOUR_SECRET" },
        "session": { "string": "REPLACE_WITH_YOUR_SECRET" }
      }
    }
  }
}
استبدل كل عنصر نائب بنفس القيمة السرية تمامًا. لا تلصق العنصر النائب نفسه. browserالمفاتيح inboxو و outboxمنفصلة؛ تفعيل واحد منها فقط لا يُفعّل التحقق من صحة جميع الطلبات. في الإصدار 7.2 من الوثائق والإصدارات الأحدث، يكون JWT مُفعّلاً افتراضيًا، ولكن التحقق من هذه الإعدادات بشكل صريح يُساعد عند تدقيق تكوين موجود أو توحيد السلوك بين العُقد. بالنسبة للإصدارات الأقدم من 7.2، يُشير الدليل الرسمي إلى تفعيل جميع المفاتيح الثلاثة.
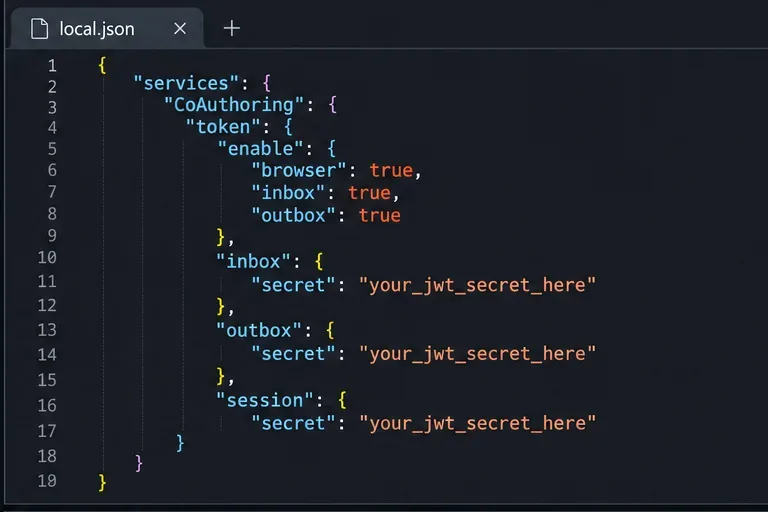
تحقق من صحة بنية JSON قبل إعادة التشغيل. ثم أعد تشغيل خدمات خادم المستندات حتى يتم تحميل التغييرات.
sudo systemctl restart ds-converter ds-docservice ds-metricsشغّل الأمر باستخدام حساب لديه صلاحية إدارة خدمات النظام. في نظام ويندوز، يوجد ملف التكوين في المسار التالي: %ProgramFiles%\ONLYOFFICE\DocumentServer\config\local.json; استخدم تعليمات إعادة تشغيل ويندوز الواردة في الدليل الرسمي بدلاً من أمر لينكس.
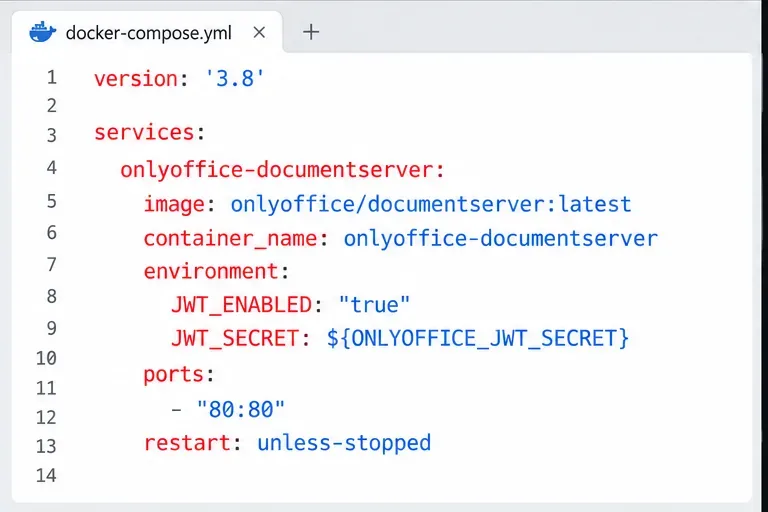
بالنسبة لصورة Docker الرسمية لخادم المستندات، قم بتعيين JWT من خلال متغيرات بيئة الحاوية. يحذر الدليل الرسمي من أن التغيير اليدوي للملف المُنشأ local.jsonقد يُلغى عند إعادة تشغيل الحاوية. قم بتعيين JWT_ENABLED=trueJWT JWT_SECRETفي أمر إنشاء الحاوية أو خدمة Compose، ثم أعد إنشاء الحاوية لتفعيل التغييرات. احتفظ بالسر في ملف بيئة محمي أو مدير أسرار، وقيّد صلاحيات هذا الملف؛ تجنب إضافته إلى نظام التحكم في الإصدارات.
services:
  onlyoffice:
    image: onlyoffice/documentserver:YOUR_PINNED_TAG
    environment:
      JWT_ENABLED: "true"
      JWT_SECRET: ${ONLYOFFICE_JWT_SECRET}
حدد ذلك ONLYOFFICE_JWT_SECRETفي بيئة النشر أو .envالملف المحمي. ثبّت علامة صورة مُختَبَرة بدلاً من الاعتماد على latest، وراجع الوثائق لمعرفة العلامة التي تُشغّلها بالضبط. بعد تغيير قيم البيئة، أعد إنشاء الحاوية باستخدام عملية النشر المعتادة. قد يؤدي إعادة التشغيل البسيطة إلى بقاء البيئة القديمة.
افتح إعدادات التكامل في المنصة المتصلة بـ ONLYOFFICE Docs، مثل Nextcloud أو أي موصل آخر مدعوم. أدخل نفس رمز JWT السري في حقل secret-key واحفظ التغييرات. تأكد أيضًا من عنوان URL لخادم المستندات المُكوّن، وإذا كان الموصل يعرضه، فتأكد من رأس المصادقة. رأس المصادقة الافتراضي في ONLYOFFICE Docs هو `<عنوان URL>` Authorization؛ غيّره فقط عندما يكون كلا الطرفين مُهيّأً لاستخدام نفس البديل.
يظهر عدم تطابق البيانات السرية عادةً على شكل خطأ في الرمز المميز أو خطأ في التفويض عند فتح مستند أو حفظه. وقد يحدث عدم التطابق أيضًا عند تحديث عقدة واحدة فقط من عقد Docs خلف موازن الأحمال. إذا كنت تدير عدة عقد، فقم بمزامنة إعدادات البيانات السرية والرمز المميز نفسها عبر جميع العقد قبل إرسال البيانات إليها. نفّذ التغييرات تدريجيًا: حدّث Docs والموصل معًا، وتوقع فشل جلسات التحرير الحالية أو الطلبات الموقعة بالقيمة القديمة أثناء عملية التحديث.
أي شخص قادر على قراءة السر يمكنه إنشاء رموز مميزة قد يقبلها الخادم. لذا، يجب تقييد الوصول إلى ملفات التكوين ومتغيرات النشر، واستخدام بروتوكول نقل مشفر لاتصال الموصل بـ Docs، وتغيير السر إذا كان قد تم كشفه. يتطلب التغيير تحديث جميع عُقد Docs والموصل إلى القيمة الجديدة؛ لذا لا تترك بيانات الاعتماد القديمة في الملفات المُسجلة أو السجلات.
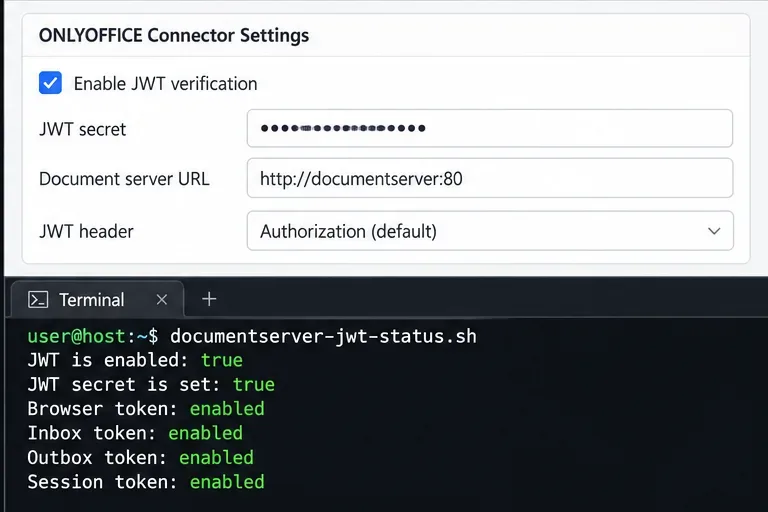
sudo docker exec <container_name> sudo documentserver-jwt-status.shلفحص حالة JWT. استخدم اسم الحاوية الفعلي. هذه الأداة المساعدة موثقة لـ Docker؛ لا تفترض أنها متوفرة في كل حزمة تثبيت.يُعدّ دليل التكوين الرسمي المرجع المعتمد للإعدادات المدعومة وسلوك الإصدارات. راجع وثائق تكوين JWT الخاصة بـ ONLYOFFICE ومعلمات تثبيت Docker الرسمية لمعرفة الإصدار الدقيق الذي تقوم بتثبيته.
قم بتكوين أسرار JWT المطابقة لـ ONLYOFFICE Docs وموصلها، مع خطوات آمنة لحزم Linux وعمليات نشر Docker والتحقق.
أضف شعار شركتك وألوان واجهة المستخدم إلى محرر ONLYOFFICE Docs المدمج باستخدام ملف سمة مخصص وإعدادات المحرر. راجع حدود التحرير وفحوصات النشر.
تتبع التعديلات في برنامج Writer، واحتفظ بمصدر ODT قابل للتحرير، وتحقق من ملف DOCX المُصدّر في برنامج Word قبل مشاركته.
اتبع إجراء SP7 الخاص بشركة SUSE لتمكين وضع FIPS، وأعد التشغيل بأمان، وتحقق من السياسة النشطة، وتحقق مما إذا كانت متطلبات الامتثال الخاصة بك تتطلب وحدات تم التحقق من صحتها.
قم بمقارنة YaST و cryptsetup لوحدة تخزين بيانات SLES مشفرة جديدة، واختر LUKS1 أو LUKS2، وتحقق من سلوك إلغاء القفل والتركيب بأمان.
قم بإعداد RMT على SLES 15، وقم بنسخ المستودعات المرخصة، وتحقق من تسجيل HTTPS والوصول إلى الحزم من عميل اختبار.
قم بتوصيل SLES 15 بـ AD باستخدام إدارة تسجيل الدخول المستندة إلى SSSD من YaST، ثم تحقق من البحث في الدليل، وتسجيل الدخول إلى المجال، وتذاكر Kerberos.
قم بإعداد مسار التصحيح المباشر الصحيح لنظام SLES 16.0 أو 15 SP7، وقم بتطبيق إصلاحات النواة المؤهلة، وتأكد من ما هو نشط دون الخلط بينه وبين تحديث النواة الذي يتطلب إعادة التشغيل.
يمكن ترقية نظام SLES 15 SP5 إلى SP6 عبر الإنترنت، ولكن يجب إعادة تشغيل كل عقدة. استخدم ترقية متدرجة مُختبرة أو عملية نقل تدريجية (أزرق-أخضر) للحفاظ على إمكانية الوصول إلى أحمال العمل.
قم بإنشاء وتحسين والتحقق من ملف تعريف AppArmor ذي أقل الامتيازات على SLES 15 SP7، مع ملاحظة واضحة حول SELinux الافتراضي في SLES 16.








