اجعل خادم Matrix Synapse الخاص بك قابلاً للوصول إليه من أجل الاتحاد

قم بتكوين اكتشاف Synapse و HTTPS وتوجيه الوكيل حتى تتمكن خوادم Matrix المنزلية الأخرى من العثور على خادمك والاتصال به.
لوضع خادم Synapse Matrix خلف وكيل Orange Cloud القياسي من Cloudflare، وجّه حركة مرور واجهة برمجة تطبيقات العميل وحركة مرور الاتحاد الواردة عبر HTTPS على المنفذ 443. أبقِ TLS مُفعّلاً من Cloudflare إلى خادمك الأصلي مع تفعيل وضع Full (صارم)، ووجّه مسارات Matrix دون تغيير إلى Synapse، وانشر اكتشاف الاتحاد الذي يشير إلى اسم مضيفك على المنفذ 443، وتجاوز التخزين المؤقت على مسارات واجهة برمجة التطبيقات. لا تُوجّه سجلًا عاديًا مُوَجَّهًا إلى منفذ الاتحاد الافتراضي لـ Matrix، وهو 8448، لأن وكيل Cloudflare القياسي لا يدعم هذا المنفذ.
يفترض هذا المثال أن Synapse يعمل خلف خادم وكيل عكسي مثل Nginx أو Caddy أو Traefik. يمكن لـ Synapse البقاء على شبكة Docker الخاصة به على منفذ HTTP 8008؛ ويتولى خادم الوكيل الأمامي معالجة TLS العام. يمكن للاتحاد استخدام HTTPS 443 عندما تشير عملية الاكتشاف إلى خوادم منزلية بعيدة. يدعم Synapse المنفذ 443 كبديل للمنفذ الافتراضي 8448، بينما تُدرج Cloudflare المنفذ 443 فقط ضمن منافذ الوكيل القياسية لديها، دون المنفذ 8448. راجع إرشادات منافذ Synapse وقائمة المنافذ المدعومة من Cloudflare .
استخدم هذه الطريقة عندما يحتاج العملاء والاتحاد إلى مشاركة اسم مضيف HTTPS مُوَجَّه عبر وكيل. إذا كان لا بد من إبقاء الاتحاد على المنفذ 8448، فاستخدم سجل DNS فقط أو منتج Cloudflare يدعم منفذ TCP هذا. يستخدم المثال example.orgمعرّفات Matrix مثل @alice:example.orgو matrix.example.orgلـ Synapse. استبدل أسماء المضيفين الخاصة بك، ولكن احتفظ بـ Synapse الحالي server_name؛ لأن تغييره يُغيّر معرّفات Matrix الخاصة بالمستخدمين.
في نظام أسماء النطاقات (DNS) الخاص بـ Cloudflare، عيّن سجل A/AAAA matrix.example.orgلعنوان الخادم الوكيل العكسي العام، وحدده كخادم وكيل. example.orgيجب أن يصل اسم المضيف أيضًا إلى خادم ويب لملفات الاكتشاف. احذف سجل AAAA غير القابل للاستخدام. احتفظ بسجلات MX، وسجلات البريد فقط، وسجلات غير HTTP كسجلات DNS فقط. يُنهي Cloudflare بروتوكول TLS عند حافته ويفتح اتصالًا منفصلًا مع خادمك الأصلي.

في إعدادات SSL/TLS الخاصة بـ Cloudflare، اختر "كامل (صارم)". يجب أن يقبل خادم الوكيل الأصلي بروتوكول HTTPS على المنفذ 443 وأن يقدم شهادة سارية المفعول مطابقة ، صادرة عن جهة موثوقة أو شهادة Cloudflare الأصلية. هذا يُشفّر ويُدقّق كلا طرفي الاتصال؛ قد يُبقي الوضع المرن اتصال المصدر غير مُشفّر أو يُسبب حلقات إعادة توجيه. راجع دليل إعداد "كامل (صارم)"matrix.example.org الخاص بـ Cloudflare .
قم بتهيئة المضيف الظاهري لبروتوكول HTTPS الخاص بالخادم الوكيل العكسي matrix.example.orgلتمرير المسارات التي تبدأ بـ `<host>` /_matrixو /_synapse/client`<host>` إلى Synapse على الشبكة الخاصة، عادةً http://synapse:8008باستخدام Compose. احتفظ بمسار الطلب الكامل، وأعد توجيه المضيف الأصلي، وحدد `<host>` و `<host> X-Forwarded-For` X-Forwarded-Proto. تشمل هذه المسارات استدعاءات واجهة برمجة تطبيقات العميل ونقاط نهاية الاتحاد؛ تجنب إرسال الصفحة الرئيسية للمتصفح فقط إلى Synapse أو حذف بادئة المسار.
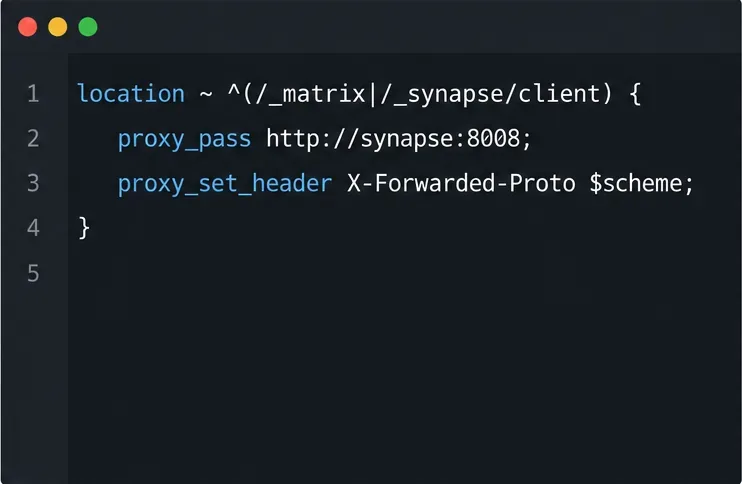
في مُستمع HTTP الحالي في Synapse، اضبطه x_forwarded: trueبحيث يقرأ عنوان العميل وبروتوكول HTTP من الخادم الوكيل. لا تربط مُستمعًا مُحاويًا بالمنفذ 8008، لأن ذلك يمنع الحاويات الأخرى من الوصول إليه. اجعل المنفذ 8008 خاصًا بـ Compose. راجع تعليمات الخادم الوكيل العكسي127.0.0.1 في Synapse لمعرفة صيغة الخادم الوكيل الخاص بك.
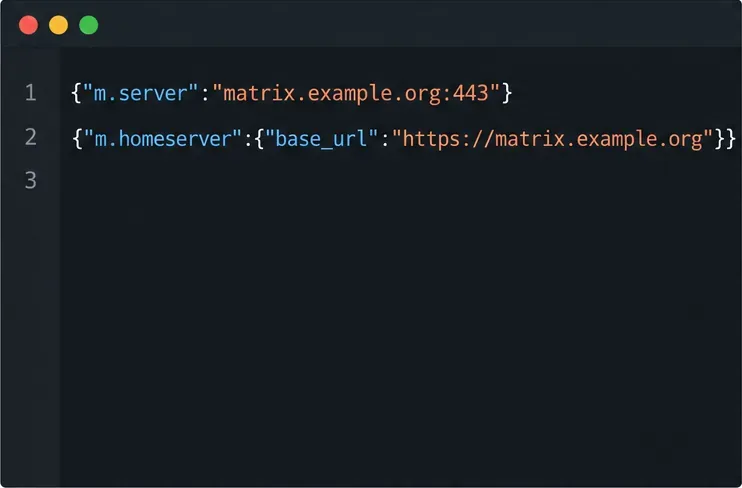
نظرًا لأن معرّفات المصفوفة الخاصة بالمستخدمين تُستخدم example.orgأثناء الوصول إلى Synapse على matrix.example.org، قم بتقديم ملف اكتشاف الاتحاد على https://example.org/.well-known/matrix/server. أعد الحالة 200، ومحتوى JSON، وهذه القيمة:
{"m.server":"matrix.example.org:443"}يُرسل هذا الخيار صراحةً :443خوادم المنزل البعيدة إلى المنفذ المُوَجَّه المدعوم. تُحدد مواصفات اتحاد المصفوفة هذا m.serverالتفويض. إذا كان اسم خادم Synapse نفسه هو matrix.example.org، فقم بتقديم الملف المعروف المطابق هناك، أو استخدم serve_server_wellknownخيار Synapse عندما يُوجَّه اسم المضيف هذا إلى Synapse على المنفذ 443.
لاكتشاف العميل تلقائيًا، استخدم https://example.org/.well-known/matrix/client. {"m.homeserver":{"base_url":"https://matrix.example.org"}}تحتاج متصفحات الويب أيضًا إلى رؤوس CORS المطلوبة وفقًا لمواصفات خادم-عميل Matrix . اضبط إعدادات Synapse public_baseurlعلى عنوان URL الخاص بـ HTTPS الذي يجب على المستخدمين إدخاله. راجع مواصفات اكتشاف خادم Matrix ومرجع تكوين Synapse .
أنشئ قاعدة تخزين مؤقت matrix.example.orgللمسارات المطابقة التي تبدأ بـ /_matrix/أو /_synapse/client/، ثم حدد "تجاوز التخزين المؤقت" . يحمي هذا تسجيل الدخول، والمزامنة، والاتحاد، وواجهات برمجة تطبيقات الوسائط من قواعد التخزين المؤقت المخصصة. تحقق أيضًا من قواعد جدار حماية تطبيقات الويب (WAF)، وقواعد الروبوتات، وقواعد إعادة التوجيه: لا تستطيع عملاء Matrix حل مشكلات الإعلانات البينية في المتصفح. أبقِ الحمايات مُفعّلة، واجعل أي استثناء يقتصر على مسارات البروتوكول. يشرح Cloudflare آلية التجاوز في تعليمات لوحة التحكم الخاصة به .
قم بتشغيل هذه الفحوصات من جهاز خارج الشبكة المحلية للخادم، بحيث يتبع الطلب نظام أسماء النطاقات العام وCloudflare:
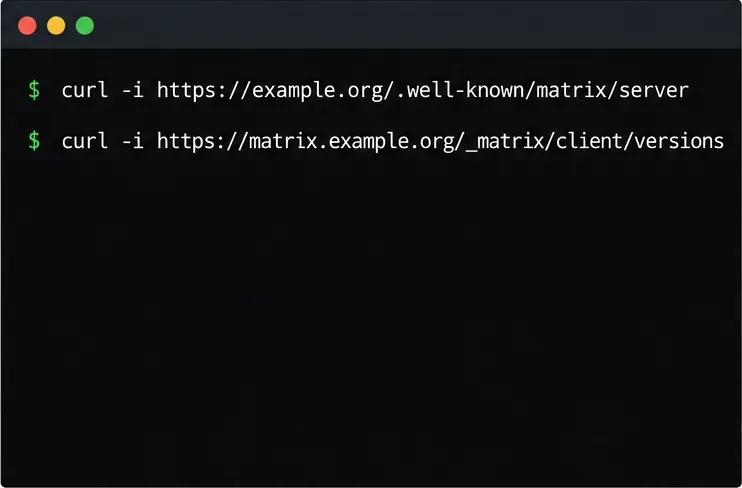
curl -i https://example.org/.well-known/matrix/server
curl -i https://example.org/.well-known/matrix/client
curl -i https://matrix.example.org/_matrix/client/versions
curl -i https://matrix.example.org/_matrix/federation/v1/version
تأكد من أن الطلب الأول يُرجع بيانات JSON مع m.serverضبط الإعدادات على matrix.example.org:443، وأن ملف العميل يُحدد عنوان URL الأساسي لبروتوكول HTTPS، وأن الطلبين الأخيرين يُرجعان بيانات JSON صالحة بدلاً من صفحة تحدي Cloudflare أو خطأ 404 أو 502. ثم سجّل الدخول من جهاز العميل واختبر مزامنة الغرفة، وارفع ملفًا، واربطها بغرفة على خادم منزلي آخر. تُخزّن خوادم Matrix استجابات اكتشاف الاتحاد مؤقتًا، لذا قد تحتفظ الخوادم البعيدة بقيمة سابقة لفترة بعد تغييرها؛ استخدم رؤوس ذاكرة التخزين المؤقت للاستجابة، وانتظر حتى تنتهي صلاحية السجلات المخزنة مؤقتًا.
إذا فشلت عمليات تحميل الملفات مع ظهور رمز الخطأ HTTP 413، قارن حجم الملف مع حد التحميل الحالي لمنطقة Cloudflare وحد التحميل في Synapse max_upload_size؛ إذ يمتلك الخادم الوكيل العكسي حدًا خاصًا به لحجم نص الطلب. الحد الافتراضي الموثق في Synapse هو 50 ميجابايت، وقد يكون الحد الافتراضي لنص الطلب في Nginx أقل. تختلف حدود Cloudflare باختلاف الخطة ويمكن تعديلها ضمن قواعد الخطة، لذا راجع وثائق حد التحميل الحالي قبل رفع حد Synapse. إذا كان واجهة برمجة التطبيقات (API) تعمل ولكن فشل الربط، فتحقق أولًا من أن عنوان URL المعروف للخادم عام، وأن شهادة اسم المضيف صالحة، وأن المنفذ المُفوض هو 443 صراحةً. إذا كنت تُبقي المنفذ 8448 عمدًا، فتوقف عن توجيه هذا السجل عبر خادم وكيل DNS القياسي في Cloudflare واستخدم اسم مضيف ربط مباشرًا عبر DNS فقط.
قم بتكوين اكتشاف Synapse و HTTPS وتوجيه الوكيل حتى تتمكن خوادم Matrix المنزلية الأخرى من العثور على خادمك والاتصال به.
قم بتكوين عميل Keycloak OIDC وموفر Synapse حتى يتمكن مستخدمو Element Web من تسجيل الدخول من خلال خادم الهوية الخاص بك دون الكشف عن أسرار العميل.
احفظ مفتاح الاسترداد، وتحقق من جلسات Element الخاصة بك، وتأكد من إمكانية استعادة مفاتيح الرسائل المشفرة دون الخلط بين النسخة الاحتياطية وكلمة مرور حسابك.
تشخيص حالات فشل نفاد الذاكرة في Synapse أثناء المزامنة، وضبط التخزين المؤقت بأمان، وتحديد تراكم الطلبات، والتحقق من استخدام الذاكرة بشكل مستقر.
تتبع حالات فشل شهادات اتحاد المصفوفة إلى الخادم الصحيح، وإصلاح سلسلة TLS أو ثقة CA، والتحقق من الإصلاح دون تعطيل عمليات التحقق الأمني.
توجيه عملاء Matrix والاتحاد عبر Cloudflare على HTTPS 443، والحفاظ على اكتشاف Synapse، وتجنب تخزين حركة مرور API مؤقتًا أو تعطيل عمليات تحميل الوسائط.
قم بعمل نسخة احتياطية من Synapse باستخدام pg_dump، وقم بحماية مفتاح التوقيع والوسائط الخاصة به، واستعدها في قاعدة بيانات PostgreSQL نظيفة دون إعادة استخدام المفاتيح القديمة التي تستخدم لمرة واحدة.
قم بإعداد Mjölnir باستخدام حساب Matrix مخصص، وغرفة إدارة مشفرة، وDocker Compose، وقائمة السياسات، وفحوصات الأذونات.
تجاوز استخدام الخادم الوكيل القديم وقم بتكوين ميزة المزامنة المنزلقة المدمجة في Synapse. تحقق من اكتشاف العميل، ثم قم بقياس تحميل قائمة الغرف وسلوك إعادة الاتصال على هاتف متوافق.
قم بنشر Element Web كموقع ثابت، وقم بتوجيهه إلى خادم Matrix الرئيسي الخاص بك، وأضف HTTPS، وقم بتكوين Nginx لتقديم التحديثات بدون ملفات قديمة.


