قم بتثبيت ONLYOFFICE Docs Enterprise باستخدام ملف الإنشاء الرسمي الخاص به

ابدأ تشغيل حزمة Enterprise Docker Compose، واحفظ ترخيصها وبياناتها، وقم بتكوين JWT بأمان، وتأكد من أن المحررات جاهزة للتكامل.
للنشر على مضيف واحد، استخدم الإصدار الرسمي من ONLYOFFICE docker-compose.enterprise.ymlمن مستودع Docker-DocumentServer، وقم بتشغيله باستخدام Docker Compose v2. قبل تشغيل النظام، استبدل بيانات الاعتماد التجريبية، وعيّن رمز JWT سريًا ثابتًا لتكاملك، وقم بتثبيت المجلد الذي سيحتوي على ترخيص Enterprise والبيانات الدائمة. يُعد تشغيل الحاوية مجرد خطوة أولى: تأكد من سلامة Compose وافتح صفحة الترحيب في Docker DocumentServer قبل ربط منصة الإنتاج.
يُعرّف الملف الرسمي خدمة Document Server Enterprise بالإضافة إلى تبعيات PostgreSQL وRabbitMQ وRedis. وينشر منافذ HTTP وHTTPS الخاصة بالمحرر، ويتضمن فحصًا لحالة نقطة نهاية معلومات المستندات الداخلية. تجعل هذه التبعيات ملف Compose هذا مناسبًا للتثبيتات الصغيرة على مضيف واحد؛ فهو لا يقوم تلقائيًا بتهيئة موصل النظام الأساسي أو نظام أسماء النطاقات العام أو شهادة TLS للإنتاج.
كما تم التحقق منه في 9 أكتوبر 2026، يستخدم الملف الرسمي PostgreSQL 15 وRabbitMQ 3 وRedis 7. يمكن أن تتغير ملفات المستودع، لذا راجع ملف Enterprise Compose الحالي قبل النشر والتحديثات.
تتطلب متطلبات OnLYOFFICE Enterprise Docker مضيفًا يعمل بنظام Linux amd64 بنواة 3.10 أو أحدث، مع دعم Docker من قِبل مطوريه، وذاكرة وصول عشوائي (RAM) لا تقل عن 4 جيجابايت، ومساحة تخزين حرة لا تقل عن 40 جيجابايت، ومساحة تبديل لا تقل عن 4 جيجابايت. تختلف هذه الأحجام المرجعية أيضًا باختلاف عدد المستندات المفتوحة المتزامنة ونوع المستند، لذا استخدم هذه الأرقام كنقطة انطلاق، وليست ضمانًا للسعة. قد تحتاج بوابة إنتاجية ذات أحمال عمل أكبر إلى موارد إضافية.
قم بتثبيت محرك Docker ومكوّن Compose الإضافي من خلال التعليمات الرسمية لـ Docker الخاصة بتوزيعة Linux التي تستخدمها. تأكد من عمل كلا الأمرين قبل استنساخ المستودع.
docker --version
docker compose version
إذا كان لدى المضيف خادم ويب موجود، فتأكد من توفر المنفذين 80 و443، أو خطط لاستخدام خادم وكيل عكسي وتعيين منافذ مختلف على جانب المضيف. يبدأ ملف Compose أيضًا خدمات قاعدة البيانات وقائمة الانتظار والتخزين المؤقت؛ ويجب أن تبقى هذه الخدمات على شبكة Compose الخاصة بدلاً من نشرها كمنافذ عامة.
استنسخ مستودع ONLYOFFICE وانتقل إلى دليله:
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer
cd Docker-DocumentServer
تأكد من docker-compose.enterprise.ymlوجوده. يحتوي ملف README الخاص بالمستودع على هذا الأمر لإصدار المؤسسات:
docker compose -f docker-compose.enterprise.yml up -d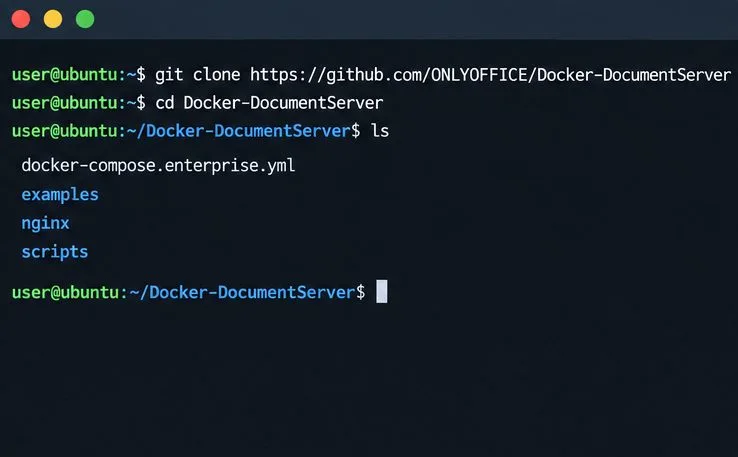
لا تقم بتشغيل نموذج إعدادات Compose دون تغيير على خادم متصل بالإنترنت. يحتوي الملف المنشور على بيانات اعتماد قاعدة بيانات نموذجية، ويُعطّل قيم JWT الصريحة. استبدل كلمة مرور PostgreSQL في كلٍ من خدمة قاعدة البيانات وإعدادات خادم المستندات DB_PWDبنفس القيمة القوية. حافظ على خصوصية منافذ قاعدة البيانات وRabbitMQ وRedis.
لإتمام التكامل، عيّن سرّ JWT ثابتًا واحدًا في خدمة خادم المستندات، وقم بتكوين السرّ نفسه في موصل ONLYOFFICE الخاص بمنصتك. إحدى الطرق البسيطة هي الاحتفاظ بالقيمة في .envملف محلي لا تقوم بإضافته إلى Git، ثم استخدام استبدال متغيرات Compose. أضف هذه الإدخالات إلى قسم بيئة خادم المستندات، مع تعديل تنسيق البيئة الحالي حسب الحاجة.
- JWT_ENABLED=true
- JWT_SECRET=${JWT_SECRET}
أدخل قيمة طويلة وفريدة في حقل " .envas" JWT_SECRET=.... لا تنسخ العنصر النائب الحرفي إلى إعدادات النظام. تُوثّق ONLYOFFICE تفعيل JWT افتراضيًا في Docs 7.2 والإصدارات الأحدث باستخدام سرّ مُولّد تلقائيًا؛ لذا فإن تحديد قيمة ثابتة خاصة بك يمنع حدوث عدم تطابق عند إعادة إنشاء الحاوية. راجع دليل إعداد JWT .
لتسجيل Enterprise مع Docker المُشترى license.lic، قم بربط مجلد مضيف بـ /var/www/onlyoffice/DataDocker Server. على سبيل المثال، استبدل مجلد البيانات المجهول بـ Docker Server ./documentserver-data:/var/www/onlyoffice/Data، ثم أنشئ مجلد المضيف هذا، وضع ملف الترخيص license.licبداخله قبل بدء التشغيل. احتفظ بصلاحيات الملف، واحتفظ بالمجلد في خطة النسخ الاحتياطي. تؤكد تعليمات تسجيل Enterprise على ضرورة وجود ملف الترخيص في مجلد مُثبّت لـ Docker.
من دليل المستودع، تحقق من صحة إعدادات Compose بصمت حتى لا تظهر البيانات السرية الموسعة، ثم ابدأ تشغيل الخدمات. يتحقق التحقق الصامت من نموذج Compose، ولكنه لا يضمن بدء تشغيل الحاويات. يوثق Docker هذا الخيار في مرجع إعدادات Compose الخاص به .
docker compose -f docker-compose.enterprise.yml config --quiet
docker compose -f docker-compose.enterprise.yml up -d
قد يستغرق بدء التشغيل الأول وقتًا أطول أثناء إنشاء الصور أو تنزيلها وتهيئة التبعيات. إذا أبلغ التحقق من صحة التكوين عن متغير غير مُعرَّف، فتحقق من .envملفك وأسماء المتغيرات في ملف Compose. لا تُضِف علامات اقتباس حول البيانات السرية إلا إذا كانت جزءًا من القيمة المقصودة.
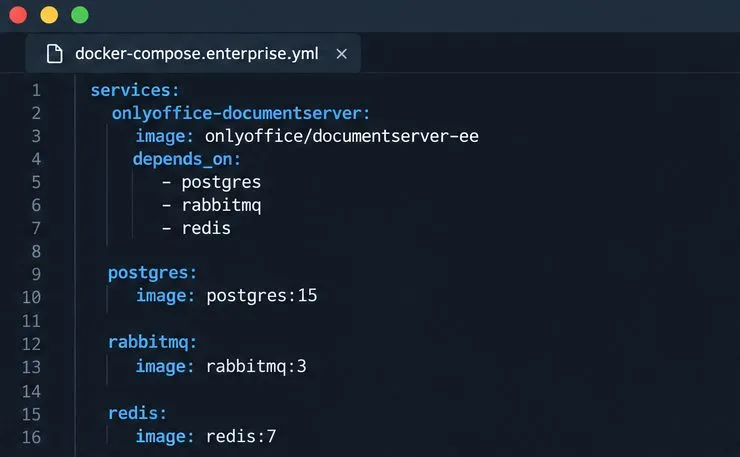
تحقق من الخدمات والحالة الصحية:
docker compose -f docker-compose.enterprise.yml psانتظر حتى يجتاز فحص سلامة خادم المستندات بنجاح. يقوم ملف Compose الرسمي بإجراء الفحص http://localhost:8000/info/info.jsonمن داخل الحاوية، ويستغرق بدء التشغيل 60 ثانية. إذا استمرت الخدمة في حالة عدم الاستقرار، فافحص سجلاتها وحالة التبعيات.
docker compose -f docker-compose.enterprise.yml logs --tail=100 onlyoffice-documentserverثم افتح http://localhostالصفحة على المضيف، أو استخدم عنوان URL المُحدد من متصفح قادر على الوصول إلى الخادم. تستخدم تعليمات تثبيت OnlyOffice Compose صفحة الترحيب كفحص أولي للتثبيت. للاستخدام عن بُعد في بيئات الإنتاج، فعّل الخدمة عبر HTTPS على نطاقك بدلاً من ترك حركة مرور المحرر عبر HTTP العادي. راجع دليل منافذ Docker للمؤسسات ودليل تثبيت Docker عند تهيئة الوصول إلى الشبكة وTLS.
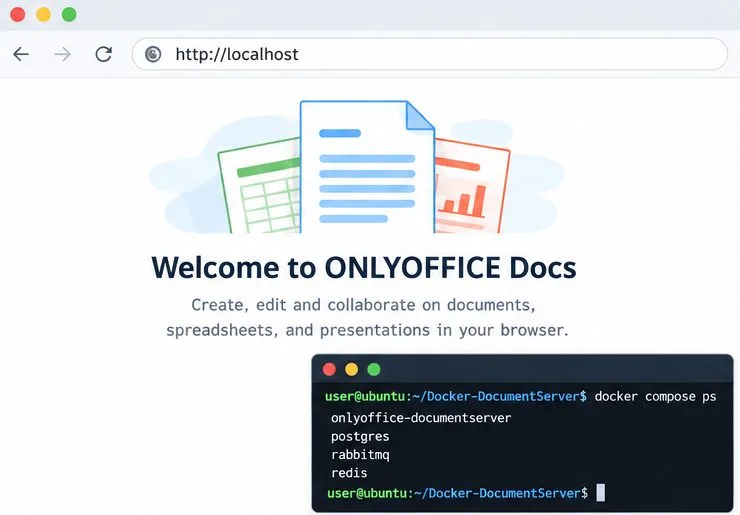
أخيرًا، قم بضبط عنوان URL لخادم المستندات الخاص بمنصتك ورمز JWT السري المطابق، ثم افتح مستندًا تجريبيًا وقم بتحريره وحفظه من خلال هذا التكامل. لا تُعد صفحة الترحيب وحدها دليلًا على صحة تكوين الموصل أو الخادم الوكيل العكسي أو رمز JWT أو عنوان URL لإعادة التوجيه. إذا كانت الخدمات تعمل بشكل سليم ولكن لا يمكن فتح المحرر من المنصة، فتحقق من إمكانية وصول المنصة إلى عنوان URL الخاص بالمستندات، وأن كلا الطرفين يستخدمان نفس رمز JWT السري والرأس. بالنسبة للنشر متعدد المضيفين أو عالي التوفر، تعامل مع حزمة Compose هذه كنقطة انطلاق، وراجع إرشادات النشر الخاصة بـ ONLYOFFICE بدلًا من افتراض أن مضيف Compose واحد يوفر التجميع.
ابدأ تشغيل حزمة Enterprise Docker Compose، واحفظ ترخيصها وبياناتها، وقم بتكوين JWT بأمان، وتأكد من أن المحررات جاهزة للتكامل.
استخدم ماكرو جافا سكريبت الخاص بـ ONLYOFFICE لإزالة الأحرف غير القابلة للطباعة وقص المسافات الزائدة من نطاق جدول بيانات محدد، مع سير عمل مراجعة آمن.
انقل بيانات البوابة من القرص الافتراضي إلى موفر تخزين سحابي مدعوم، أو انقل بيانات Docker بأمان عن طريق تغيير تعيين وحدة التخزين المضيفة الخاصة بها.
حدد ما إذا كان خادم المستندات يستخدم حزمة Linux أو Docker، وقم بإزالة مكوناته فقط، وتحقق من البيانات المتبقية دون حذف الخدمات المشتركة عن طريق الخطأ.
حدد أسباب بطء التحرير التعاوني، مثل ضغط موارد Docker أو اتصالات الوكيل أو تحميل المستندات، ثم اختر الحل الذي يتوافق مع قياساتك.
اختر المكان الذي يجب أن ينتهي فيه TLS، وقم بتثبيت شهادة موثوقة ومفتاح خاص بأمان، وتحقق من الوصول إلى HTTPS لخادم ONLYOFFICE Docs المُشغل بواسطة Docker.
قم بتضمين محرر ONLYOFFICE في تطبيق PHP الخاص بك، وقم بتوقيع تكوينه باستخدام JWT، واحفظ الملفات التي تم تحريرها من خلال رد اتصال آمن.
قم بتعيين لغة التدقيق اللغوي للمستند بأكمله أو النص المحدد، وتأكد من أن التدقيق الإملائي نشط، وحدد متى يكون قاموس الخادم مفقودًا.
قم بتمكين ميزة تتبع التغييرات الدائمة للجميع في مستند ONLYOFFICE واحد، وتحقق من تسجيل التعديلات، وافهم حدود هذا الإعداد.
ابحث عما إذا كان Nginx أو شبكة Docker أو خدمة ONLYOFFICE الداخلية تُرجع الخطأ 502، ثم تحقق من المصدر المصحح وفحص الحالة.








