قم بتثبيت ownCloud على HTTPS باستخدام Let's Encrypt و Nginx

اختر HTTP-01 أو DNS-01، وقم بتكوين وكيل عكسي ownCloud، وتحقق من أن Certbot يقوم بتجديد شهادات HTTPS تلقائيًا.
قم بإنهاء بروتوكول TLS عند خادم وكيل عكسي أمام خادم ownCloud، ثم استخدم Certbot للحصول على شهادة Let's Encrypt وتجديدها. بالنسبة لاسم مضيف عام واحد، يُعد Nginx مع تحدي HTTP-01 عادةً الخيار الأسهل عندما يقبل الخادم الوكيل الاتصالات الواردة على المنفذ 80. إذا تعذر الوصول إلى المنفذ 80، أو كنت بحاجة إلى شهادة شاملة، فاستخدم DNS-01 مع تكامل DNS تلقائي.
تستهدف هذه المقالة خادم ownCloud Classic Server 11 المُثبّت في Docker مع Nginx على نفس مضيف Linux. تشير وثائق ownCloud الحالية إلى استخدام TLS عبر خادم وكيل. تستخدم هذه الأمثلة، المصممة على غرار واجهة المستخدم، اسم مضيف افتراضي؛ استبدله باسم مضيفك.
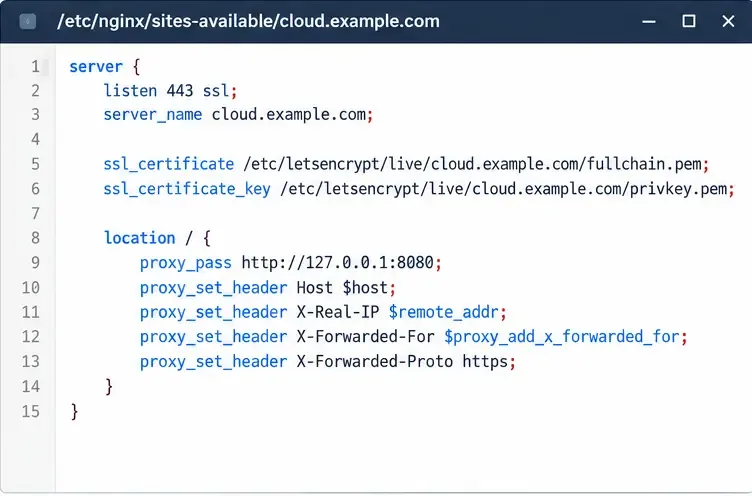
إذا كنت تستخدم بالفعل خادم وكيل لإنهاء بروتوكول TLS، فاحتفظ بإدارة الشهادات فيه بدلاً من إضافة خادم وكيل آخر. يحصل مُلحق Certbot لـ Nginx على الشهادة ويُعدّل المضيف الافتراضي، ولكنه يُغيّر إعدادات Nginx. إذا كنت تُفضّل إدارة هذه الإعدادات بنفسك، فاستخدم وضع "الشهادة فقط" في Certbot وقم بتوصيل مسارات الشهادة بخادم الوكيل يدويًا.
| اختيار | الأنسب | المقايضة الرئيسية |
|---|---|---|
| HTTP-01 مع Nginx و Certbot | اسم مضيف عام واحد مع توفر منفذ TCP 80 وارد | بسيط، لا يتطلب أي سرّ في واجهة برمجة تطبيقات نظام أسماء النطاقات (DNS)؛ يعتمد على نظام أسماء نطاقات عام صحيح وإمكانية الوصول إلى المنفذ 80. لا يمكنه إصدار شهادات شاملة. |
| DNS-01 مع إضافة موفر DNS | المنفذ 80 مغلق، أو الخدمة خاصة، أو تحتاج إلى بطاقة تعريف عامة (Wildcard). | يعمل بدون الحاجة إلى طلب مصادقة عبر الإنترنت، لكن التجديد التلقائي يتطلب الوصول إلى واجهة برمجة تطبيقات نظام أسماء النطاقات (DNS API). استخدم بيانات اعتماد ذات نطاق محدود واحرص على حمايتها. |
| تكامل ACME للوكيل الحالي | يقوم الخادم الوكيل بالفعل بإدارة الشهادات للمواقع الأخرى | أجزاء متحركة أقل؛ سلوك التجديد والتكوين خاصان بهذا الوكيل. |
بدأ ملف تعريف tlsserver الاختياري من Let's Encrypt بإصدار شهادات مدتها 45 يومًا في 13 مايو 2026؛ وستبقى شهاداته الكلاسيكية الافتراضية لمدة 90 يومًا حتى يتم تحويلها إلى 64 يومًا في 10 فبراير 2027. غالبًا ما يقوم Certbot بجدولة التجديد؛ تحقق من شهادتك.
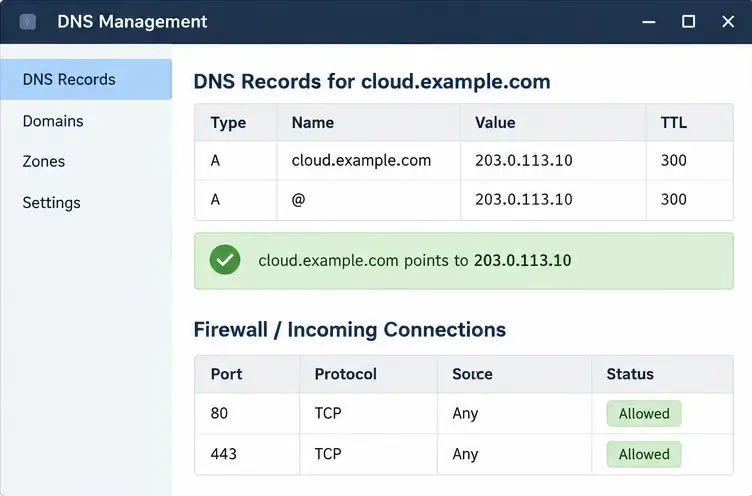
cloud.example.comيشير إلى عنوان IPv4 العام للخادم. أضف سجل AAAA فقط إذا وصل IPv6 إلى نفس الخادم الوكيل بنجاح. اسمح باتصالات TCP الواردة عبر المنفذ 80 للتحقق من صحة HTTP-01، وعبر المنفذ 443 لاتصالات HTTPS للمستخدمين، وذلك في جدار حماية المضيف وأي جدار حماية أو موجه سحابي. تحقق من نظام أسماء النطاقات (DNS) من خارج شبكتك..env، استبدل اسم المضيف المذكور كمثال وقم بتعيين القيم المناسبة:OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IPهذا عنصر نائب: استخدم العنوان الذي يراه ownCloud فعليًا للوكيل، وليس عنوان الاسترجاع المفترض. تُغيّر شبكات Docker عنوان المصدر الذي يراه ownCloud. ثق فقط بعنوان الوكيل أو أصغر مجموعة مطلوبة؛ فالثقة الواسعة تسمح للعملاء بتزييف المعلومات المُعاد توجيهها. ينشر مثال Compose الرسمي ownCloud على المنفذ 8080؛ ربط جانب المضيف بالاسترجاع يُبقي مستمع HTTP الخاص بالتطبيق بعيدًا عن الواجهة العامة عندما يستخدم تعيين المنفذ المُقدّم ${HTTP_PORT}:8080. إذا كان Nginx الخاص بك في حاوية، فاستخدم شبكة Docker مشتركة خاصة وعنوان خدمتها بدلاً من مثال المضيف والاسترجاع هذا.
احتفظ بإعدادات قاعدة البيانات الحالية، وRedis، ووحدات التخزين. بعد تعديل الملف، أعد إنشاء خدمة ownCloud بحيث تقرأ البيئة المُحدَّثة docker compose up -d owncloud.
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
فعّل الموقع باستخدام تخطيط Nginx الخاص بتوزيعتك، ثم تحقق من Nginx وأعد تحميله باستخدام الأمرَين `nginx` sudo nginx -tو`nginx` sudo systemctl reload nginx. تختلف مسارات تفعيل الموقع باختلاف التوزيعة. حافظ على إمكانية الوصول إلى تحدي ACME HTTP؛ لا تضع بوابة مصادقة أو قاعدة إعادة توجيه شاملة أمام مسار التحدي أثناء إصدار الشهادة.
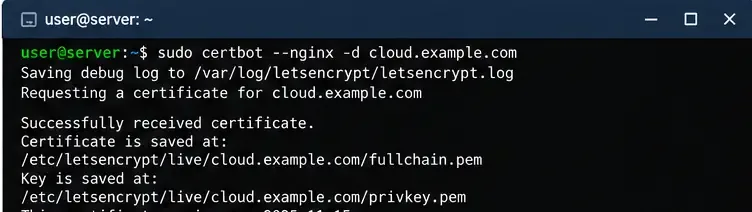
sudo certbot --nginx -d cloud.example.com --redirectيقوم مُثبِّت Nginx الخاص بـ Certbot بالحصول على الشهادة وتكوين HTTPS وإعادة توجيه HTTP إلى HTTPS. راجع تغييرات Nginx قبل قبولها. إذا كنت ترغب في أن يُصدر Certbot الشهادة دون تعديل Nginx، فاستخدم الأمر المناسب sudo certbot certonly --nginx -d cloud.example.com، ثم قم بتكوين المضيف الظاهري TLS يدويًا باستخدام المسارات الناتجة fullchain.pem، privkey.pemوأعد تحميل Nginx. لا تنشر أو تلصق ملف المفتاح الخاص مطلقًا.
افتح https://cloud.example.comمن شبكة خارجية. تأكد من أن المتصفح يعرض شهادة صالحة، وأن ownCloud يتم تحميله دون إعادة توجيه متكررة، وأن الروابط المُنشأة تستخدم بروتوكول HTTPS. إذا أبلغ ownCloud عن نطاق غير موثوق به أو أنشأ روابط HTTP، فتحقق من عنوان OWNCLOUD_TRUSTED_DOMAINSالخادم الوكيل الموثوق به.OWNCLOUD_OVERWRITE_HOSTOWNCLOUD_OVERWRITE_PROTOCOL
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
تُتيح عملية التشغيل التجريبي الناجحة التحقق من مسار التجديد دون استبدال الشهادة الحالية. يجب أن يقوم مُثبِّت Nginx بنشر الشهادات المُجدَّدة من خلال تكامل التجديد الخاص به؛ إذا كنت تستخدم وضع الشهادة فقط أو وضع جذر الموقع، فتأكد من أن إعداد التجديد يُعيد تحميل Nginx بعد التجديد الناجح. يُوثِّق Certbot خطافات النشر للتجديد لهذا الغرض. تحقق من المُجدوِل مرة أخرى بعد التثبيت أو الترحيل، وفعِّل التنبيه في حالات فشل التجديد بدلاً من الاعتماد على شخص ما للتجديد يدويًا.
بالنسبة لبروتوكول DNS-01، استخدم الإضافة الموثقة لمزود خدمة DNS الخاص بك، وأنشئ رمز API يقتصر على السجلات التي يجب تغييرها، واختبر التجديد التلقائي باستخدام نفس برنامج Certbot التجريبي. تشير Let's Encrypt إلى أن DNS-01 يدعم أسماء النطاقات العامة والخدمات غير العامة، لكنها تحذر من أن استخدام بيانات اعتماد DNS واسعة النطاق على خادم الويب يزيد من تأثير أي اختراق محتمل.
للاطلاع على التفاصيل الخاصة بكل إصدار، راجع دليل تثبيت خادم ownCloud Server 11 Docker ، وإعدادات الخادم الوكيل العكسي ، ومرجع متغيرات البيئة . أما بالنسبة لخيارات التحقق والتجديد، فراجع وثائق تحدي Let's Encrypt ، وجدول صلاحية الشهادة ، وتعليمات Certbot لنظام التشغيل الخاص بك .
اختر HTTP-01 أو DNS-01، وقم بتكوين وكيل عكسي ownCloud، وتحقق من أن Certbot يقوم بتجديد شهادات HTTPS تلقائيًا.
قم بتكوين تسجيل الدخول إلى oCIS LDAP، وقم بمحاذاة عمليات البحث عن المستخدم والمجموعة، وتحقق من إعدادات TLS والمخطط قبل النشر.
أضف حاوية Amazon S3 إلى ownCloud 10، وقم بإعداد بيانات الاعتماد ونقاط النهاية المتوافقة، وتحقق من الوصول دون الخلط بين وحدة التخزين المثبتة والتخزين الأساسي.
جدولة عمليات النسخ الاحتياطي المحمية لقاعدة بيانات MariaDB لخادم ownCloud، والتعامل مع وضع الصيانة بأمان، والتحقق من كل نسخة احتياطية قبل الاعتماد عليها.
خطط لعملية ترحيل من ownCloud 10 إلى oCIS باستخدام التطبيق المدعوم، والأوامر المرتبة، وفحوصات الهوية، وقائمة واضحة بالبيانات التي تحتاج إلى معالجة منفصلة.
استبدل شعارات ownCloud Classic 10 وقم بضبط ألوان واجهة المستخدم على الويب باستخدام تطبيق سمات، مع تجنب مخاطر الترقية وفحص السلامة.
قم بتعيين حدود التخزين المستندة إلى البايت لمستخدمي ownCloud Infinite Scale الجدد حسب الدور، مع مثال proxy.yaml وقائمة تحقق من الأمان.
استعد مزامنة سطح المكتب في ownCloud عن طريق التحقق من اسم مضيف الخادم، وسلسلة الشهادات، وثقة المرجع المصدق الخاص، ومشكلات البوابة المقيدة دون تعطيل التحقق من TLS.
استخدم تقرير الملفات غير الصالحة لتحديد ملفات النظام الأساسية غير المتطابقة أو توقيعات التطبيق، واستعادة ملفات الإصدار الصحيحة، والتحقق من سلامة النظام بأمان.
قم بنشر ownCloud Infinite Scale من مثال Compose الرسمي الخاص به، وقم بتكوين النطاقات والتخزين الدائم، ثم تحقق من TLS والحاويات وتسجيل الدخول الأول.



