متى تبدأ بتزيين منزلك لعيد الهالوين في عام 2026؟
استخدم جدولًا زمنيًا بسيطًا لتزيين الهالوين لعام 2026 للديكور الداخلي والعروض الخارجية والقرع الطازج، مع إجراء تعديلات عملية للطقس والأحداث.
أصبحت عمليات الاحتيال عبر البريد الإلكتروني أكثر تعقيدًا من أي وقت مضى، ولكن لا يزال بإمكانك حماية نفسك (وعملك) من خلال اتخاذ بعض العناية الواجبة اللازمة.
جدول المحتويات
المعرفة هي القوة الحقيقية عندما يتعلق الأمر بحماية عملك من الجرائم الإلكترونية. إذا كنت تعرف ما تبحث عنه، فإن مجرد إلقاء نظرة على رسالة بريد إلكتروني أو رسالة نصية قصيرة مشبوهة يكفي لإطلاق أجراس الإنذار بداخلك.
من السهل نسبيًا اكتشاف عمليات الاحتيال الكلاسيكية عبر البريد الإلكتروني، حيث يتظاهر شخص ما بأنه بنك لسرقة بياناتك. من المحتمل أنك تعرضت لاستهداف عشوائي عدة مرات من خلال إحدى طرق البندقية العديدة.
ولكن باعتبارك عاملًا عن بُعد، سيتعين عليك أيضًا أن تصبح خبيرًا في التعرف على عمليات الاحتيال عبر البريد الإلكتروني المستهدفة. يعد هذا النوع أكثر صعوبة لأنه يتضمن في كثير من الأحيان معلومات محددة عنك أو عن شركتك. بمعنى آخر، قام المخترق بإجراء بحثه، وبالتالي ظهر أكثر إقناعًا.
إلى جانب Spear Phishing ، قد تواجه أيضًا عمليات احتيال عبر البريد الإلكتروني، حيث تتلقى نسخًا من الاتصالات المشروعة مع مرفقات أو روابط خطيرة.
لسوء الحظ، جعلت الذكاء الاصطناعي كل شيء أكثر رعبًا، بما في ذلك Vishing . في الماضي، كان المحتالون يتصلون بك ويتظاهرون بأنهم شخص آخر. الآن، أصبح بإمكانهم استنساخ الصوت (والصورة عبر مقطع فيديو مزيف) لشخص ما في مؤسستك.
يجب أن تكون على دراية بكل هذه التقنيات لأنها يمكن أن تضمن لك التفكير مرتين قبل النقر فوق رابط في رسالة بريد إلكتروني تبدو آمنة من زميلك.
إن تعلم كيفية اكتشاف عمليات التصيد الاحتيالي أمر بسيط نسبيًا. أول شيء يجب عليك النظر إليه هو عنوان البريد الإلكتروني للمرسل. في معظم الحالات، ستلاحظ أنه على الرغم من التشابه الكبير بينه وبين منظمة رسمية (أو عضو في مجموعة)، فقد يتم استبدال بعض الأحرف برمز مشابه أو قد يتم حذف أحد الأحرف تمامًا.
العلامة الأكثر وضوحا لعملية الاحتيال غالبا ما تكون اللغة التي تخلق شعورا بالإلحاح. يحاول مجرمو الإنترنت الاستفادة من الأشخاص الذين قد لا يكون لديهم الخبرة الكافية للتعرف على عمليات الاحتيال، وبالتالي خلق مواقف تتطلب منك التصرف بسرعة دون تفكير.
في الماضي، كانت رسائل التصيد الاحتيالي غالبًا ما تكون مليئة بالأخطاء النحوية والأخطاء المطبعية. في الوقت الحاضر، يستخدم مجرمو الإنترنت في كثير من الأحيان نماذج لغة الذكاء الاصطناعي لتوليد نصوص أكثر دقة، جيدة بما يكفي لخداع معظم الأفراد غير المنتبهين.
يمكنك التعرف على هجمات التصيد الاحتيالي المستندة إلى الذكاء الاصطناعي من خلال تدفق الجملة غير الطبيعي. كما أن نص البريد الإلكتروني غالبًا ما يكون رسميًا للغاية أو مثاليًا للغاية ويفتقر إلى أي لمسة إنسانية، وهي السمة المميزة لمعظم الاتصالات المتعلقة بالعمل.
فيما يلي مثال لرسالة بريد إلكتروني تم إنشاؤها باستخدام Gemini من Google:
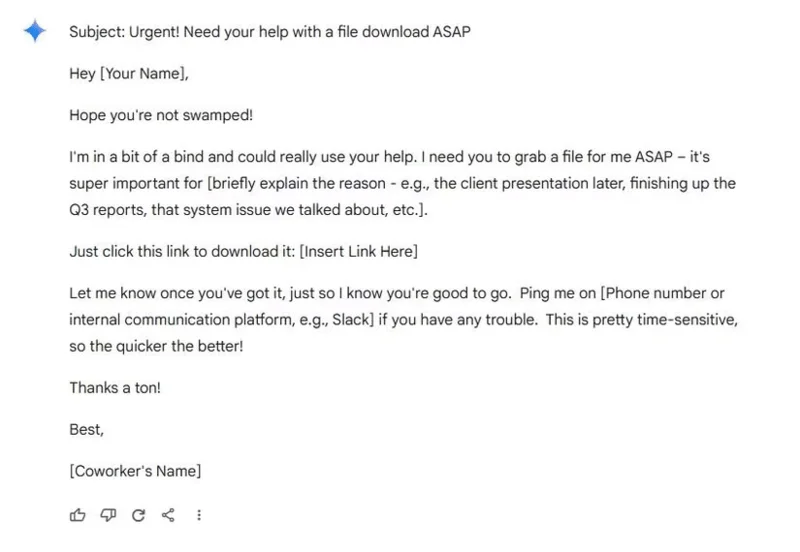
يبدو الأمر جيدًا على السطح، ولكن عند الفحص الدقيق يتبين أنه يمثل مشكلة كبيرة. إذا تلقيت بريدًا إلكترونيًا مشابهًا، فاتصل بالشخص الذي من المفترض أن يرسله مباشرةً لتوضيح أي لبس بدلاً من المخاطرة.
مع استنساخ الصوت والتزييف العميق، تصبح الأمور أكثر صعوبة بعض الشيء. الخبر السار هو أن معظم مجرمي الإنترنت يبحثون عن الربح السريع، لذا فإن نسخ صوت وصورة المدير قد يكون عملاً شاقًا للغاية. ولذلك، فإن معظمنا لن يضطر أبدًا إلى التعامل مع هذا النوع من الاحتيال. ومع ذلك، على الرغم من أن الفرص منخفضة للغاية، إلا أن الأمر لا يزال ممكنًا، لذا يجب عليك بالتأكيد التعرف على الأساسيات.
على سبيل المثال، يبدو استنساخ الصوت مقنعًا، لكن لا يزال من الممكن ملاحظة الآثار الرقمية التي تجعل مكبر الصوت يبدو وكأنه روبوتي. سيكون الإيقاع والانعطافات الطفيفة للصوت غير صحيحة على الرغم من أن جرس الصوت صحيح للغاية.
وينطبق الأمر نفسه على اكتشاف التزييف العميق، حيث قد تلاحظ عيوبًا مثل الحركات المتشنجة أو مزامنة الشفاه المتقطعة. على أية حال، أنت تعرف زملاءك في العمل جيدًا بما يكفي لتكون على دراية بإيماءاتهم، لذا فإن أي شيء يبدو خارجًا عن المألوف هو بمثابة إشارة تحذير كبيرة بالنسبة لك.
عندما تتلقى رابطًا في بريد إلكتروني (حتى من عنوان مألوف)، تأكد دائمًا من التحقق منه عن طريق تحريك المؤشر فوق الرابط. أولاً، تحقق من اسم النطاق (المعروف أيضًا بالجزء الأول من الرابط). على غرار الطريقة التي يحاول بها المحتالون جعل عناوين البريد الإلكتروني تبدو شرعية، فإنهم يفعلون الشيء نفسه مع أسماء النطاقات في الروابط التي يرسلونها إليك.
ابحث عن الأخطاء الإملائية، والواصلات، والأحرف المفقودة أو الزائدة.
الهدف من عملية الاحتيال هو سرقة معلومات تسجيل الدخول الخاصة بك أو دفعك إلى تنزيل البرامج الضارة، لذا سيحاول الرابط تقليد خدمة شرعية.
وبالمثل، يجب عليك أن تكون حذراً من أي مرفقات. يتضمن ذلك الملفات القابلة للتنفيذ (.exe) والملفات المضغوطة (.zip، .rar) التي يحبها مجرمو الإنترنت لأنها تخفي البرامج الضارة بسهولة، بالإضافة إلى مستندات Microsoft Office التي تسمح الآن للمتسللين بإعداد البرامج النصية والماكرو التي تعمل بشكل مشابه لملفات .exe.
إن الشيء الرائع في العمل عن بعد هو أنه يمكنك أخذ عملك إلى أي مكان. على الرغم من أن هذا أمر رائع لصحتك العقلية، إلا أنه أمر خطير من منظور الأمن السيبراني، ويرجع ذلك أساسًا إلى عمليات التصيد الاحتيالي عبر شبكة Wi-Fi أو انتحال شبكة Wi-Fi.
في هذه الحالة (التي يشار إليها غالبًا باسم هجوم الرجل في المنتصف )، يقوم المخترق بإنشاء شبكة "توأم" لنقطة اتصال Wi-Fi حقيقية في مكان عام. ثم ينتظرون ببساطة حتى يقوم الضحية بإنشاء اتصال لرؤية كل ما يفعلونه عبر الإنترنت، بما في ذلك معلومات تسجيل الدخول.
هناك الكثير من الأمور التي يجب عليك الاستعداد لها إذا كنت تخطط للعمل في المقاهي والأماكن العامة الأخرى مثل المكتبات، وخاصة فيما يتعلق بالأمن السيبراني. لتجنب الوقوع ضحية لتزييف شبكة Wi-Fi، من الأفضل تجنب شبكات Wi-Fi العامة تمامًا، خاصةً إذا كنت تتعامل مع بيانات مؤسسية حساسة. احمل دائمًا نقطة اتصال محمولة أو استخدم اتصال 4G/5G لتقليل المخاطر وتجنب الازدحام المروري.
إذا كنت تصر بشدة على استخدام الشبكات العامة، فيجب عليك تثبيت VPN أولاً لتكون آمنًا.
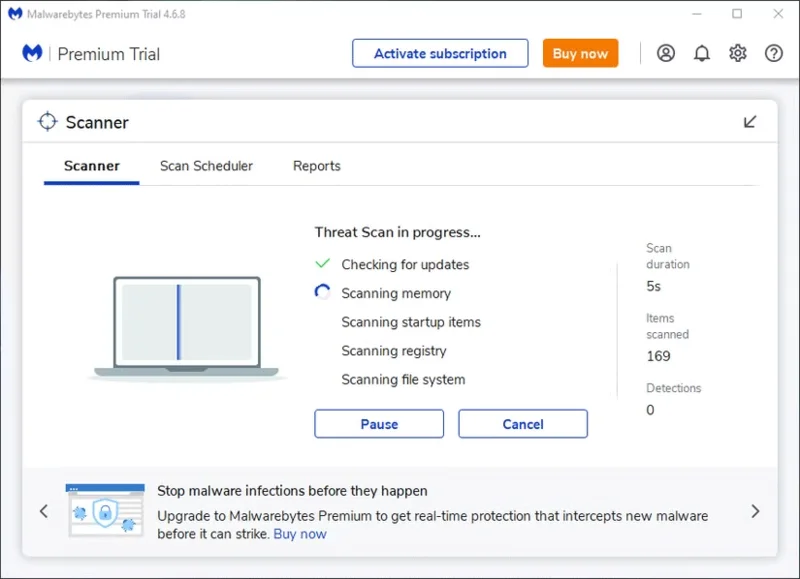
لماذا تفعل ذلك بنفسك عندما يكون هناك برنامج يمكن أن يساعدك؟ على سبيل المثال، يمكن للإصدار المتميز من Malwarebytes تعزيز أمانك عبر الإنترنت بشكل كبير وحمايتك ليس فقط من البرامج الضارة ولكن أيضًا من عمليات الاحتيال.
باستخدام الفحص في الوقت الفعلي، يقوم Malwarebytes بتحليل رسائل البريد الإلكتروني الواردة وحظرها تلقائيًا إذا اكتشف أي معلومات تصيد احتيالي. يقوم Malwarebytes أيضًا بتحليل الروابط الموجودة في رسائل البريد الإلكتروني للتحقق من كونها آمنة، إلى جانب التدقيق في محتوى الرسائل نفسها. يمكن لـ Malwarebytes أيضًا التحقق مما إذا كان مرسل البريد الإلكتروني أصليًا من خلال مقارنة تفاصيله بالمعلومات المتوفرة. لذلك، فهي أيضًا أداة قوية ضد انتحال البريد الإلكتروني.
على الرغم من أن هذه خطوة اختيارية، إلا أنها تضيف طبقة إضافية من الدفاع ضد العدد المتزايد من عمليات الاحتيال وتقلل أيضًا من عبء عمل "التصيد الاحتيالي".
من خلال ممارسة الحذر في العمل، وتحليل الروابط والمرفقات في رسائل البريد الإلكتروني، سوف تتجنب الوقوع ضحية لعملية احتيال. في الواقع، إن إضافة الذكاء الاصطناعي إلى المزيج لا يساعد، ولكن القواعد نفسها لا تزال تنطبق - كن متيقظًا، لا تنخدع بتكتيكات الضغط العالي، واسأل عن كل شيء ولن يكون لدى الذكاء الاصطناعي أي شيء عليك!
استخدم جدولًا زمنيًا بسيطًا لتزيين الهالوين لعام 2026 للديكور الداخلي والعروض الخارجية والقرع الطازج، مع إجراء تعديلات عملية للطقس والأحداث.
امزج خمسة كوكتيلات هالوين نابضة بالحياة وسهلة التحضير مع وصفات محددة المقادير، ونصائح تحضير بسيطة، وخيار خالٍ من الكحول لضيوف حفلتك.
اكتشف 15 فكرة لأزياء الهالوين المناسبة للعمل لعام 2026، مع مراعاة قواعد اللباس، والمواضيع المحترمة، والراحة، والسلامة في مكان العمل.
خطط لحفلة هالوين ممتعة في المدرسة الابتدائية تتضمن أعمالاً يدوية سهلة، وألعاباً، وحلويات تناسب الجميع، ونصائح حول الأزياء، وجدولاً زمنياً نموذجياً للفصل الدراسي مدته 75 دقيقة.
قارن بين المشاريع الجانبية الواقعية لعام 2026 من حيث تكلفة البدء والرسوم والمرونة والتحكم في الدخل، مع التوجيهات الضريبية الحالية بشأن عمليات الاحتيال من المصادر الرسمية.
قم بتحسين بيئة العمل في مكتبك المنزلي من خلال إرشادات OSHA و NIOSH الحالية بشأن ملاءمة الكرسي، وارتفاع الشاشة، وإعداد الكمبيوتر المحمول، والإضاءة، والحركة.
تعرف على أهمية الذكاء العاطفي في القيادة، وأين يكون أكثر فائدة، وكيفية تعزيزه، وكيفية معرفة ما إذا كان نهجك ناجحًا.
خارطة طريق عملية للانتقال إلى مجال التكنولوجيا بدون شهادة جامعية: اختر دورًا متاحًا، وقم ببناء مهارات جاهزة للعمل، وأثبتها من خلال المشاريع، واستخدم ملاحظات التوظيف للتحسين.
قم ببناء علامة تجارية شخصية موثوقة على LinkedIn في عام 2026 من خلال الملف الشخصي الحالي والمحتوى والنشرة الإخبارية والتحليلات والتحقق من الهوية وإرشادات الظهور من LinkedIn.
الاستقالة الهادئة والفصل الهادئ مصطلحان شائعان، وليسا تشخيصين. تعرّف على ما هو مؤكد، وما يعتمد على السياق، وما يمكن للموظفين والمدراء فعله لاحقًا.